
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-36424 — K7 Ultimate Security < v17.0.2019 "K7RKScan.sys" Desreferencia de puntero nulo PoC | Kitploit

Herramientas/GitHubGitHub/secunnix/cve-2024-36424
Análisis de VulnerabilidadesExplotaciónPruebas de PenetraciónExplotación de Binarios
GitHubsecunnix/cve-2024-36424

CVE-2024-36424

K7 Ultimate Security < v17.0.2019 "K7RKScan.sys" Desreferencia de puntero nulo PoC

Ver Repositorio
3127hace 2 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    597
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    396
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    274
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motor de OSINT impulsado por IA para descubrir y mapear más de 7.700 identidades en redes sociales en toda la web

    260

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2024-36424

Esta vulnerabilidad fue descubierta y divulgada por M. Akil Gündoğan del Secunnix Vulnerability Research Team. Este repositorio contendrá la prueba de concepto y los avisos.

Detalles:

  • Producto: K7 Ultimate Security
  • Versiones afectadas: < v17.0.2019
  • CVE ID: CVE-2024-36424
  • Sistema operativo: Todas las versiones compatibles de Windows, probado en Windows 10 Pro
  • Estado: Divulgación responsable coordinada.
  • Fecha de publicación: 13.08.2024

Descripción de la vulnerabilidad:

En K7 Ultimate Security < v17.0.2019, el archivo de controlador (K7RKScan.sys - esta versión 15.1.0.7) permite a los usuarios locales provocar una denegación de servicio (BSOD) o posiblemente tener otro impacto no especificado debido a una desreferencia de puntero nulo desde IOCtl 0x222010 y 0x222014. Al mismo tiempo, el controlador es accesible para todos los usuarios del grupo "Everyone".

Detalles técnicos y prueba de concepto (PoC) paso a paso:

1 - Instale el controlador en la ruta "C:\Program Files (x86)\K7 Computing\K7TSecurity\K7TSecurity\64Bit\K7RKScan.sys" en el sistema mediante OSRLoader o sc create.
2 - Compile el código de la PoC adjunto, escrito en C++, como versión Release en VS 2022.
3 - Ejecute la PoC compilada directamente con doble clic. Verá el bloqueo del sistema/BSOD.

Probado en: Windows 10 Pro x64, 22H2
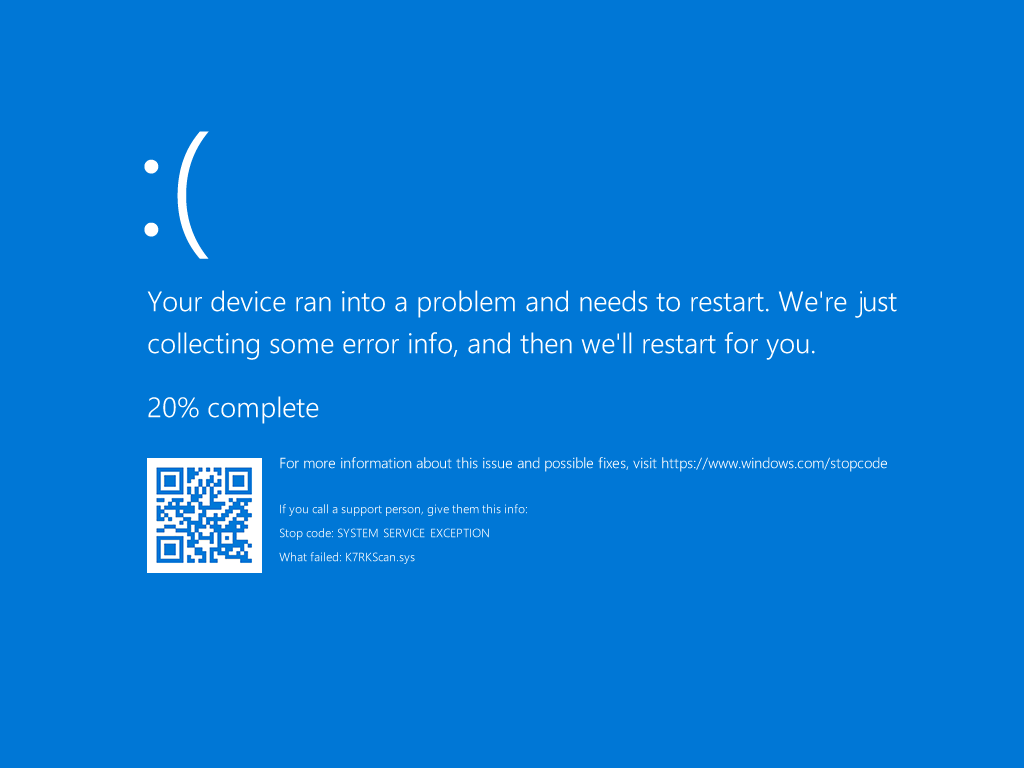
Impacto:

Un atacante con acceso de usuario no autorizado puede provocar que todo el sistema se bloquee y terminar procesos críticos, incluido cualquier proceso antivirus donde el controlador correspondiente esté activado y en uso en el sistema.

Avisos:

K7 Computing recomienda que todos los clientes actualicen sus productos a las versiones correspondientes que se muestran a continuación:

K7 Ultimate Security (17.0.2019 o superior)

Cronología:

  • 16.05.2024 - Vulnerabilidad reportada.
  • 05.08.2024 - El proveedor ha corregido la vulnerabilidad.
  • 13.08.2024 - Publicada.

Referencias:

  • Proveedor: https://www.k7computing.com
  • Aviso: https://support.k7computing.com/index.php?/selfhelp/view-article/Advisory-issued-on-5th-aug-2024-417
  • CVE: https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2024-36424
Descargar herramienta





