Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/sdushantha/dora
Análisis de VulnerabilidadesRecopilación de InformaciónPruebas de PenetraciónDetección de Secretos
GitHubsdushantha/dora

dora

Encuentra claves API expuestas basadas en expresiones regulares y obtén métodos de explotación para algunas de las claves encontradas.

Ver Repositorio
3435042hace 4 añosRevisado por Kitploit
Compartir

dora

Características

  • Extremadamente rápido ya que utilizamos ripgrep en el backend
  • Pasos de explotación/PoC para muchas de las claves API, lo que permite redactar un buen informe para la caza de recompensas por errores
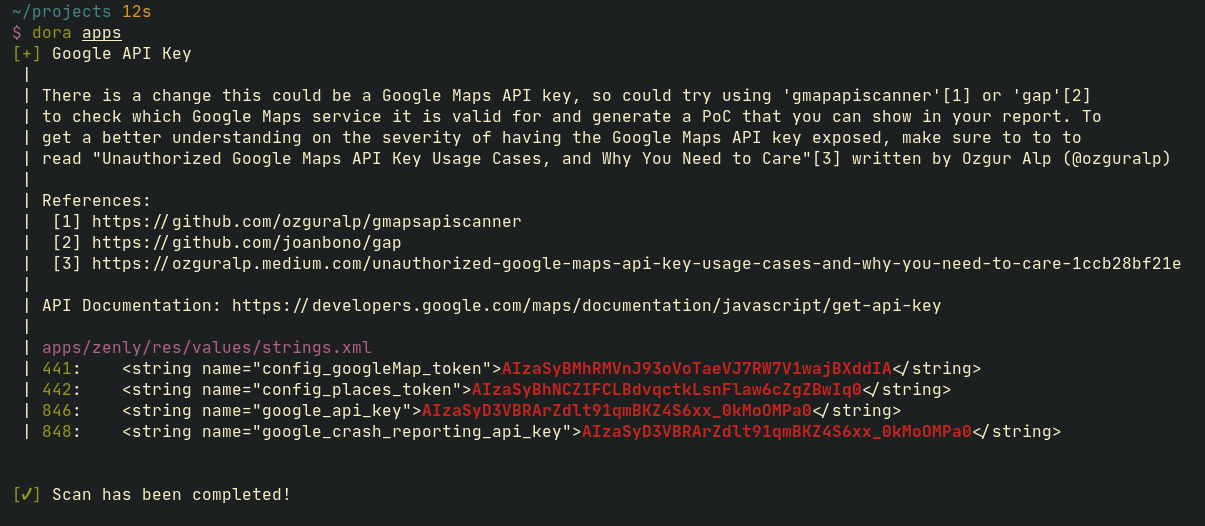
  • A diferencia de muchos otros buscadores de claves API, dora también muestra la ruta al archivo y la línea con contexto para un análisis más sencillo
  • Se puede implementar fácilmente en scripts. Ver Casos de uso de ejemplo

Instalación

Asegúrate de instalar ripgrep

# clonar el repositorio
$ git clone https://github.com/sdushantha/dora.git

# cambiar el directorio de trabajo a dora
$ cd dora 

# instalar dora
$ python3 setup.py install --user

Uso

$ dora --help
usage: dora [options]

positional arguments:
  PATH                  Path to directory or file to scan

optional arguments:
  -h, --help            show this help message and exit
  --rg-path RG_PATH     Specify path to ripgrep
  --rg-arguments RG_ARGUMENTS
                        Arguments you want to provide to ripgrep
  --json JSON           Load regex data from a valid JSON file (default: db/data.json)
  --verbose, -v, --debug, -d
                        Display extra debugging information
  --no-color            Don't show color in terminal output

Casos de uso de ejemplo

  1. Descompilar un APK usando apktool y ejecutar dora para encontrar claves API expuestas
  2. Escanear repositorios de GitHub clonándolos y permitiendo que dora los escanee
  3. Al hacer scraping de sitios, ejecutar dora para buscar claves API

Contribuir

Eres más que bienvenido a contribuir de una de las siguientes maneras:

  • Agregar o mejorar expresiones regulares existentes para la coincidencia de claves API
  • Agregar o mejorar la info en los datos JSON para una clave API para ayudar mejor al usuario a obtener un informe de recompensa por errores válido al reportar una clave API que haya encontrado
  • Corregir errores (por favor, abstente de crear errores)

Créditos

Creador original - Siddharth Dushantha

Muchas de las expresiones regulares se tomaron de los siguientes repositorios de GitHub:

  • truffleHogRegexes por dxa4481
  • secretx por harry1080
  • gitGraber por hisxo
  • shhgit por eth0izzle
  • w13scan por w-digital-scanner
  • SecretFinder por m4ll0k
  • nuclei-templates por projectdiscovery
  • AdvancedKeyHacks por udit-thakkur
  • pentest-tools por gwen001
  • gitleaks por zricethezav
  • dalfox por hahwul

La mayoría de los métodos de explotación/POC se tomaron del repositorio keyhacks de streaak

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    275

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →