
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
cve-2013-3900-winverifytrust-mitigation — Remediación de PowerShell para CVE-2013-3900 (WinVerifyTrust) / Tenable Plugin 166555 usando EnableCertPaddingCheck. | Kitploit
Herramientas/GitHubGitHub/sdimitri05/cve-2013-3900-winverifytrust-mitigation
Análisis de VulnerabilidadesScripting y AutomatizaciónAuditoría de ConfiguraciónRespuesta a Incidentes
GitHubsdimitri05/cve-2013-3900-winverifytrust-mitigation

cve-2013-3900-winverifytrust-mitigation

Remediación de PowerShell para CVE-2013-3900 (WinVerifyTrust) / Tenable Plugin 166555 usando EnableCertPaddingCheck.

Ver Repositorio
31hace 9 mesesAún no revisado
Compartir

Mitigación de CVE-2013-3900 (WinVerifyTrust / EnableCertPaddingCheck)

Este repositorio contiene un script de PowerShell de remediación y verificación que aborda el hallazgo de Tenable/Nessus:

  • ID de Plugin: 166555
  • Nombre: Mitigación de Validación de Firma WinVerifyTrust CVE-2013-3900 (EnableCertPaddingCheck)

El script aplica la verificación de relleno de certificado de WinVerifyTrust estableciendo:

  • EnableCertPaddingCheck (DWORD) = 1

En sistemas de 64 bits, los escáneres requieren que el valor se establezca tanto en la ruta de registro nativa como en la ruta de registro Wow6432Node (vista de 32 bits).


Por qué esto es importante

CVE-2013-3900 se relaciona con cómo Windows valida las firmas Authenticode usando WinVerifyTrust.
Si las verificaciones de relleno de certificado no se aplican, ciertas firmas manipuladas pueden tratarse como válidas en escenarios inseguros, y los escáneres de vulnerabilidades marcarán el host como no conforme.
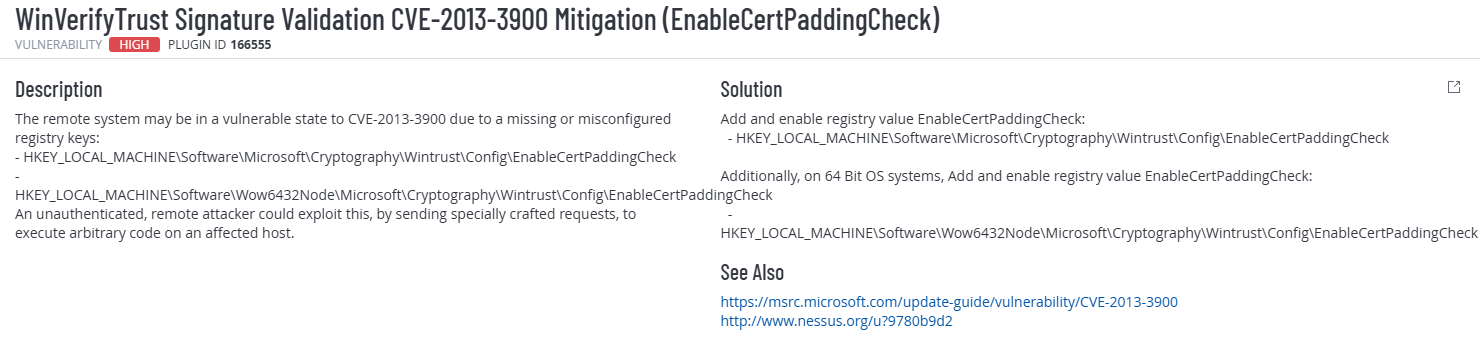
Detalles del Plugin Tenable

Detalles del Plugin


Entorno

  • Objetivo: Máquina virtual Windows 11 (x64)
  • Versión de PowerShell: 5.1
  • Tipo de escaneo: Tenable / Nessus
  • Privilegios requeridos: Administrador

Lo que hace el script

✅ Asegura que se ejecute como Administrador
✅ Detecta si el sistema operativo es de 64 bits
✅ Asegura que existan las claves de registro requeridas
✅ Establece EnableCertPaddingCheck en:

  • 1 cuando $secureEnvironment = $true (seguro / recomendado)
  • 0 cuando $secureEnvironment = $false (inseguro / laboratorio/pruebas) ✅ Imprime una tabla clara de Antes/Después y el resultado de cumplimiento

Ubicación del script:

scripts/Set-WinVerifyTrustCertPadding.ps1


Rutas de registro utilizadas

El script aplica la configuración a:

  • HKLM:\Software\Microsoft\Cryptography\Wintrust\Config
  • HKLM:\Software\Wow6432Node\Microsoft\Cryptography\Wintrust\Config (SO de 64 bits)

Valor aplicado:

  • EnableCertPaddingCheck (DWORD)

Uso

  1. Abra PowerShell como Administrador
  2. (Opcional) Edite la opción dentro del script:
    • $secureEnvironment = $true → aplicar mitigación (recomendado)
    • $secureEnvironment = $false → deshabilitar mitigación (solo laboratorio/pruebas)
  3. Ejecute:
.\scripts\Set-WinVerifyTrustCertPadding.ps1

Validación técnica

El script verifica la configuración mediante:

  • Leyendo ambas rutas de registro
  • Comparando el valor actual con el valor deseado
  • Imprimiendo una tabla de cumplimiento (Antes → Después)
  • Devolviendo el código de salida 0 en caso de éxito

Evidencia (Antes vs Después)

Antes de la remediación (Escaneo 5)

Hallazgo de alta severidad presente (Plugin 166555 – CVE-2013-3900).
Total de hallazgos: 5
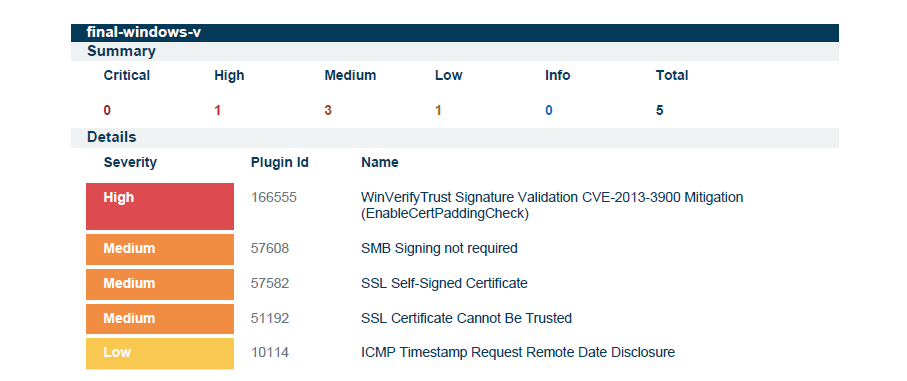
Antes del escaneo


Después de la remediación (Escaneo 6)

Hallazgo de alta severidad eliminado.
Total de hallazgos reducido: 5 → 4
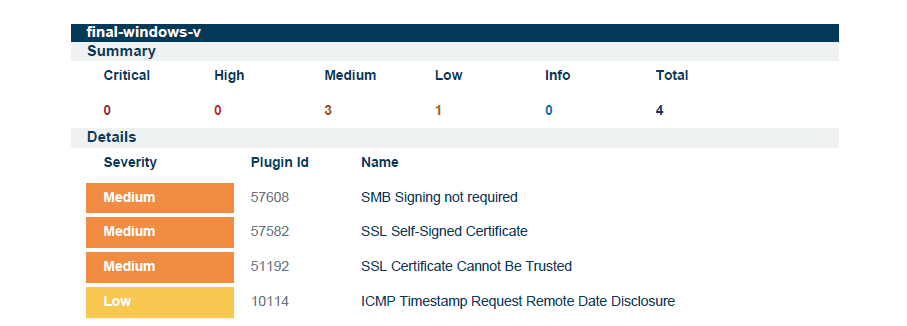
Después del escaneo


Resultado

  • Hallazgo de alta severidad CVE-2013-3900 eliminado
  • Se redujo el recuento total de vulnerabilidades
  • Remediación automatizada con lógica de verificación
  • Totalmente compatible con Windows PowerShell 5.1

Notas

  • Por lo general no se requiere reinicio.
  • Si el escáner aún reporta el hallazgo, asegúrese de usar un escaneo con credenciales y vuelva a escanear después del reinicio.
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    287

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






