Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CANalyzat0r — Kit de análisis de seguridad para protocolos de automóviles propietarios | Kitploit

Herramientas/GitHubGitHub/schutzwerk/canalyzat0r
Ingeniería InversaFuzzingPruebas de PenetraciónSeguridad de Hardware e IoT
GitHubschutzwerk/canalyzat0r

CANalyzat0r

Kit de análisis de seguridad para protocolos de automóviles propietarios
Ver Repositorio
79315865hace 6 añosRevisado por Kitploit
Compartir
Sitio web

Alt text

Este proyecto de software es el resultado de una tesis de licenciatura creada en SCHUTZWERK en colaboración con Universidad de Aalen por Philipp Schmied (@CaptnBanana).

Consulte la publicación del blog correspondiente para obtener más información.

¿Por qué otra herramienta CAN?

  • Creado desde cero con nuevas ideas para mecanismos de análisis
  • Agrupa características de muchas otras herramientas en un solo lugar
  • Modular y extensible: Lea la documentación e implemente sus propios mecanismos de análisis
  • Análisis cómodo mediante una GUI
  • Gestione el trabajo en proyectos separados usando una base de datos
  • Documentación: Lea la documentación si necesita un manual o información técnica.

Instalación y ejecución:

  • Ejecute sudo ./install_requirements.sh junto con sudo -E ./CANalyzat0r.sh. Esto creará una carpeta llamada pipenv con un entorno pipenv dentro.
  • O simplemente use la versión docker que se recomienda en este momento (Consulte el archivo README.md en el subdirectorio)

Para más información, lea la versión HTML o PDF de la documentación en la carpeta ./doc/build.
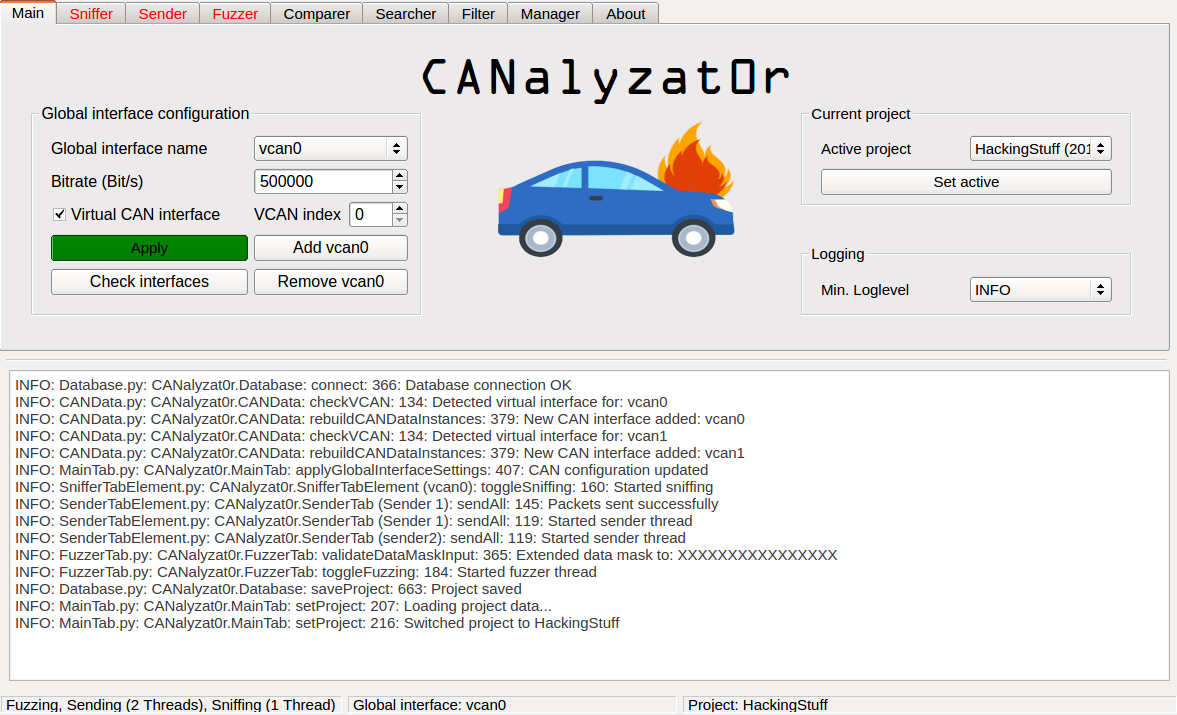
Características

  • Ahora con soporte para CAN FD
  • Gestione la configuración de la interfaz (carga automática de módulos del kernel, administración de dispositivos SocketCAN físicos y virtuales)
  • Soporte de múltiples interfaces
  • Gestione su trabajo en proyectos. También puede importarlos y exportarlos en formato JSON legible/editable por humanos
  • Registro de todas las acciones
  • Sniffing gráfico
  • Soporte básico para fuzzing UDS
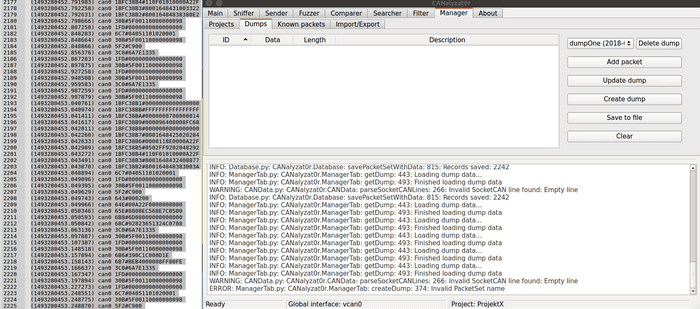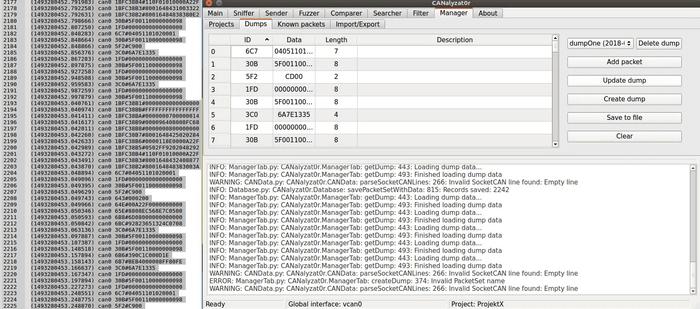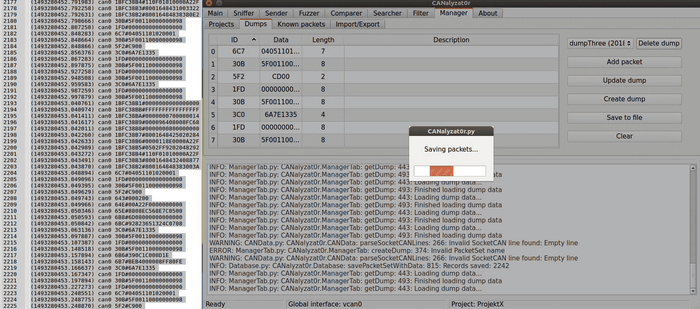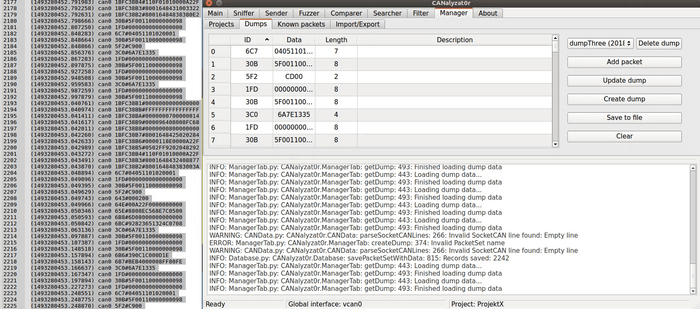
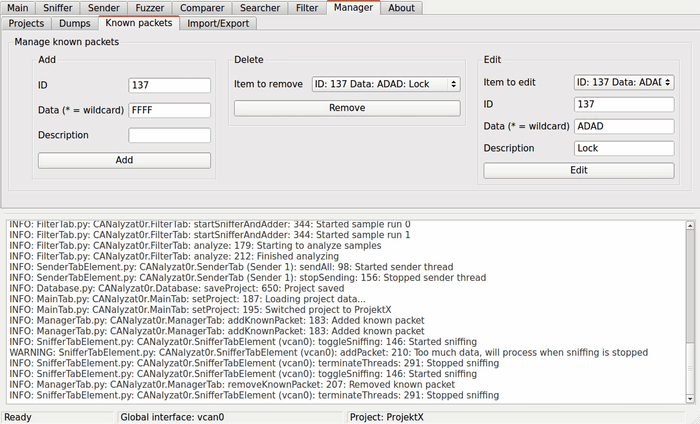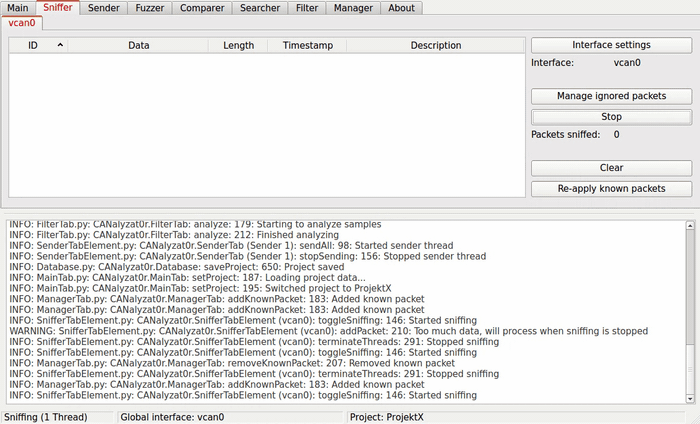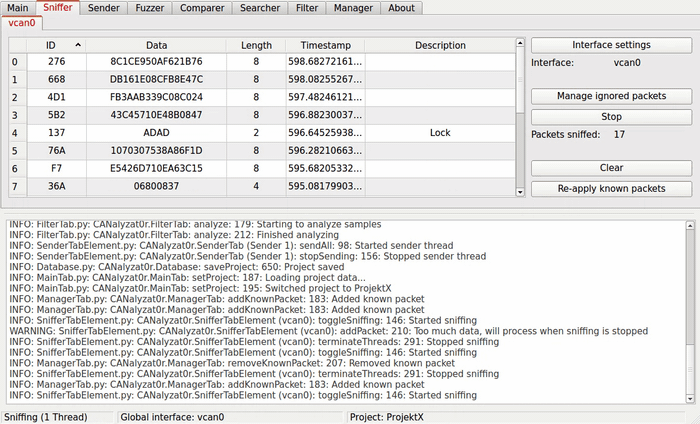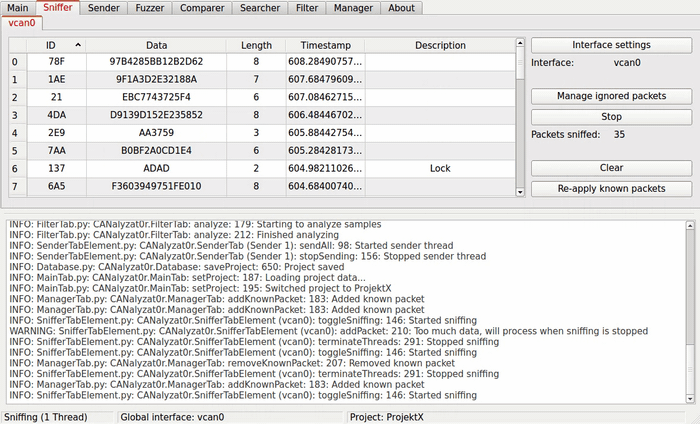
  • Gestione hallazgos, volcados y paquetes conocidos por proyecto Alt text
  • Fácil copiar y pegar entre pestañas. Además, puede pegar sus archivos SocketCAN directamente en una tabla que permite pegar Alt text
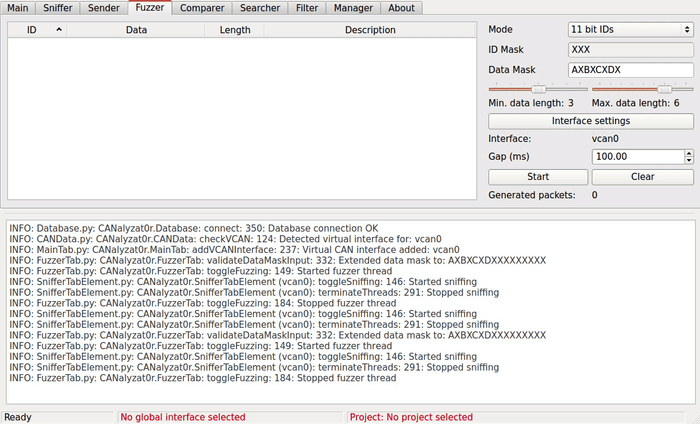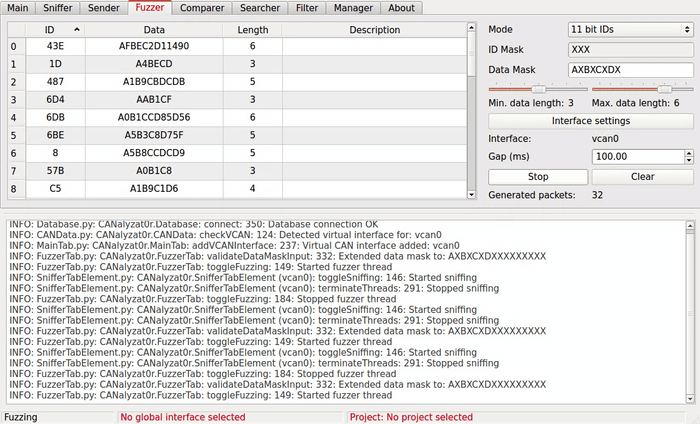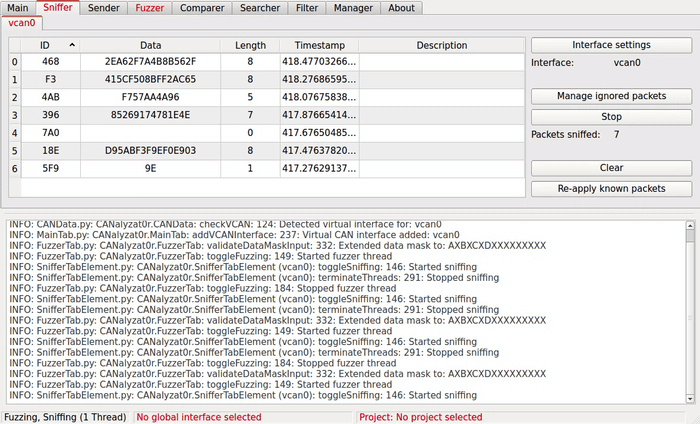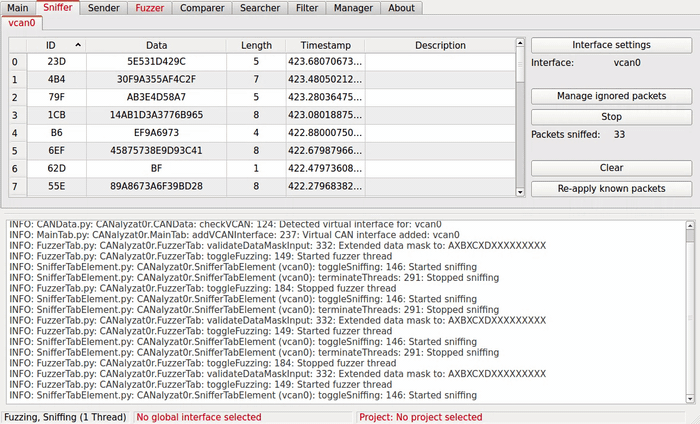
  • Envío, fuzzing y sniffing multiproceso Alt text
  • Añada múltiples hilos de análisis en la GUI
  • Ignore paquetes al hacer sniffing - Filtre automáticamente paquetes únicos por ID o datos e ID
  • Compare volcados
  • Permite configurar sistemas complejos usando solo una ventana
  • Organización limpia en pestañas para cada tarea de análisis
  • Filtrado binario de paquetes con aleatorización
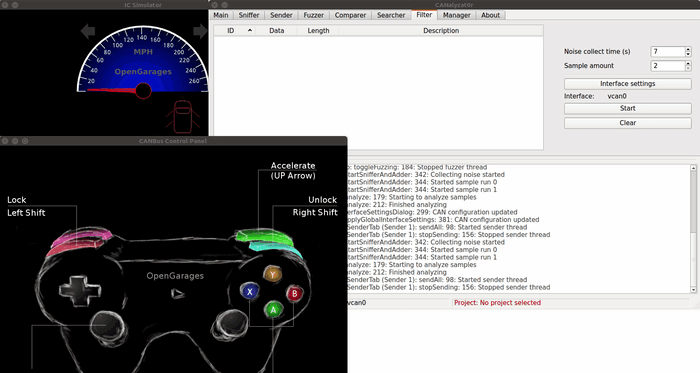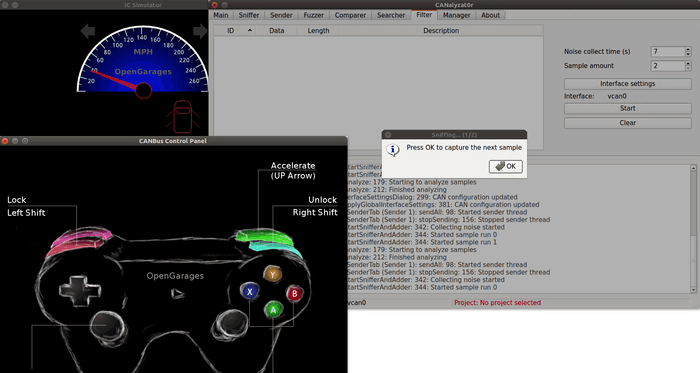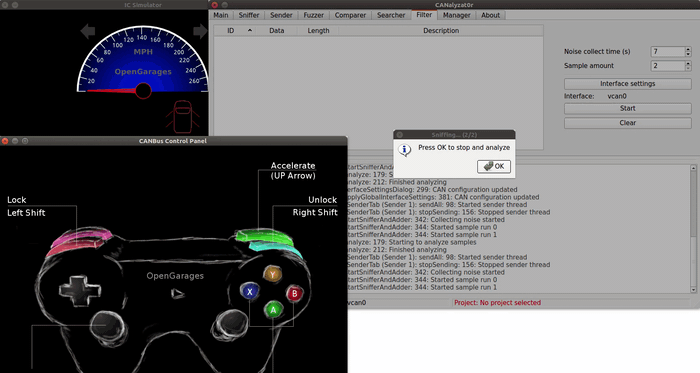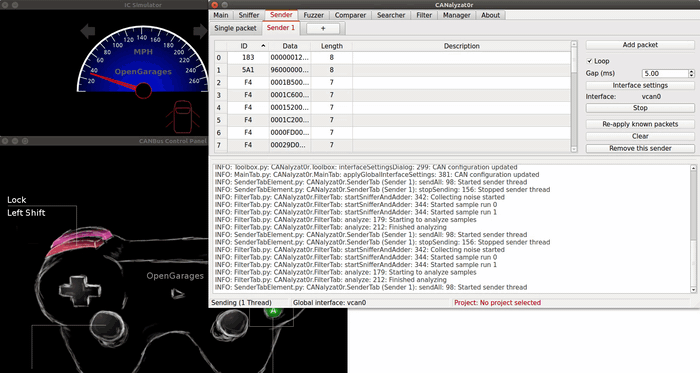
  • Busque paquetes específicos de acción usando filtrado de ruido de fondo Alt text
  • Soporte SQLite
  • Fuzzing y cambio de valores sobre la marcha

Adaptadores CAN funcionales

En general, todos los dispositivos SocketCAN deberían ser compatibles. CANalyzat0r ha sido desarrollado y probado exitosamente en combinación con USB2CAN para CAN normal y PCAN-USB Pro FD para CAN FD.

Probarlo

Puede usar el Simulador de clúster de instrumentos para experimentar con un bus CAN virtual sin necesidad de conectar dispositivos CAN reales a su máquina.

Solución de problemas

Ventanas GUI vacías

Asegúrese de que la variable de entorno QT_X11_NO_MITSHM esté configurada en 1. Al usar sudo, incluya la opción -E para conservar esta variable de entorno de la siguiente manera: sudo -E ./CANalyzat0r.sh.

Arreglar el estilo de la GUI

Esta aplicación debe ejecutarse como superusuario. Debido a una configuración faltante, el estilo mostrado puede establecerse en un valor no deseado cuando el UID efectivo es 0. Para arreglar este comportamiento, siga estos pasos:

  • Forma rápida: Ejecute echo "[QT]\nstyle=CleanLooks" >> ~/.config/Trolltech.conf

  • Forma alternativa:

    • Instale qt4-qtconfig: sudo apt-get install qt4-qtconfig
    • Ejecute qtconfig-qt4 como superusuario y cambie el estilo de la GUI a CleanLooks o GTK+
  • O use el contenedor docker

Licencia

Este proyecto está licenciado bajo la GPLv3.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    254

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →