
 sbousseaden/edrunchoker
EDRUnChoker - defensa WMI sin archivos que elimina las políticas de limitación de QoS de EDRChoker

Remediación WMI sin archivos para EDRChoker que contrarresta el abuso de QoS (pacer.sys) que estrangula a los agentes EDR hasta dejarlos con un ancho de banda de red casi nulo.
Registra una suscripción permanente en root\subscription (sin archivos en disco). Un temporizador de 5 segundos ejecuta VBScript incrustado que enumera las políticas de QoS con WbemContext PolicyStore en ActiveStore y GPO:localhost — una ExecQuery WMI simple no detecta las políticas de ActiveStore creadas por New-NetQosPolicy / EDRChoker — y elimina los estrangulamientos por ruta de aplicación maliciosos dirigidos a productos de seguridad conocidos o tasas agresivas (≤ 1 Mbps).
| Script | Propósito |
|---|---|
Install-EdrChokerWmiDefense.ps1 | Implementar la suscripción (con elevación) |
Uninstall-EdrChokerWmiDefense.ps1 | Eliminar la suscripción |
Get-EdrChokerDefenseStatus.ps1 | Verificar la suscripción y el número de políticas |
.\Install-EdrChokerWmiDefense.ps1
.\Get-EdrChokerDefenseStatus.ps1
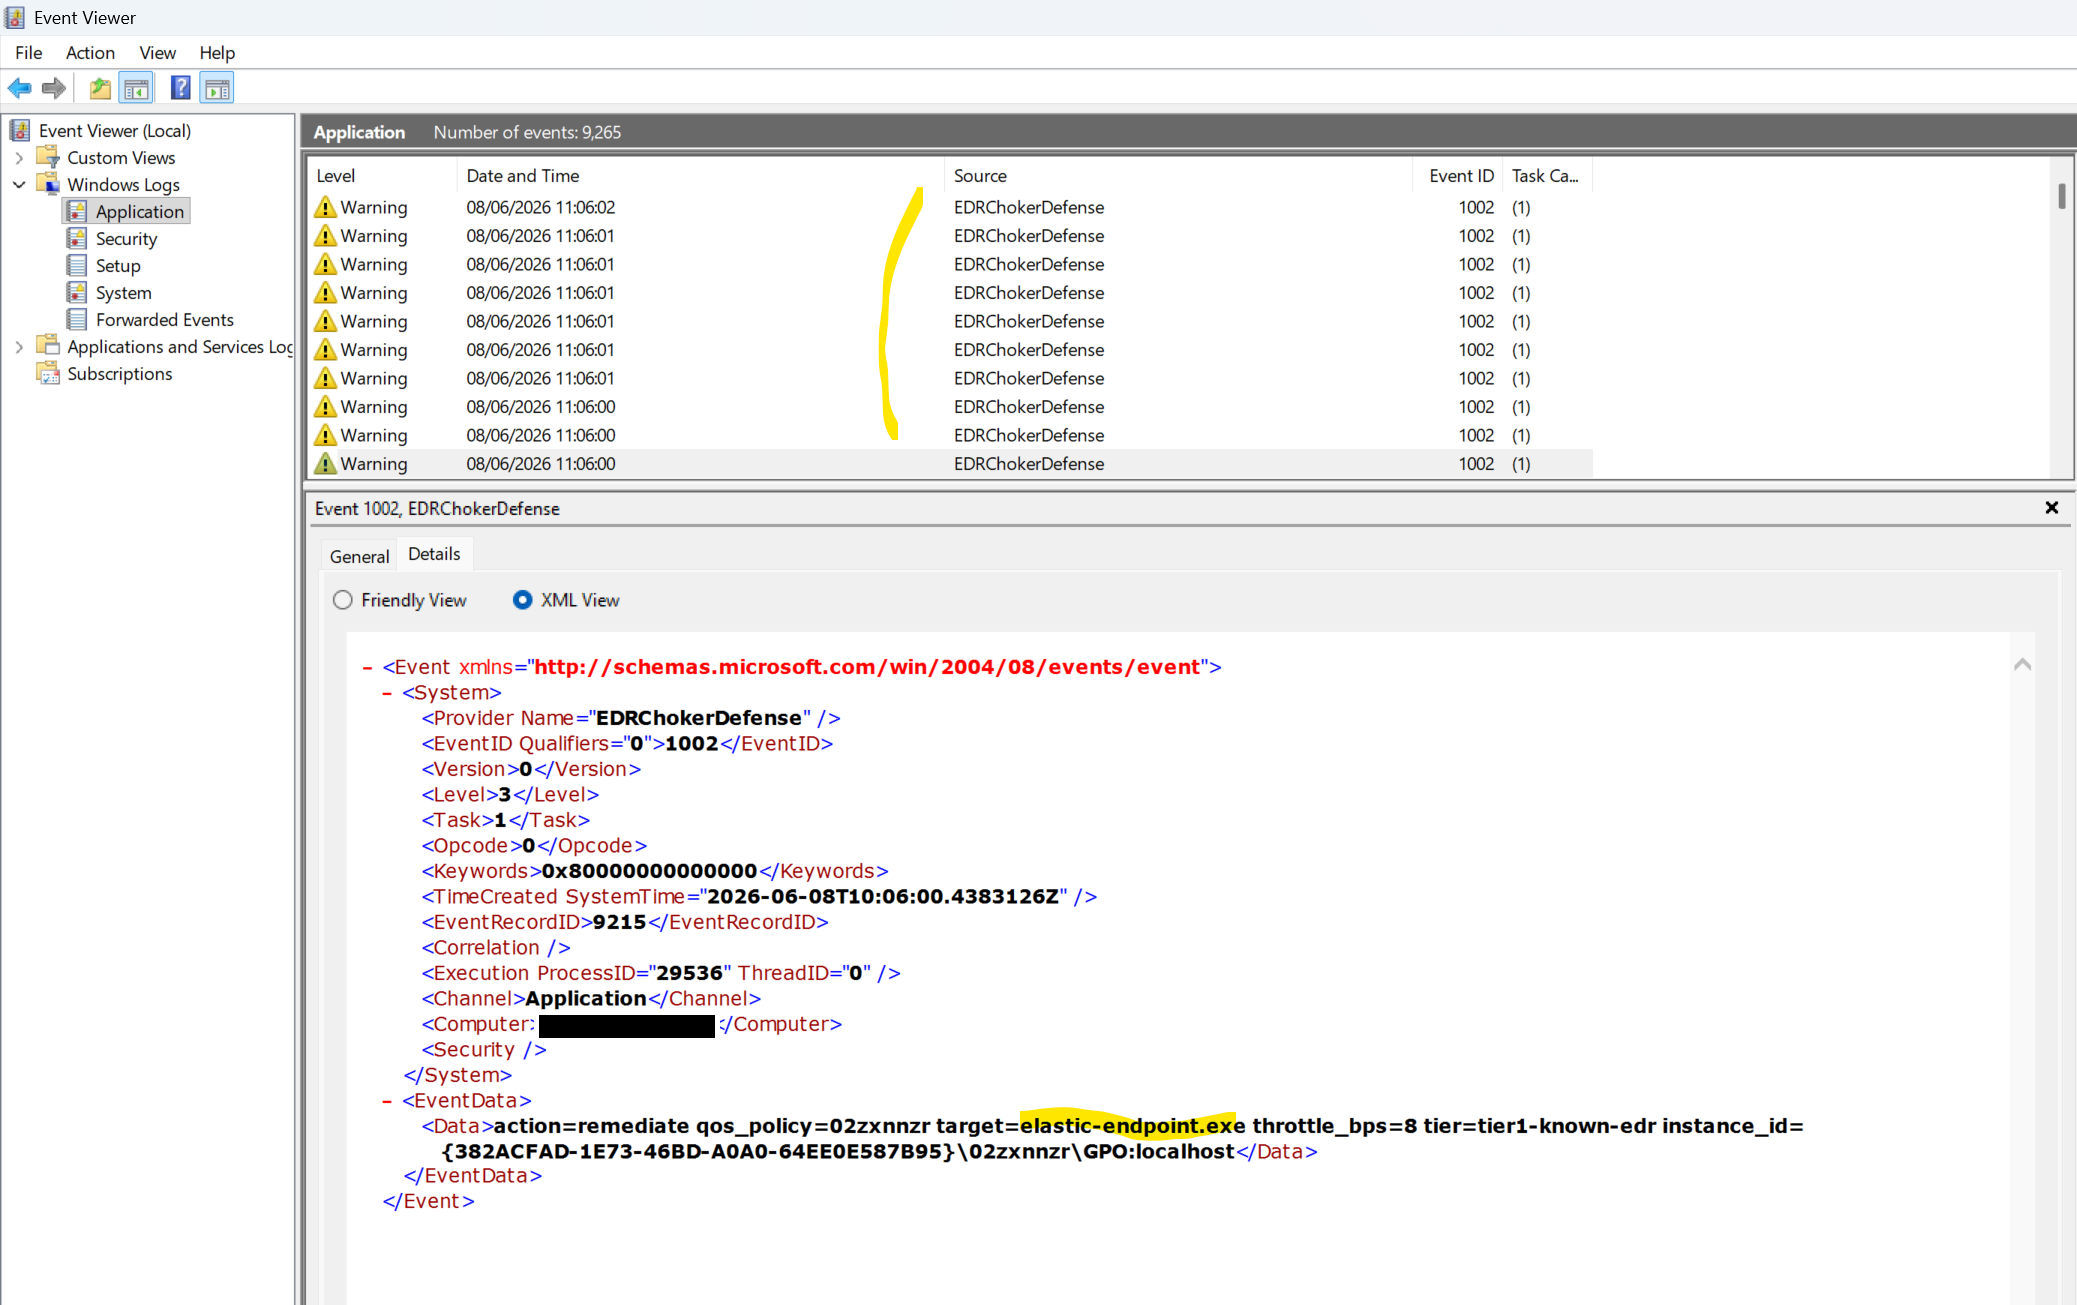
Cada limpieza exitosa escribe una Advertencia en el registro Aplicación bajo el origen EDRChokerDefense. Se emite un evento por cada política eliminada, útil como evidencia de remediación y para correlacionar con la actividad de EDRChoker en el host.

| ID de evento | Significado |
|---|---|
| 1000 | Suscripción instalada |
| 1001 | Suscripción eliminada |
| 1002 | Política QoS maliciosa eliminada |
| 1003 | Fallo en la remediación |
Ejemplo de 1002: action=remediate qos_policy=02zxnnzr target=elastic-endpoint.exe throttle_bps=8 tier=tier1-known-edr store=ActiveStore
Get-WinEvent -FilterHashtable @{ LogName='Application'; ProviderName='EDRChokerDefense' } -MaxEvents 50
Reenvíe ProviderName="EDRChokerDefense" mediante WEF, Splunk UF, Elastic Agent, etc.
Los atacantes pueden eliminar o modificar los objetos WMI en root\subscription para deshabilitar la defensa. Establezca una línea base de la suscripción después de la instalación y alerte ante cambios.
Sysmon (recomendado): habilite y supervise:
| ID de Sysmon | Qué vigilar |
|---|---|
| 19 | WmiEventFilter creado/modificado/eliminado |
| 20 | WmiEventConsumer creado/modificado/eliminado |
| 21 | Cambios en el enlace WmiEventFilter ↔ consumidor |
Alerte ante cualquier actividad que involucre EDRChokerDefense_QoSFilter, EDRChokerDefense_QoSConsumer o EDRChokerDefense_Timer, y ante nuevas instancias de ActiveScriptEventConsumer / CommandLineEventConsumer fuera de su ventana de cambios.
Validación periódica (GPO/script): Get-WmiObject -Namespace root\subscription -Class __EventFilter | Where-Object Name -like 'EDRChokerDefense*'






