
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
TakeOver-v1 — El script Takeover extrae el registro CNAME de todos los subdominios a la vez. TakeOver ahorra tiempo al investigador y aumenta la probabilidad de encontrar vulnerabilidades de toma de control de subdominio. | Kitploit
Herramientas/GitHubGitHub/samhaxr/takeover-v1
Análisis de VulnerabilidadesSeguridad WebEnumeración de SubdominiosAnálisis de DNS
GitHubsamhaxr/takeover-v1

TakeOver-v1

El script Takeover extrae el registro CNAME de todos los subdominios a la vez. TakeOver ahorra tiempo al investigador y aumenta la probabilidad de encontrar vulnerabilidades de toma de control de subdominio.

Ver Repositorio
1002655hace 3 añosRevisado por Kitploit
Compartir

TakeOver-v1

¿Qué es la toma de control de subdominios?

La toma de control de subdominios es un tipo de vulnerabilidad que surge cuando un subdominio apunta a un servicio externo que ha sido eliminado o ya no está en uso. Ejemplos comunes de estos servicios externos incluyen Github, Heroku, Gitlab y Tumblr. En este escenario, un atacante puede explotar esta vulnerabilidad si el propietario original no elimina la entrada DNS que apunta al servicio eliminado, permitiendo al atacante tomar el control del subdominio añadiendo un archivo CNAME que contenga el nombre del subdominio. Este tipo de vulnerabilidad puede tener implicaciones de seguridad significativas y requiere atención cuidadosa para evitar su explotación.

Aquí está el comando que verifica el registro CNAME de un subdominio.

$dig CNAME apt.shopify.com --> apt.shopify.com.s3-website-us-east-1.amazonaws.com.

¿Cómo puede ayudar el script Takeover a los cazadores de recompensas?

Gestionar y asegurar un gran número de subdominios puede ser una tarea desafiante para las organizaciones. Para monitorear eficazmente los subdominios en busca de posibles riesgos de seguridad, es importante contar con una herramienta que automatice el proceso de verificar los registros CNAME de cada dominio. El script en cuestión toma un nombre de archivo como entrada y realiza una serie de acciones para producir una salida que muestra el registro CNAME de cada dominio en el archivo de entrada. Este enfoque permite a los profesionales de seguridad gestionar y monitorear fácilmente un gran número de subdominios, y puede ayudar a identificar posibles vulnerabilidades de manera más eficiente.

¿Cómo puedo reconocer si el subdominio es vulnerable a una toma de control de subdominio?

Cuando un servicio se elimina, es importante analizar las huellas que pueden quedar cuando la entrada DNS permanece. En algunos casos, un subdominio vulnerable puede mostrar un mensaje de error cuando un atacante lo visita, como "No hay un sitio de Github Pages aquí." Al examinar cuidadosamente estos mensajes de error, los profesionales de seguridad pueden obtener información valiosa sobre posibles vulnerabilidades que puedan existir en un dominio o subdominio, y tomar medidas para mitigar estos riesgos. Este tipo de análisis es esencial para identificar y abordar problemas de seguridad que puedan surgir de servicios mal configurados o abandonados.

Texto alternativo

El investigador de seguridad @edoverflow ha enumerado todos los servicios y sus huellas. Para más detalles visita https://github.com/EdOverflow/can-i-take-over-xyz
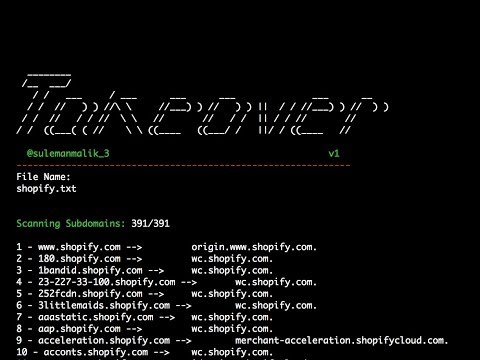

Youtube

Takeover-v1

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    275

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





