
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2023-37597 — Issabel-pbx v 4.0.0-6 contiene una vulnerabilidad de Cross-Site Request Forgery (CSRF) en su funcionalidad de gestión de grupos de usuarios. | Kitploit
Herramientas/GitHubGitHub/sahiloj/cve-2023-37597
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónPapers e InvestigaciónAprendizaje y Educación
GitHubsahiloj/cve-2023-37597

CVE-2023-37597

Issabel-pbx v 4.0.0-6 contiene una vulnerabilidad de Cross-Site Request Forgery (CSRF) en su funcionalidad de gestión de grupos de usuarios.

Ver Repositorio
1113hace 9 mesesAún no revisado
Compartir

CVE-2023-37597 — issabel-pbx 4.0.0-6: Falsificación de Petición en Sitios Cruzados (CSRF) — Eliminar grupo de usuarios

Aviso: Este repositorio está destinado únicamente a fines educativos y de investigación de seguridad autorizada. No use este exploit contra ningún sistema que no posea o para el cual no tenga permiso explícito por escrito para realizar pruebas.


Tabla de Contenidos

  • Resumen
  • Detalles de la Vulnerabilidad
  • Producto Afectado
  • Análisis Técnico
  • Escenario de Ataque
  • Prueba de Concepto (PoC)
    • Pasos para Reproducir
    • Código del Exploit PoC
  • Impacto
  • Mitigación y Corrección
  • Cronología de Divulgación
  • Referencias
  • Autor

Resumen

issabel-pbx es una plataforma de comunicaciones unificadas (PBX) de código abierto ampliamente utilizada que proporciona servicios VoIP, gestión de telefonía y administración basada en web. La versión 4.0.0-6 de issabel-pbx contiene una vulnerabilidad de Falsificación de Petición en Sitios Cruzados (CSRF) en su funcionalidad de gestión de grupos de usuarios.

Un atacante remoto no autenticado puede crear una página HTML maliciosa que, cuando es visitada por un administrador autenticado, emite silenciosamente una solicitud HTTP POST falsificada para eliminar cualquier grupo de usuarios. Debido a que la aplicación no valida el origen de las solicitudes de cambio de estado con tokens CSRF ni con políticas de cookies SameSite, el navegador incluye automáticamente la cookie de sesión del administrador, lo que provoca que la eliminación se realice sin el conocimiento ni consentimiento de la víctima.


Detalles de la Vulnerabilidad

CampoValor
ID CVECVE-2023-37597
VulnerabilidadFalsificación de Petición en Sitios Cruzados (CSRF)
CWECWE-352 — Falsificación de Petición en Sitios Cruzados (CSRF)
GravedadMedia
Vector CVSSCVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:U/C:N/I:H/A:H
Versión Afectadaissabel-pbx 4.0.0-6
Divulgado10 de julio de 2023
InvestigadorSahil Ojha

Producto Afectado

CampoValor
Nombre del Productoissabel-pbx
Versión4.0.0-6
VendedorIssabel Foundation
Página web del Vendedorhttps://www.issabel.org/
Código Fuentehttps://github.com/IssabelFoundation/issabelPBX
Probado EnWindows (Burp Suite Community Edition)

Análisis Técnico

¿Qué es CSRF?

La Falsificación de Petición en Sitios Cruzados (CSRF) es un ataque que engaña al navegador de una víctima para que envíe una solicitud autenticada a una aplicación objetivo en nombre del atacante. El ataque tiene éxito cuando:

  1. La víctima tiene una sesión autenticada activa con la aplicación objetivo.
  2. La aplicación confía únicamente en las cookies de sesión para autenticar las solicitudes (es decir, no hay token CSRF, no hay validación de Origin/Referer, no hay atributo de cookie SameSite=Strict ni SameSite=Lax).
  3. El atacante puede predecir la estructura de la solicitud de cambio de estado.

Causa Raíz

El endpoint de eliminación de grupos de usuarios (/index.php?menu=grouplist) en issabel-pbx 4.0.0-6 procesa solicitudes HTTP POST que contienen únicamente la acción delete y un parámetro id_user. La aplicación no:

  • Genera ni valida un token sincronizador (anti-CSRF).
  • Verifica las cabeceras HTTP Origin o Referer.
  • Establece el atributo SameSite en las cookies de sesión.

Como resultado, cualquier página web cargada en el navegador de la víctima puede enviar silenciosamente el formulario de eliminación utilizando la sesión existente de la víctima, ya que el navegador adjuntará automáticamente la cookie de sesión.

Endpoint Vulnerable

POST /index.php?menu=grouplist HTTP/1.1
Host: <IP de Issabel>

delete=Delete&id_user=<ID_DEL_GRUPO_DE_USUARIOS>

Escenario de Ataque

  1. El atacante crea una página HTML maliciosa que contiene un formulario oculto que realiza una solicitud POST de eliminación al panel de administración de Issabel.
  2. El atacante entrega la página a un administrador de Issabel autenticado — mediante un correo de phishing, un enlace en un mensaje de chat o un `` incrustado en una página comprometida.
  3. El navegador de la víctima carga la página. JavaScript envía automáticamente el formulario, o la víctima es engañada mediante ingeniería social para que haga clic en un botón "Enviar" falso.
  4. El servidor Issabel recibe una solicitud POST válida con la cookie de sesión del administrador y elimina el grupo de usuarios objetivo sin ninguna validación adicional de token o confirmación.
  5. El grupo de usuarios se elimina permanentemente, lo que potencialmente interrumpe el enrutamiento de llamadas, los controles de acceso y a todos los usuarios que dependían de ese grupo — causando efectivamente una denegación de servicio a nivel de aplicación.

Prueba de Concepto (PoC)

Advertencia: La siguiente PoC se proporciona estrictamente con fines educativos. Úsela solo en entornos de laboratorio o sistemas para los cuales tenga autorización explícita.

Pasos para Reproducir

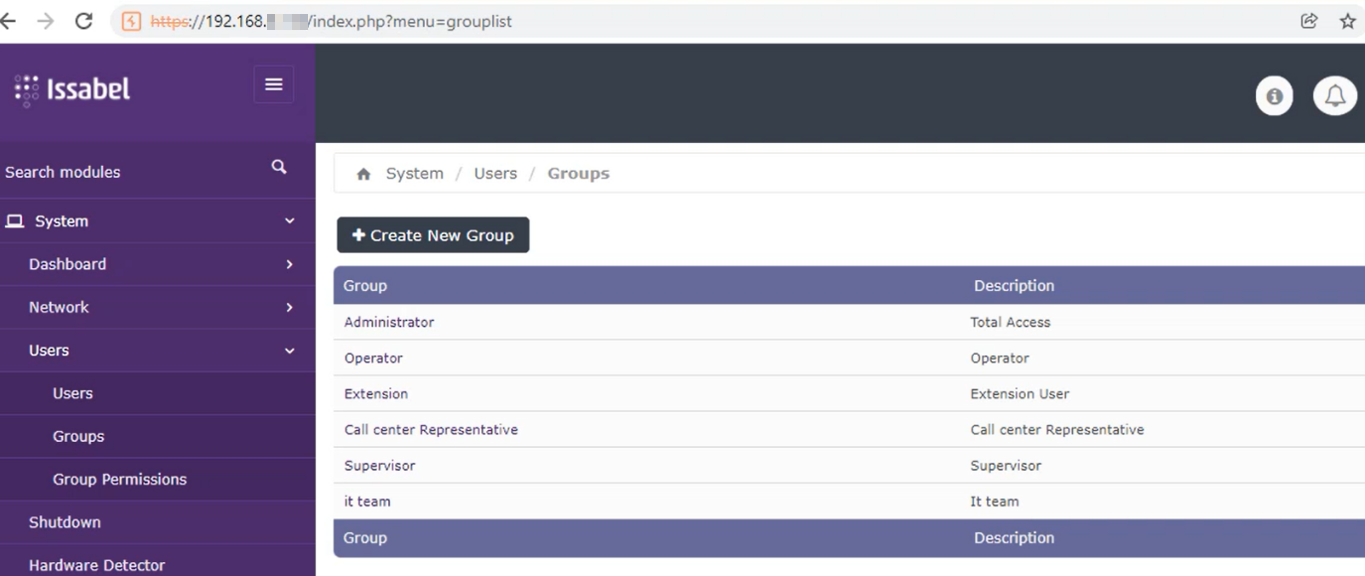
Paso 1 — Iniciar sesión en el panel de administración de Issabel

Navegue a la página de lista de grupos de usuarios e inicie sesión con credenciales de administrador.

https://{IP de Issabel}/index.php?menu=grouplist&action=view&id=11
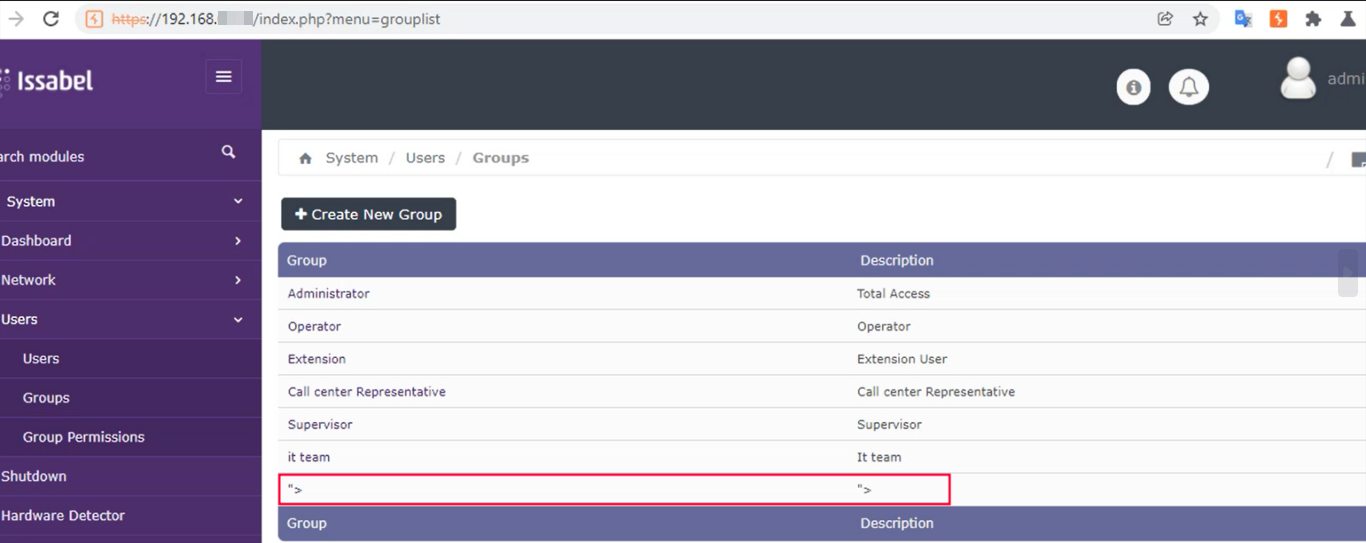
Panel de administración — Lista de grupos de usuarios


Paso 2 — Capturar la solicitud de eliminación

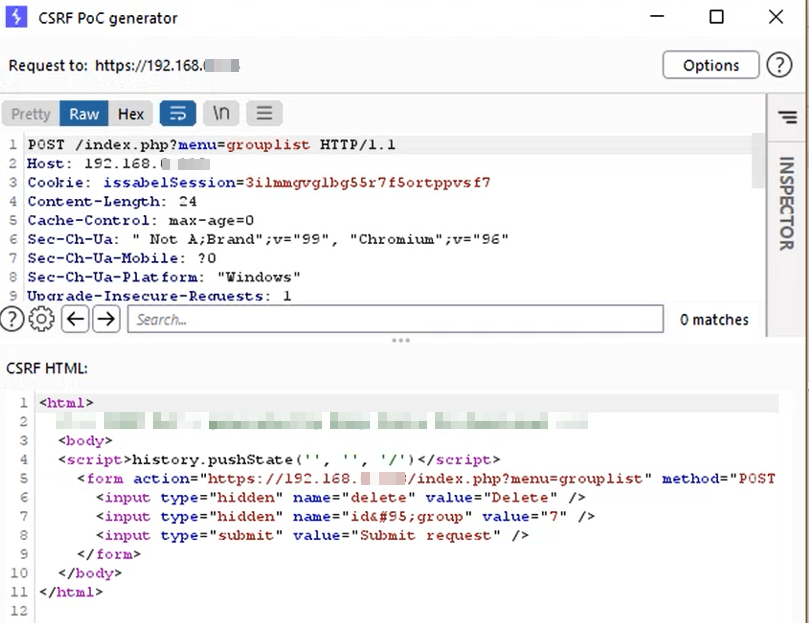
Intente eliminar un grupo de usuarios mientras el tráfico se redirige a través de Burp Suite. Haga clic derecho en la solicitud POST capturada y seleccione Engagement Tools → Generate CSRF PoC para generar el esqueleto HTML del exploit.
Burp Suite — Solicitud DELETE capturada


Paso 3 — Alojar la página del exploit CSRF

Guarde el HTML generado como un archivo (consulte Código del Exploit PoC a continuación). Alójelo en un servidor controlado por el atacante, o envíelo directamente a la víctima.


Paso 4 — La víctima abre la página del exploit

Cuando el administrador autenticado abre o es redirigido a la URL del exploit, el formulario oculto se envía automáticamente (o la víctima hace clic en el botón de señuelo). El grupo de usuarios objetivo se elimina del panel de administración.
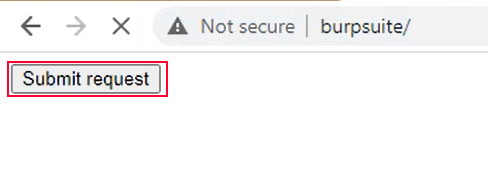
Exploit enviado — grupo eliminado (antes)

Exploit enviado — grupo eliminado (después)


Código del Exploit PoC

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






