 sahiloj/cve-2023-33732
CVE-2023-33732 es una vulnerabilidad de Cross-Site Scripting (XSS) Reflejado descubierta en Microworld Technologies eScan Management Console, versión 14.0.1400.2281.



CVE-2023-33732 es una vulnerabilidad de Cross-Site Scripting (XSS) Reflejado descubierta en la Consola de Administración de eScan de Microworld Technologies, versión 14.0.1400.2281. El fallo existe en el formulario de asignación de Nueva Política (endpoint AssignPolicyTemplate) y permite a un atacante remoto no autenticado inyectar y ejecutar JavaScript arbitrario en el navegador de cualquier usuario autenticado que sea engañado para hacer clic en una URL manipulada.
Debido a que la aplicación refleja la entrada proporcionada por el usuario directamente en la respuesta HTML sin un saneamiento adecuado ni codificación de salida, un atacante puede robar cookies de sesión, realizar acciones en nombre de la víctima o redirigir al usuario a contenido malicioso, todo ello sin requerir privilegios especiales en el servidor.
| Campo | Valor |
|---|---|
| ID CVE | CVE-2023-33732 |
| Tipo de Vulnerabilidad | Cross-Site Scripting Reflejado (XSS) |
| Producto Afectado | Consola de Administración de eScan de Microworld Technologies |
| Versión Afectada | 14.0.1400.2281 |
| Endpoint Vulnerable | /ewconsole/ewconsole.dll/AssignPolicyTemplate |
| Parámetros Vulnerables | type, txtPolicyType, txtPolicyPath, Deletefileval |
| Vector de Ataque | Red (URL manipulada entregada mediante phishing, enlace, etc.) |
| Autenticación Requerida | Ninguna (la víctima solo necesita haber iniciado sesión) |
| Puntuación CVSS | 6.1 (Media) — CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:L/I:L/A:N |
| Reportado Por | Sahil Ojha |
| Fecha de Divulgación | 30 de mayo de 2023 |
| Sitio Web del Proveedor | https://www.escanav.com |
| Enlace del Software | https://cl.escanav.com/ewconsole.dll |
| Probado En | Windows |
Cross-Site Scripting (XSS) es una clase de ataque de inyección en la que se inyectan scripts maliciosos en páginas web que de otro modo son confiables. En la variante reflejada, la carga útil está incrustada en una URL manipulada y se "refleja" inmediatamente de vuelta al usuario en la respuesta HTTP del servidor. El navegador de la víctima ejecuta el script en el contexto del sitio vulnerable, otorgando al script el mismo nivel de confianza que al contenido legítimo de la página.
Las consecuencias comunes incluyen:
El endpoint AssignPolicyTemplate de la consola de administración de eScan acepta varios parámetros GET y los renderiza dentro de una página HTML sin sanear caracteres especiales como ", < y >. Esto significa que un valor como:
"><script>alert(document.cookie)</script>
rompe el contexto del atributo HTML circundante e inyecta una etiqueta <script> totalmente ejecutable en el DOM.
| Parámetro | Ubicación | Notas |
|---|---|---|
type | Cadena de consulta de la URL | Rompe las comillas de atributo |
txtPolicyType | Cadena de consulta de la URL | Reflejado sin sanear en el cuerpo de la página |
txtPolicyPath | Cadena de consulta de la URL | Reflejado sin sanear en el cuerpo de la página |
Deletefileval | Cadena de consulta de la URL | Reflejado sin sanear en el cuerpo de la página |
⚠️ Solo para fines educativos y de pruebas autorizadas.
Autenticarse — Inicie sesión en la Consola de Administración de eScan con credenciales válidas.
Crear la URL maliciosa — La siguiente URL explota el parámetro type para inyectar una etiqueta <script> que exfiltra la cookie de sesión de la víctima:
https://<target-host>/ewconsole/ewconsole.dll/AssignPolicyTemplate?type=%22%3E%3Cscript%3Ealert(document.cookie)%3C/script%3E&edit=0&txtPolicyType=&txtPolicyPath=!!!!%24%5CPolicies&Deletefileval=Roaming%20Users_Policy2&defaultpolicy=1
Carga útil decodificada en type:
"><script>alert(document.cookie)</script>
Entregar la URL — Envíe el enlace manipulado a un administrador autenticado (p. ej., por correo electrónico o chat).
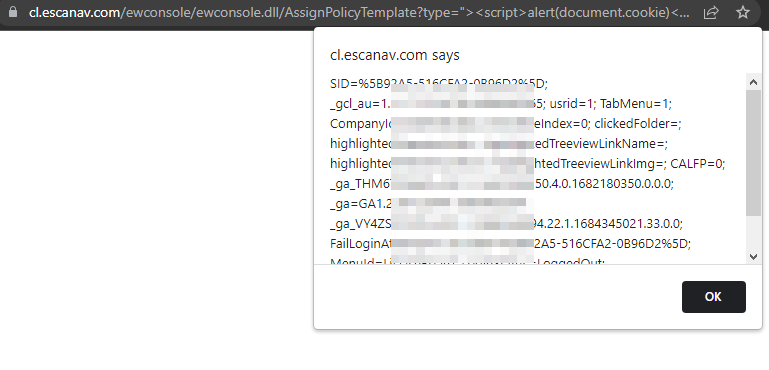
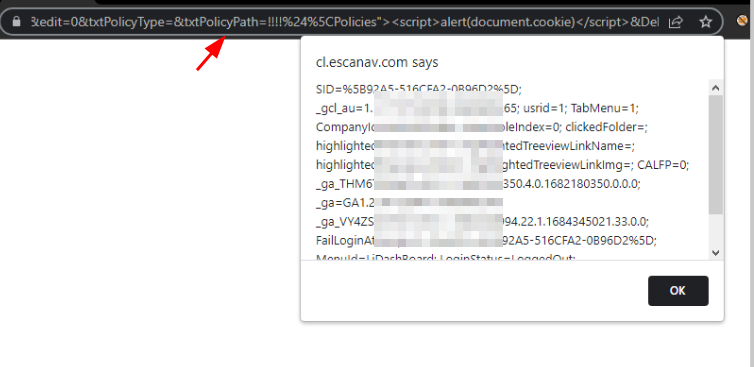
Observar la ejecución — Al visitar la URL, el navegador ejecuta el script inyectado. Un cuadro de diálogo de alerta muestra la cookie de sesión actual, confirmando la ejecución arbitraria de JavaScript.
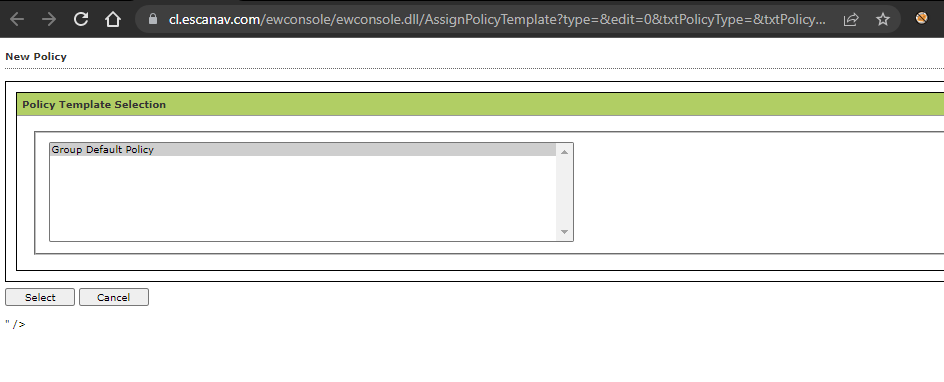
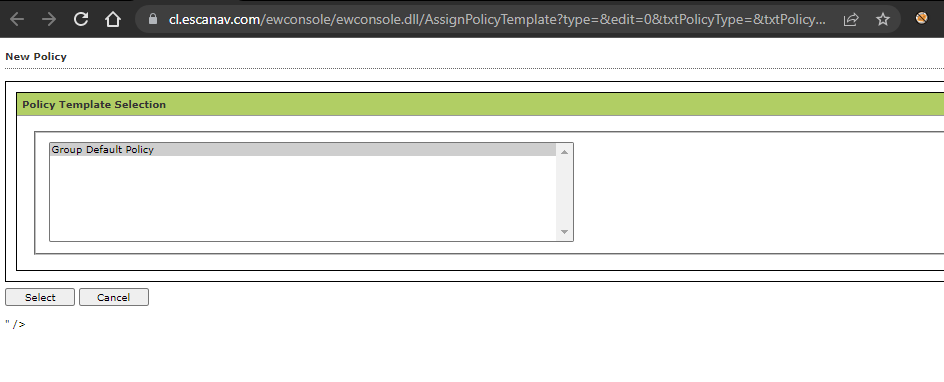
Paso 1 — Navegando a la URL vulnerable:
Paso 2 — Ventana emergente de alerta XSS con la cookie de sesión:
Paso 3 — Cookie de administrador expuesta, lista para el secuestro de sesión:
Un atacante que explote con éxito esta vulnerabilidad puede:
Microworld Technologies debería aplicar las siguientes mitigaciones:
<, >, ", ' y & como sus equivalentes de entidad HTML. Tenga en cuenta que la estrategia de codificación varía según el contexto: el cuerpo HTML, los atributos HTML, JavaScript y los contextos de URL requieren cada uno sus propias reglas de codificación.script-src 'self') para impedir la ejecución de scripts en línea incluso si se inyecta una carga útil XSS.






