Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
crackerjack — Interfaz gráfica basada en web para Hashcat que simplifica el descifrado de contraseñas con gestión de sesiones, generación de máscaras, soporte de listas de palabras y acceso multiusuario. | Kitploit
Herramientas/GitHubGitHub/sadreck/crackerjack
Descifrado de ContraseñasAnálisis de HashSeguridad WebCriptografíaPruebas de PenetraciónUtilidades y Frameworks
GitHubsadreck/crackerjack

crackerjack

Interfaz gráfica basada en web para Hashcat que simplifica el descifrado de contraseñas con gestión de sesiones, generación de máscaras, soporte de listas de palabras y acceso multiusuario.

Ver Repositorio
65852hace 1 añoRevisado por Kitploit
Compartir
Sitio web

[!CAUTION] Este repositorio no está mantenido, visita https://github.com/sadreck/crackerjack para la última versión.

CrackerJack

Interfaz Web para Hashcat de Context Information Security

Contenido

  • Introducción
  • Arquitectura
  • Características
  • Limitaciones
  • Instalación
  • Solución de problemas
  • Capturas de pantalla
  • Licencia

Introducción

CrackerJack es una interfaz gráfica web para Hashcat desarrollada en Python.

Arquitectura

Este proyecto tiene como objetivo mantener la GUI y Hashcat independientes. En resumen, así es como funciona:

  • El usuario sube hashes, selecciona wordlist/reglas/máscara, etc., y hace clic en "iniciar".
  • El servidor web crea una nueva screen.
    • Genera el comando de hashcat según la configuración.
    • Ejecuta el comando en la screen.
    • Supervisa la salida de la screen, la analiza y la muestra en la GUI.

Esto permite que CrackerJack sea a prueba de futuro, ya que se vincula a la entrada/salida de Hashcat. Además, si la GUI no funciona por cualquier motivo, hashcat seguirá ejecutándose.

Características

  • Dependencias mínimas
    • Utiliza sqlite3, screen y hashcat.
  • Gestión completa de sesiones de hashcat.
    • Iniciar/detener/pausar/restaurar sesiones en ejecución.
    • Terminar trabajos de cracking después de una fecha/hora específica.
  • Interfaz web para generación de máscaras (?a?l?u).
  • Notificaciones push web cuando se descifra una contraseña.
  • API Swagger 2.0.
  • Crear wordlists a partir de contraseñas ya descifradas y retroalimentarlas en la sesión de cracking.
  • Historial de sesiones para rastrear qué ataques ya has realizado.
  • Soporte multi-usuario (local y/o LDAP).
  • Soporte de Wordlist/Máscara/Reglas.
  • Soporte de múltiples temas (Bootswatch).
  • Configuración sencilla.
    • Toda la configuración se realiza a través de la GUI. No es necesario editar archivos de configuración manualmente.
    • Se ejecuta localmente en Linux y Windows (WSL).
    • Se instala en un servidor usando scripts de ansible (Ubuntu 14/16/18 y CentOS 7/8).
    • Copias de seguridad fáciles: todos los datos de usuario están en el directorio ./data.
  • Solución de problemas de sesiones mediante SSH.

Limitaciones

  • No es una solución para poner trabajos en cola: es solo para cracking de contraseñas bajo demanda.
  • No pretende ser un reemplazo del uso de línea de comandos. Es complementario y solo admite tareas de cracking básicas y más comunes.
  • No instalará ningún controlador de GPU. La suposición principal es que ya tienes un equipo de cracking configurado y buscas una GUI web.
  • Las wordlists y reglas ya deben estar presentes en el sistema.

Contribución

Como también mantenemos un rastreador interno, antes de contribuir, por favor crea un issue para discutir antes de implementar cualquier característica/cambio.

Capturas de pantalla

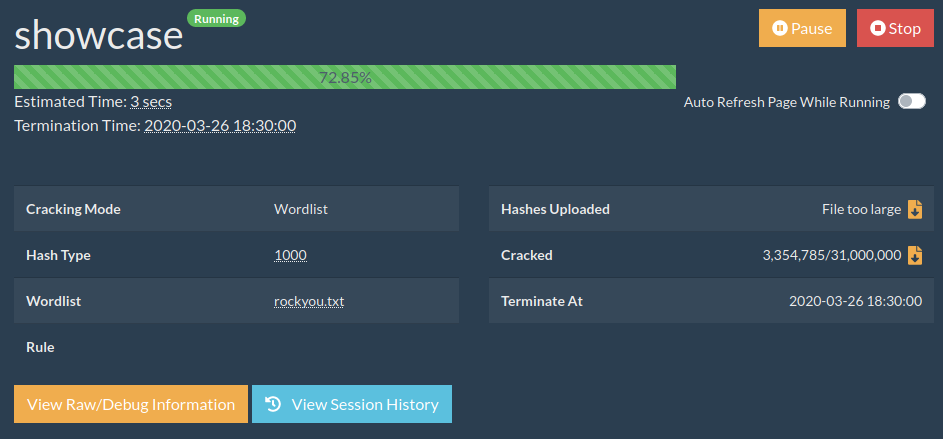
Sesión en ejecución
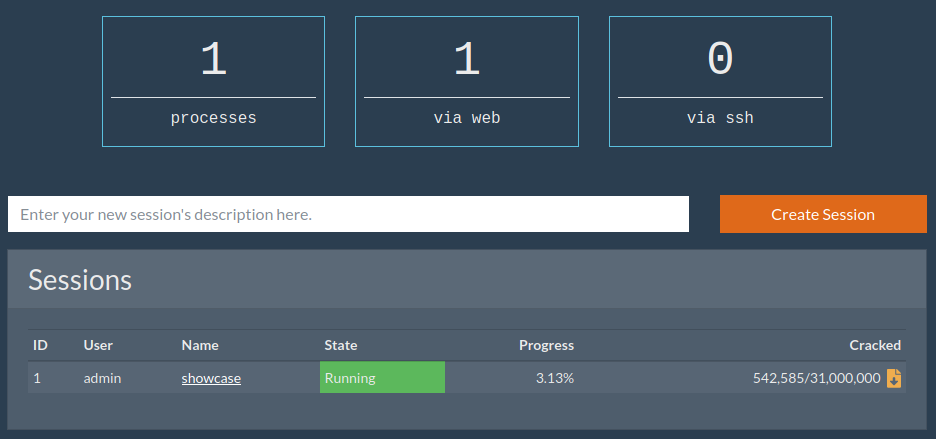
Panel de control
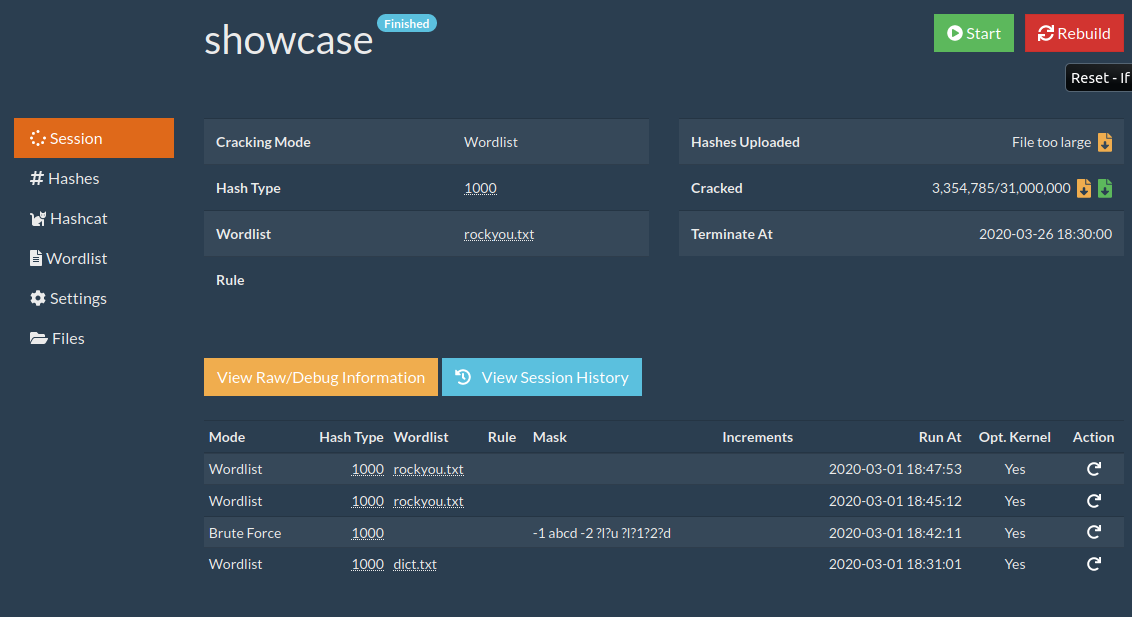
Sesión
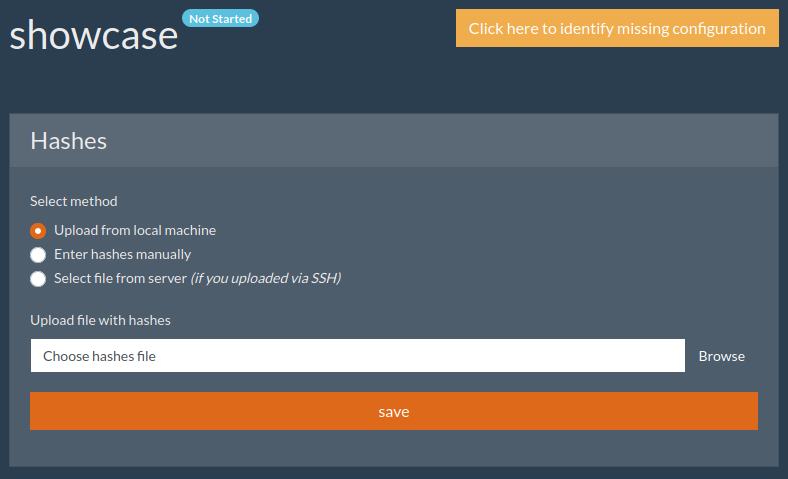
Selección de hashes
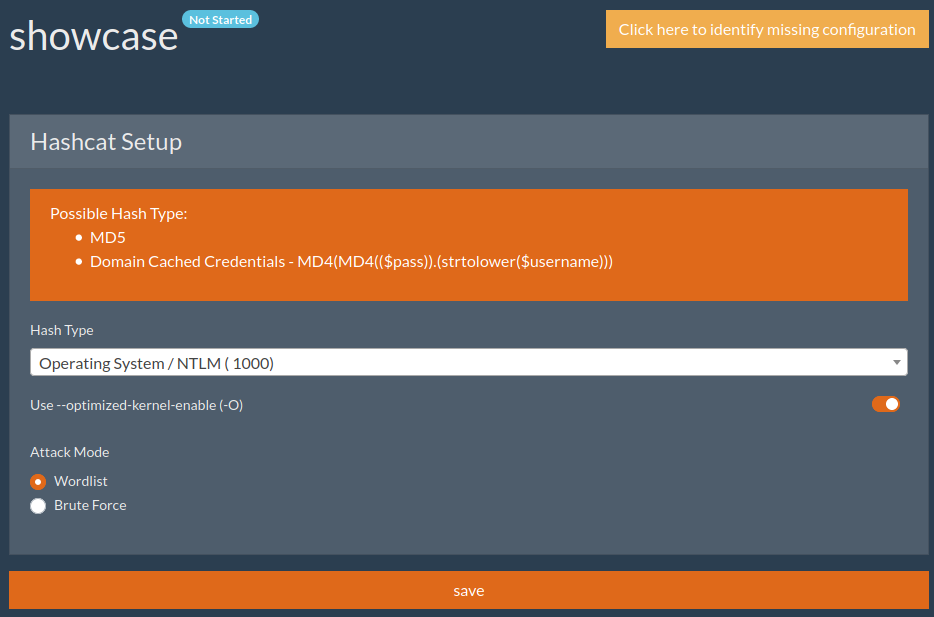
Opciones de HashType
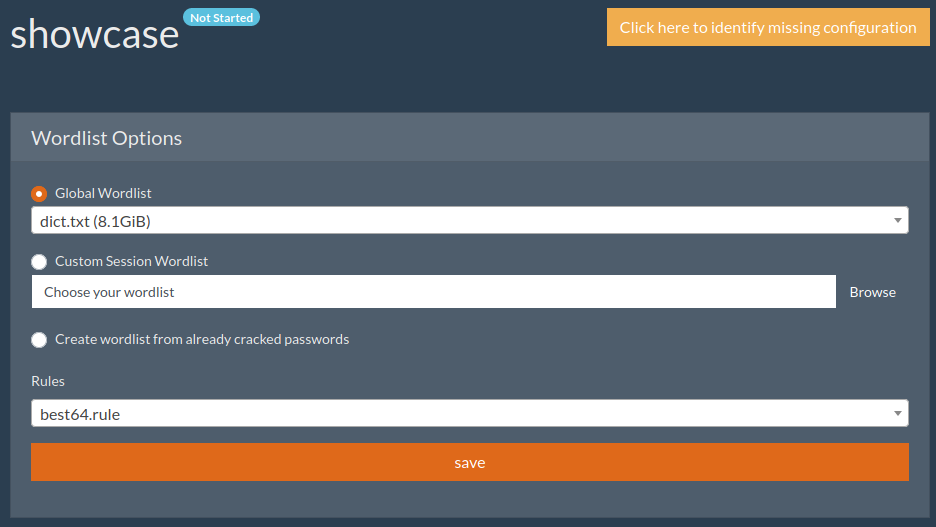
Selección de wordlist
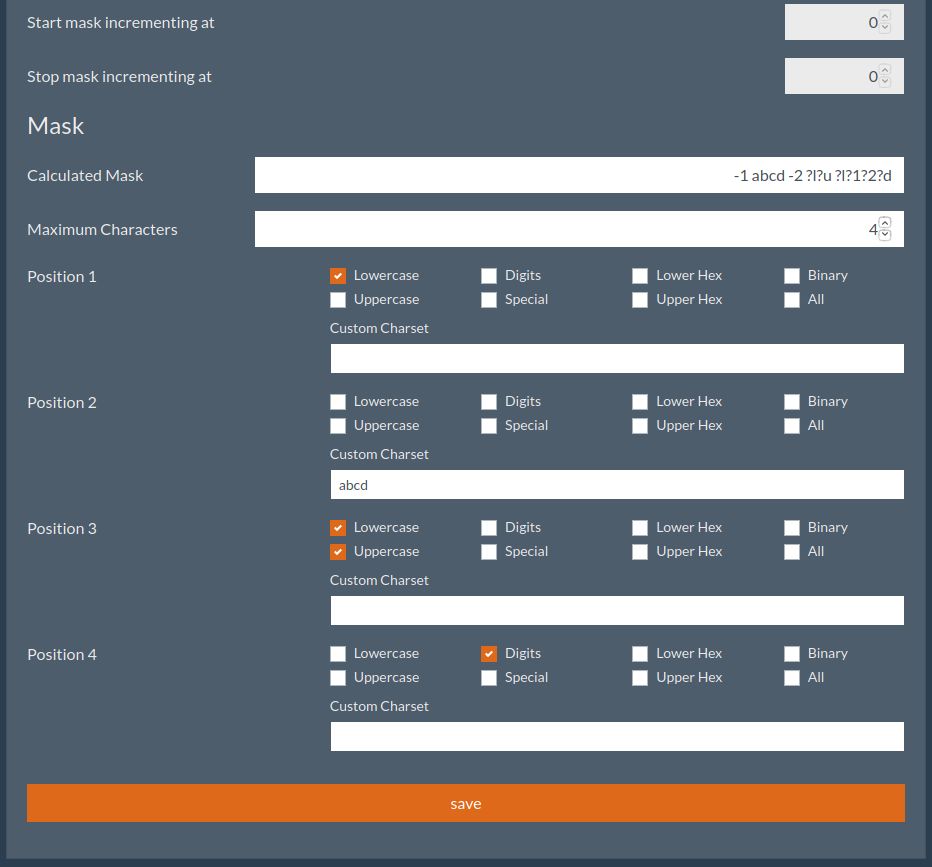
Generación de máscaras
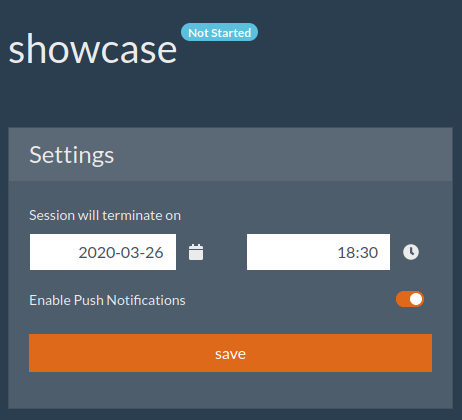
Configuración general de la sesión
Licencia

CrackerJack se publica bajo la Licencia MIT.

Además, también se utilizan los siguientes componentes de terceros:

  • office2hashcat.py - BSD modificada - https://github.com/stricture/hashstack-server-plugin-hashcat/
  • keepass2john.py - Licencia Pública General de GNU - https://gist.github.com/HarmJ0y/116fa1b559372804877e604d7d367bbc
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    259
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    257

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →








