
 s3n4t0r-0x0/rustywater-shellcode-dropper
RustyWater representa la carga útil principal y la columna vertebral de toda la operación adversarial en los ataques del grupo Static Kitten.

RustyWater representa la carga principal y la columna vertebral de toda la operación adversaria en los ataques del grupo Static Kitten.
RustyWater es un ejecutable compilado en Rust (disfrazado como reddit.exe con un icono falso de Cloudflare) conocido como RustyWater (o vinculado a Archer RAT/RUSTRIC) que cuenta con una fuerte evasión de AV/EDR mediante inyección de procesos y persistencia basada en el registro.
1-ANTI-ANÁLISIS Reddit.exe implementa un completo sistema anti-análisis de 8 capas que sondea activamente el entorno de ejecución en busca de signos de monitorización, virtualización o depuración. Cada capa actúa como un filtro que asegura que la carga solo se active en un objetivo real.
Capa 1: Verificación del Número de Núcleos de CPU
Inicialmente, el soldado RustyWater mira a su alrededor para evaluar la potencia de la máquina en la que se encuentra. Se pregunta: ¿Cuántos núcleos tiene este procesador? Los entornos de análisis, como las sandboxes, suelen tener recursos limitados y a menudo tienen dos núcleos o menos. Si el soldado descubre que la máquina es débil, decide inmediatamente que el entorno no es seguro y desaparece sin dejar rastro, desperdiciando todos los esfuerzos de los analistas.
En la imagen proporcionada, una sección del código del programa Reddit.exe ilustra este mecanismo. La flecha apunta a la línea que verifica el "cpu count", donde el programa examina la cantidad de núcleos del procesador. Si el conteo es de dos o menos, significa que el entorno circundante es sospechoso y la ejecución se detiene de inmediato.

Capa 2: Detección de Artefactos de Máquina Virtual
Sin convencerse solo con la verificación de la CPU, el soldado profundiza más. Sabe que las máquinas virtuales dejan huellas digitales específicas, como un rastro de migas de pan. Escanea la lista de procesos activos en busca de nombres familiares asociados con software de virtualización: vmtoolsd.exe (VMware), vboxtray.exe (VirtualBox) y xenservice.exe (Xen). También verifica la existencia de archivos de controladores específicos en el disco, como vmmouse.sys o VBoxGuest.sys.
La lógica es simple: si una máquina está ejecutando herramientas de VMware, probablemente sea una VM. Si es una VM, probablemente sea un entorno de análisis. Si es un entorno de análisis, el soldado aborta la misión.

Capa 3: Escaneo del Registro de Herramientas de Análisis
El soldado se adentra en el Registro de Windows, una vasta base de datos de configuración del sistema. Sabe que los analistas de seguridad a menudo dejan sus herramientas atrás y que estas herramientas dejan artefactos. Busca claves de registro asociadas con software de depuración y monitoreo como Wireshark, Process Hacker, OllyDbg e IDA Pro. La presencia de cualquiera de estas claves confirma que el entorno es hostil, lo que provoca un apagado inmediato.

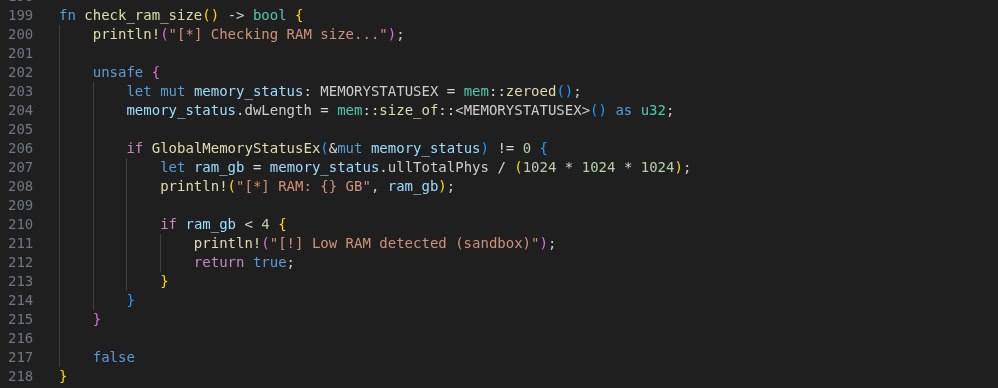
Capa 4: Análisis del Tamaño de RAM
Si el sistema reporta menos de 4 GB, el soldado sospecha que es una sandbox con recursos limitados y detiene la ejecución. Esta verificación es una forma confiable de filtrar muchos sistemas de análisis automatizados.
Capa 5: Detección de Depuradores
El soldado ahora revisa sus alrededores inmediatos. Utiliza una llamada a la API de Windows simple pero efectiva —IsDebuggerPresent— para determinar si se está ejecutando bajo el control de un depurador. Un depurador es como un microscopio; si está presente, significa que alguien está observando cada instrucción del soldado. El soldado no actuará bajo tal vigilancia.

Capa 6: Verificación del Tiempo de Actividad del Sistema
El tiempo mismo se convierte en un factor. El soldado verifica cuánto tiempo ha estado funcionando el sistema desde el último arranque. Las sandboxes y los entornos de análisis a menudo se inician justo antes de ejecutar una muestra. Si el tiempo de actividad es inferior a 15 minutos, el soldado lo marca como un entorno sospechoso de corta duración y se retira.

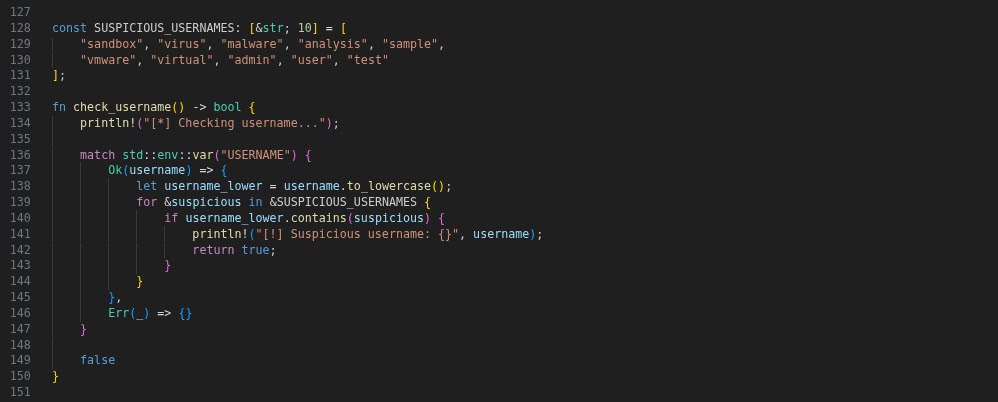
Capa 7: Análisis del Nombre de Usuario
El soldado luego verifica la identidad del usuario. Compara el nombre de usuario actual con una lista negra de cuentas de análisis comunes: "sandbox", "virus", "malware", "analysis", "vmware" y "test". Estos nombres de usuario se utilizan con frecuencia en entornos de análisis aislados. Si el nombre de usuario coincide con alguna entrada de la lista, la misión se aborta inmediatamente.
Capa 8: Verificación de Dirección MAC y Perfil de Hardware
Finalmente, el soldado observa la tarjeta de red de la máquina. Verifica la dirección MAC contra prefijos conocidos de fabricantes utilizados por software de virtualización. Una dirección MAC que comienza con 00:0C:29 pertenece a VMware, mientras que 08:00:27 pertenece a VirtualBox. También escanea los perfiles de hardware en busca de cadenas como "VMware" o "VirtualBox" en la descripción del sistema. Si se encuentra alguna de ellas, el soldado sabe que está dentro de una máquina virtual y desconecta todo.

2.PERSISTENCIA EN EL REGISTRO Una vez que las comprobaciones anti-análisis pasan, Reddit.exe establece una persistencia robusta en el registro para asegurar que sobrevive a los reinicios del sistema:

El implante se disfraza hábilmente como un componente legítimo de Windows Update, haciéndolo menos sospechoso para los observadores casuales. El mecanismo de persistencia incluye:
Manejo de errores para problemas de permisos (recurre a HKCU si el acceso a HKLM falla)
Validación de ruta para asegurar que el ejecutable existe en la ubicación especificada
Verificación de inicio para confirmar que la entrada del registro se creó exitosamente
Esto asegura que cada vez que el usuario inicia sesión, Reddit.exe se ejecute automáticamente con sus privilegios.

La capacidad final y más sofisticada es la inyección de procesos en explorer.exe, permitiendo al implante ejecutar shellcode dentro de un proceso del sistema confiable.
Reddit.exe implementa una técnica clásica pero efectiva de inyección de hilos remotos:
Descubrimiento de Procesos: Escanea los procesos en ejecución para localizar explorer.exe y obtener su ID de Proceso (PID).
Adquisición de Manejador: Abre el proceso objetivo con privilegios PROCESS_ALL_ACCESS.
