
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/s0md3v/recondog
OSINT (Inteligencia de Fuentes Abiertas)ReconocimientoEscaneo de PuertosRecopilación de InformaciónEnumeración de SubdominiosAnálisis de DNS
GitHubs0md3v/recondog

ReconDog

Navaja suiza de reconocimiento

Ver Repositorio
2.1k35985hace 7 añosRevisado por Kitploit
Compartir


Photon
ReconDog

Navaja Suiza de Reconocimiento

Características principales

  • Interfaz de asistente (Wizard) + CLA
  • Puede extraer objetivos de la entrada estándar (STDIN) (entrada por tubería) y actuar sobre ellos
  • Toda la información se extrae mediante APIs, sin hacer contacto directo con el objetivo

Utilidades

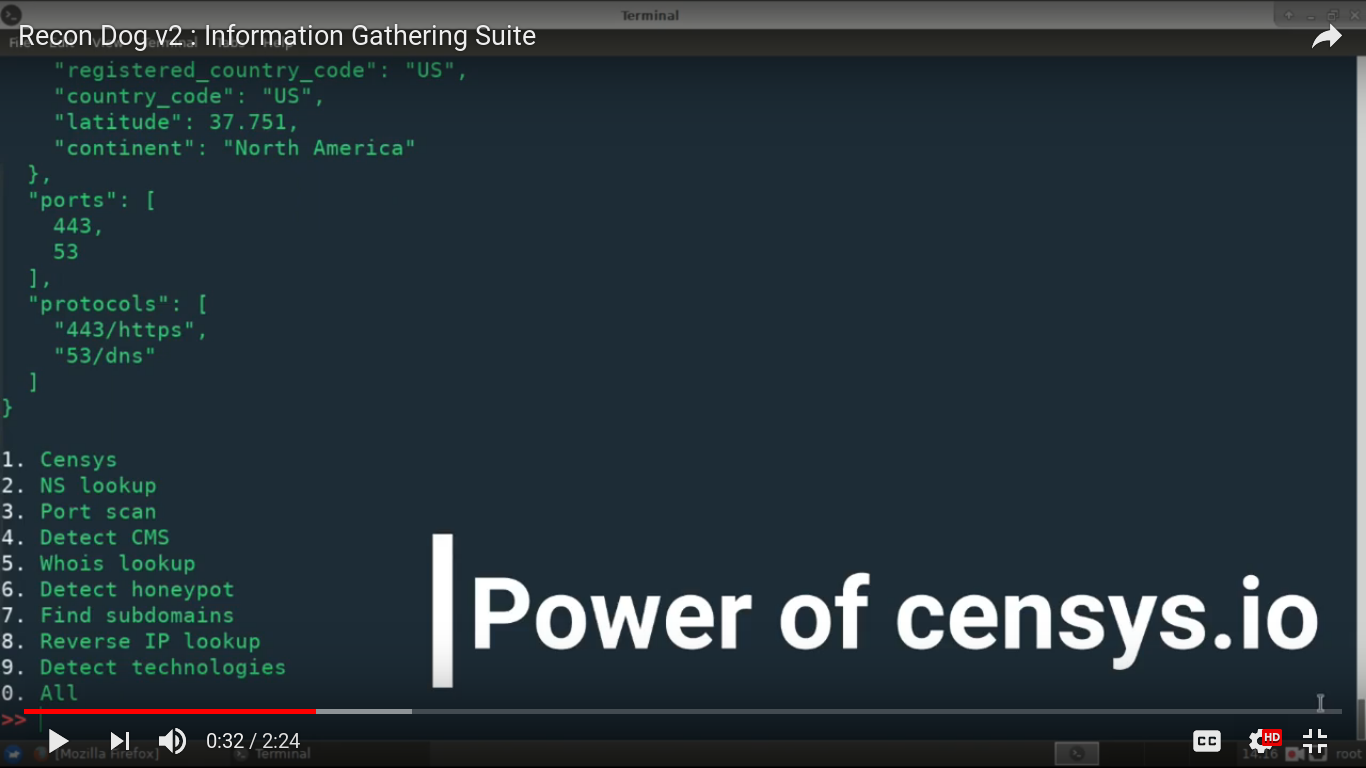
  • Censys: Utiliza censys.io para recopilar una gran cantidad de información sobre una dirección IP.
  • NS Lookup: Realiza una consulta de servidor de nombres
  • Port Scan: Escanea los puertos TCP más comunes
  • Detect CMS: Puede detectar más de 400 sistemas de gestión de contenidos
  • Whois lookup: Realiza una consulta whois
  • Detect honeypot: Utiliza shodan.io para comprobar si el objetivo es un honeypot
  • Find subdomains: Utiliza findsubdomains.com para encontrar subdominios
  • Reverse IP lookup: Realiza una búsqueda inversa de IP para encontrar dominios asociados a una dirección IP
  • Detect technologies: Utiliza wappalyzer.com para detectar más de 1000 tecnologías
  • All: Ejecuta todas las utilidades contra el objetivo

Demostración

demostración

Compatibilidad

Recon Dog se ejecutará en cualquier dispositivo que tenga instalado un intérprete de Python. Sin embargo, se ha probado en las siguientes configuraciones:

Sistemas operativos: Windows, Linux, Mac
Versiones de Python: Python2.7, Python 3.6

Instalación

Recon Dog no requiere configuración manual y se puede ejecutar simplemente como un script normal de Python.
Sin embargo, se puede descargar un paquete Debian desde aquí si se desea instalarlo.

Uso

Interfaz de asistente (Wizard)

La interfaz de asistente (Wizard) es la forma más sencilla de usar Recon Dog. Simplemente ejecute el programa, seleccione lo que desea hacer e introduzca el objetivo, así de simple.

Interfaz de línea de comandos (CLA)

Recon Dog también tiene una interfaz de Argumentos de Línea de Comandos (CLA). Así es como puede encontrar subdominios:

python dog -t marvel.com -c 7

¡Hay más! ¿Tiene un programa que pueda enumerar subdominios y quiere escanear los puertos de todos los subdominios que encuentra? No se preocupe, Recon Dog está diseñado para manejar estos casos. Simplemente puede hacer esto:

subdomainfinder -t example.com | python dog --domains -c 3

Si solo desea imprimir los objetivos, no use la opción -c.
Además, no importa qué tipo de salida genere el otro programa, Recon Dog utiliza expresiones regulares para encontrar objetivos, lo que facilita la integración con prácticamente cualquier herramienta. Hay dos modificadores disponibles:

--domains    extrae dominios de la entrada estándar (STDIN)
--ips        extrae direcciones IP de la entrada estándar (STDIN)

Contribución y licencia

Puede contribuir de las siguientes maneras:

  • Reportar errores
  • Desarrollar plugins
  • Dar sugerencias para mejorarlo
  • Corregir problemas y enviar una solicitud de incorporación de cambios (pull request)

¿Quiere tener una conversación en privado? Contácteme en mi Twitter, la bandeja de entrada está abierta :)
Recon Dog tiene licencia Apache 2.0.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →