

Un honeypot es un sistema informático o red que se deja intencionalmente vulnerable a los hackers para detectar, analizar y responder a posibles amenazas de seguridad. El objetivo de un honeypot es recopilar información sobre las tácticas, técnicas y procedimientos utilizados por los actores malintencionados, lo que puede ayudar a mejorar la seguridad general de la red.
alt text
Mejora de la inteligencia de amenazas: Los honeypots proporcionan información valiosa sobre las tácticas, técnicas y procedimientos (TTP) de los atacantes, ayudando a los equipos de seguridad a mejorar sus defensas.
Detección y respuesta tempranas: Los honeypots pueden detectar ataques de forma temprana, lo que permite una respuesta rápida y la mitigación de amenazas.
Superficie de ataque reducida: Al identificar vulnerabilidades y malas configuraciones en los honeypots, las organizaciones pueden reducir la superficie de ataque y evitar que los ataques se propaguen.
Configurar un honeypot ha sido una excelente manera para mí de desarrollar conocimientos en diversas áreas, incluyendo la inteligencia de amenazas, la detección de vulnerabilidades y las redes. Al analizar los datos recopilados de mi honeypot, podré obtener información sobre las tácticas y técnicas de los atacantes, con las que podré crear PoCs; esto es realmente beneficioso cuando se conocen nuevos 0days.
No solo sería útil para la inteligencia de amenazas, sino que también me permitiría mejorar la postura de seguridad de mi organización, prevenir futuros ataques y mejorar el rendimiento general del sistema.
Estoy ejecutando tpot en un servidor en la nube Debian 12 con 16GB de RAM / 6 núcleos vCPU, totalmente segregado de mi infraestructura principal. La instalación fue bastante sencilla, solo fue cuestión de ejecutar un único script que se puede encontrar aquí, y luego reiniciar el sistema.
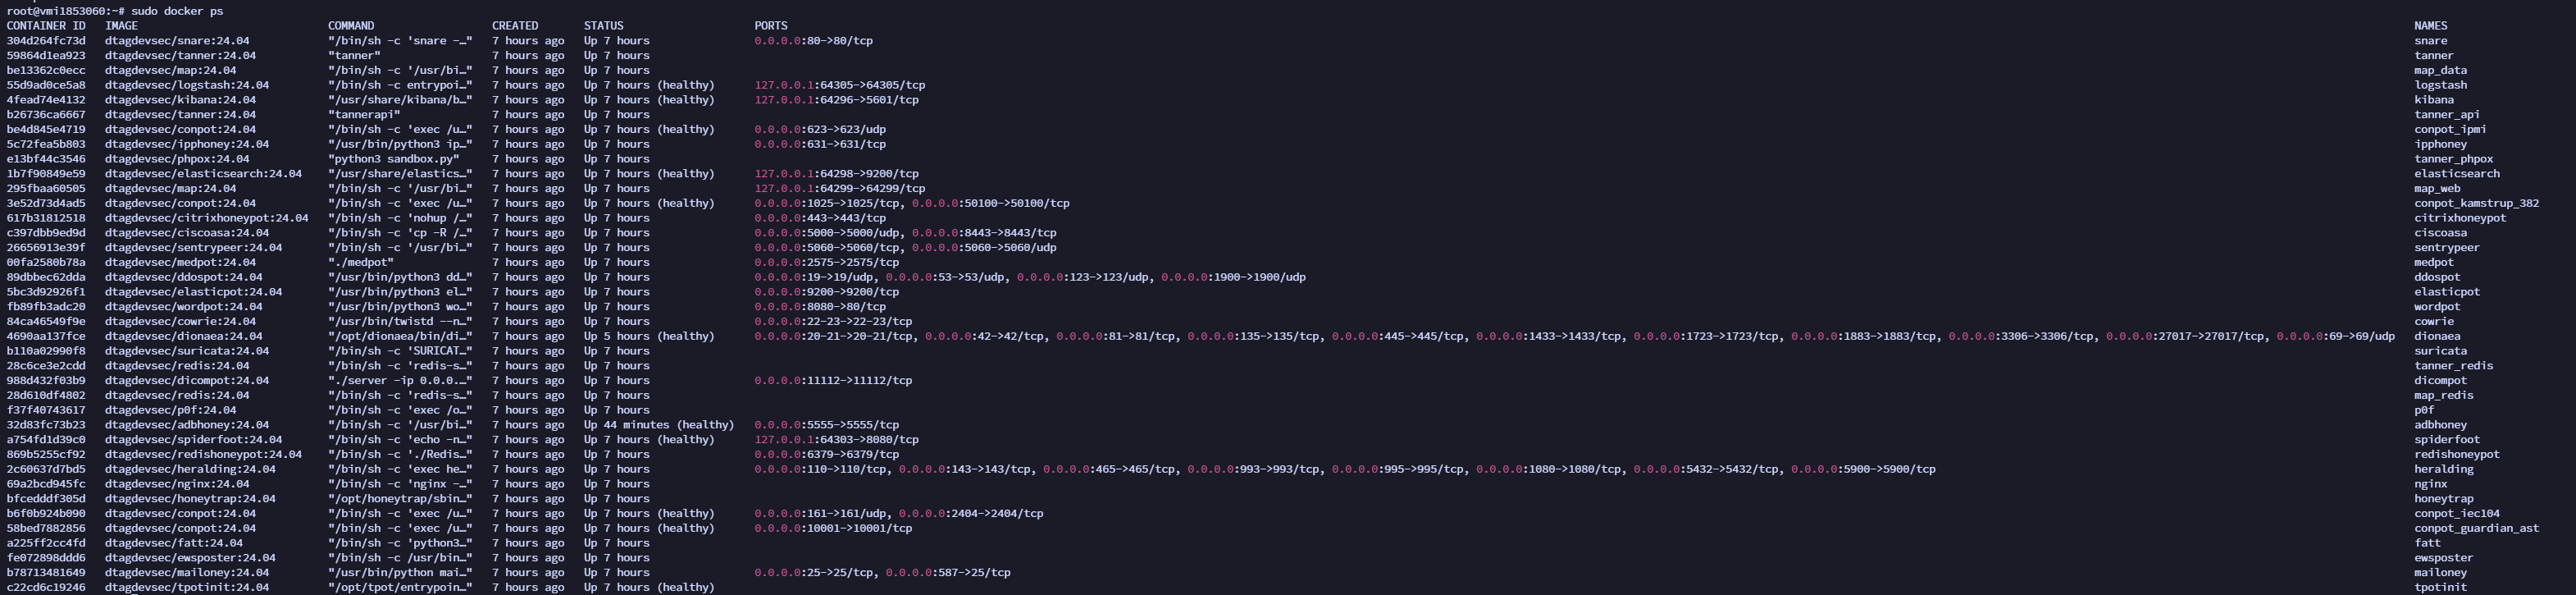
Una vez que el sistema vuelva a estar en línea, el panel de administración será accesible en el puerto 64297 y las conexiones SSH en el puerto 64295. Ten en cuenta que una vez que el sistema vuelva a estar en línea, puede tardar un tiempo en que todos los contenedores de Docker se carguen; cuando se carguen, debería verse como lo siguiente al ejecutar sudo docker ps:

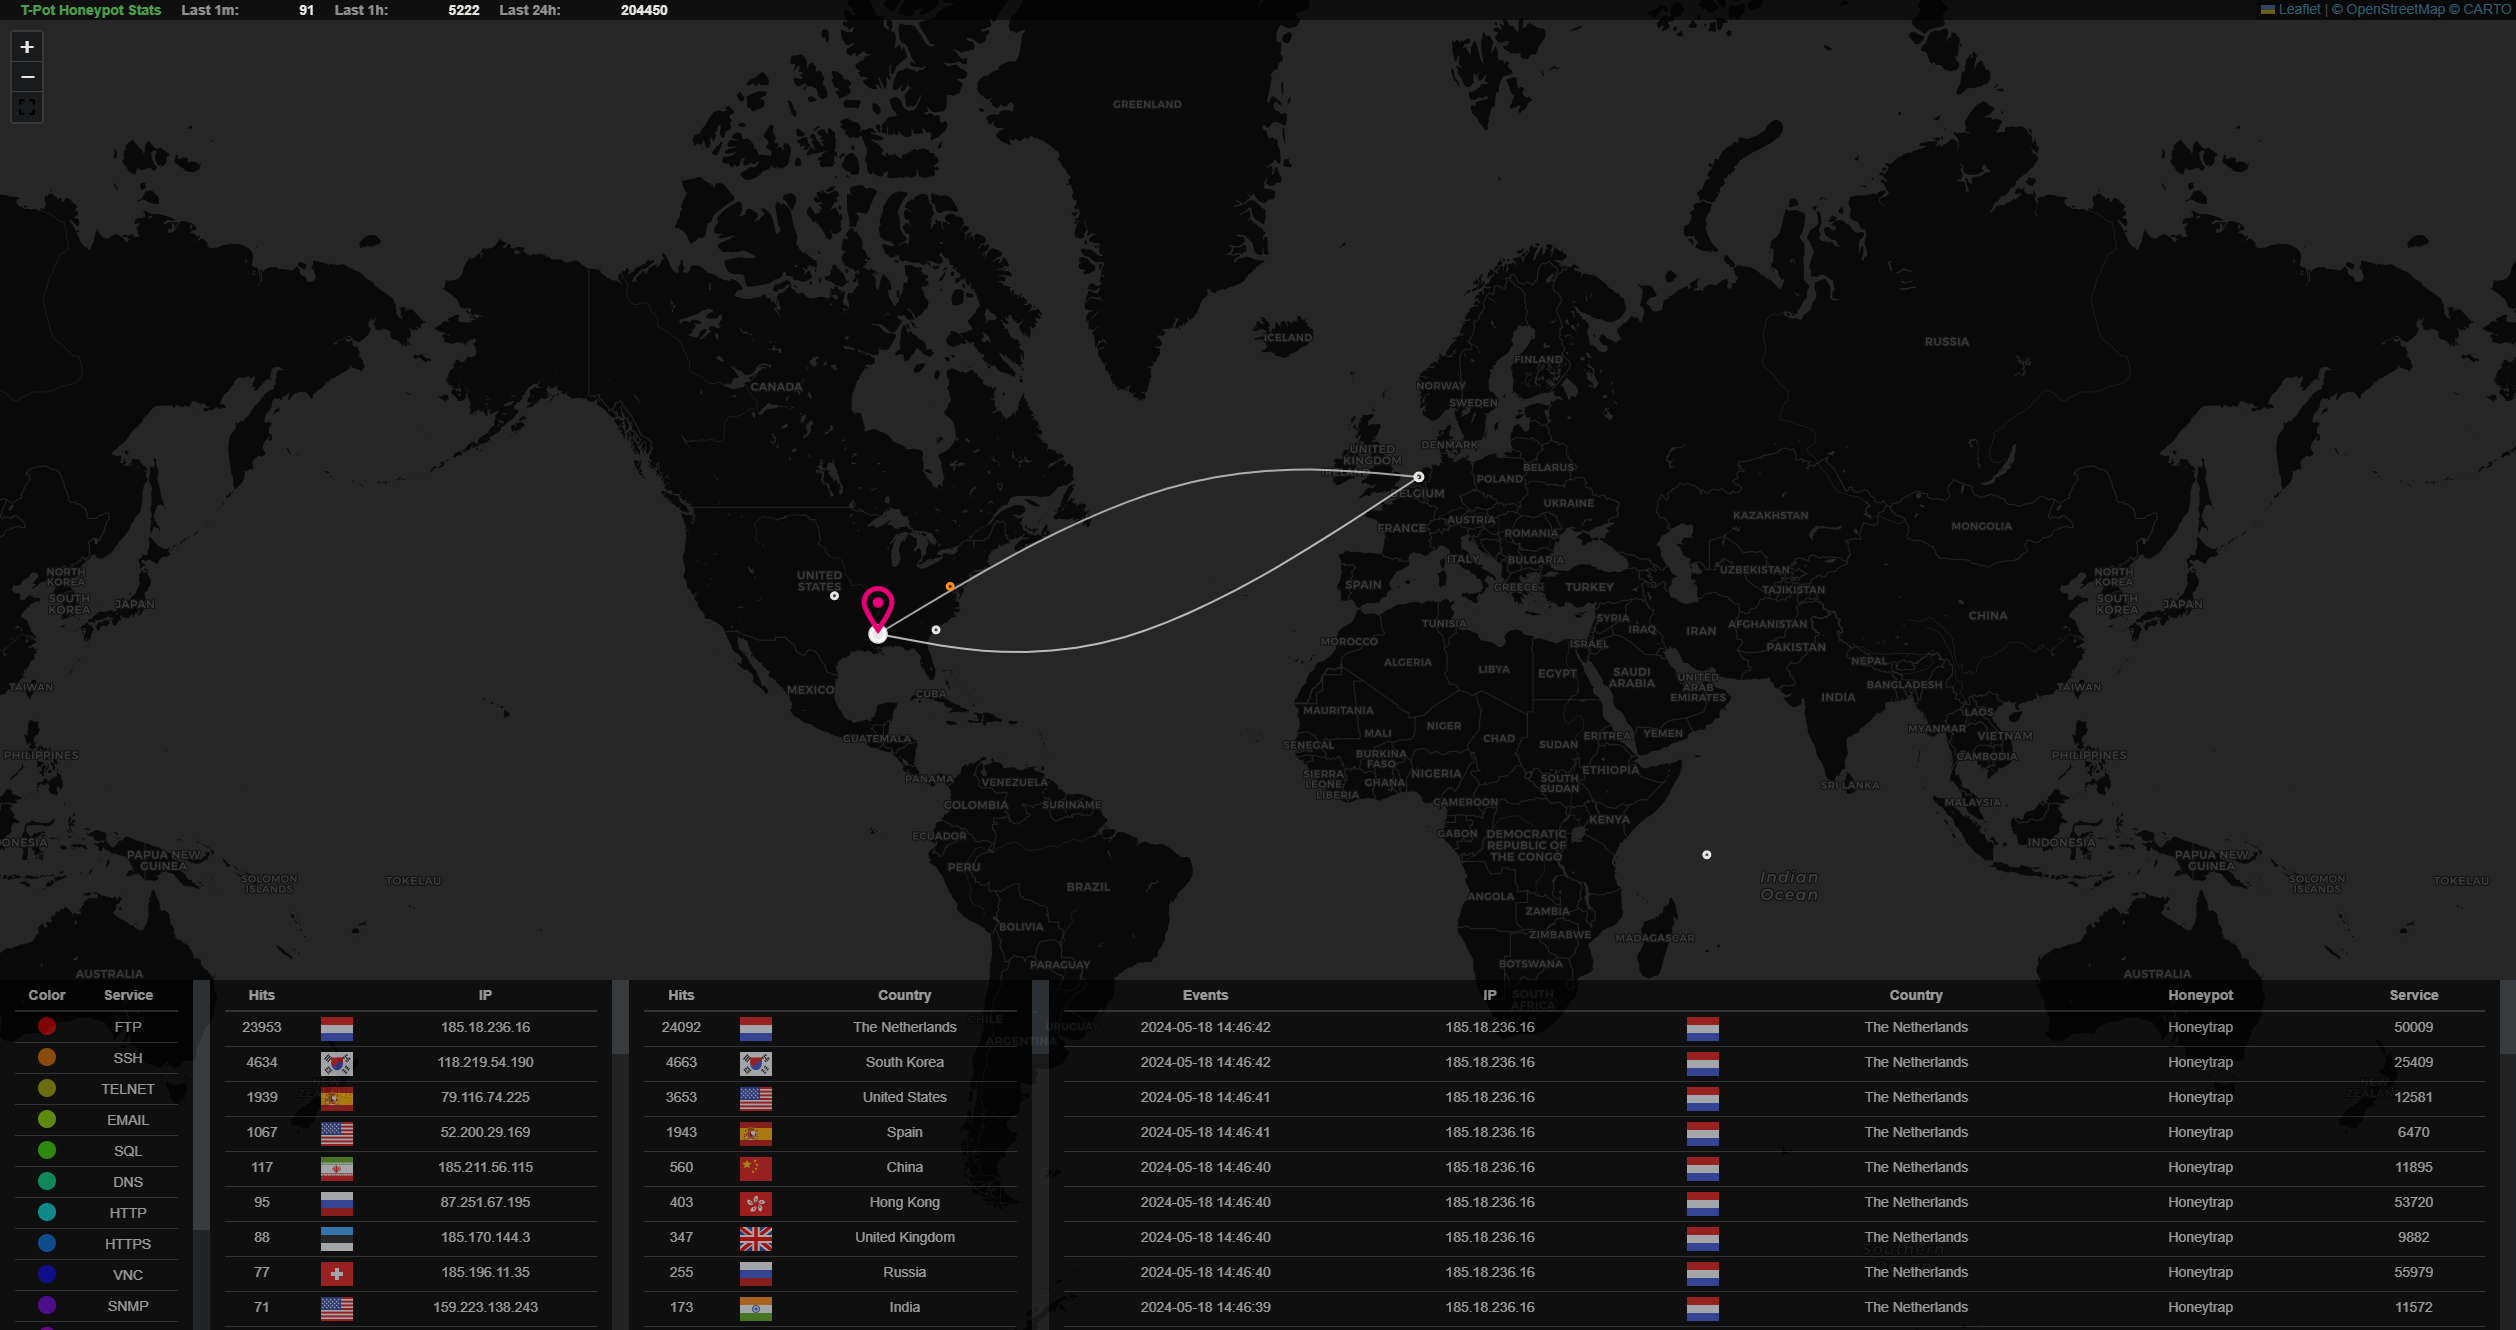
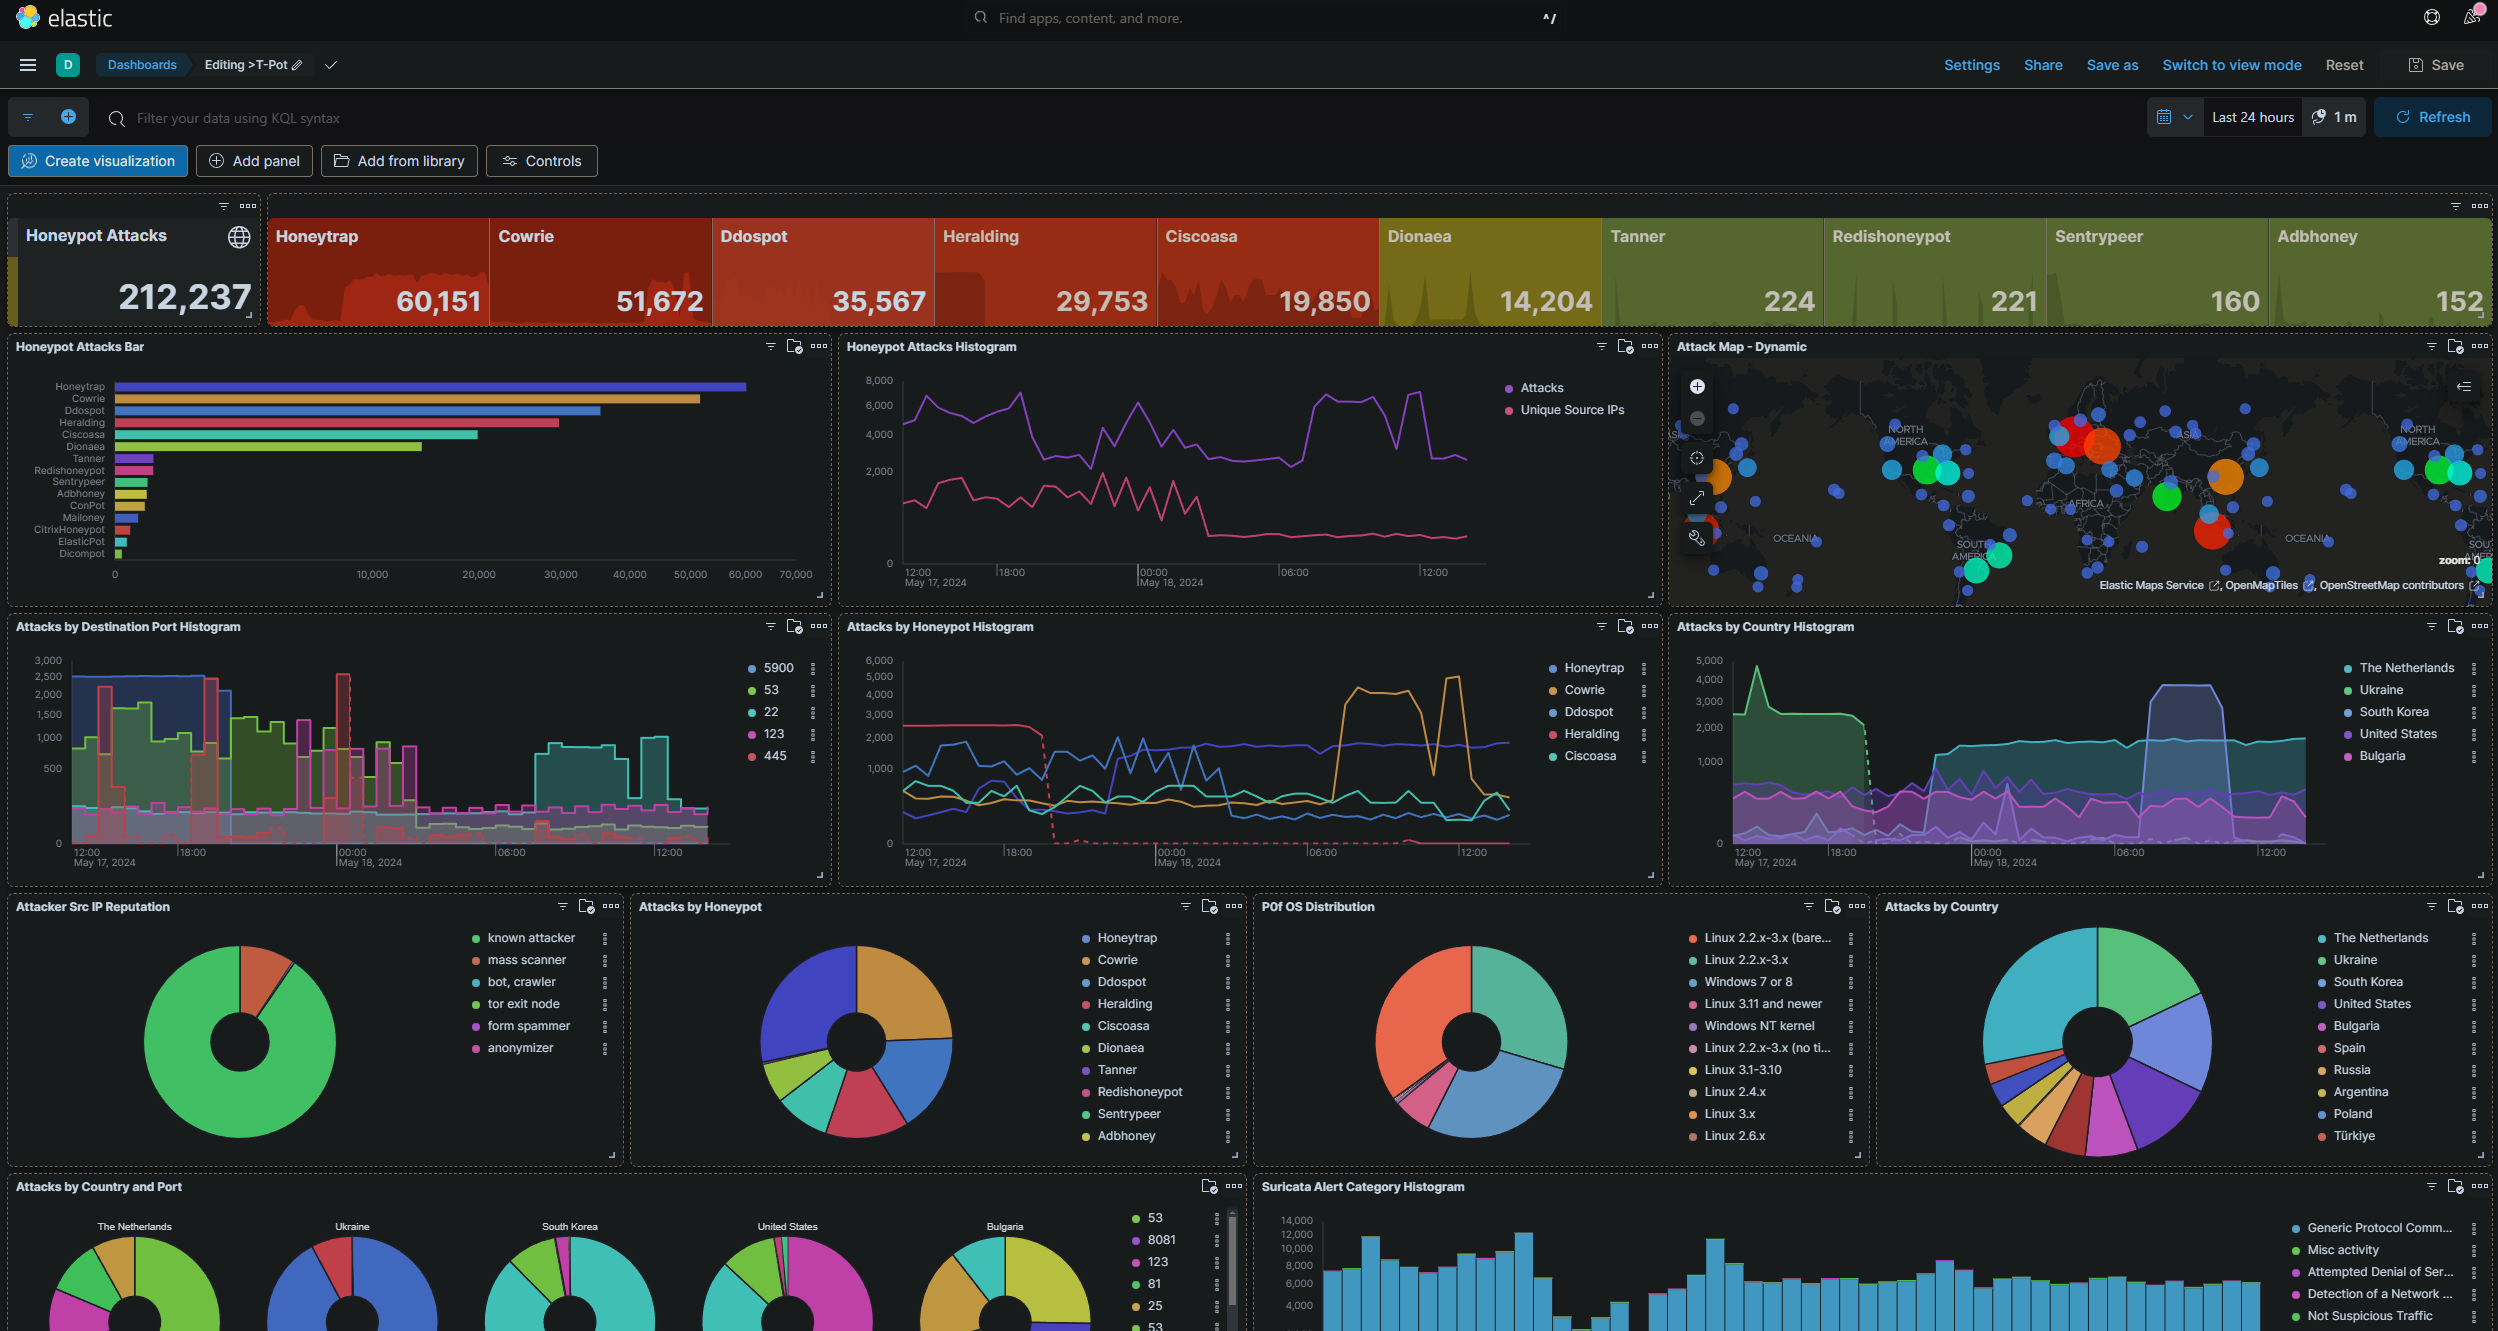
Los registros se pueden obtener de la carpeta tpotce/data.
En este repositorio he creado una GH Action que agrega las 500 principales IPs maliciosas recopiladas de Elastic y las envía a un archivo desde el cual buscaré crear un nuevo flujo de trabajo para enviarlas y marcarlas como bad-reputation en sitios comunes de inteligencia de amenazas como Talos CTI.
Un enlace a todas las IPs maliciosas detectadas se puede encontrar aquí.
Si por cualquier razón quieres detectar honeypots de tpot, he creado un método de detección aquí. Para ejecutar este script, hay algunos requisitos previos:
nuclei -u https://host.com -t honeypot-detection.yamlSi tienes alguna pregunta, no dudes en contactarme a través de Signal o por correo electrónico: [email protected].
Si deseas apoyar mi trabajo, no dudes en donar a través de Buy Me a Coffee — tu apoyo significa mucho y es realmente apreciado.

