
Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Azure-App-Tools — Colección de herramientas para usar con aplicaciones de Azure | Kitploit

Herramientas/GitHubGitHub/rvrsh3ll/azure-app-tools
Herramientas de PhishingSeguridad WebSeguridad en la NubeComando y ControlAutenticaciónRed TeamingDesarrollo de Payloads
GitHubrvrsh3ll/azure-app-tools

Azure-App-Tools

Colección de herramientas para usar con aplicaciones de Azure

Ver Repositorio
1131751hace 3 añosRevisado por Kitploit
Compartir

Azure-App-Tools

Colección de herramientas para usar con aplicaciones de Azure. https://azure.microsoft.com/en-us/get-started/apps/

Requisitos previos

Módulo de Azure PowerShell https://docs.microsoft.com/en-us/powershell/azure/install-az-ps?view=azps-3.8.0

Ejemplos:

Códigos de dispositivo dinámicos

PoC original de @MrUn1k0d3r https://gist.github.com/Mr-Un1k0d3r/afef5a80cb72dfeaa78d14465fb0d333.

Genere dinámicamente códigos de dispositivo en un sitio web de Azure. Normalmente, tenemos que enviar un correo electrónico al usuario y el código de dispositivo tiene 900 segundos para expirar desde el momento del envío del correo. Al dirigir al usuario a un sitio dinámico, ampliamos el tiempo que tenemos para recibir tokens en función de cuándo visita el sitio web y hasta que inicia sesión.

Utiliza FLUX Web3 por defecto para CORS-Anywhere, por lo que la dirección IP para iniciar sesión puede variar. Puede usar otros servicios como Heroku Apps para alojar Cors-Anywhere. https://github.com/Rob--W/cors-anywhere

az webapp up --location eastus --resource-group mynewresourcegroup --name mynewsubdomain --html --sku FREE

texto alternativo

Página de phishing HTML estática

az webapp up --location eastus --resource-group mynewresourcegroup --name mynewsubdomain --html --sku FREE

Azure IPFS Dropper

Instrucciones de configuración

Redireccionador IIS

az webapp up --location eastus --resource-group mynewresourcegroup --name mynewsubdomain --html --sku FREE

Navegue a la consola de la aplicación de Azure y copie applicationHost.xdt un directorio atrás.
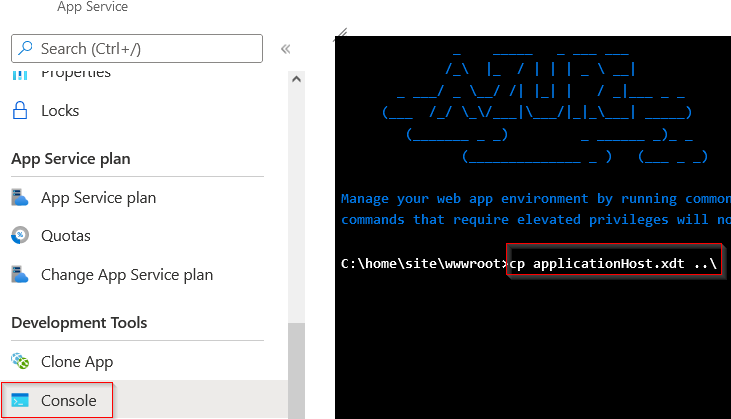
texto alternativo

Redireccionador Python Flask

El redireccionador actúa como un redireccionador "tonto" a menos que modifique las variables en application.py. Vea a continuación.

Proteja sus servidores con un encabezado secreto según mi blog en https://medium.com/@rvrsh3ll/hardening-your-azure-domain-front-7423b5ab4f64

Asegúrese de comentar la primera variable HEADER y luego descomentar HEADER y HEADER_KEY para usar encabezados mágicos en application.py. HEADER = None #HEADER = "X-Aspnet-Version" #HEADER_KEY = "1.5"

az webapp up --location eastus --resource-group mynewresourcegroup --name mynewsubdomain --SKU FREE


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    339
  • 4

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    317
  • 5

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    307
  • 6

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




