
Skip to content
KitploitKITPLOIT
HerramientasBlog
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-1357-Lab — Laboratorio local con Docker para comparar versiones vulnerables y parcheadas de WPvivid Backup & Migration (CVE-2026-1357) con fines educativos de verificación e investigación defensiva. | Kitploit
Herramientas/GitHubGitHub/rootdirective-sec/cve-2026-1357-lab
Seguridad de ContenedoresAnálisis de VulnerabilidadesSeguridad WebAprendizaje y EducaciónLabs y Práctica
GitHubrootdirective-sec/cve-2026-1357-lab

CVE-2026-1357-Lab

Laboratorio local con Docker para comparar versiones vulnerables y parcheadas de WPvivid Backup & Migration (CVE-2026-1357) con fines educativos de verificación e investigación defensiva.

Ver Repositorio

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir
8hace 6 mesesAún no revisado

CVE-2026-1357 — WPvivid Backup & Migration (Laboratorio Docker Vulnerable vs Parcheado)

Laboratorio Docker solo local para comparar WPvivid Backup & Migration:

  • Vulnerable: 0.9.123
  • Parcheado: 0.9.124

Creado para práctica de aprendizaje (configuración del laboratorio, verificación, registros, notas). Cualquier cosa relacionada con PoC está pensada para ejecutarse solo dentro de este laboratorio en localhost.


Seguridad y alcance

  • Ejecuta esto solo en tu propia máquina (localhost + red Docker).
  • No apuntes a sitios/sistemas reales que no sean tuyos o para los que no tengas permiso explícito de prueba.
  • Este repositorio trata sobre un laboratorio reproducible + artefactos verificables (no es una guía de explotación).

Inicio rápido

root@kitploit:~
docker compose up -d

Abre:

  • Vulnerable: http://localhost:8081
  • Parcheado: http://localhost:8082

Admin (preconfigurado automáticamente):

  • usuario: admin
  • contraseña: admin

Restablecer todo:

root@kitploit:~
docker compose down -v

Verificación

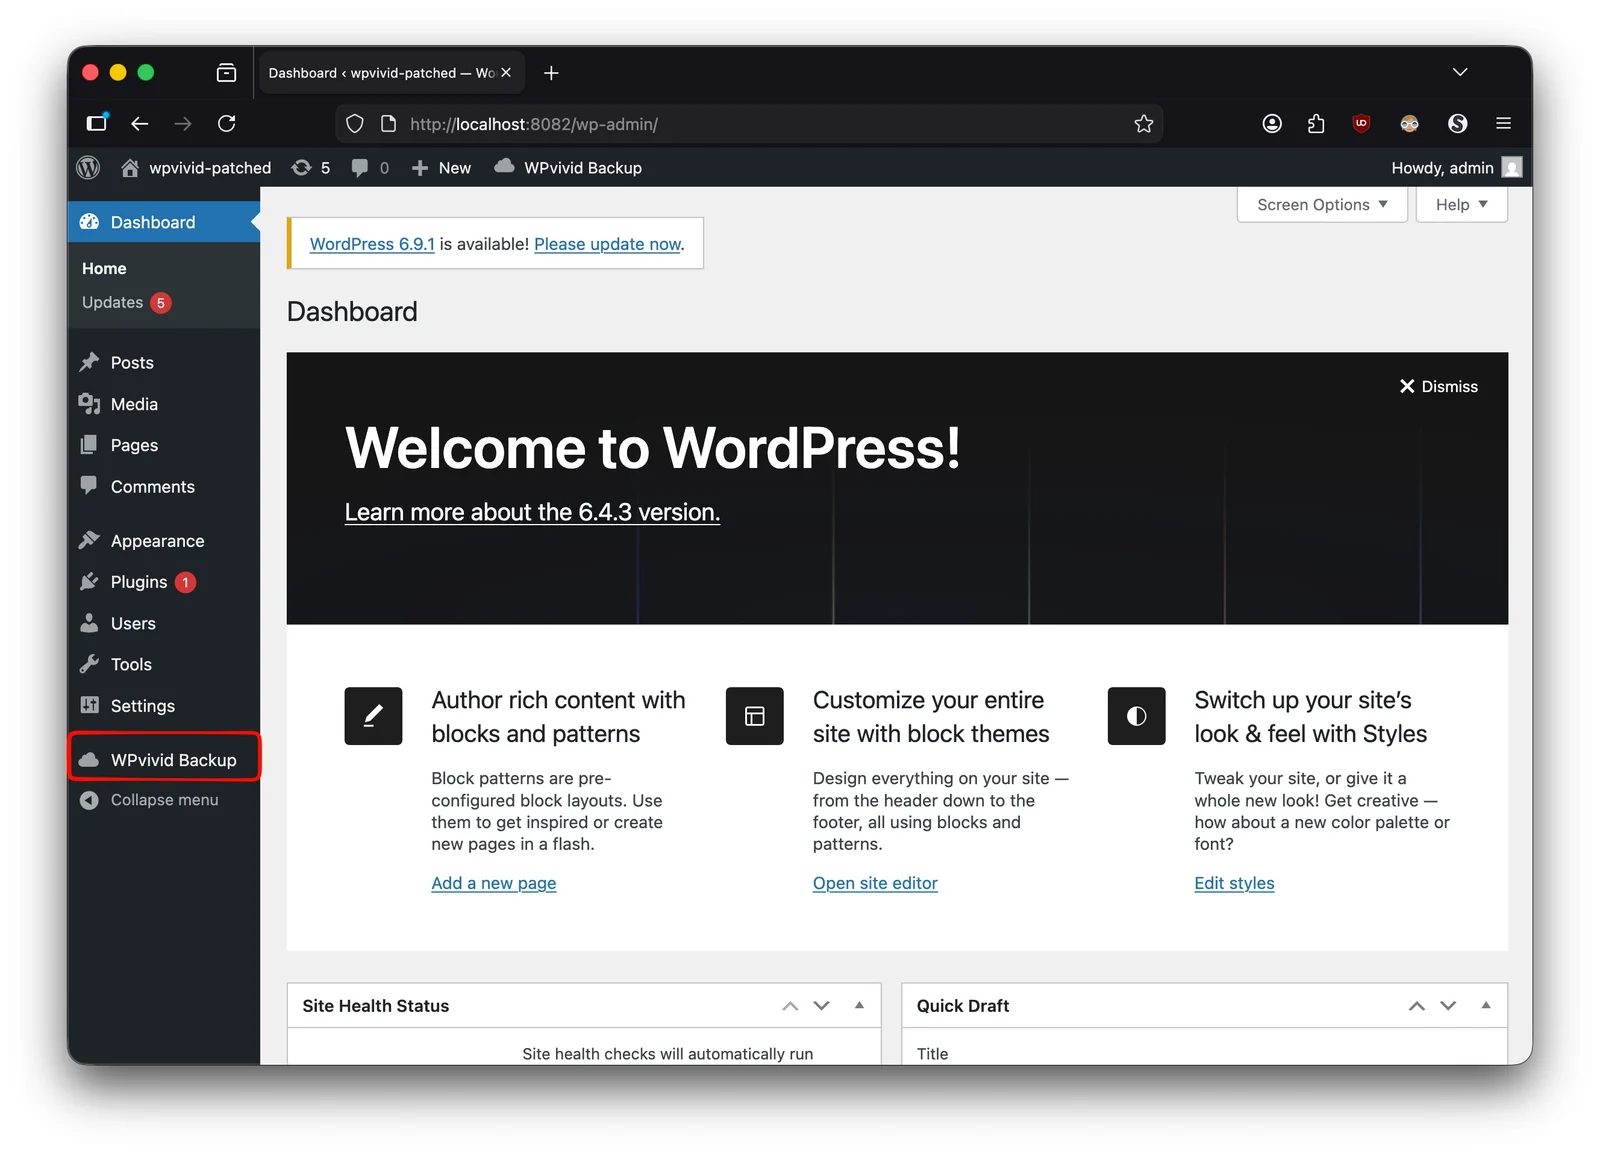
Generar la clave de WPvivid (manual, a través de la interfaz)

  1. Inicia sesión en http://localhost:8081/wp-admin/ (o :8082)
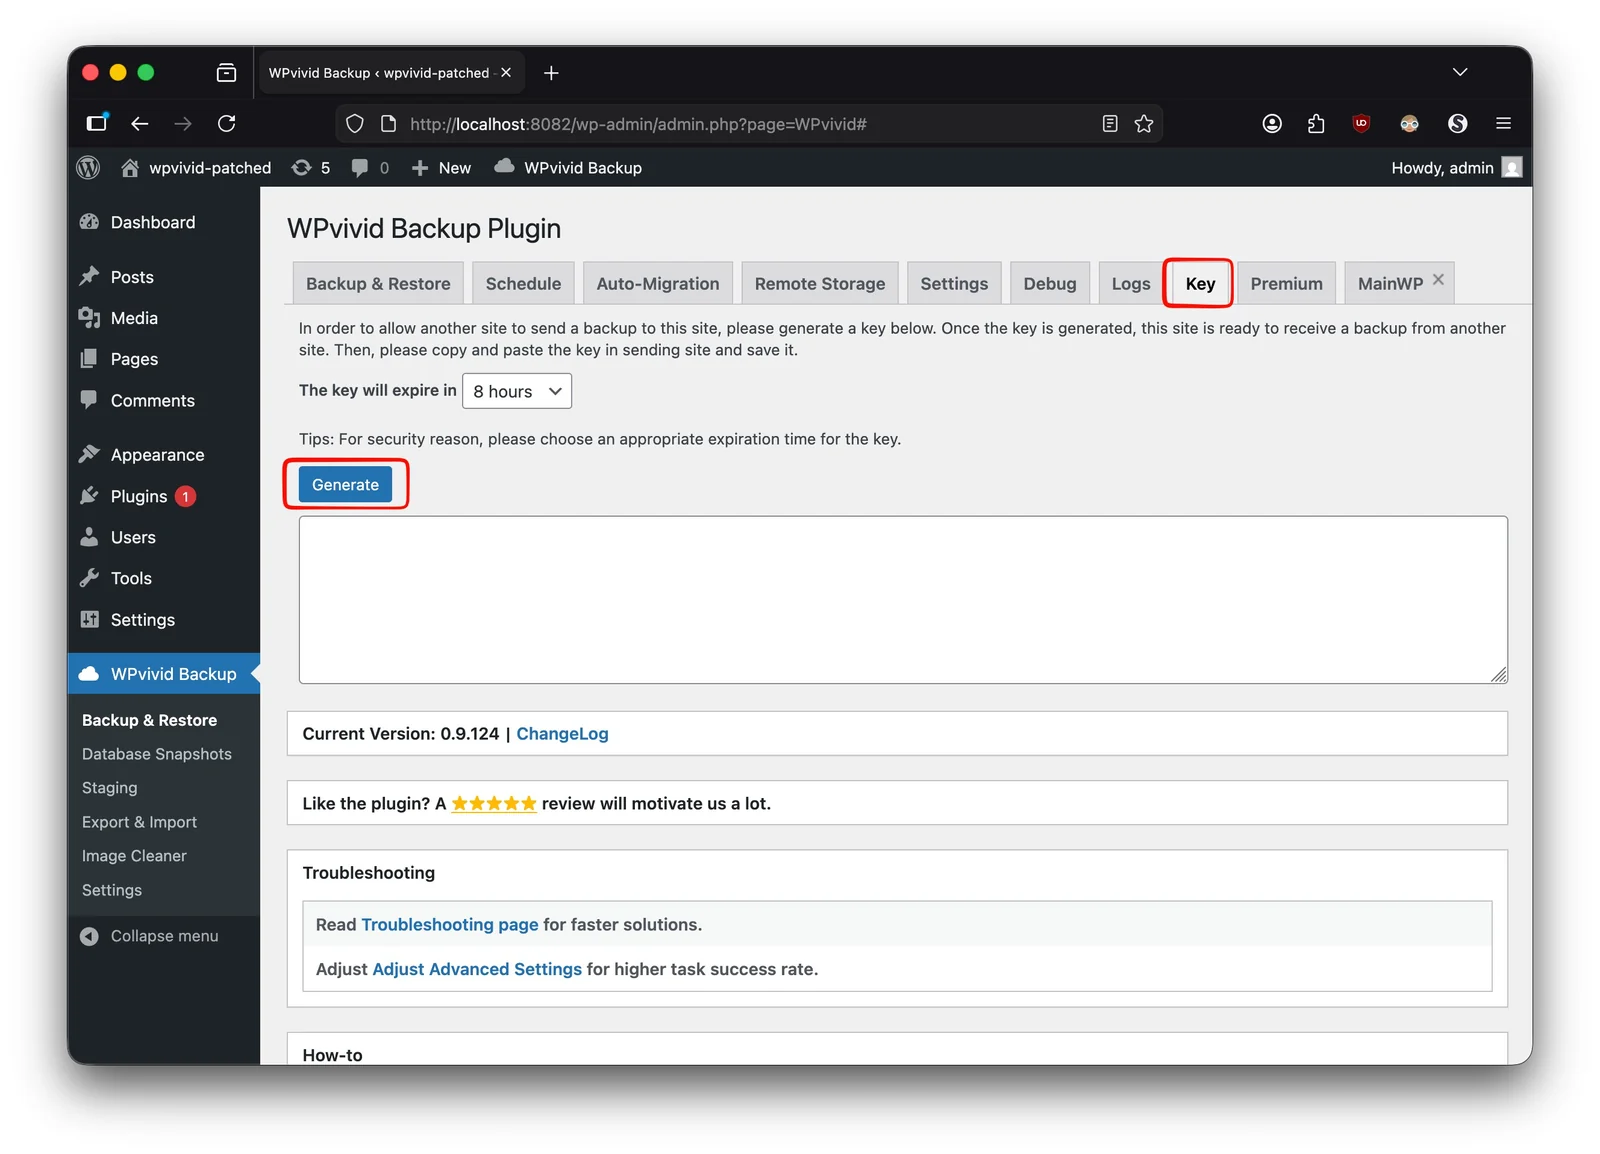
  2. Ve a WPvivid Backup → Ajustes → Clave
  3. Genera una clave

página principal clave


Capturas de pantalla

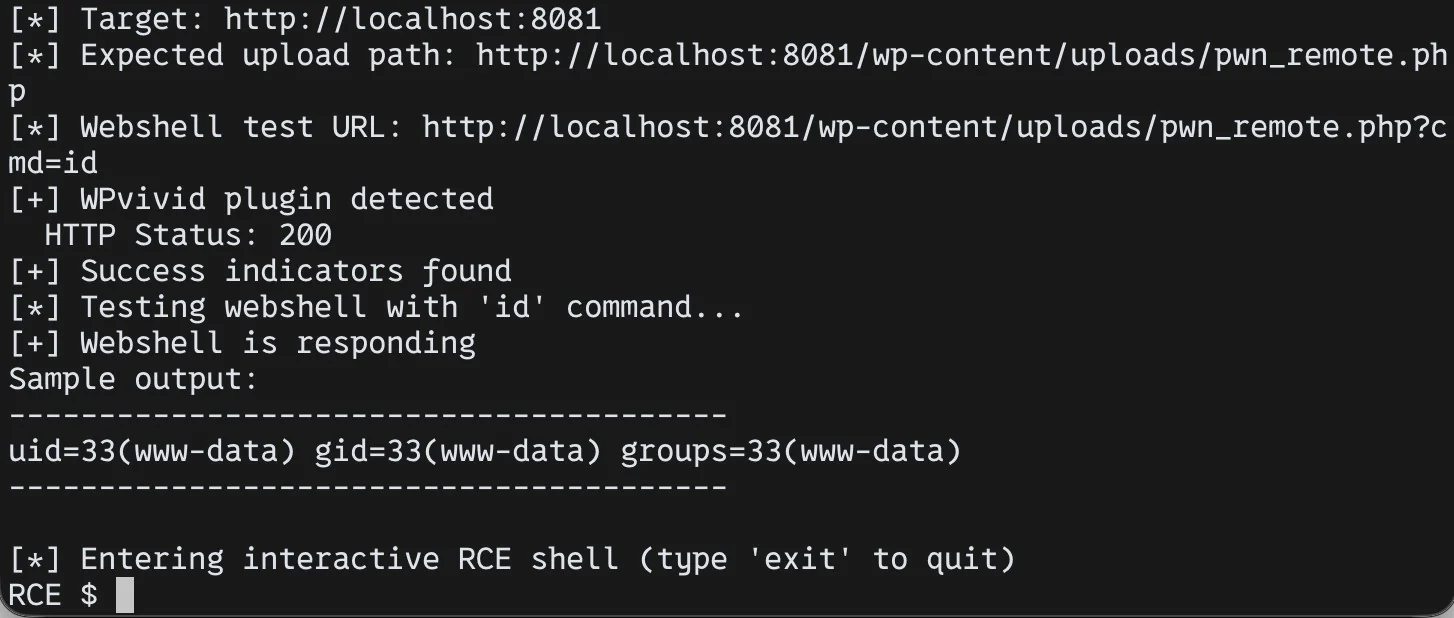
Vulnerable: vuln

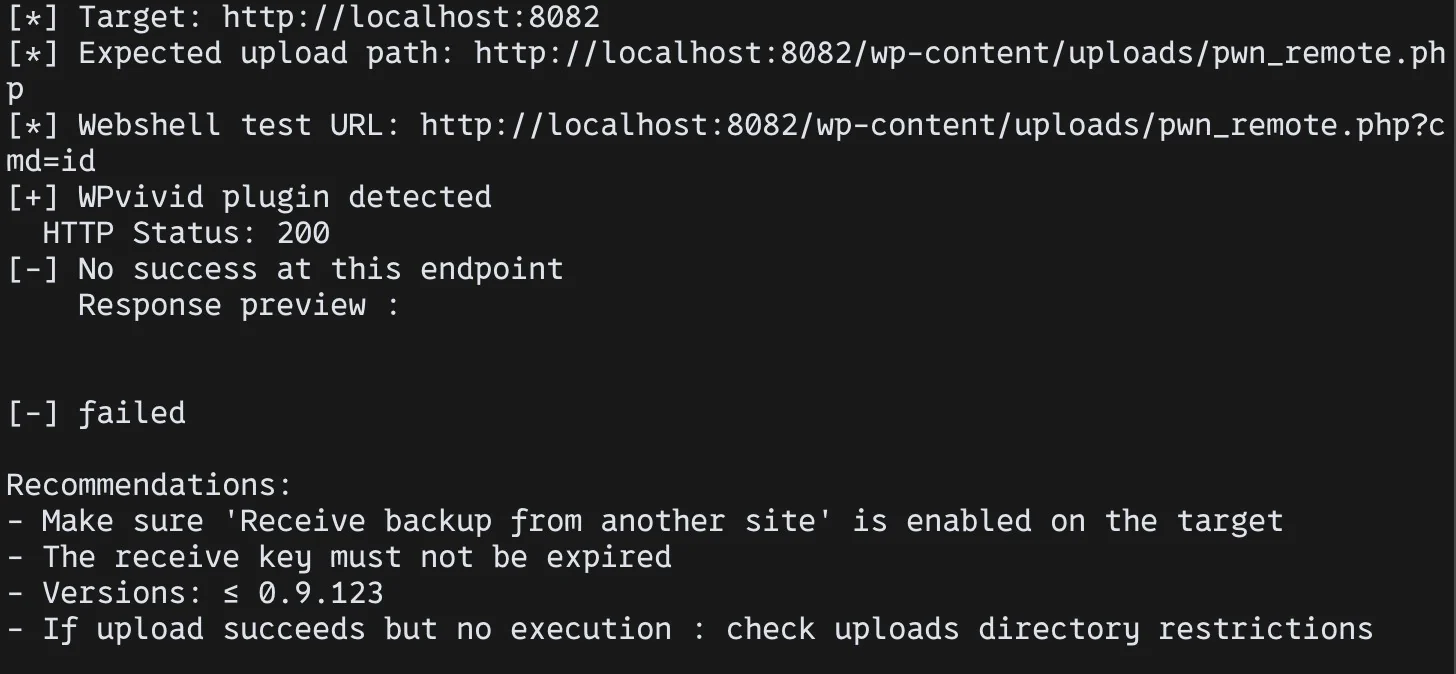
Parcheado: patched


Créditos / Referencias

  • NVD: https://nvd.nist.gov/vuln/detail/CVE-2026-1357
  • Referencia original del PoC: https://github.com/LucasM0ntes/POC-CVE-2026-1357

Aviso legal

Este repositorio es para investigación defensiva, educación y verificación reproducible en un entorno controlado. No lo uses contra sistemas que no sean tuyos o para los que no tengas permiso de prueba.

Descargar herramienta