
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2021-43798-mass_scanner — Escáner masivo para la lectura no autorizada de archivos en Grafana CVE-2021-43798, compatible con objetivos individuales, listas de nombres de host y rangos de IP con verificación de PoC. | Kitploit
Herramientas/GitHubGitHub/rodpwn/cve-2021-43798-mass_scanner
ReconocimientoEscáneres de VulnerabilidadesExplotaciónRecopilación de InformaciónSeguridad Web
GitHubrodpwn/cve-2021-43798-mass_scanner

CVE-2021-43798-mass_scanner

Escáner masivo para la lectura no autorizada de archivos en Grafana CVE-2021-43798, compatible con objetivos individuales, listas de nombres de host y rangos de IP con verificación de PoC.

Compartir
Ver Repositorio
525hace 4 añosAún no revisado

Grafana CVE 2021-43798

Vulnerabilidad de lectura arbitraria de archivos no autorizada en Grafana CVE-2021-43798

deps

python3 -m pip install -r requirements.txt

or 

pipenv install -r requirements.txt
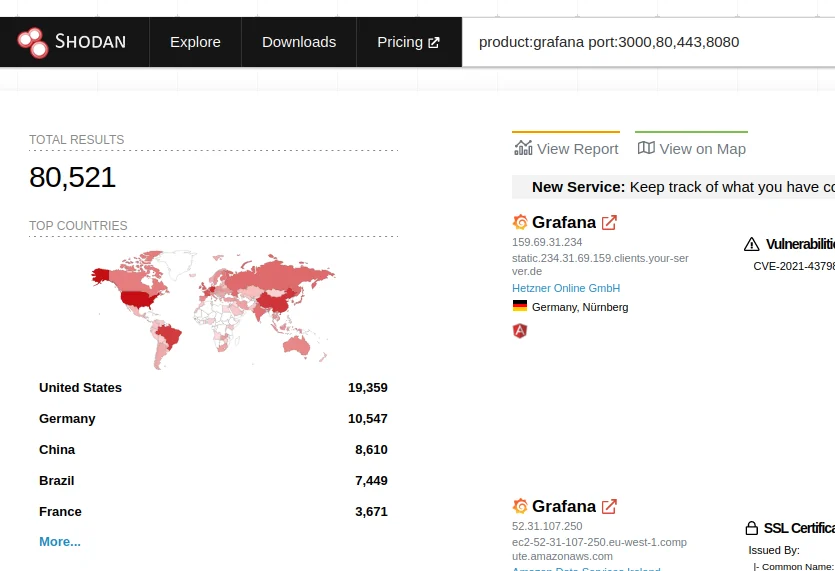
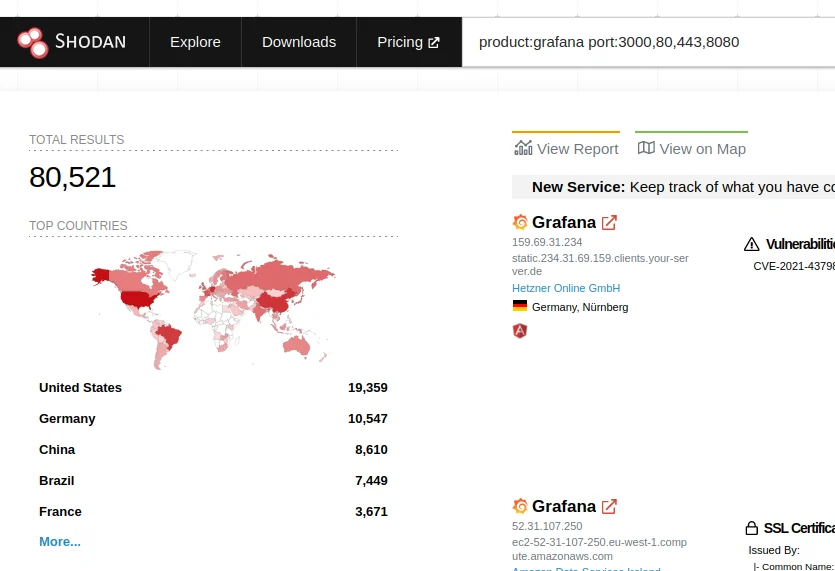
Dorks

shoot_shodan.png

  • Dorks (Shodan | Google)
    • Google Dorks
    • Shodan Dorks

Uso

  • Objetivos sin / al final. Y sin http:// o https://
    • Ejemplo de archivo targets.txt
target.com
example.com
foo.gov
xpto.com.de

usage: tool [-h] [--file <hostnames.txt>] [--range <ip-start>,<ip-end>] [--single SINGLE]

optional arguments:
  -h, --help                   show this help message and exit
  --file <hostnames.txt>       Input your target host lists
  --range <ip-start>,<ip-end>  Set range IP Eg.: 192.168.15.1,192.168.15.100
  --single <target>            Only one target
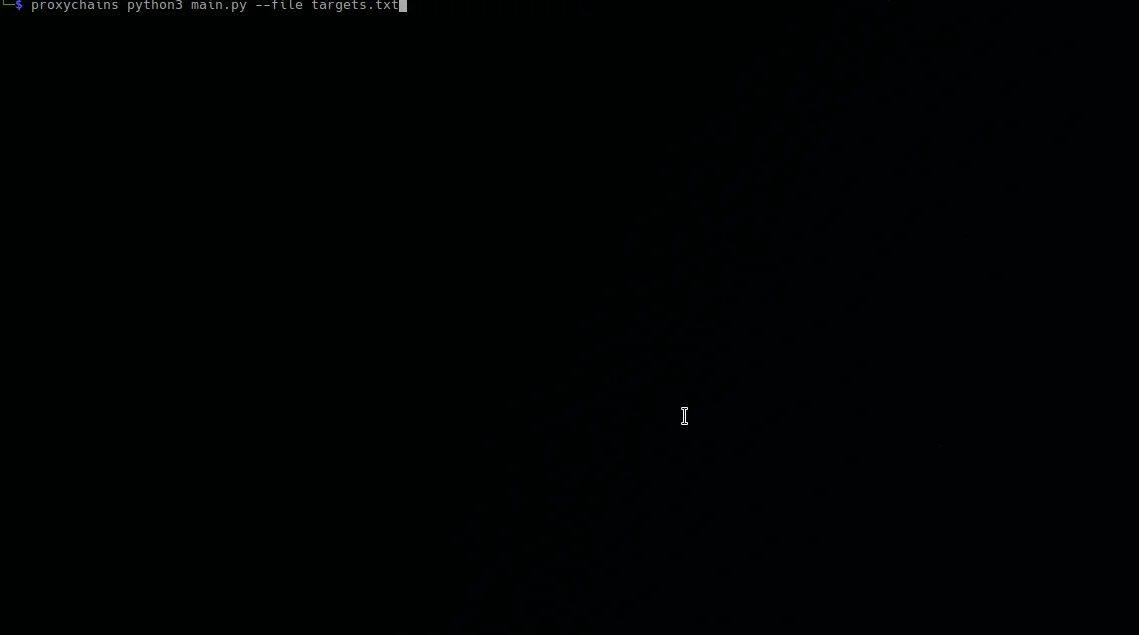
PoC

poc.gif

Características

  • Rango de IPs con --range Ej: python3 main.py --range 192.168.0.1,192.168.1.253
  • Lista de hostnames con --file Ej: python3 main.py --file hostnames.txt
  • Probar un solo objetivo con --single Ej: python3 main.py --single example.com:3000

Referencias

https://github.com/jas502n/Grafana-CVE-2021-43798

MIRA AQUÍ

+------------------------------------------------------------------------------+
|  [!] Legal disclaimer: Usage of this tool for attacking                      |
|  targets without prior mutual consent is illegal.                            |
|  It is the end user's responsibility to obey all applicable                  | 
|  local, state and federal laws.                                              |
|  Developers assume no liability and are not responsible for any misuse or    |
|  damage caused by this program                                               |
+------------------------------------------------------------------------------+

¡Adiós!
bye-rui.gif

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    600
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    391
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    292
  • 6

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    257

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






