 rodhnin/pythia-sql-clairvoyance
Escáner avanzado de inyección SQL con análisis basado en IA, marco de cumplimiento ético e informes profesionales.



Escáner de inyección SQL listo para producción con 6 métodos de detección, remediación impulsada por IA, salida SARIF e integración CI/CD.
Inicio rápido · Documentación · Docker · Análisis con IA · Deja una estrella en GitHub
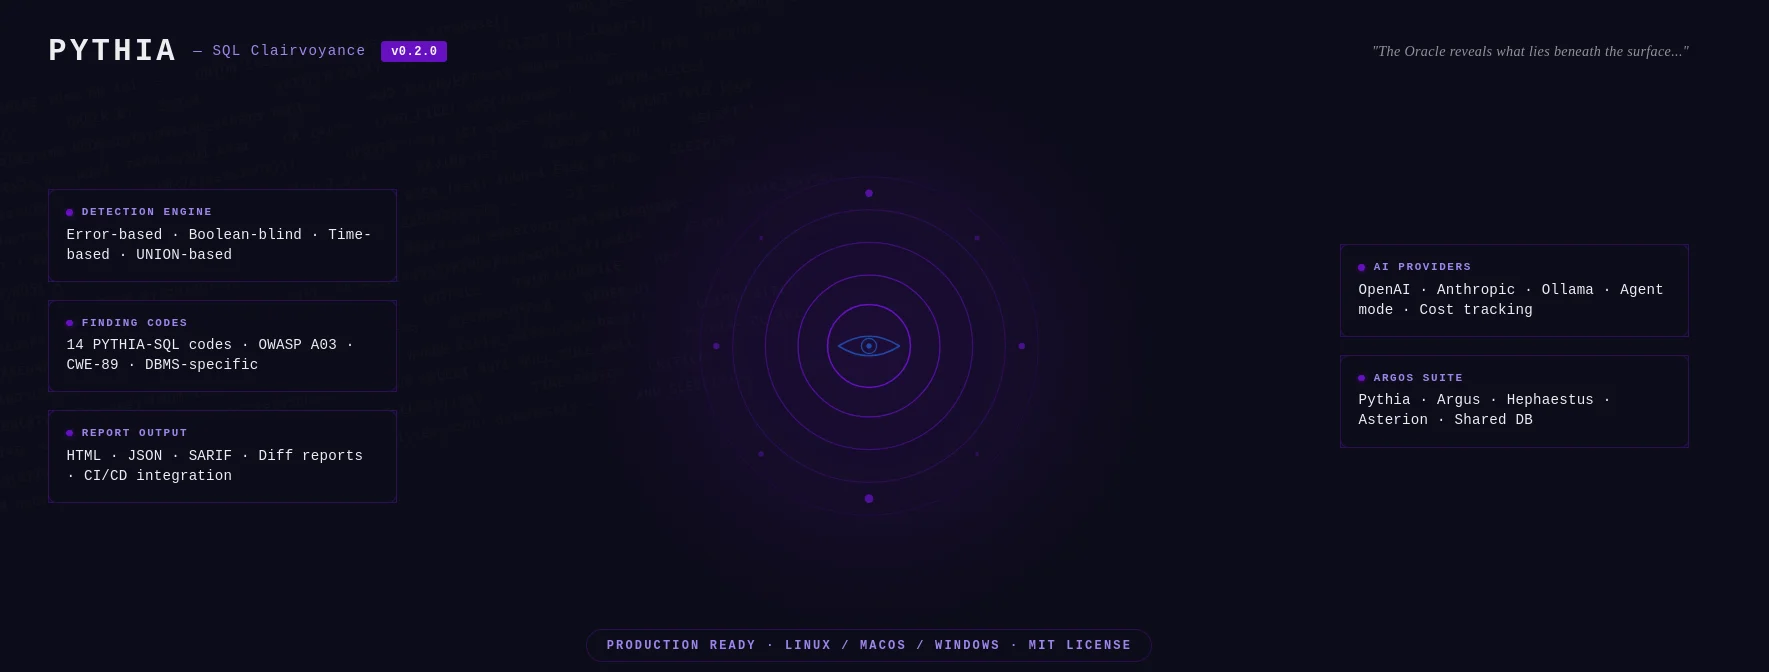
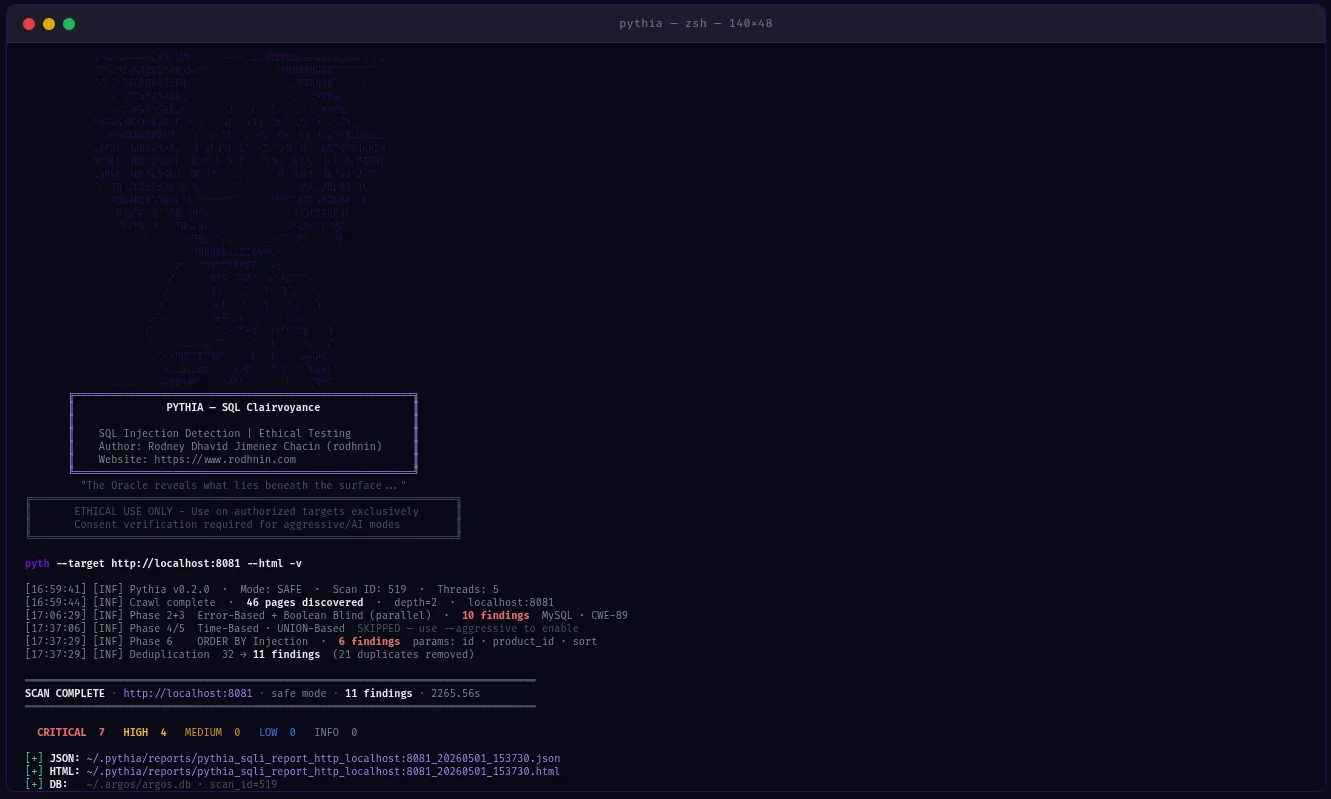
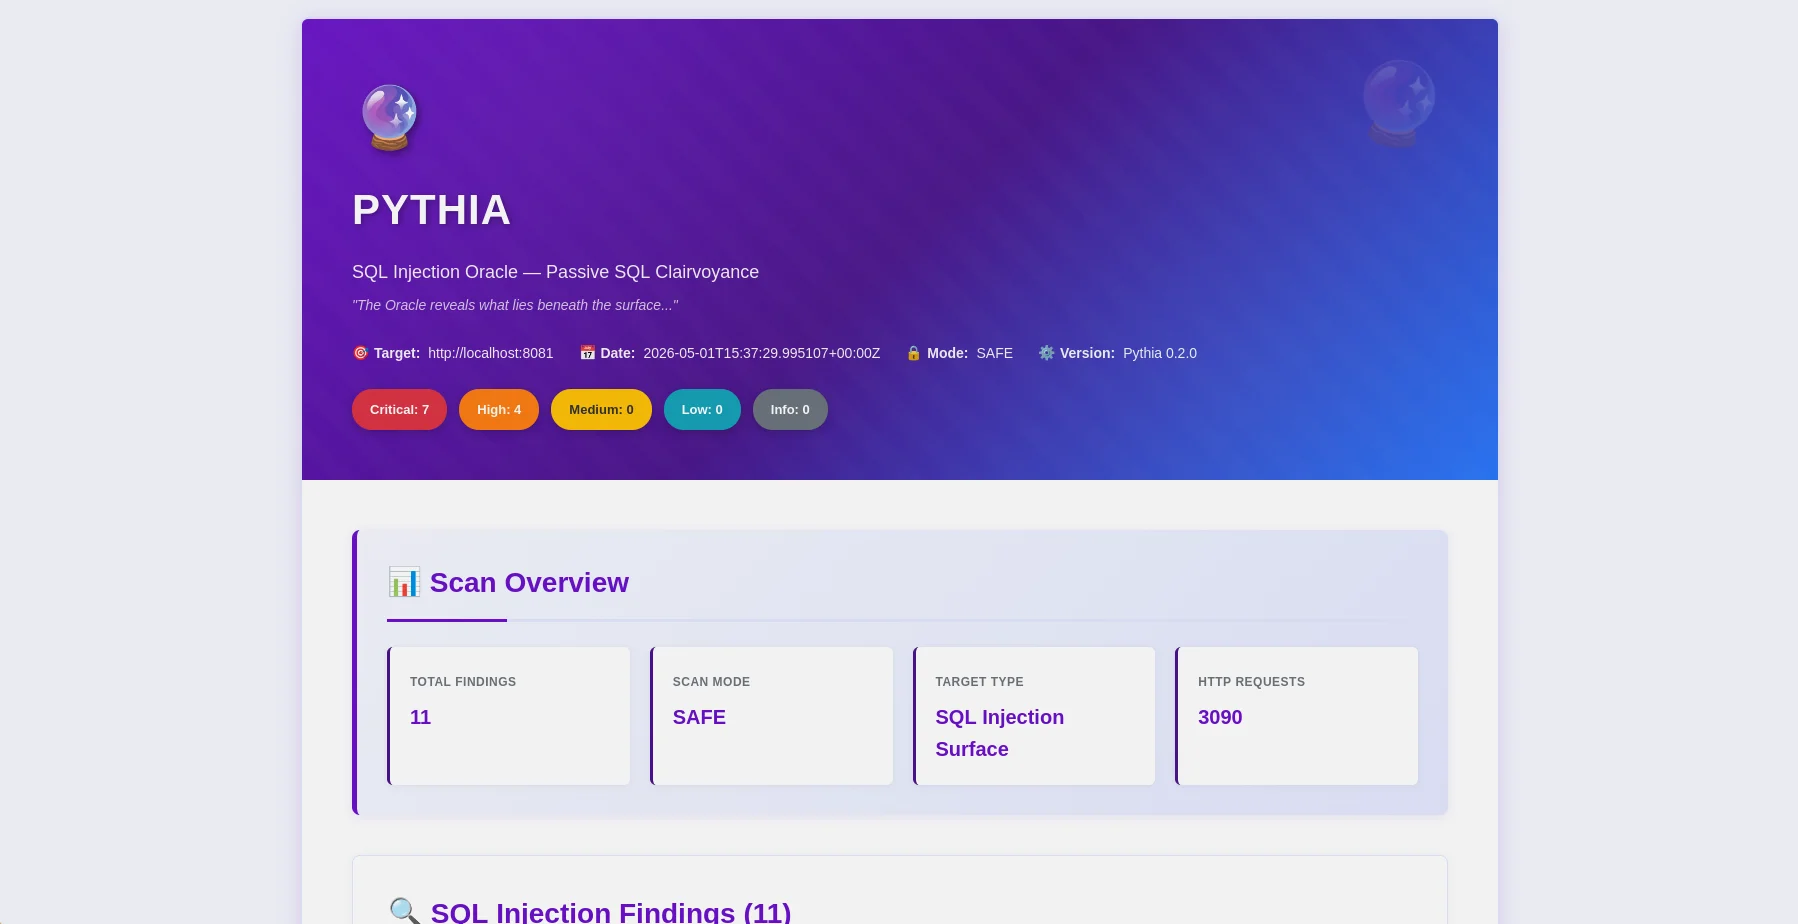
Informe HTML — vista general de hallazgos con insignias de severidad y mapeo OWASP |
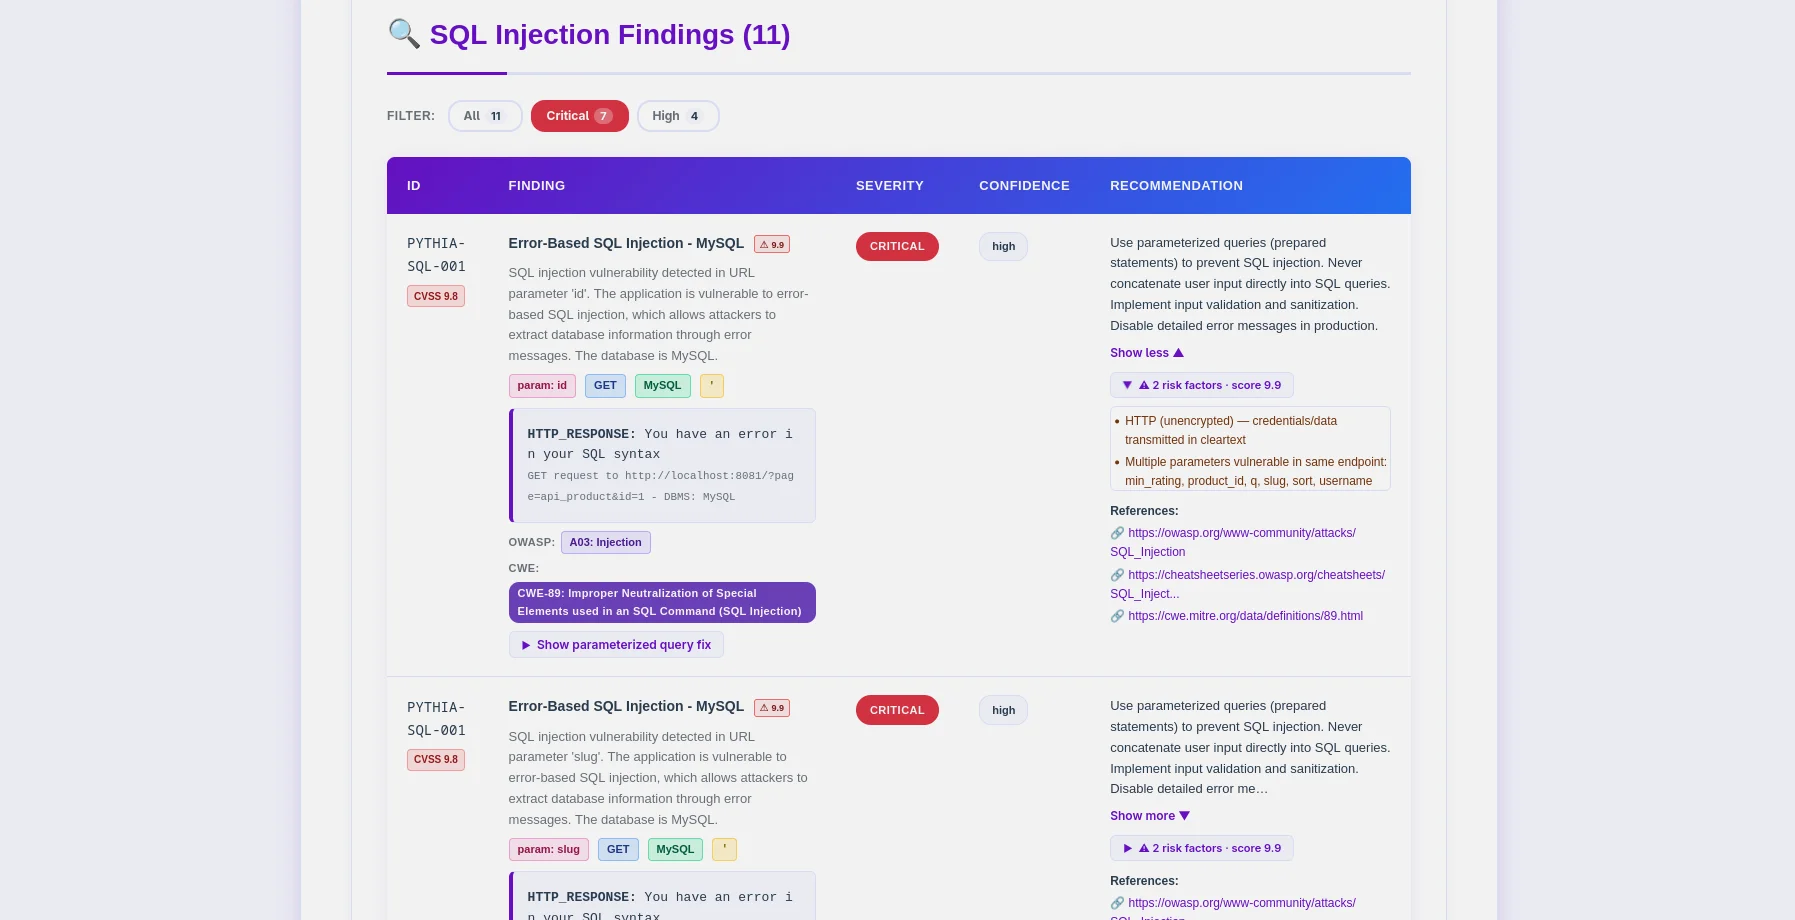
Tabla de hallazgos — códigos PYTHIA-SQL, detección de DBMS, mapeo CWE-89 |
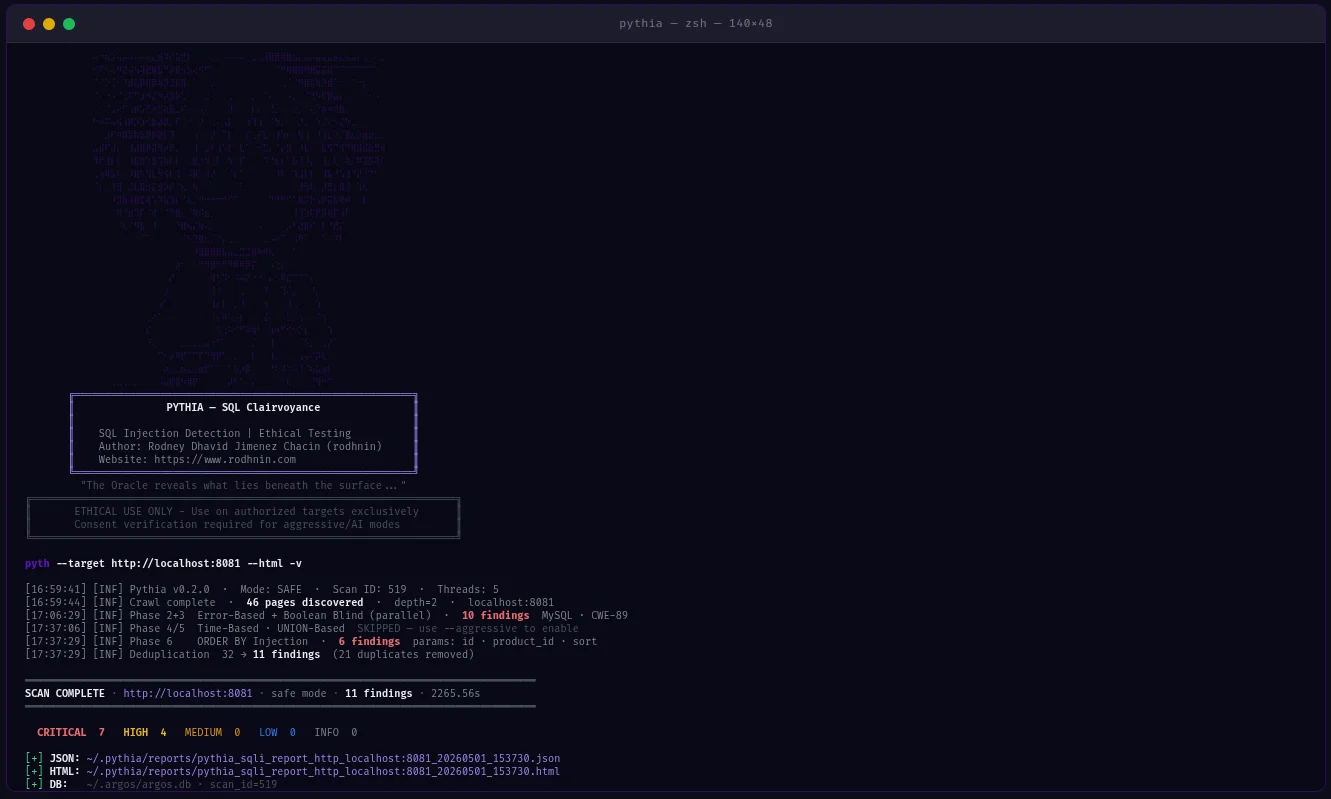
Pythia es un escáner de detección de inyección SQL listo para producción que pone la ética primero. Diseñado para probadores de penetración, investigadores de seguridad e ingenieros DevSecOps, identifica vulnerabilidades de inyección SQL mediante 6 métodos de detección y se integra directamente en pipelines de CI/CD.
--fail-on, --sarif, --diff para integración en pipelines~/.argos/argos.db)| Método de detección | Descripción | Modo requerido |
|---|---|---|
| Basado en errores | Errores SQL en las respuestas (MySQL, PostgreSQL, MSSQL, Oracle, SQLite) | Seguro |
| Ciego booleano | Diferencias en las respuestas ante condiciones TRUE/FALSE | Seguro |
| Ciego basado en tiempo | Retrasos en las respuestas por payloads SLEEP/WAITFOR | Agresivo |
| Basado en UNION | Extracción de datos mediante UNION SELECT | Agresivo |
| Segundo orden | Patrones de inyección almacenar→recuperar (cadena POST→GET) | Agresivo |
| Inyección ORDER BY | Inyección en el parámetro numérico de ordenación | Agresivo |
python -m pyth --target http://example.com/products?id=1 --html
- **14 Códigos de hallazgo**: específicos de DBMS (MySQL, PostgreSQL, MSSQL, Oracle, SQLite) + específicos de técnica
- **Fingerprinting de DBMS**: detección automática del tipo y la versión de la base de datos
- **Bypass de WAF**: 170+ payloads de bypass en modo agresivo (hex, codificación URL, comentarios en línea, variantes de mayúsculas/minúsculas)
- **Detección de variables de sesión**: cadena POST→GET para patrones de autenticación estilo DVWA-high
- **Rastreador inteligente**: BFS con extracción de popups/onclick (`--js`), sitemap, robots.txt
- **Endurecimiento contra falsos positivos**: puntuación de similitud SequenceMatcher + confirmación con múltiples payloads

### Integración CI/CD```bash
# Pipeline-friendly: exit 10 if high+ findings found
python -m pyth --target https://staging.app.com --aggressive --fail-on high
echo $?  # 0=clean, 10=findings found, 1=error

# SARIF for GitHub Security / GitLab SAST
python -m pyth --target https://app.com --aggressive --sarif > results.sarif

# Compare vs last scan — show what's new, what's fixed
python -m pyth --target https://app.com --aggressive --diff last --html
python -m pyth --target https://api.example.com/v1/users
--auth-header "Authorization: Bearer eyJhbGc..."
--auth-header "X-API-Key: sk-prod-xxx"
--aggressive --html
Pasa `--auth-header` varias veces para múltiples cabeceras.

### Análisis impulsado por IA

Elige tu proveedor de IA desde la línea de comandos:

| Proveedor                       | Ideal para                       | Velocidad  | Costo       | Privacidad    |
| -------------------------------- | --------------------------------- | ---------- | ----------- | ------------ |
| **OpenAI gpt-4o-mini** (predeterminado) | Calidad de producción, bajo costo | Rápida     | ~$0.02/scan | Estándar     |
| **Anthropic Claude**             | Centrado en la privacidad, remediación de código | Rápida     | ~$0.06/scan | Mejorada     |
| **Ollama (Local)**               | Privacidad total                  | Lenta (CPU) | Gratis      | 100% sin conexión |```bash
# Standard analysis
python -m pyth --target http://example.com --use-ai --ai-tone technical --html

# Agent mode: AI queries NVD for real CVEs (no API key for NVD)
python -m pyth --target http://example.com --use-ai --ai-agent --html

# Multi-provider comparison
python -m pyth --target http://example.com --use-ai \
  --ai-compare "openai:gpt-4o-mini,anthropic:claude-3-5-haiku-20241022" --html

# With budget cap
python -m pyth --target http://example.com --use-ai --ai-budget 0.05 --html

