Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
XSSTRON — Navegador Electron JS para encontrar vulnerabilidades XSS automáticamente | Kitploit

Herramientas/GitHubGitHub/renwax23/xsstron
Escáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebSeguridad WebPruebas de Penetración
GitHubrenwax23/xsstron

XSSTRON

Navegador Electron JS para encontrar vulnerabilidades XSS automáticamente

Ver Repositorio
74612051hace 5 añosRevisado por Kitploit
Compartir


XSSTRON, Navegador Electron JS para encontrar vulnerabilidades XSS


Potente navegador Chromium para encontrar vulnerabilidades XSS automáticamente mientras navegas por la web, puede detectar muchos casos de uso con soporte también para solicitudes POST

Instalación

Install Node.js and npm (https://www.npmjs.com/get-npm) or (sudo apt install npm)
Download this repo files or (git clone https://github.com/RenwaX23/XSSTRON)
cd XSSTRON
npm install
npm start

Algunos usuarios que usan Debian/Ubuntu podrían no poder ejecutar la herramienta, creo que es un problema con Electron mismo, puedes seguir usando la aplicación en Window/OSX y Linux instalado en Windows. Consulta Problemas conocidos

Uso

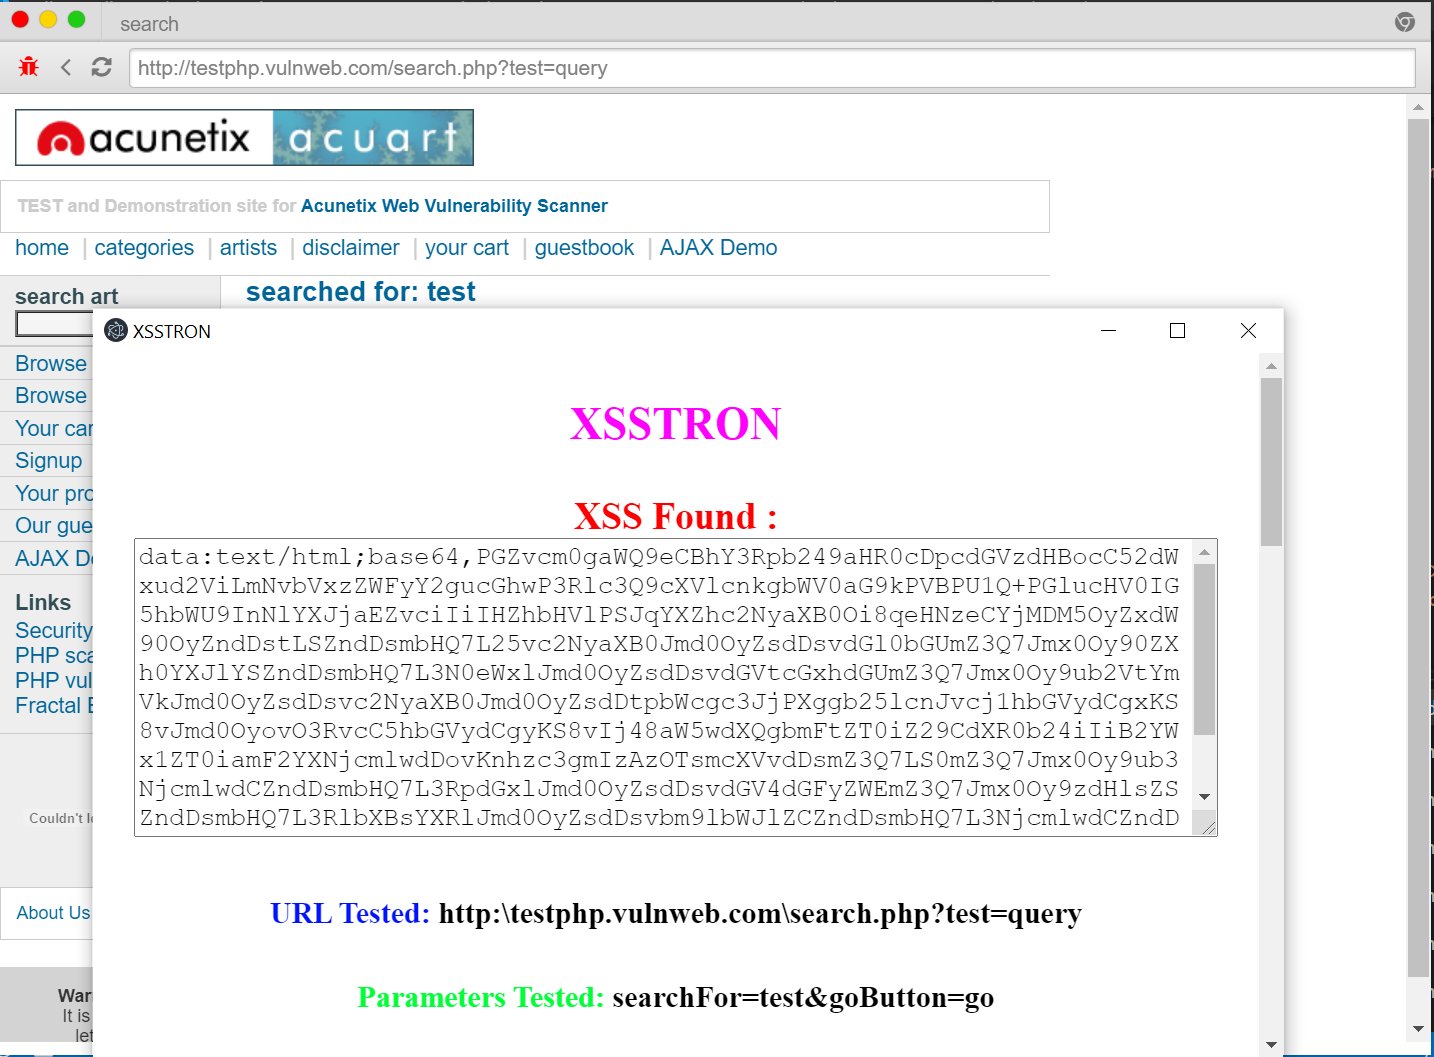
Simplemente navega por la web como un navegador normal y automáticamente buscará vulnerabilidades XSS en segundo plano y las mostrará en una nueva ventana con el POC
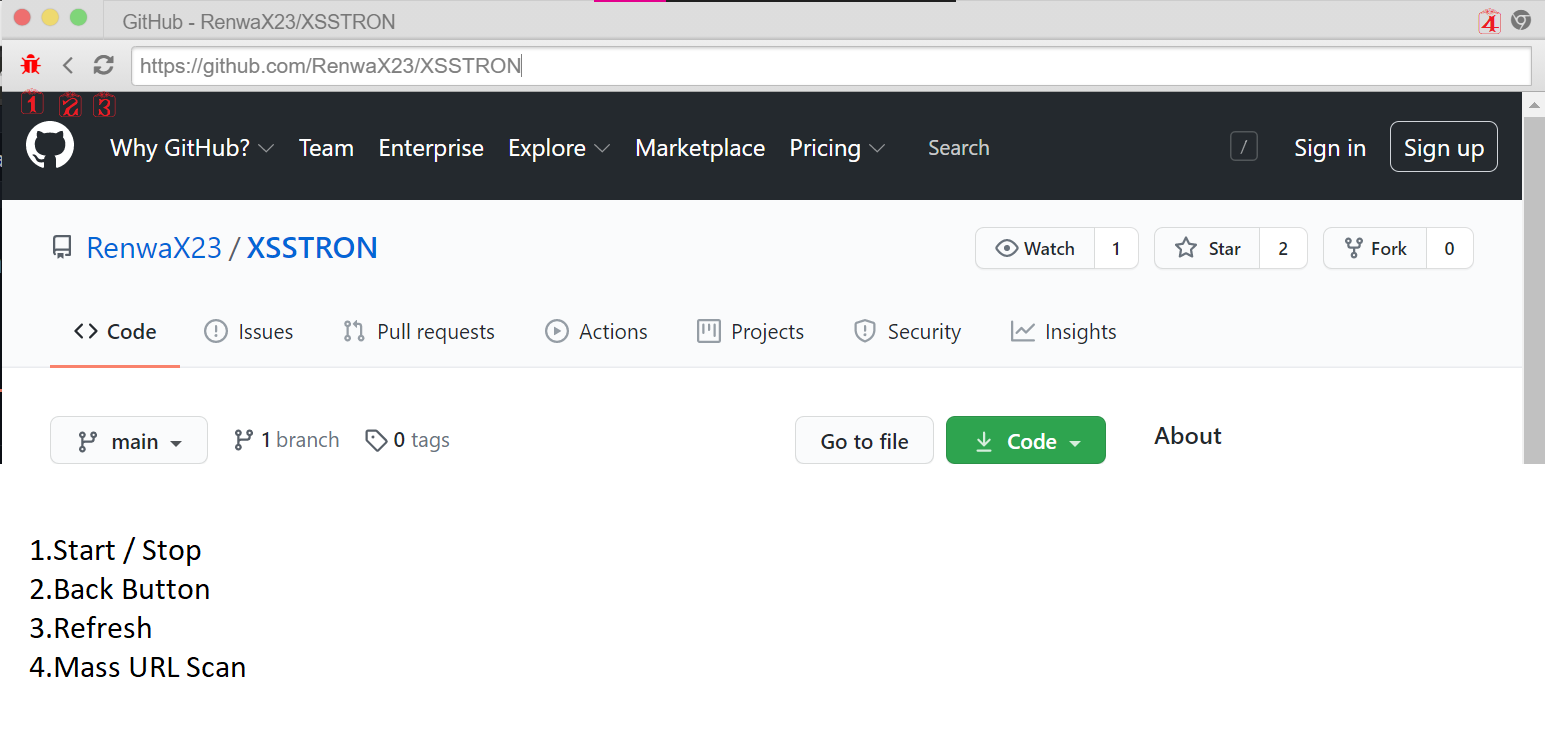
POC de solicitud GET

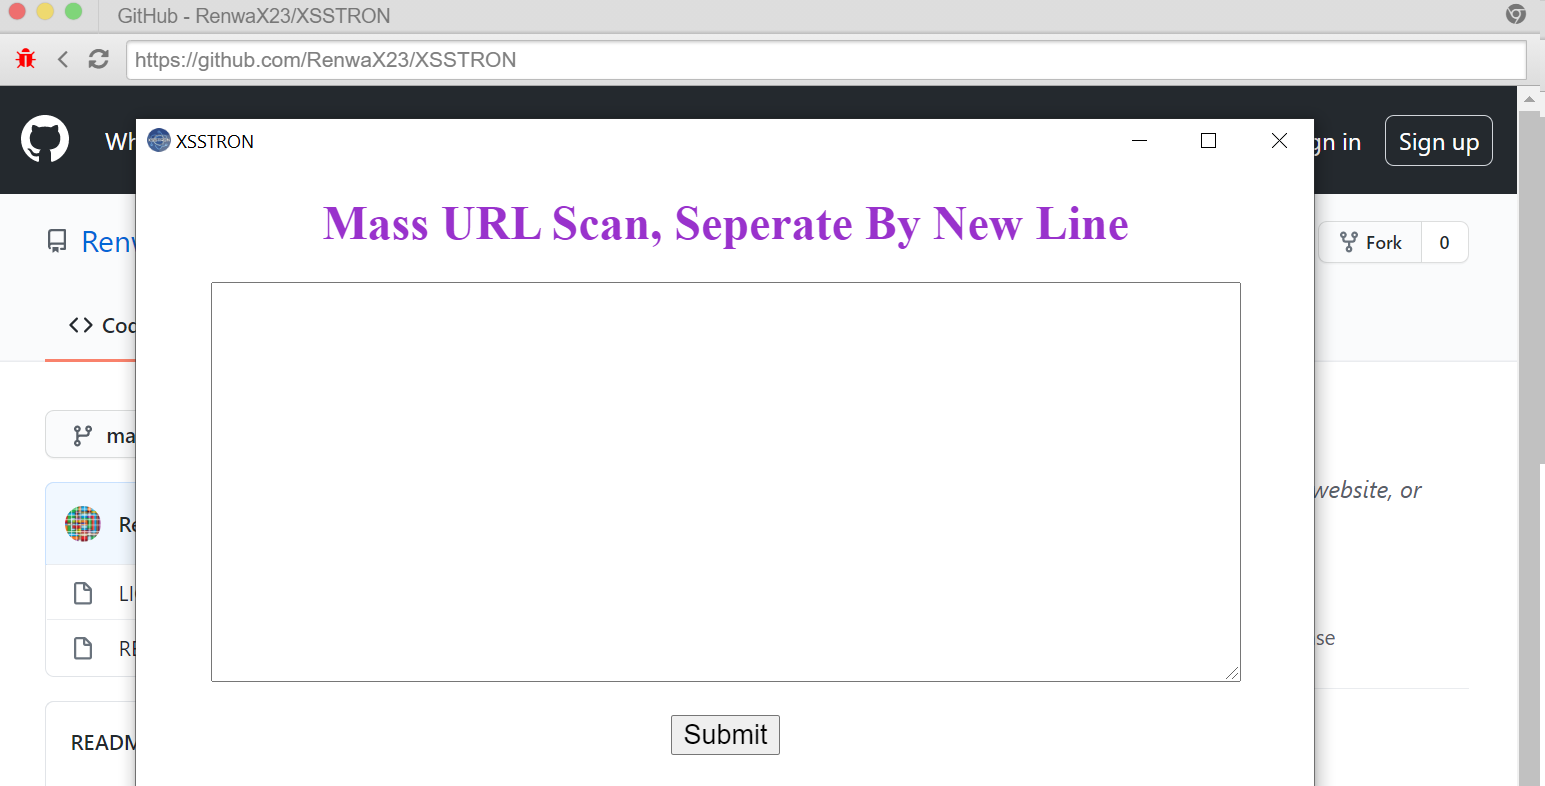
POC de solicitud POST

Problemas conocidos

Algunos usuarios en ciertas distribuciones de Linux se encuentran con algunos problemas, prueba lo siguiente:

Usuarios de Kali/Debian, esto soluciona la instalación:

sudo apt install npm
sudo npm install -g electron --unsafe-perm=true --allow-root
cd XSSTRON
sudo npm install
electron . --no-sandbox
  • En (package.json) cámbialo a:
  "devDependencies": {
    "electron": "^10"
  },
  • Intenta actualizar npm y nodejs a la última versión
  • elimina node_modules y package-lock.json y reinstala
  • en package.json cambia las devDependencies de electron a (electron11-bin)
  • instala electron usando (npm install electron) y ejecuta la aplicación con electron usando (electron .) con cada paso recuerda eliminar node_modules y package-lock.json y reinstalar de nuevo usando (npm install)

Failed to serialize arguments es un problema conocido y podría solucionarse pronto :)

Agradecimientos a

  • electron-browser
  • Firing Range
  • Brute Logic
  • Sapra
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →