 redhuntlabs/httploot
Una herramienta automatizada que puede rastrear simultáneamente, rellenar formularios, activar páginas de error/depuración y "saquear" secretos del código del lado del cliente de los sitios web.

Una herramienta automatizada que puede rastrear, rellenar formularios, activar páginas de error/depuración y «saquear» secretos del código orientado al cliente de los sitios web.
Para usar la herramienta, puedes obtener cualquiera de los binarios precompilados desde la sección Releases del repositorio. Si deseas compilar el código fuente tú mismo, necesitarás Go > 1.16. Simplemente ejecutando go build obtendrás un binario funcional.
Además, necesitarás dos archivos json (lootdb.json y regexes.json) junto con el binario, que puedes obtener del propio repositorio. Una vez que tengas los 3 archivos en la misma carpeta, puedes iniciar la herramienta.
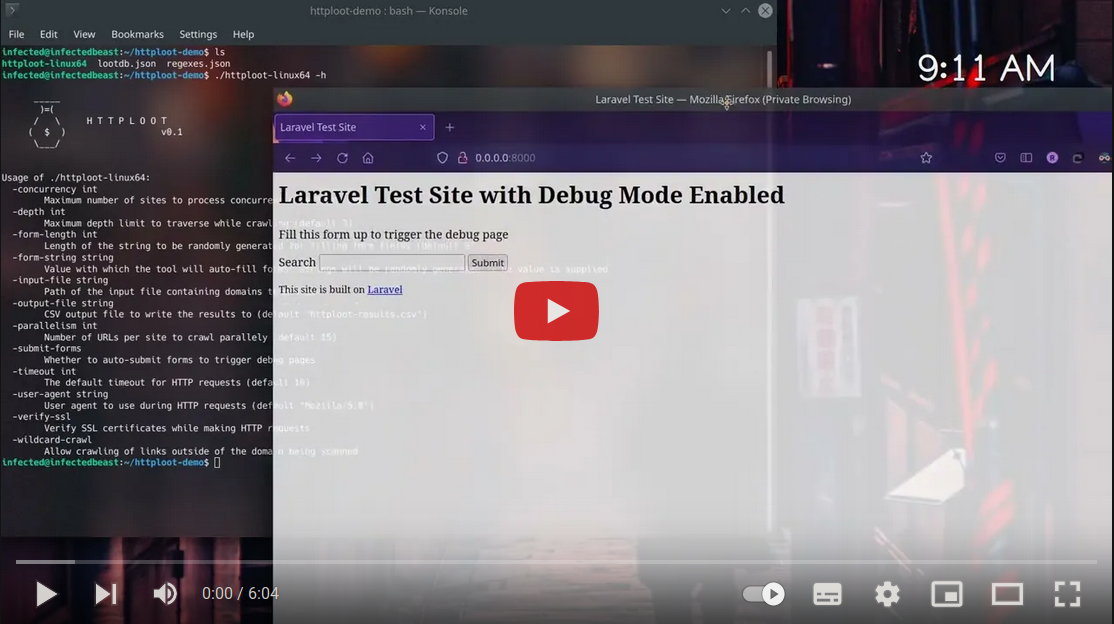
Demostración en video:

Aquí está la ayuda de uso de la herramienta:
$ ./httploot --help
      _____
       )=(
      /   \     H T T P L O O T
     (  $  )                  v0.1
      \___/

[+] HTTPLoot by RedHunt Labs - A Modern Attack Surface (ASM) Management Company
[+] Author: Pinaki Mondal (RHL Research Team)
[+] Continuously Track Your Attack Surface using https://redhuntlabs.com/nvadr.

Usage of ./httploot:
  -concurrency int
        Maximum number of sites to process concurrently (default 100)
  -depth int
        Maximum depth limit to traverse while crawling (default 3)
  -form-length int
        Length of the string to be randomly generated for filling form fields (default 5)
  -form-string string
        Value with which the tool will auto-fill forms, strings will be randomly generated if no value is supplied
  -input-file string
        Path of the input file containing domains to process
  -output-file string
        CSV output file path to write the results to (default "httploot-results.csv")
  -parallelism int
        Number of URLs per site to crawl parallely (default 15)
  -submit-forms
        Whether to auto-submit forms to trigger debug pages
  -timeout int
        The default timeout for HTTP requests (default 10)
  -user-agent string
        User agent to use during HTTP requests (default "Mozilla/5.0 (X11; Ubuntu; Linux x86_64; rv:98.0) Gecko/20100101 Firefox/98.0")
  -verify-ssl
        Verify SSL certificates while making HTTP requests
  -wildcard-crawl
        Allow crawling of links outside of the domain being scanned
Hay dos banderas que ayudan con el escaneo concurrente:
-concurrency: Especifica el número máximo de sitios a procesar de forma concurrente.-parallelism: Especifica el número de enlaces por sitio a rastrear en paralelo.Tanto -concurrency como -parallelism son cruciales para el rendimiento y la fiabilidad de los resultados de la herramienta.
La profundidad del rastreo se puede especificar mediante la bandera -depth. El valor entero suministrado es la profundidad máxima de la cadena de enlaces a rastrear obtenidos en un sitio.
Una bandera importante, -wildcard-crawl, se puede usar para especificar si se deben rastrear URLs fuera del dominio en cuestión.
NOTA: Usar esta bandera podría llevar a un rastreo infinito en el peor de los casos si el rastreador encuentra enlaces a otros dominios de forma continua.
Si deseas que la herramienta busque páginas de depuración, debes especificar el argumento -submit-forms. Esto hará que la herramienta envíe formularios automáticamente e intente activar páginas de error/depuración una vez que se haya identificado correctamente una pila tecnológica.
Si la bandera -submit-forms está habilitada, puedes controlar la cadena que se enviará en los campos del formulario. -form-string especifica la cadena a enviar, mientras que -form-length puede controlar la longitud de la cadena generada aleatoriamente que se insertará en los formularios.
Banderas como:
-timeout: especifica el tiempo de espera de las solicitudes HTTP.-user-agent: especifica el agente de usuario a usar en las solicitudes HTTP.-verify-ssl: especifica si se deben verificar los certificados SSL.El archivo de entrada se puede especificar mediante el argumento -input-file. Puedes indicar la ruta de un archivo que contenga una lista de URLs a escanear con la herramienta. La bandera -output-file se puede usar para especificar la ruta del archivo de salida de resultados, que por defecto va a un archivo llamado httploot-results.csv.
Puedes encontrar más detalles sobre la investigación que llevó al desarrollo de la herramienta en nuestro Blog de RedHunt Labs.
La herramienta está licenciada bajo la licencia MIT. Consulta LICENSE.
Actualmente la herramienta está en la versión v0.1.
El equipo de investigación de RedHunt Labs desea agradecer a los creadores y mantenedores de shhgit por las expresiones regulares proporcionadas en su repositorio.






