
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/redhuntlabs/burpsuite-asset_discover
OSINT (Inteligencia de Fuentes Abiertas)Recopilación de InformaciónSeguridad Web
GitHubredhuntlabs/burpsuite-asset_discover

BurpSuite-Asset_Discover

Extensión de Burp Suite para descubrir activos desde la respuesta HTTP.

Ver Repositorio
Compartir
2355234hace 1 añoRevisado por Kitploit

Extensión de BurpSuite - Asset Discover

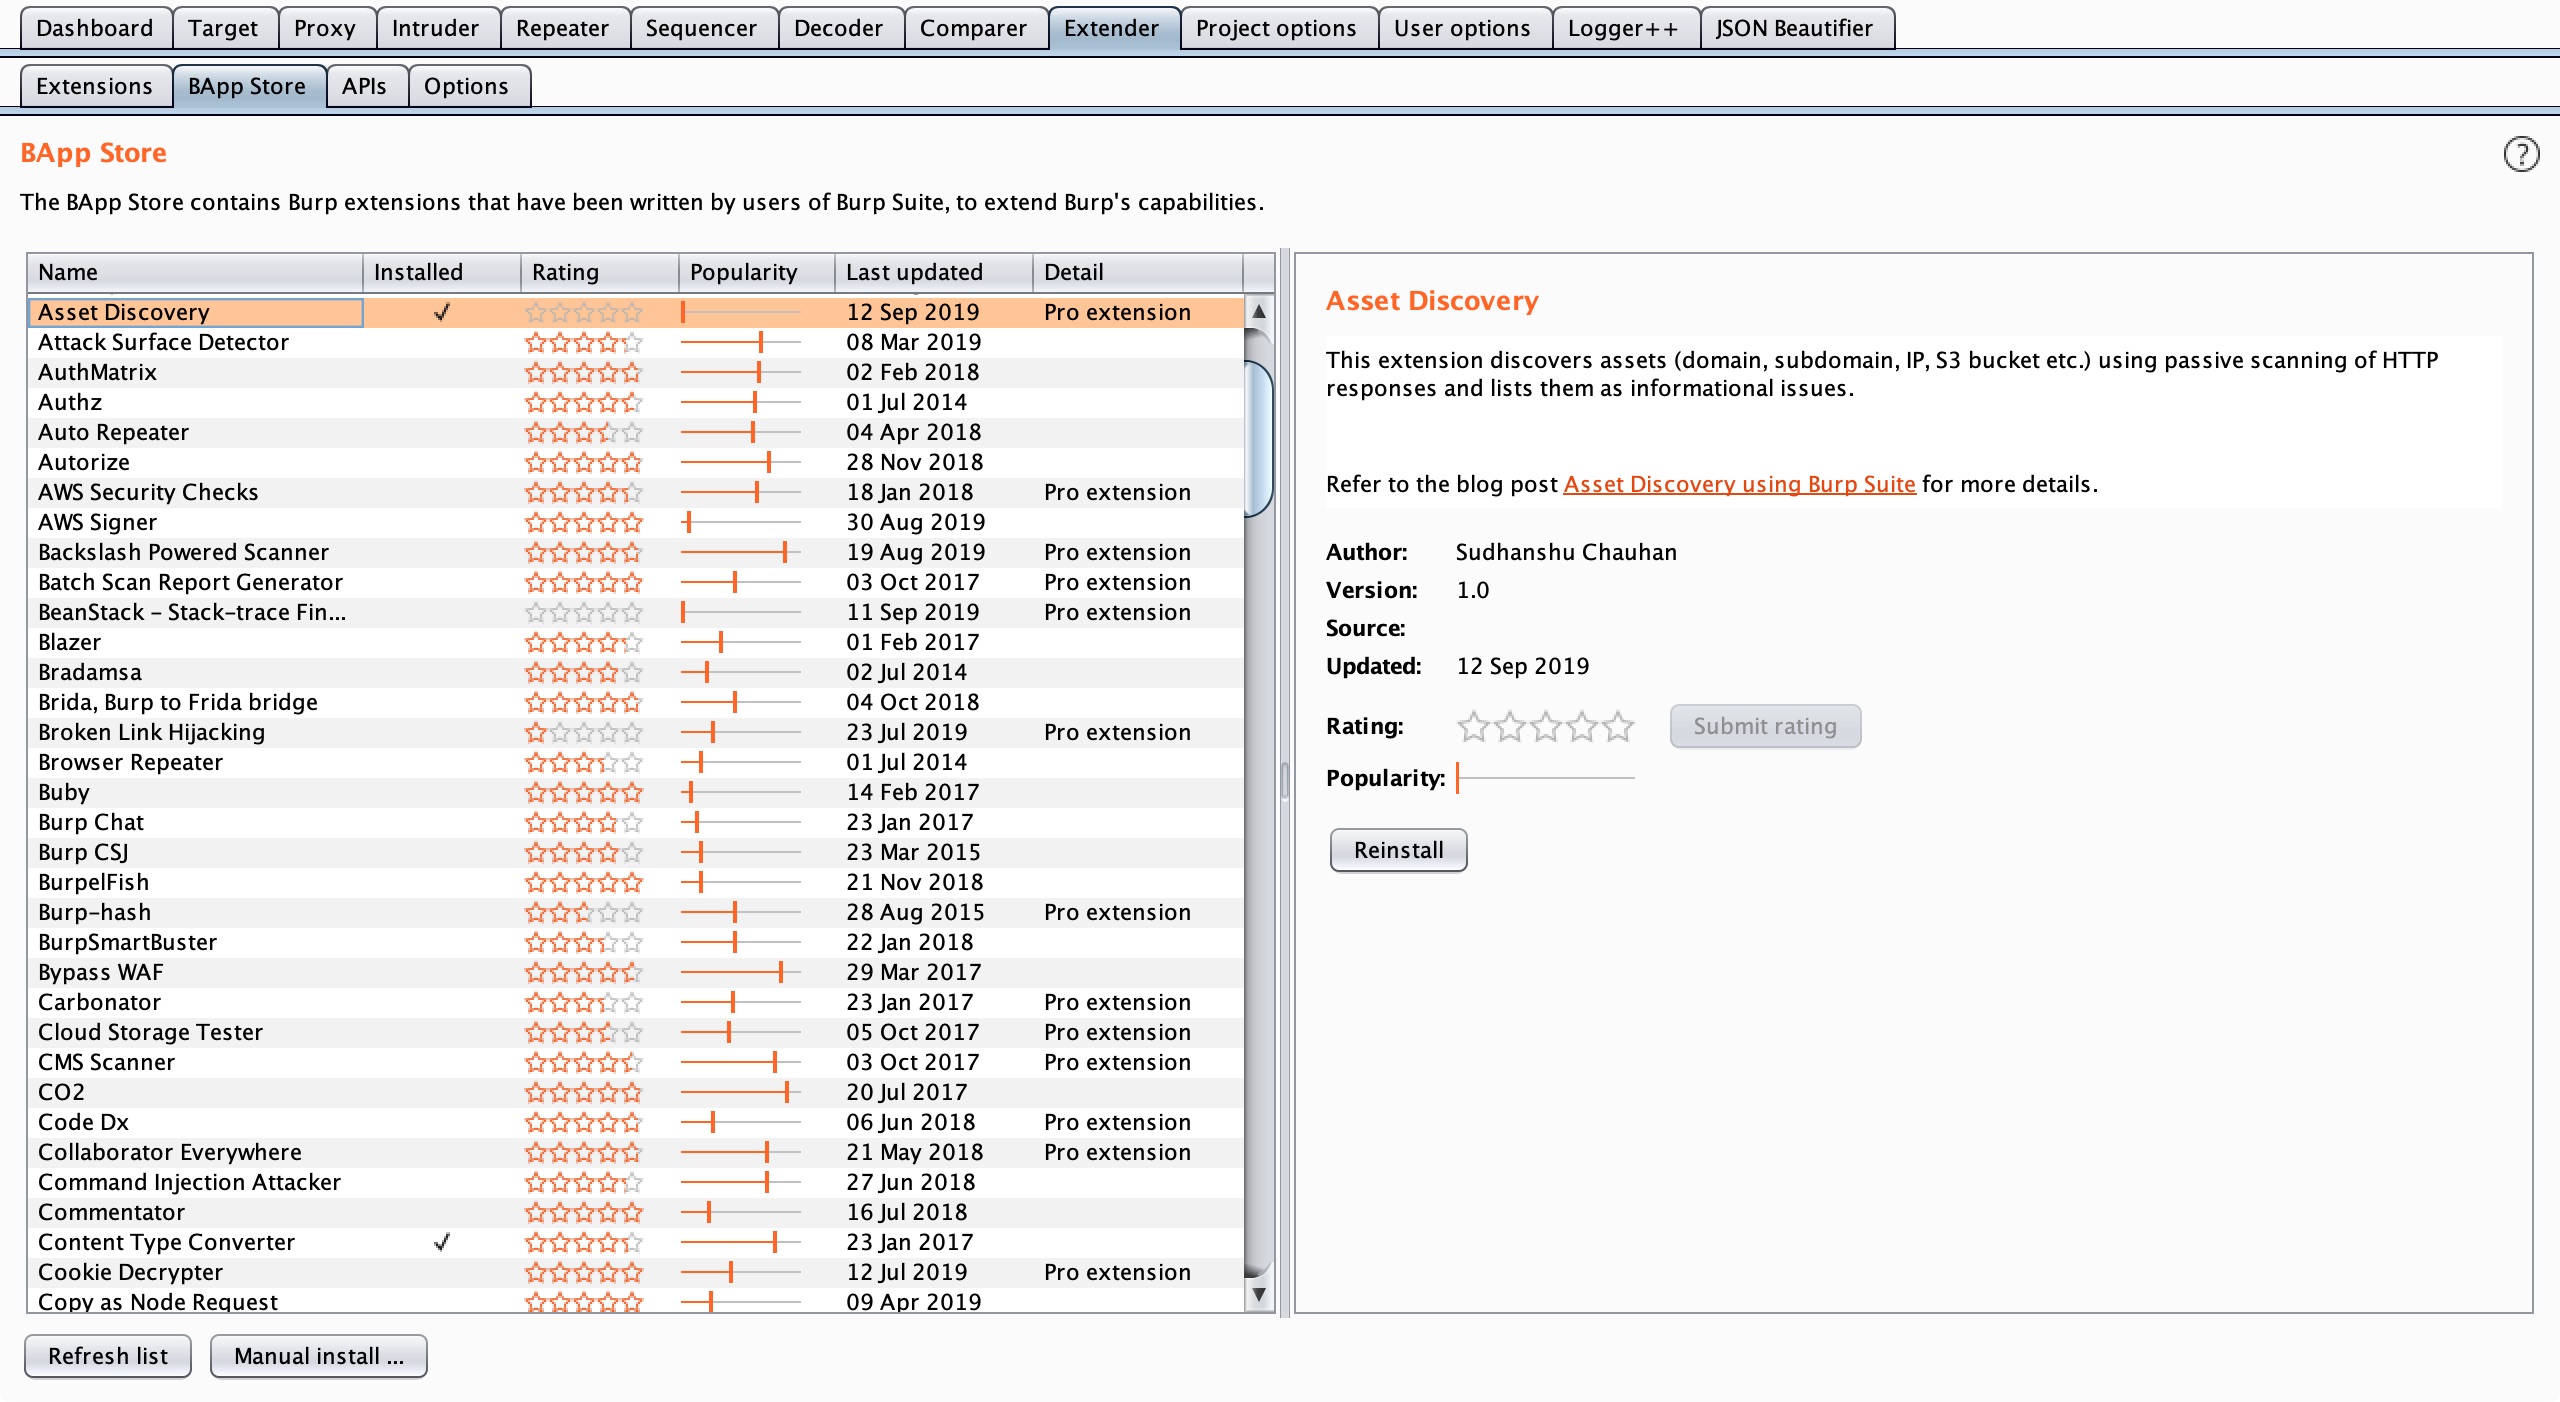
Extensión de Burp Suite para descubrir activos a partir de respuestas HTTP mediante escaneo pasivo. Consulte nuestro blog Descubrimiento de activos usando Burp Suite para más detalles.

La extensión ahora es parte de la tienda BApp y se puede instalar directamente desde Burp Suite. https://portswigger.net/bappstore/d927f0065171485981d6eb49a860fc3e

Para obtener más información sobre nuestra plataforma de gestión de superficie de ataque, consulte NVADR.

Descripción

Analiza pasivamente la respuesta HTTP de las URL en el alcance e identifica diferentes tipos de activos como dominio, subdominio, IP, bucket S3, etc., y los enumera como problemas informativos.

Configuración

  • Configure el entorno de Python proporcionando el archivo jython.jar en la pestaña 'Opciones' bajo 'Extender' en Burp Suite.
  • Descargue la extensión.
  • En la pestaña 'Extensiones' bajo 'Extender', seleccione 'Agregar'.
  • Cambie el tipo de extensión a 'Python'.
  • Proporcione la ruta del archivo 'Asset_Discover.py' y haga clic en 'Siguiente'.

Uso

  • Agregue una URL al 'Alcance' en la pestaña 'Objetivo'. La extensión comenzará a identificar activos a través del escaneo pasivo.

Requisitos

  • Jython 2.7.0
  • Burp Suite Pro v2.1

Créditos de código

Una gran parte del código base se ha tomado de las siguientes fuentes:

  • OpenSecurityResearch CustomPassiveScanner
  • PortSwigger example-scanner-checks

Licencia

El proyecto está disponible bajo la licencia MIT, consulte el archivo LICENSE.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





