Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Citadel — Colección de scripts de pentesting | Kitploit
Herramientas/GitHubGitHub/redcode-labs/citadel
Generación de PayloadsExplotaciónScripting y AutomatizaciónShellcodeRecopilación de InformaciónSeguridad WebPruebas de PenetraciónUtilidades y FrameworksAnálisis de DNSArchived
GitHubredcode-labs/citadel
4386537hace 4 añosRevisado por Kitploit

Citadel

Colección de scripts de pentesting

Ver Repositorio
Compartir


Netenum

Language Language License

Introducción

Citadel es una colección de varios scripts para tareas relacionadas con pentesting.

Lista de scripts incluidos

  • vars.zsh
  • msf_resource_scripts
  • dnsdump.py
  • fileinfo.zsh
  • fileserver.py
  • opcodes.zsh
  • stackpush.zsh
  • ssl_convert.zsh
  • gitdownload.zsh
  • cardmon.zsh
  • powershell_cmd_stager.py
  • sf_parser.py
  • xml_to_json.py
  • enum_forms.py
  • linker.sh
  • init_commit.sh
  • shellstorm.py

vars.zsh

Exporta variables de red útiles que se pueden usar directamente en la terminal.

msf_resource_scripts

Este directorio contiene algunos archivos `.rc` para la consola de Metasploit Framework que automatizan ciertas tareas en la CLI. Para que funcionen correctamente, coloque todos los scripts de este directorio en su ruta predeterminada que contenga los scripts de recursos del framework, luego cargue el archivo principal: `msf5> resource main.rc`.

sf_parser.py
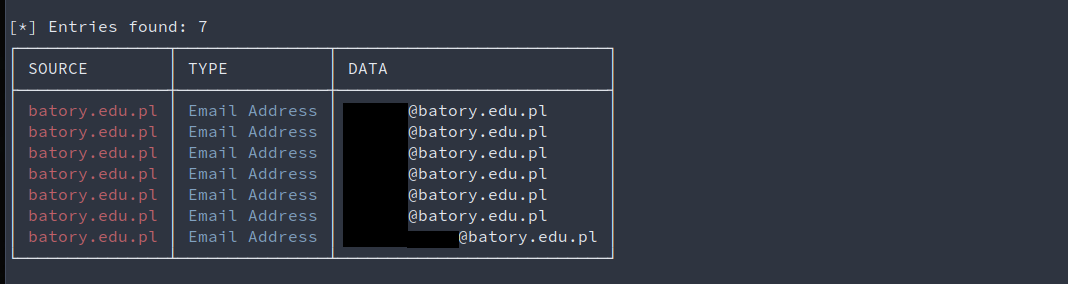
Imprime de forma ordenada los resultados de un escaneo de SpiderFoot

dnsdump.py

Descarga una representación en imagen del gráfico DNS de dnsdump.com.

fileinfo.zsh

Muestra información básica sobre el archivo seleccionado.

fileserver.py
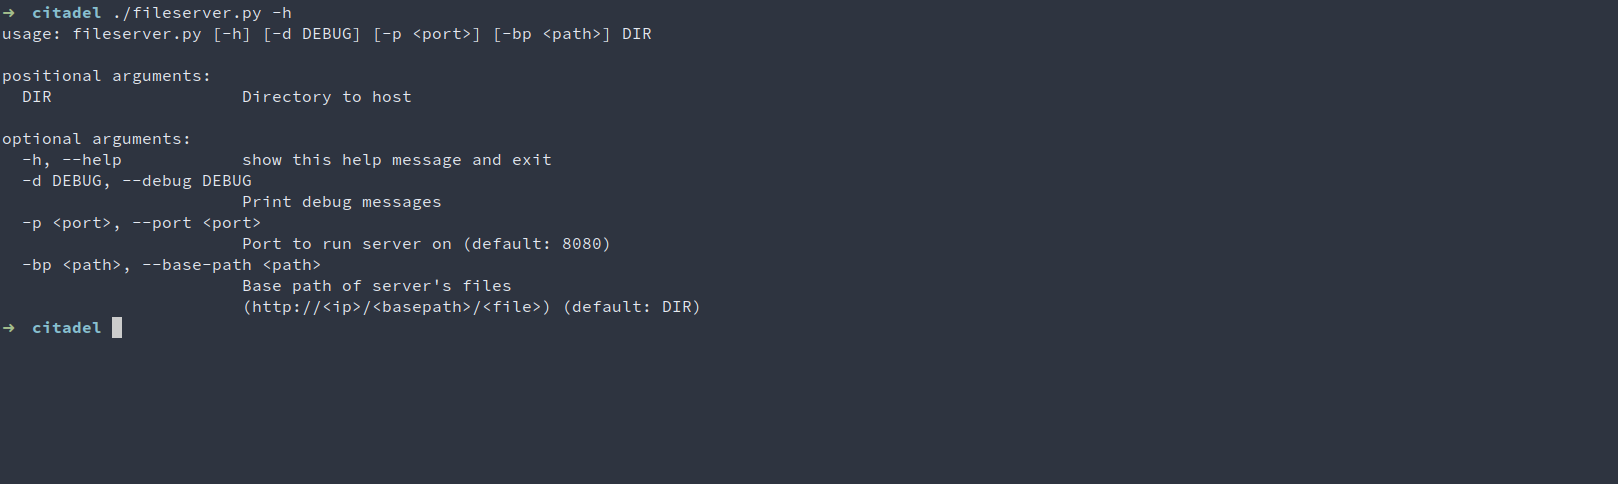
Servidor de archivos simple que expone un directorio local.

opcodes.zsh

Extrae opcodes de un binario y los imprime en STDOUT. Útil en el desarrollo de shellcode.

stackpush.zsh
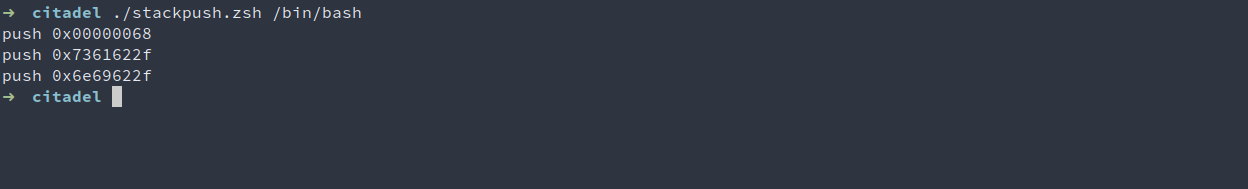
Genera instrucciones de ensamblador que colocan la cadena deseada en la pila.

ssl_convert.zsh
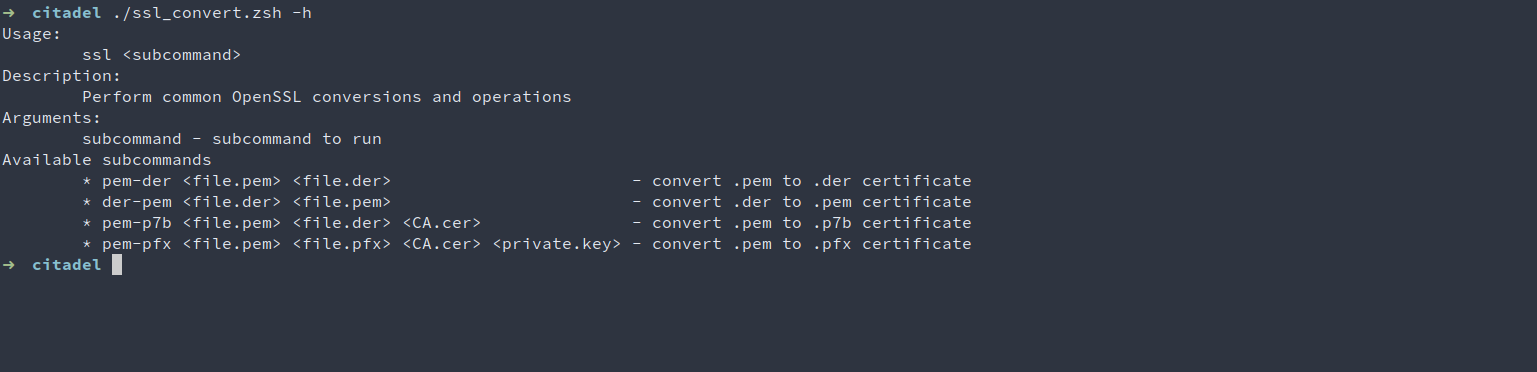
Realiza conversiones comunes de archivos OpenSSL.

gitdownload.zsh

Descarga un único archivo de un repositorio de Github.

cardmon.zsh

Cambia rápidamente entre modos de una interfaz de red.

powershell_cmd_stager.py
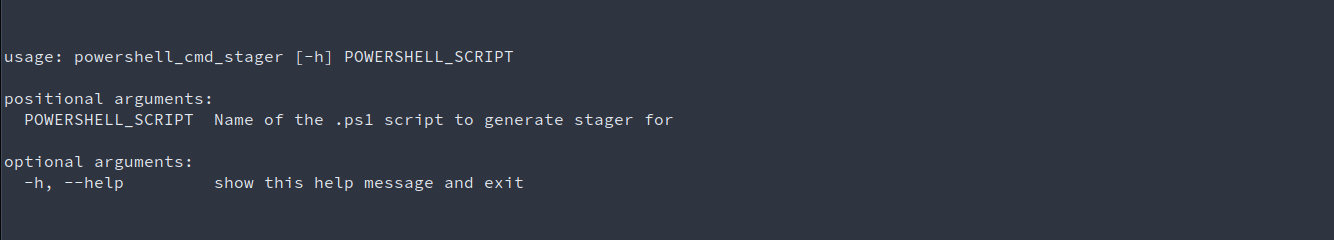
Crea un stager de comandos que ejecutará el script de Powershell proporcionado

xml_to_json.py
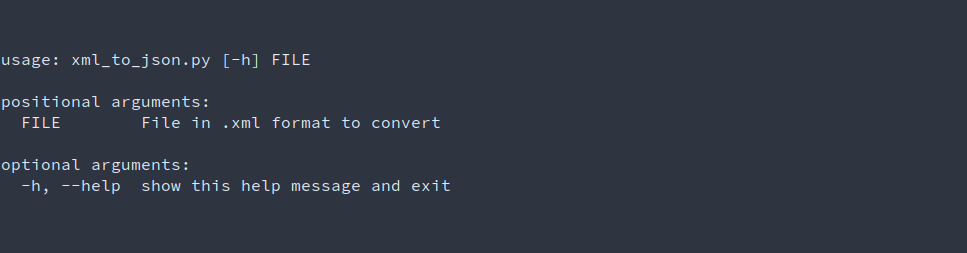
Convierte un archivo .xml a JSON

enum_forms.py

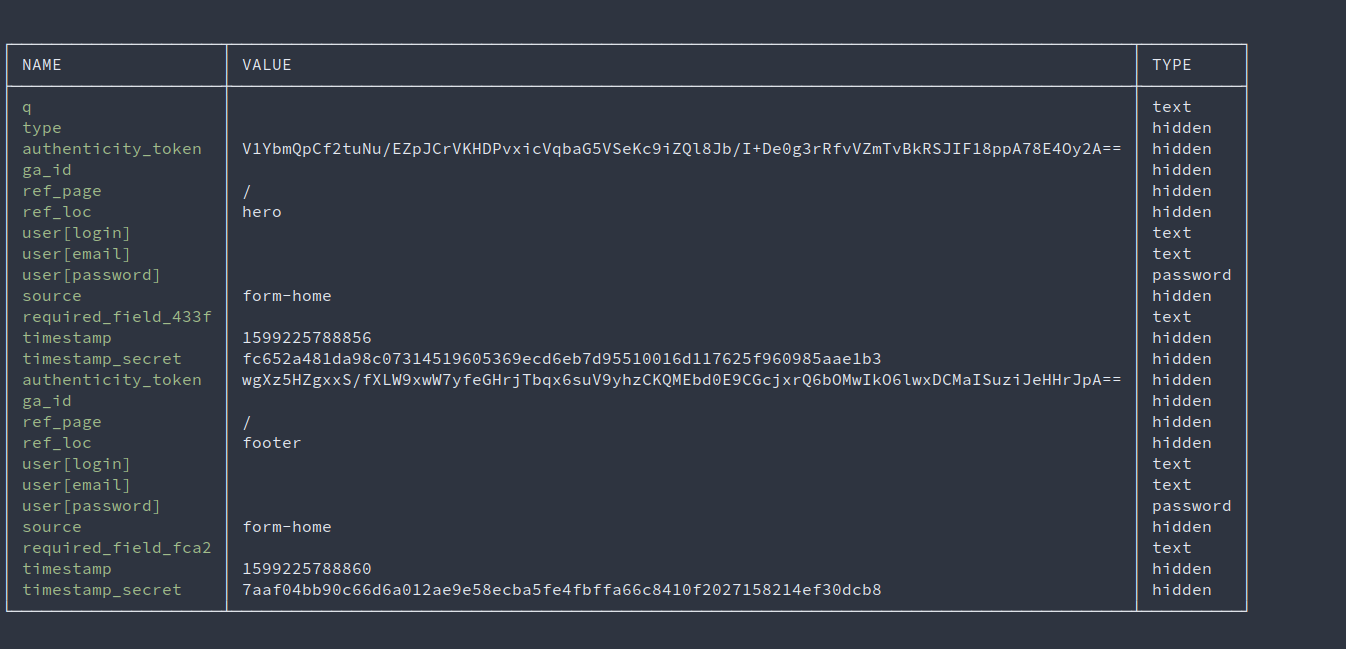
Extrae formularios de una URL

linker.sh

Crea enlaces simbólicos en '.' para todos los ejecutables encontrados en un directorio dado

init_commit.sh

Crea un repositorio .git y envía todos los archivos al remoto

shellstorm.py

Busca shellcodes usando la API de Shellstorm. Puede extraer los bytes sin procesar del shellcode y escribirlos en un archivo

Licencia

Este software está bajo Licencia MIT
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →








