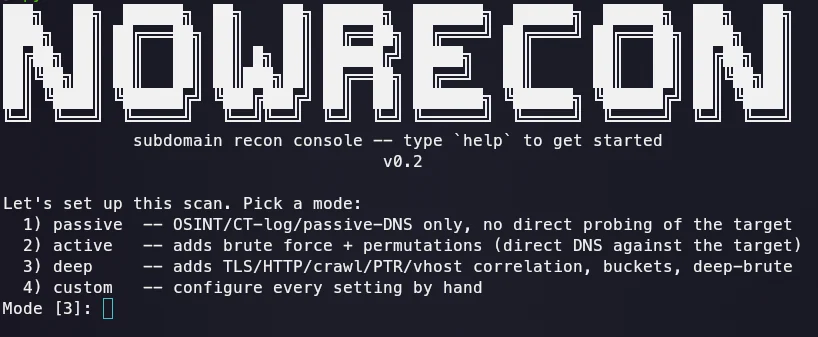


Consola de enumeración de subdominios y reconocimiento para trabajo de red team. Recopilación pasiva + activa, correlación profunda, descubrimiento de buckets, shell interactiva estilo msfconsole.
Una herramienta de enumeración de subdominios y reconocimiento para trabajo de red team. No se requieren claves API para las funciones principales; se ejecuta como una CLI de un solo uso o como una consola interactiva persistente al estilo de msfconsole.
Ejecuta esto únicamente contra dominios para los que tengas autorización para probar. Consulta "Legal" más abajo para más detalles.
setcap), con
fallback automático a conexión TCP simple y una pasada de reintento para los puertos
que no respondieron la primera vez.set, show options, run, setup) y una
CLI de un solo uso basada en flags, ambas construidas sobre el mismo motor.git clone https://github.com/Rebellionxkid/NoWRecon
cd NoWRecon
pip install -r requirements.txt
Para un escaneo SYN real (sin él, la herramienta recurre a TCP connect):
sudo setcap cap_net_raw+ep $(readlink -f $(which python3))
Consola (recomendado para empezar):
python -m subscout.cli
Muestra el banner, te guía a través de una configuración guiada (elige un modo: pasivo / activo / profundo / personalizado), ofrece un preset predeterminado o la configuración manual de cada ajuste, y luego pasa a un prompt:
nowrecon (example.com) > show options
nowrecon (example.com) > set MODE deep
nowrecon (example.com) > set EXPAND_ORG true
nowrecon (example.com) > run
...
nowrecon (example.com) > set DOMAIN other-target.com
nowrecon (other-target.com) > run
nowrecon (other-target.com) > exit
La consola no se cierra después de un escaneo. Comandos:
set OPTION VALUE: cambia una configuración, p. ej. set MODE deep.unset OPTION: restablece una configuración a su valor predeterminado.show options: tabla de cada configuración y su valor actual.show banner / banner: vuelve a mostrar el banner de inicio.setup: vuelve a ejecutar el flujo de configuración guiado.run (o scan): inicia un escaneo con la configuración actual.help: lista todos los comandos.Durante un escaneo, pulsar Enter en cualquier momento omite la etapa actual y pasa a la siguiente.
Flags, ejecución única:
python -m subscout.cli example.com --mode deep --buckets --expand-org
| Opción CLI | Opción de consola | Descripción |
|---|---|---|
--mode | MODE | passive / active / deep |
--out-dir | OUT_DIR | dónde escribir json/csv/txt |
--wordlist | WORDLIST | wordlist personalizada para fuerza bruta |
--db | DB | ruta a la base de datos SQLite de historial/diff |
--ptr-prefix | PTR_PREFIX | radio CIDR para barridos PTR en modo deep |
--no-vhost | NO_VHOST | desactiva el sondeo de vhost en modo deep |
--dns-rate | DNS_RATE | máximo de consultas DNS por segundo por resolver |
--ip-rate | IP_RATE | máximo de peticiones HTTP por segundo contra una IP objetivo |
--connect-timeout | CONNECT_TIMEOUT | tiempo de espera por intento en el escaneo de puertos por conexión TCP |
--expand-org | EXPAND_ORG | también escanea dominios hermanos de la organización, no solo los lista |
--expand-mode | EXPAND_MODE | modo usado para los sub-escaneos de dominios hermanos |
--buckets | BUCKETS | adivina nombres de buckets de almacenamiento en la nube a partir de la marca |
--deep-brute | DEEP_BRUTE | ronda extra de mutación de patrones sobre nombres ya encontrados |
--github-token | GITHUB_TOKEN | token para el reconocimiento de búsqueda de código en GitHub |
--nsec-walk | NSEC_WALK | intenta un recorrido completo de zona NSEC (solo NSEC simple) |
--user-agent | USER_AGENT | User-Agent personalizado para cada petición |
--random-user-agent | RANDOM_USER_AGENT | User-Agent aleatorio de navegador real para toda la ejecución |
-v / --verbose | VERBOSE | muestra líneas de log por etapa |
--debug | DEBUG | muestra qué fuente encontró cada nombre |
Notas:
DEAD, aumenta CONNECT_TIMEOUT
(por defecto 3 segundos). Sin root/setcap el escaneo de puertos recurre a
una conexión TCP simple, y un objetivo bajo carga, o esta misma máquina
estando ocupada con un escaneo concurrente grande, puede hacer que un
puerto realmente abierto pierda una ventana corta. Cada puerto ya recibe
un reintento automático; aumentar el tiempo de espera simplemente da más
tiempo a cada intento.--debug añade una línea anterior que muestra qué fuente
encontró el nombre; desactivado por defecto para mantener la salida limpia.EXPAND_ORG solo lista dominios hermanos candidatos y no los escanea
sin activarse explícitamente: la evidencia de propiedad común
no es lo mismo que la autorización para escanearlo.deep evita arrastrar dominios no relacionadosEsta fue una restricción de diseño deliberada:
