
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-21762-Exploit-PoC-Fortinet-SSL-VPN-Check — Chequea si tu firewall es vulnerable a CVE-2024-21762 (RCE sin autenticación) | Kitploit

Herramientas/GitHubGitHub/r4p3c4/cve-2024-21762-exploit-poc-fortinet-ssl-vpn-check
ReconocimientoEscáneres de VulnerabilidadesExplotaciónSeguridad WebPruebas de PenetraciónAprendizaje y Educación
GitHubr4p3c4/cve-2024-21762-exploit-poc-fortinet-ssl-vpn-check

CVE-2024-21762-Exploit-PoC-Fortinet-SSL-VPN-Check

Compartir

Chequea si tu firewall es vulnerable a CVE-2024-21762 (RCE sin autenticación)

Ver Repositorio
16332hace 1 añoAún no revisado

CVE-2024-21762-Exploit-PoC-Fortinet-SSL-VPN-Check

Chequea si tu firewall es vulnerable a CVE-2024-21762 (RCE sin autenticación)

Para más información sobre la vulnerabilidad: https://cuty.io/TKyfFh
Suscribiros o uniros a mis redes sociales para más HACKING!!

youtube telegram

Aprende a detectar la vulnerabilidad y a proteger tu empresa

Video youtube : https://cuty.io/1hkzLCN

Requisitos

Clonar repositorio de github

git clone https://github.com/r4p3c4/CVE-2024-21762-Exploit-PoC-Fortinet-SSL-VPN-Check.git

Acceder a la carpeta del proyecto

cd CVE-2024-21762-Exploit-PoC-Fortinet-SSL-VPN-Check 

Versión 1 Uso:

python3 check-cve-2024-21762.py <host> <port>

Ejemplo vulnerable (al azar):

python3 check-cve-2024-21762.py 72.158.15.130 10443

Vulnerable

Ejemplo no vulnerable (al azar):

python3 check-cve-2024-21762.py 72.12.164.134 443
[warning] Server does not look like a Fortinet SSL VPN interface

Patched

Versión 2 Uso:

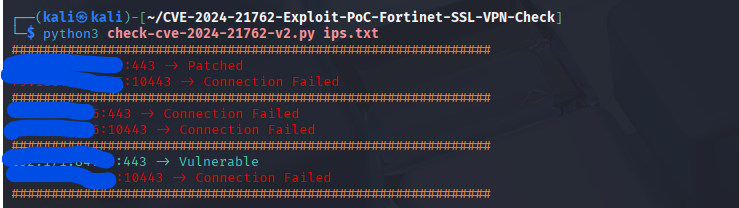
python3 check-cve-2024-21762-v2.py <archivo_ips.txt>

Ejemplo

Añades las IPs que quieres comprobar si son vulnerables o no

video3

Resultado de la ejecución:

video3

Descargo de responsabilidad

  • Ni el proyecto ni su desarrollador promueven ningún tipo de actividad ilegal y no son responsables por cualquier mal uso o daño causado por este proyecto.

  • Este proyecto es sólo para fines educativos.

  • No utilice esta herramienta para dañar a otros.

  • Es responsabilidad del usuario final obedecer todas las leyes locales, estatales, federales e internacionales aplicables.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →